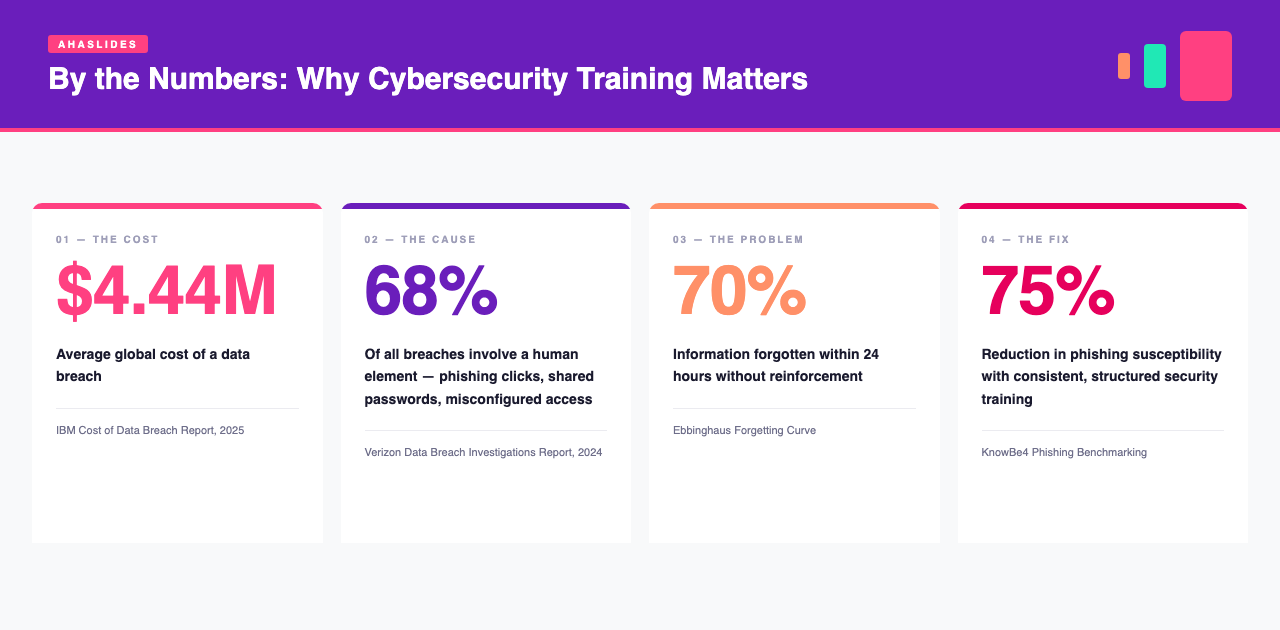
Prosječna povreda podataka sada košta 4.44 milijuna dolara globalno, prema IBM-ovom izvješću o troškovima povrede podataka za 2025. godinu. U većini slučajeva, najslabija karika nije vatrozid, već osoba. Izvješće o istragama povreda podataka tvrtke Verizon za 2024. godinu otkrilo je da 68% povreda uključuje ljudski element: phishing klik, dijeljenu lozinku, pogrešno konfiguriranu kontrolu pristupa.
Obuka to može riješiti. Ali većina organizacija to provodi na način koji ne funkcionira.
Ovaj vodič objašnjava zašto tradicionalna obuka o kibernetičkoj sigurnosti ne uspijeva, što istraživanja pokazuju da mijenja ponašanje i koji alati to omogućuju za žive, hibridne i asinkrone timove.
Mjesec osvješćivanja o kibernetičkoj sigurnosti obilježava se svakog listopada. Američka Agencija za kibernetičku sigurnost i sigurnost infrastrukture (CISA) 2026. godine koristila je temu "Osiguranje sljedećih 250" (CISA) i Nacionalni savez za kibernetičku sigurnost (NCA) koristili su "Nemojte im olakšavati stvari" (NCA). Razmjer je razlog zašto je važno: FBI-jev Centar za pritužbe na internetski kriminal primio je 1,008,597 pritužbi u 2025. godini, s prijavljenim gubicima od 20.877 milijardi dolara, što je porast od 26% (Godišnje izvješće FBI-a IC3 za 2025.). Ako ste propustili ovogodišnji mjesec, ove ideje možete pokrenuti u bilo kojem mjesecu ili ih planirati za sljedeći listopad.
Zašto većina obuka o kibernetičkoj sigurnosti ne uspijeva
Iskreno se zapitajte: sjeća li se vaš tim prošlogodišnje godišnje sigurnosne obuke?
Ako je odgovor „vjerojatno ne“, Ebbinghausova krivulja zaboravljanja objašnjava zašto. U Ebbinghausovim klasičnim eksperimentima, dan nakon što je naučio popise besmislenih slogova, trebalo mu je oko dvije trećine izvornog napora da ih ponovno nauči. Pravo znanje na radnom mjestu je značajnije od besmislenih slogova, ali bez potkrepljenja, velik dio toga i dalje izmiče. Jednosatna godišnja sesija usklađenosti, bez obzira koliko dobro osmišljena, ne može se mjeriti s načinom na koji funkcionira ljudsko pamćenje.
Tri složena problema pogoršavaju ovo:
Kratki rasponi pažnje. Pasivne sesije prepune sadržaja gube pažnju zaposlenika u roku od nekoliko minuta. Nakon što pažnja padne, filtriraju se kritični detalji, točno oni znakovi upozorenja koji razlikuju phishing e-poštu od legitimne.
Nema aktivne obrade. Gledanje slajdova nije isto što i učenje. Znanje koje se ne primijeni, ne testira ili ne usvoji nakon sesije brzo blijedi.
Nema petlje za pojačanje. Većina organizacija provodi obuku o kibernetičkoj sigurnosti jednom godišnje bez naknadnog praćenja. Zaposlenici se vraćaju nesigurnim navikama između sesija, ne zato što ih nije briga, već zato što ne postoji ništa što bi to znanje održavalo aktivnim.
Što mijenja sigurnosno ponašanje
Učinite sesije uživo interaktivnima
Najučinkovitija promjena u obuci uživo je prelazak s pasivnog izvođenja na aktivno sudjelovanje. Umjesto objašnjavanja kako izgleda phishing, stavite zaposlenike u scenarij: „Upravo ste primili ovu e-poštu. Što radite?“ Neka glasaju. Prikažite rezultate u stvarnom vremenu. Raspravite zašto su pogrešni odgovori toliko primamljivi.
Ovo je aktivno prisjećanje, pronalaženje znanja umjesto njegovog primanja, i značajno poboljšava ono što ljudi pamte u usporedbi sa slušanjem ili ponovnim čitanjem.
Koristite anonimna pitanja i odgovore
Zaposlenici često znaju gdje su zaobišli: dijeljeni pristupni podaci, uređaji bez zakrpa, slabe lozinke. Rijetko to javno priznaju. Anonimna pitanja i odgovori pružaju ljudima siguran kanal za otkrivanje onoga što se događa u vašoj organizaciji, dajući trenerima daleko točniju sliku rizika u stvarnom svijetu.
Neka kontrolne liste za usklađenost budu aktivne, a ne statične
Sigurnosne kontrolne liste dijele se dok se PDF-ovi arhiviraju i zaboravljaju. Pokretanjem tih lista kao anketa uživo, u kojima zaposlenici glasaju s Da, Ne ili N/A za svaku stavku, vježba usklađenosti pretvara se u timski razgovor. Ovaj besplatni predložak kontrolne liste za kibernetičku sigurnost pokriva fizički pristup, rukovanje podacima i postupke odlaganja, spreman za korištenje bez potrebe za postavljanjem.
???? Predložak besplatnog kontrolnog popisa za kibernetičku sigurnost
Hibridni i asinkroni trening: model raspoređenih ponavljanja
Treninzi uživo su moćni, ali sami po sebi ne mogu podnijeti punu težinu promjene ponašanja. Krivulja zaboravljanja ne pravi pauzu između dana treninga.
Razmaknuto ponavljanje, ponovno proučavanje gradiva u sve većim vremenskim intervalima, jedno je od najpotkrijepljenijih načela u znanosti o učenju. Randomizirana studija provedena na više od 26 000 obiteljskih liječnika i specijalizanata, objavljena u časopisu Academic Medicine, otkrila je da razmaknuto ponavljanje daje značajno veće rezultate učenja nego neponavljanje (58% naspram 43%).
Primijenjeno na obuku o kibernetičkoj sigurnosti, to znači zamjenu ili dopunu godišnje sesije kraćim, češćim kontaktnim točkama:
Tjedan 1: Trening uživo ili hibridni trening, koji se izvodi kao interaktivni scenariji
Tjedan 2: Asinkroni kviz od 5 pitanja koji pokriva isti materijal, dostupan putem poveznice ili QR koda
Mjesec 2: Kratki modul o novoj temi, higijeni lozinki, fizičkoj sigurnosti ili odgovoru na incidente
2. kvartal: Anketa za osvježenje znanja ugrađena u sastanak tima
Ideje za Mjesec kibernetičke sigurnosti: 25 aktivnosti u 5 setova
Svaka aktivnost traje 10 do 15 minuta u sesiji uživo (prijedlog, pa ga prilagodite) i navodi tko je vodi i pitanje uživo koje treba postaviti. Odaberite jedan set tjedno ili kombinirajte.
Skup 1: četiri ponašanja (5 aktivnosti)
NCA preporučuje četiri koraka koje svatko može poduzeti: korištenje snažnih lozinki i upravitelja lozinki, uključivanje višefaktorske autentifikacije, prepoznavanje i prijavljivanje prijevara te ažuriranje softvera (NCA). Set 1 daje svakom igraču mjesto, plus početni udarac.
- Početak: što bi prevarantu trebalo? 10 minuta, vodi IT ili zaštita. Pokažite četiri ponašanja i pitajte: "Koje od ova četiri radite svaki dan?"
- Vodič za upravljanje lozinkama. 15 minuta, vodi IT odjel. Pokažite odobrenom voditelju i kako spremiti prijavu. Pitajte: "Koliko računa imate?"
- Provjera MFA-a. 10 minuta, provodi IT odjel. Svi provjeravaju je li višefaktorska autentifikacija uključena za njihovu poslovnu e-poštu. Pitajte: "Je li višefaktorska autentifikacija uključena za vašu e-poštu, da ili ne?"
- Prijavite prijevaru. 10 minuta, vodi osiguranje. Pokažite gdje prijaviti sumnjivu poruku na poslu. Pitajte: "Znate li gdje je prijaviti?"
- Dan ažuriranja. 10 minuta, vodi IT odjel. Svi instaliraju ažuriranja na čekanju na prijenosno računalo ili telefon. Pitajte: "Koliko je ažuriranja čekalo?"
Naš izbor: provjera MFA-a. Pretvara politiku u jednu vidljivu akciju, a broj odgovora da ili ne odmah pokazuje razliku.
Skup 2: phishing (5 aktivnosti)
Phishing i spoofing bili su najčešće prijavljivani oblici kriminala FBI-jevom Centru za pritužbe na internetski kriminal u 2025. godini, s 191,561 pritužbom. Ukupni gubici po svim vrstama pritužbi iznosili su 20.877 milijardi dolara, što je porast od 26% (Godišnje izvješće FBI-a IC3 za 2025.). Za više vrsta napada pogledajte ove primjeri socijalnog inženjeringa.
- Pronađi kviz o phishingu. 15 minuta, vodi osiguranje. Pokažite šest stvarnih e-mailova i zamolite ljude da glasaju za "prave" ili "phishing". Pitajte: "Koja je bila naznaka?"
- Vježba prijave sumnjivog e-maila. 10 minuta, vodi IT. Pošaljite bezopasnu probnu e-poštu i zamolite sve da je prijave s pravim gumbom. Pitajte: "Koliko vam je trebalo da pronađete gumb?"
- Slučaj lažnog računa. 15 minuta, vodi odjel za financije s IT-om. Pregledajte račun s promijenjenim bankovnim podacima. Pitajte: "Koga biste nazvali da to provjeri?"
- Prijevara s QR kodom. 10 minuta, vodi IT odjel. Pokažite plakat s naljepnicom preko QR koda. Pitajte: "Biste li ga skenirali?"
- Glasovna prevara. 10 minuta, vodi osiguranje. Pročitajte scenarij poziva od "IT podrške" tražeći kod. Pitajte: "Što biste rekli?"
Naš izbor: vježba prijave sumnjivog e-maila. Ljudi vježbaju korak koji je najvažniji, a vi naučite koliko to traje.
Skup 3: navike korištenja računa i uređaja (5 aktivnosti)
- Utrka u zaključavanju ekrana. 5 minuta, vodi bilo koji voditelj tima. Svatko zaključava ekran što brže može. Pitajte: "Koji je vaš prečac?"
- Razgovor putem javnog Wi-Fi-ja. 10 minuta, vodi IT odjel. Obradite što bi osoblje trebalo raditi u mreži kafića ili zračne luke. Pitajte: "Gdje ste zadnji put radili izvan ureda?"
- Revizija dijeljenog računa. 15 minuta, vode voditelji tima. Navedite korisničke podatke koje vaš tim dijeli i dogovorite se kome su potrebni. Pitajte: "Koje zajedničke korisničke podatke bismo mogli ukloniti?"
- Vježba za izgubljeni telefon. 10 minuta, vodi IT odjel. Vježbajte prijavljivanje izgubljenog uređaja. Pitajte: "Kome biste prvo rekli?"
- Čišćenje stola i ekrana. 10 minuta, vode uredski voditelji. Potražite ljepljive papiriće s lozinkama i otvorenim ekranima. Pitajte: "Što ste pronašli?"
Naš izbor: revizija zajedničkog računa. Završava stvarnom promjenom u načinu rada tima, ne samo podsjetnikom.
Skup 4: izvještavanje i kultura (5 aktivnosti)
- Prevara na koju sam skoro nasjeo. 15 minuta, vodi osiguranje. Anonimno prikupljajte priče i čitajte ih naglas. Pitajte: "Što vas je zamalo uhvatilo?"
- Upoznajte sigurnosni tim. 15 minuta, vodi IT odjel. Sesija pitanja i odgovora s ljudima koji obrađuju izvješća. Pitajte: "Što biste željeli znati o našoj sigurnosti?"
- Izvješćivanje - pregled. 10 minuta, vodi zaštita. Pratite jednu prijavu od prvog klika do ispravka. Pitajte: "Što se događa nakon što nešto prijavite?"
- Zahvalite se novinaru. 5 minuta, vode menadžeri. Zahvalite ljudima koji su nešto prijavili, bez obzira je li se radilo o stvarnom napadu ili ne. Pitajte: "Tko nam je pomogao da ostanemo sigurni ovog mjeseca?"
- Besprijekorna zamjena priča. 15 minuta, vode voditelji tima. Podijelite pogrešku i što ste naučili. Pitajte: "Što bi olakšalo reći 'Kliknuo sam'?"
Naš izbor: prevara na koju sam skoro nasjeo. Anonimne priče pokazuju ljudima da i drugi prave iste greške i daju vam prave primjere za sljedeći put.
Skup 5: zaključci i mjerenje (5 aktivnosti)
- Završni kviz s ljestvicom najboljih. 15 minuta, vodi osiguranje. Deset pitanja s mjesečnih sesija. Pitajte: "Koja vas je tema najviše iznenadila?"
- Provjera samopouzdanja. 5 minuta, vodi osiguranje. Ponovite ocjenu s početka utakmice. Pitajte: "Koliko ste sigurni da prijavljujete prijevaru?"
- Timska zakletva. 10 minuta, vode voditelji timova. Svaki tim bira jednu naviku koju će zadržati. Pitajte: "Koju ćete naviku zadržati?"
- Izvlačenje nagrada za novinare. 5 minuta, vodi IT. Dajte male nagrade za prijave, a ne za izbjegnute klikove, kako nitko ne bi skrivao grešku. Pitajte: "Tko je nešto prijavio ovog mjeseca?"
- Planirajte sljedeće osvježenje. 15 minuta, vodi L&D. Koristite rezultate za odabir tema za sljedeće tromjesečje, u skladu s dolje navedenim okvirom. Postavite pitanje: "Što bismo sljedeće trebali obraditi?"
Naš izbor: provjera samopouzdanja. Usporedba istog pitanja prije i poslije pokazuje je li se mjesec išta promijenio. Za praćenje tko je sudjelovao, pogledajte kako pratiti završetak obuke zaposlenika.
Načini organiziranja mjeseca osvješćivanja o sigurnosti s AhaSlides
Svaku sesiju vodite iz jednog kompleta, izgrađenog od gore navedenih aktivnosti.
- Odaberite odgovor: "Pronađi phish." Pokaži e-poštu i pusti ljude da glasaju prije nego što otkriješ trag.
- Oblak riječi: "Koju biste naviku s lozinkama promijenili?" Najvažnije riječi govore vam odakle početi.
- Ljestvica ocjenjivanja: "Koliko ste sigurni da prijavljujete prijevaru?" od 1 do 5, pitanje je postavljeno na početku utakmice i ponovno na kraju.
- Otvorenog tipa: anonimni "Prijevara na koju sam skoro nasjeo". Anonimnost ljude čini spremnijima dijeliti.
Nacionalni savez za kibernetičku sigurnost u svom priručniku sadrži savjete, 8 postera za ispis i 16 grafika za društvene mreže koje prate sesije uživo (NCA). Također možete koristiti Osnove sigurnosne svijesti i Phishing i društveni inženjering predloške tečaja kao osnovu za vaše slajdove. Za temu koju možete dodati svom mjesecu, pogledajte razine klasifikacije podataka objašnjavatelj.
Najbolji alati za obuku o kibernetičkoj sigurnosti
Nijedan alat ne radi sve. Evo za što je svaki dobar i gdje mu nedostaju neki nedostaci.
Kahoot
Najbolji izbor za gamificirane kvizove. Dobro funkcionira kao samostalna provjera znanja ili aktivnost na kraju sesije, ali nije osmišljen za potpunu prezentaciju i isporuku sadržaja: i dalje vam je potreban zaseban paket za provođenje stvarne obuke oko njega.
Mentimeter
Alat za anketiranje i prezentacije uživo izgrađen oko anketa i oblaka riječi, s kvizovima kao zasebnom vrstom slajda.
Quizlet
Usredotočeno isključivo na učenje vlastitim tempom putem kartica za učenje i kvizova s višestrukim izborom. Korisno za individualno potkrepljivanje između sesija, ali ograničeno u onome što radi.
Genijalno
Alat za izradu sadržaja za izradu interaktivnih prezentacija i modula za mikroučenje. Kvaliteta uvelike ovisi o predlošku s kojim počinjete, a izgradnja nečega dotjeranog od nule zahtijeva stvarno vrijeme i trud.
AhaSlides
AhaSlides je sveobuhvatna platforma za angažman timova i učionica. Pokriva sesije uživo, hibridnu isporuku i asinkrono praćenje, s kvizom, anketom, oblakom riječi, pitanjima i odgovorima, kotačićem za okretanje, ocjenjivanjem i otvorenim vrstama slajdova. Izvješća nakon sesije prikazuju rezultate i praznine u znanju po pitanju, tako da je praćenje ciljano.
Besplatni predlošci za obuku o kibernetičkoj sigurnosti spremni za korištenje:
Jednostavan okvir za početak
Ne morate preoblikovati cijeli svoj program obuke. Počnite ovdje:
- Zamijenite jedan blok slajda anketom uživo. Odaberite stvarni primjer phishinga koji je vaš tim primio i postavite ga kao pitanje s višestrukim izborom.
- Pošaljite dodatni kviz od 5 pitanja unutar tjedna. Nemojte čekati mjesec dana, krivulja zaboravljanja je najstrmija u prvih 24 sata.
- Rotirajte teme tromjesečno. U jednom kvartalu krađa identiteta, u sljedećem fizički pristup, u sljedećem higijena lozinki. Svaka sesija se osvježava i nadograđuje na prethodnu.
- Pratite u čemu vaš tim griješi. Koristite te podatke da odlučite gdje provesti više vremena, a ne intuiciju.
Istraživanje KnowBe4 o phishingu po industriji iz 2022., koje je obuhvatilo više od 9.5 milijuna korisnika u preko 30 000 organizacija, otkrilo je da je udio zaposlenika koji su kliknuli na simulirane phishing e-poruke pao s 32.4% na 17.6% nakon 90 dana obuke, te na oko 5% nakon godinu dana kontinuirane obuke.
Ako nemate tečajeva na AhaSlides ipak, stranica Tečajevi otvara se na više od 600 gotovih predložaka tečajeva, uključujući i sigurnosne predloške, tako da dio ovog okvira kojim se samostalno uči ne počinje od prazne stranice (započnite s predloškom tečaja).
Često postavljana pitanja
Kada je Mjesec osvješćivanja o kibernetičkoj sigurnosti?
Svaki listopad. Kampanja je započela 2004. godine, kada ju je pokrenuo Nacionalni savez za kibernetičku sigurnost, sada Nacionalni savez za kibernetičku sigurnost, s američkim Ministarstvom domovinske sigurnosti (NCA).
Tko organizira Mjesec osvješćivanja o kibernetičkoj sigurnosti?
CISA i Nacionalni savez za kibernetičku sigurnost vode ga zajedno. Posjetite stranice obje organizacije za trenutnu temu i besplatne resurse.
Koja je bila tema za 2026. godinu?
Tema CISA-e bila je "Osiguranje sljedećih 250" (CISA) a slogan NCA-a bio je "Nemojte im olakšavati" (NCA). Tema za 2027. još nije objavljena, stoga provjerite obje stranice u rujnu.
Što bi osoblje trebalo prvo učiniti?
Koristite upravitelj lozinki i snažne lozinke, uključite višefaktorsku autentifikaciju, prijavite prijevare i ažurirajte softver. Ovo su četiri ponašanja koja NCA preporučuje.
Koliko dugo bi trebala trajati aktivnost?
Deset do petnaest minuta je dovoljno za sesiju uživo. To je prijedlog, pa ga prilagodite rasporedu svog tima.
Izvori
Izvješće o troškovima kršenja podataka tvrtke IBM za 2025. godinu
Izvješće o usporednoj analizi industrije KnowBe4 za 2022. godinu o phishingu, putem HIPAA Journala
Statistika sigurnosne svijesti Keepnet Labsa za 2026. godinu
Studija s razmaknutim ponavljanjem, Akademska medicina (PubMed)
- CISA: Mjesec osvješćivanja o kibernetičkoj sigurnosti
- Nacionalni savez za kibernetičku sigurnost: Mjesec osvješćivanja o kibernetičkoj sigurnosti
- Godišnje izvješće FBI-a IC3 za 2025.