Untuk pimpinan TI atau keamanan yang menjalankan program kesadaran di seluruh tim yang jarang, atau bahkan tidak pernah, masuk ke alat yang sama pada waktu yang bersamaan.
Sebagian besar program kesadaran keamanan masih berjalan dalam siklus tahunan: modul wajib di LMS, sertifikat penyelesaian, kotak yang dicentang sebelum audit, kemudian sebelas bulan tanpa aktivitas sebelum siklus berulang. Jika Anda mengelola keamanan untuk tim yang tersebar, di berbagai zona waktu dan kantor rumahan tanpa ruang fisik bersama untuk memasang poster peringatan, format setahun sekali itu lebih lemah daripada yang terlihat di atas kertas. Orang-orang melupakan materi yang diujikan dalam hitungan minggu. Permukaan serangan yang sebenarnya, email faktur yang meyakinkan, undangan kalender palsu, Slack DM yang mengaku dari "dukungan TI" tidak menunggu siklus pelatihan berikutnya untuk muncul.
Solusinya bukanlah memperpanjang durasi kursus atau memperketat ambang batas kelulusan. Solusinya adalah memindahkan sebagian program ke dalam alat yang sudah digunakan tim sepanjang hari. Sebuah pengecekan singkat dua pertanyaan disisipkan ke dalam... Slack Saluran ini membutuhkan waktu kurang dari satu menit untuk menjawab, tidak memerlukan login terpisah, dan, jika dijalankan cukup sering, menjaga materi tetap segar dengan cara yang tidak dapat dilakukan oleh sesi tahunan tunggal secara struktural.
Mengapa model tahunan tidak cocok untuk tim yang tersebar?
Sesi pelatihan setahun sekali cukup efektif ketika tim berada di satu kantor dan seorang pemimpin keamanan dapat berkeliling, mendengarkan percakapan di mesin kopi, dan mengetahui siapa yang bingung tentang tren phishing terbaru. Namun, semua itu tidak akan berhasil jika tim tersebar di selusin kantor rumahan dan tiga zona waktu. Pemimpin keamanan kehilangan umpan balik informal sepenuhnya, dan satu-satunya sinyal yang tersisa adalah skor kuis dari sesi yang terjadi beberapa bulan lalu.
Kerangka kepatuhan memperburuk hal ini dengan cara tertentu. Sebagian besar mensyaratkan aktivitas kesadaran keamanan yang terdokumentasi dan berulang, bukan hanya satu acara tahunan, tetapi perangkat yang sudah dimiliki sebagian besar tim TI (modul LMS, slide presentasi, lampiran kebijakan PDF) dibangun berdasarkan model acara tunggal. Membangun program yang benar-benar berulang di atas perangkat tersebut biasanya berarti meminta tim yang tersebar untuk masuk ke platform lain sesuai jadwal yang tidak diingat siapa pun, dan inilah jenis gesekan yang menyebabkan program tersebut ditinggalkan setelah dua kuartal.
Apa yang dikatakan penelitian tentang pelatihan berulang?
Besarnya masalah ini tidak perlu diragukan. Laporan Investigasi Pelanggaran Data Verizon tahun 2025 menemukan bahwa sekitar 60 persen pelanggaran masih melibatkan unsur manusia, seseorang mengklik, membalas, atau menyerahkan kredensial, dan waktu rata-rata seseorang untuk mengklik tautan phishing kurang dari satu menit. Paparannya nyata, cepat, dan tidak ada filter yang dapat menangkap semuanya, jadi apa yang dilakukan tim Anda saat itu tetap penting.
Pertanyaan yang lebih bermanfaat adalah apakah pelatihan benar-benar mengubah perilaku tersebut, dan di sini dataset dunia nyata terbesar sangatlah menggembirakan. Laporan Benchmarking Phishing 2025 dari KnowBe4 melacak 14.5 juta orang di 62,400 organisasi melalui 67.7 juta tes phishing simulasi. Sebelum pelatihan apa pun, rata-rata 33.1 persen karyawan, satu dari tiga, tertipu oleh phishing simulasi. Dalam 90 hari setelah memulai pelatihan rutin, angka tersebut turun lebih dari 40 persen, dan setelah satu tahun penuh pelatihan berkelanjutan, angka tersebut turun menjadi 4.1 persen, penurunan sebesar 86 persen.
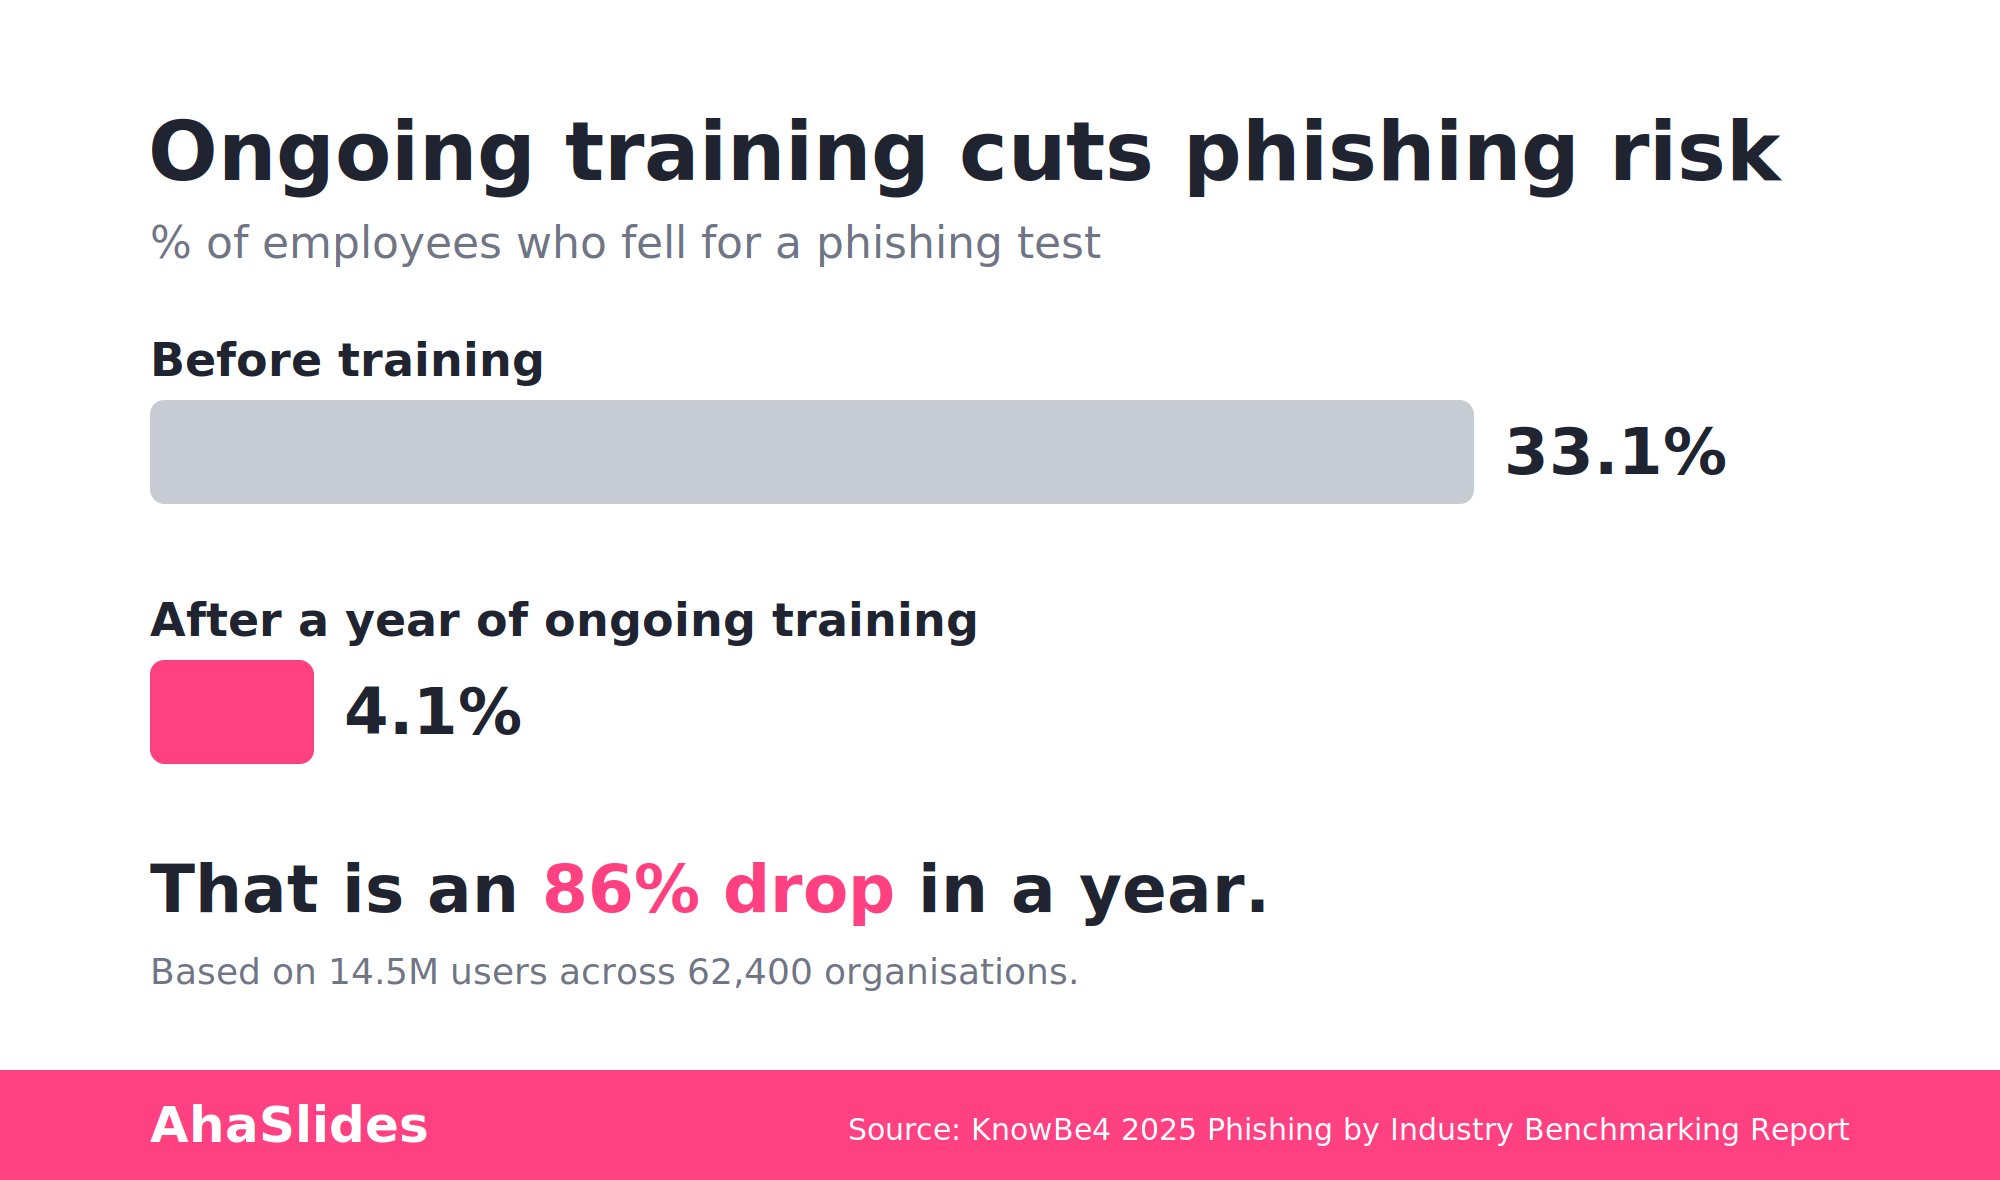
Bentuk kurva tersebut adalah inti dari argumen ini. Peningkatan bukanlah langkah tunggal dari satu sesi tahunan; peningkatan tersebut terakumulasi selama berbulan-bulan melalui paparan berulang dan berkala. Modul sekali jalan hanya mengubah angka sekali; pelatihan berkelanjutan dan berulang-ulanglah yang mengurangi jumlah anggota tim Anda menjadi sekitar satu dari dua puluh lima orang. Itulah alasan mengapa kesadaran harus menjadi kebiasaan yang berulang, bukan hanya acara tahunan, dan mengapa harus dijalankan di tempat tim sudah berada.
AhaSlides untuk Slack: pengecekan denyut nadi di tempat tim sudah berada
AhaSlides untuk Slack sedang diluncurkan pada AhaSlides marketplace sebagai integrasi yang memungkinkan Anda memposting slide interaktif langsung ke dalam Slack Anda dapat menghubungi melalui saluran atau DM, tanpa perlu rapat atau login terpisah. Fitur ini belum tersedia di halaman integrasi utama ahaslides.com; masih dalam tahap peluncuran, dan untuk saat ini mendukung dua jenis slide: Pilih Jawaban (slide kuis berbobot) dan Polling. Word Cloud, Tanya Jawab, dan jenis slide interaktif lainnya belum termasuk dalam fitur ini. Slack integrasi saat ini, jadi simpan itu untuk sesi langsung dan aplikasi mandiri Anda. AhaSlides presentasi, bukan Slack alur kerja.
Untuk pengecekan phishing, tampilan dua slide itu sudah cukup untuk melakukan pekerjaan nyata. Slide "Pilih Jawaban" yang diposting ke suatu saluran mungkin berbunyi:
- Anda mendapatkan Slack Pesan pribadi (DM) dari seseorang yang mengaku sebagai administrator TI Anda, meminta Anda untuk mengatur ulang kata sandi melalui tautan yang mereka bagikan. Apa hal pertama yang Anda periksa sebelum mengklik tautan tersebut?
- Anda menerima email faktur dari vendor yang bekerja sama dengan Anda, tetapi alamat balasan (reply-to) hanya berbeda satu karakter dari domain asli mereka. Apakah ini email yang sah, email yang menunjukkan kewaspadaan, atau email yang jelas-jelas berbahaya?
- Undangan kalender dari "HR" meminta Anda untuk mengkonfirmasi detail transfer dana langsung melalui tautan yang disematkan. Apa langkah yang tepat?
Setiap opsi diberi skor secara otomatis, dan jawaban yang benar dapat diungkapkan dalam percakapan segera setelah seseorang memberikan tebakan, yang merupakan pola pengambilan-kemudian-koreksi yang membuat koreksi benar-benar berhasil. Slide Polling berfungsi dengan baik untuk pertanyaan-pertanyaan yang lebih mudah dipahami dan lebih diagnostik: “Seberapa yakin Anda dapat mendeteksi alamat pengirim palsu dalam keadaan terburu-buru?” atau “Apakah Anda pernah menerima email mencurigakan?” Slack "DM dalam sebulan terakhir?" Jajak pendapat tidak memiliki jawaban yang benar, tetapi jajak pendapat muncul ketika tingkat kepercayaan rendah, yang memberi tahu Anda dengan tepat ke mana harus mengarahkan putaran Pilih Jawaban berikutnya.
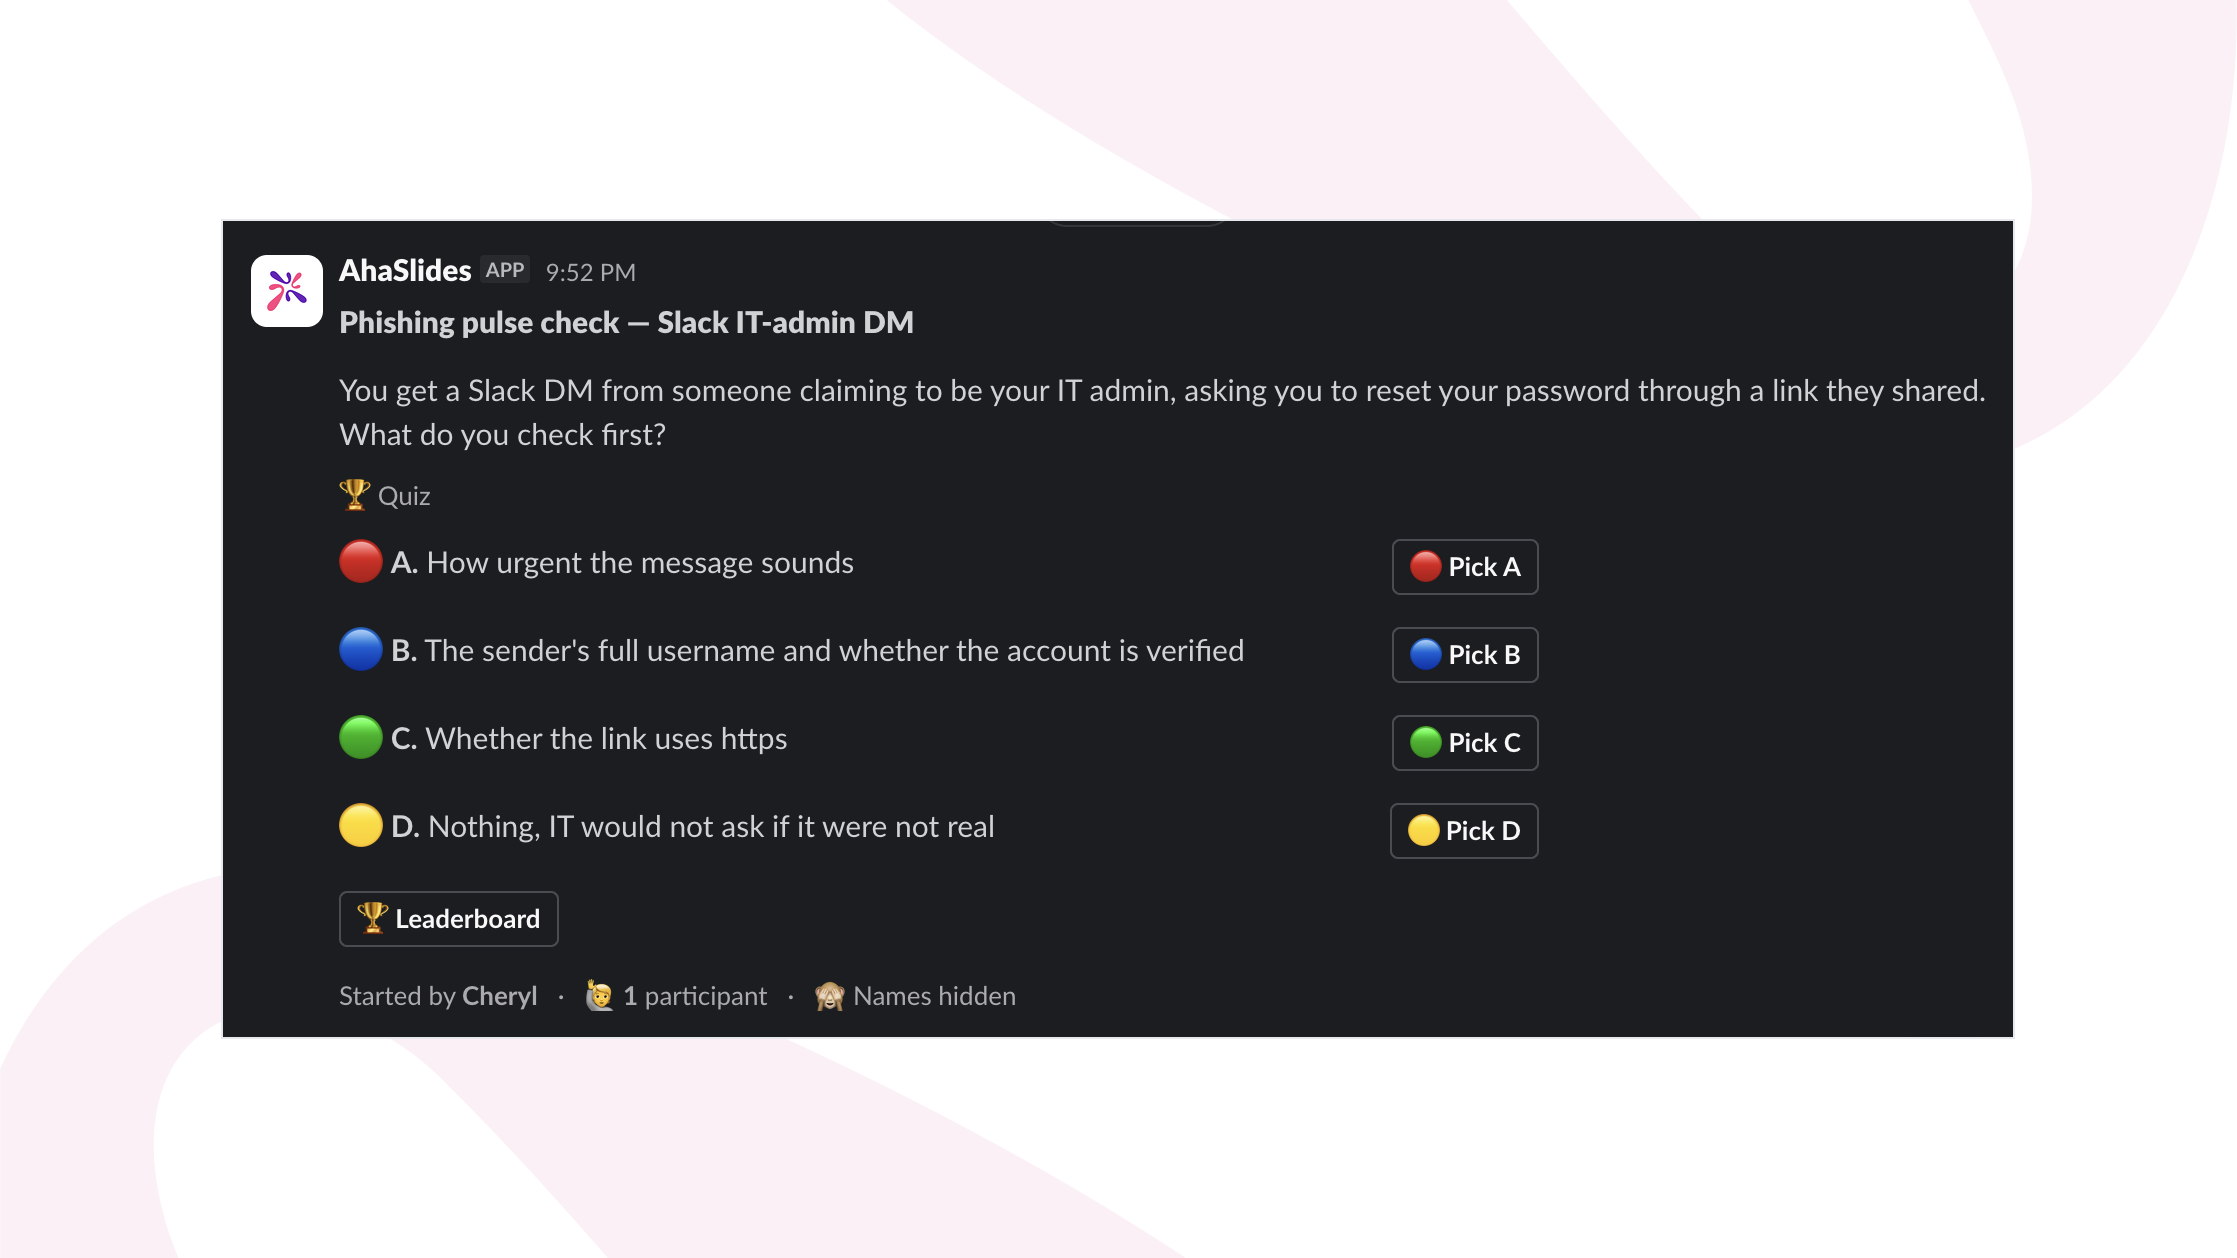
Karena integrasi tersebut berada di dalam SlackFitur pengecekan pulsa tidak bersaing dengan login LMS terpisah untuk mendapatkan perhatian siapa pun. Fitur ini muncul di saluran yang sudah dibaca seseorang, dijawab dalam waktu yang dibutuhkan untuk membaca pertanyaan, dan tidak memerlukan penjadwalan sesi di tiga zona waktu. Anda dapat menambahkannya ke ruang kerja Anda dari AhaSlides Slack halaman aplikasi.
Pilih Jawaban: berlatih pengambilan keputusan dalam sesi langsung
The Slack Pemeriksaan denyut nadi (pulse check) menangkap orang-orang dalam alur aktivitas harian normal mereka, tetapi sengaja dibuat singkat dan asinkron: satu pertanyaan, dijawab sendiri, tanpa diskusi. Tinjauan keamanan bulanan secara langsung adalah pengaturan yang berbeda. Tim berada dalam panggilan bersama, sehingga putaran Pilih Jawaban dapat berjalan sebagai rangkaian singkat pertanyaan skenario secara berurutan, dengan distribusi jawaban kelompok ditampilkan setelah setiap pertanyaan dan satu menit dihabiskan untuk membahas mengapa pilihan yang salah itu menarik.
Visibilitas kelompok itulah yang Slack Versi ini tidak dapat berfungsi sendiri. Ketika dua pertiga peserta memilih jawaban salah yang sama, penanggung jawab keamanan yang menjalankan sesi tersebut langsung melihatnya dan dapat menyelidiki alasannya di tempat, alih-alih mengetahuinya dari laporan tiga hari kemudian. Pertanyaan berbasis skenario mendapatkan lebih banyak manfaat dari format ini daripada pertanyaan bergaya definisi biasa:
- Departemen pemasaran menerima email dari domain tiruan yang meminta percepatan pembayaran faktur sebelum akhir hari, menggunakan nama asli CFO. Apa yang harus diperiksa terlebih dahulu oleh penerima email tersebut sebelum membalasnya?
- Seorang kontraktor menghubungi dukungan TI untuk meminta pengaturan ulang kata sandi alih-alih mengajukan tiket seperti biasa, dan memberikan alasan yang masuk akal untuk urgensi tersebut. Apakah ini normal, perlu diverifikasi, atau merupakan tanda bahaya?
- Seorang kolega meneruskan sebuah Slack DM yang tampaknya berasal dari dukungan TI internal, meminta mereka untuk mengkonfirmasi login mereka melalui tautan eksternal. Apa cara tercepat untuk memeriksa apakah itu asli?
Berikan jeda antar pertanyaan selama sesi, jangan langsung menanyakannya secara berurutan, dan gunakan jeda setelah setiap pertanyaan untuk diskusi, bukan hanya untuk jawaban yang benar. Percakapan tersebut, yang terkait dengan skenario yang baru saja dijawab bersama oleh kelompok, adalah apa yang ditambahkan oleh putaran Pilih Jawaban langsung di atas putaran asinkron. Slack menggunakan versi yang berbeda daripada mengulanginya.
Analisis dan Laporan: bukti yang diinginkan oleh CISO atau auditor.
Pada suatu saat, seseorang dari pihak kepatuhan atau kepemimpinan akan bertanya bagaimana Anda tahu program tersebut berhasil, dan "orang-orang menyelesaikan modul tahunan" bukanlah jawaban yang memuaskan. AhaSlides Merekam respons individu terhadap slide kuis dan jajak pendapat serta menghasilkan laporan tentang kinerja setiap orang dan kelompok, yang memiliki dua fungsi penting yang layak untuk dikembangkan dalam sebuah program.
Pertama, ini adalah dokumentasi: sebuah laporan yang menunjukkan siapa yang ditanya apa, dan bagaimana mereka menjawab, dapat digunakan untuk menjawab pertanyaan audit tentang aktivitas kesadaran keamanan yang berulang dan terdokumentasi dengan cara yang tidak dapat dilakukan oleh spreadsheet tanggal penyelesaian. Kedua, ini adalah diagnostik. Jika sepertiga dari tim melewatkan skenario yang sama dalam pemeriksaan singkat Pick Answer, itu bukanlah hasil yang bisa diabaikan. Itu adalah topik yang tepat untuk tindak lanjut minggu depan, dan itu adalah jenis pola tingkat departemen atau tim yang tidak akan pernah terdeteksi oleh satu tes tahunan, yang dijalankan sekali dan dilupakan.
Alur kerja praktis untuk organisasi keamanan terdistribusi
- Unggah jawaban singkat atau lakukan survei singkat untuk mengetahui perkembangan terkini. Slack setiap satu hingga dua minggu, disusun berdasarkan upaya nyata (yang telah dirahasiakan) yang pernah dilihat tim Anda, bukan skenario umum dari buku teks.
- Selenggarakan sesi langsung bulanan dengan urutan Pilih Jawaban berbasis skenario, yang menunjukkan distribusi jawaban kelompok setelah setiap pertanyaan sehingga tim dapat membahas mengapa pilihan yang salah tampak menarik.
- Ambil laporan Analitik setelah setiap putaran dan cari kesalahan yang sama, pola di seluruh tim atau wilayah, bukan hanya skor individu.
- Bangun selanjutnya Slack Pemeriksaan denyut nadi dilakukan langsung dari kegagalan tersebut, sehingga titik kontak kedua dilakukan dalam waktu dua hingga tiga minggu setelah kesenjangan muncul, sesuai dengan penguatan berkelanjutan dan berjarak yang menurut data KnowBe4 dikaitkan dengan penurunan 86 persen selama setahun.
- Simpan catatan singkat laporan setiap putaran untuk siapa pun yang bertanggung jawab atas hubungan kepatuhan, sehingga "pelatihan kesadaran keamanan yang terdokumentasi dan berulang" menjadi folder berisi data nyata, bukan hanya satu sertifikat dari bulan Januari.
Apa yang perlu diubah pada kuartal ini?
Modul pelatihan tahunan tunggal bukannya salah, melainkan tidak lengkap. Modul ini mengajarkan materi sekali, mengujinya sekali, dan kemudian percaya bahwa pelajaran tersebut akan tetap berlaku selama setahun pada tim yang tidak pernah berada di ruangan yang sama untuk memperkuatnya secara informal. Dataset dunia nyata terbesar menunjukkan sebaliknya: kerentanan menurun secara stabil dengan pelatihan berulang dan berkala, lebih dari 40 persen dalam 90 hari pertama dan 86 persen selama setahun, bukan dengan sesi tahunan tunggal. Pindahkan sebagian program ke SlackDi tempat tim tersebut menghabiskan sebagian besar waktunya, ajukan pertanyaan yang didasarkan pada insiden nyata, bukan contoh umum, dan gunakan laporan untuk menentukan pertanyaan selanjutnya. Ini adalah program yang lebih kecil dan lebih sering dilakukan daripada yang dijalankan sebagian besar tim saat ini, dan penelitian menunjukkan bahwa program ini juga lebih efektif.