Sikkerhetsbevissthetsopplæring ender ofte opp som lysbilder folk klikker seg gjennom og en quiz de glemmer til lunsj. Det er viktig, fordi den menneskelige faktoren spiller en rolle i rundt 60 % av sikkerhetsbruddene, ifølge Verizons rapport om datainnbrudd i 2025Et escape room for cybersikkerhet gir de samme lærdommene en grunn til å feste seg ved: folk må finne ledetrådene og bruke det de har lært for å komme seg ut.
Nedenfor finner du 10 ideer til escape room for nettsikkerhet i to runder på fem: phishing og svindelmeldinger, deretter passord, enheter og data. Hver idé er ett rom, med ledetrådene folk finner og låsen de åpner for å rømme. Hver runde har en Vårt valg, rommet vi skulle bygge først. Etter ideene ser du hvordan du bygger dem som et selvstyrt kurs som folk spiller på en telefon eller en storskjerm.
Hva er et escape room for cybersikkerhet?
Et escape room for nettsikkerhet er et puslespill der spillerne bruker sikkerhetskunnskap, som å oppdage en falsk e-post eller et svakt passord, for å åpne låser og rømme. Lag spiller fysiske låser på bevissthetsarrangementer. Et digitalt escape room lar hver person spille alene, i sitt eget tempo, på sin egen enhet, noe som passer til opplæring som alle i en organisasjon må fullføre.
De to rundene i korte trekk
- Runde 1: Phishing- og svindelmeldinger (ideer 1 til 5)
- Runde 2: Passord, enheter og data (ideer 6 til 10)
Runde 1: Phishing og svindelmeldinger
Phishing fungerer fordi det ber folk om å handle raskt. I disse fem rommene senker folk farten og øver på sjekken. Vårt valg: idé 1, innboksen, fordi alle har en innboks, og svaret er en vane de kan bruke samme dag.
Sett 1: Rom som trener pausen før klikket
- Innboksen: finn phishing-e-posten. Ledetråder: tre røde flagg, ett per kort. Avsenderadressen er nesten identisk med det virkelige selskapet, meldingen krever handling innen en time, og hilsenen sier «Kjære kunde» i stedet for navnet ditt. Lås: et flervalgsspørsmål. «En e-post sier at kontoen din stenges om én time med mindre du klikker på en lenke. Hva er det sikreste første trekket?» Det riktige svaret er å gå til det offisielle nettstedet selv og sjekke.
- Lenkehvelvet: ekte eller falsk nettadresse. Ledetråder: én regel folk kan bruke på enhver lenke. Finn den første skråstreken i en nettadresse og les tilbake derfra: de to siste delene før den (tre for endelser som .co.uk) navngir den virkelige eieren, og et kjent navn tidligere i adressen beviser ingenting. Lås: et samsvarende spørsmål. Elevene kobler sammen tre adresser,
accounts.example.com,examp1e.comogpaypal.com.secure-login.example, til hva hver enkelt forteller dem: ekte, et siffer byttet mot en bokstav, eller en forfalskning eid av secure-login.example. - Kontrollrommet: ettordsregelen. Ledetråder: en kort oppsummering av de to første rommene og én tommelfingerregel: hvis det føles presserende, ro ned tempoet. Lås: et utfyllingsspørsmål. «Når en melding oppretter ____, ta en pause og sjekk før du handler.» Koden er «haster».
- Vedleggsbordet: hvilken fil er trygg å åpne? Ledetråder: en faktura fra en avsender ingen kjenner, sendt som en zip-fil. Et dokument som ber deg om å «aktivere innhold» før du kan lese det. En delt fil fra en kollega du forventet den fra. Lås: et spørsmål med flere svar: velg alle filer du ville rapportert i stedet for å åpne dem.
- Teksten og samtalen: svindel utover e-post. Ledetråder: en tekstmelding om en pakke med en kort lenke, og en innringer som sier de er fra IT-støtte og ber om koden som nettopp ble sendt til telefonen din. Lås: «En innringer fra IT-støtte ber om koden du nettopp mottok. Hva gjør du?» Det riktige svaret er å legge på og ringe IT-avdelingen på et nummer du allerede kjenner.
Runde 2: Passord, enheter og data
Disse rommene dekker hverdagsvanene som oppbevarer en konto eller en bærbar PC-safe. Vårt valg: Idé 8, det åpne kontorlandet, fordi hver gjenstand folk trykker på er en reell risiko de går forbi på jobb.
Sett 2: Rom som bygger hverdagsvaner
- Passordlaboratoriet: hvilket passord er sterkest? Ledetråder: Lengre takter blir mer kompliserte, aldri bruk et passord på nytt, og en passordbehandler husker dem slik at du ikke trenger å gjøre det. Lås: et flervalgsspørsmål med tre alternativer: et kort ord med et tall og et symbol, et vanlig ord med bokstaver byttet ut med tall, og en lang passordfrase med flere tilfeldige ord. Passordfrasen åpner låsen.
- Den andre låsen: påloggingsforespørsler. Ledetråder: hva en forespørsel om godkjenning av pålogging er til for, og hvorfor en forespørsel du ikke ba om er et varseltegn på at noen kanskje prøver å logge på som deg. Lås: et matchende spørsmål. Elevene kobler sammen «en oppgave du nettopp ba om» for å «godkjenne den», «en oppgave du ikke ba om» for å «avslå den og rapportere den», og «mange oppgaver på rad» for å «avslå dem og rapportere den til IT-avdelingen».
- Det åpne kontoret: hva ville du fikset før du drar? Ledetråder: gjenstandene i rommet. En klistrelapp med et passord på en skjerm, en bærbar PC som var ulåst, en utskrift av kundeinformasjon på et delt skrivebord og en besøkskort som var lagt igjen. Lås: Et spørsmål med flere svar: velg alle risikoer i rommet. Alle fire har rett.
- Kafebordet: arbeid på delt Wi-Fi. Ledetråder: Alle på et offentlig nettverk kan se ubeskyttet trafikk, en bærbar datamaskin som ikke er tilsyn med den kan bli stjålet eller tuklet med på få minutter, og et VPN organisasjonen din tilbyr beskytter det du sender. Lås: «Du må sende en arbeidsfil fra en kafé. Hva gjør du først?» Det riktige svaret er å koble til organisasjonens VPN.
- Rapportrommet: veien ut. Ledetråder: hvem man skal fortelle dem, hvor raskt man skal fortelle dem det, og hva man skal inkludere. Å rapportere en feil raskt begrenser skaden. Lås: et utfyllingsspørsmål. «Hvis du klikket på en lenke du ikke burde ha klikket på, er det første du må gjøre å ____ den.» Koden er «rapporter». Et kort avslutningskort er en god avslutning her.
Hvordan bygge et escape room-kurs i nettsikkerhet med AhaSlides
AhaSlides er en alt-i-ett-plattform for engasjement for team og klasserom, og kursene har nå en Escape Room-stil. Den gjør hver leksjon om til et rom på et kart. Elevene trykker på objekter for å finne ledetrådkort, svarer på leksjonens kunnskapssjekk for å åpne låsen og går videre rom for rom, på en telefon eller en storskjerm. Du skriver leksjonene én gang, og stilen gjør dem om til spillet, så det er ingen gåter å kode og ingen plass å bestille.
Du bruker Escape Room-stilen ved å spørre en AI-assistent som er koblet til AhaSlidesDet er ingen måte å bruke det uten en AI-assistent ennå.
- Bygg banen først. Lag et standardkurs med én leksjon per rom. Gi hver leksjon noen korte tekstblokker eller bilder, som blir ledetråder (fordelt på opptil fire objekter i rommet), og avslutt med én kunnskapskontroll, som blir låsen. Bare den første kunnskapskontrollen i en leksjon blir låsen, så behold én per leksjon. veiledning for å lage et kurs dekker det grunnleggende.
- Koble til AI-assistenten din. I en assistent som støtter tilpassede MCP-koblinger, for eksempel Claude eller ChatGPT, legger du til AhaSlides MCP-server,
https://mcp.ahaslides.com/mcp, og logg inn med din AhaSlides regnskap. De MCP oppstartsguide har trinnene for begge. - Spør etter Escape Room-stilen. Gi kurset et navn og en stil, for eksempel: «Bruk Escape Room-pluginen på kurset mitt Grunnleggende om phishing.» Du kan også be om et tema (Haunted House, Space Station eller Jungle Ruins), en timer i hvert rom, en finale på slutten av kartet og din egen novelle for hvert rom. Timeren viser bare hvor lenge noen har vært i et rom. Den begrenser aldri tiden deres.
- Forhåndsvis det, og publiser det deretter Åpne Mine filer, klikk på Kurs og åpne kurset, og klikk deretter på Forhåndsvisning for å spille gjennom rommene slik elevene dine vil. Publiser det og del lenken slik du ville gjort med et hvilket som helst annet kurs. Elevene åpner det på learn.ahaslides.com, på en telefon eller en datamaskin.
Hva elevene dine ser
Hvert rom har opptil fire objekter å trykke på, og navnene er oppført under Finn objekter. Hvert objekt åpner et ledetrådkort. Elevene leser det og trykker på Behold ledetråd: ledetrådkortene blir aldri besvart, så folk lærer før de blir testet.
Skjermbildene nedenfor er fra et phishing-kurs i tre rom bygget fra ideene 1 til 3 ovenfor.
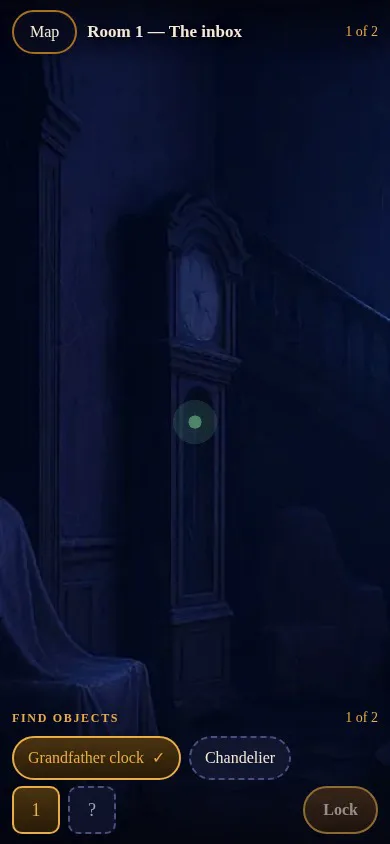
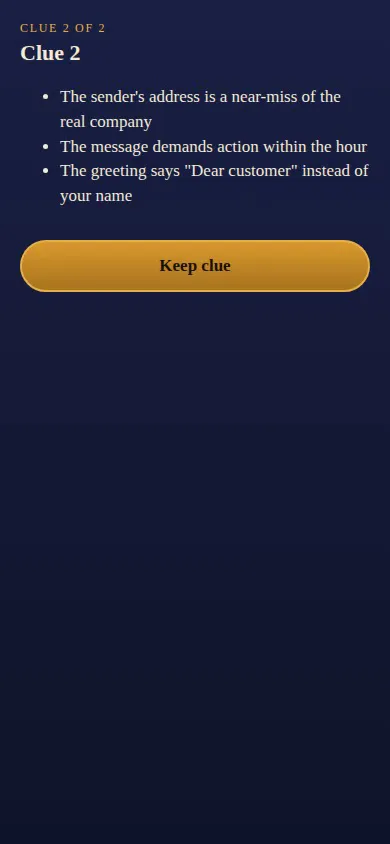
Når alle ledetrådene er funnet, trykker elevene på Lås og svarer på kunnskapstesten. Spørsmålstypen avgjør låsen:
- Flervalg eller flersvar blir til en hengelås. Elevene velger svaret sitt og trykker på Vri låsen.
- Matchende blir til ledninger. Elevene kobler hvert element til det som passer og trykker på Koble til ledningene.
- Fyll ut feltet blir et tastatur. Elevene skriver svaret og trykker på Skriv inn koden.
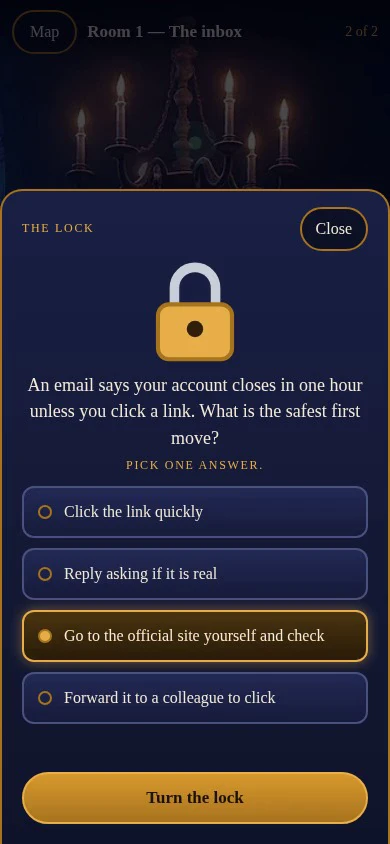
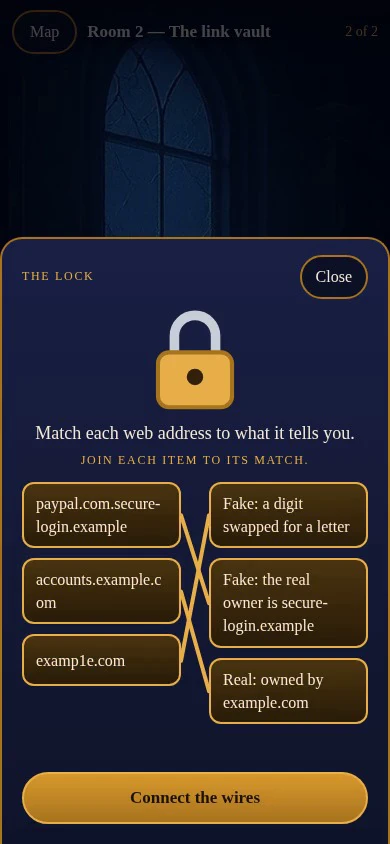
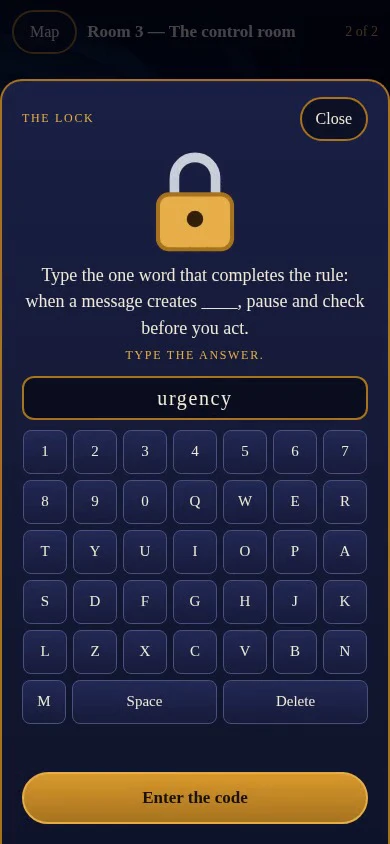
Et feil svar viser «Ikke helt. Prøv igjen.», og elevene kan prøve så ofte de trenger. Etter to feilforsøk vises et hint. Når låsen åpnes, går de videre til neste rom på kartet. På en telefon sveiper de for å se seg rundt i et rom, og hvis de forlater rommet og kommer tilbake, går de tilbake til rommet de var i.
Å kjøre et live-spill for en gruppe i stedet? Escape Room-sklien er et live-spill inne i en presentasjon, mens Escape Room-kursstilen er for kurs i eget tempo.
Klar til å gjøre ditt neste sikkerhetskurs om til et escape room? Hjelpeguiden har spørsmål og alle alternativer.
Tips for et escape room for nettsikkerhet, folk er ferdige med
- Hold hvert rom kort. To til fire ledetråder og én lås er nok. Lang lesing hører hjemme i et standardkurs, ikke i et spill.
- Skriv feil alternativer folk ville valgt. «Svar og spør om det er ekte» er et bedre feil svar enn noe ingen ville valgt, fordi det er feilen folk faktisk gjør.
- Sikt mot en vane, ikke en poengsum. Med den menneskelige faktoren i rundt 60 % av bruddene (Verizon, 2025), det som teller er hva folk gjør med den neste mistenkelige meldingen. Avslutt hvert rom med noe de kan gjøre i morgen.
- Lær det grunnleggende alene, og gjør deretter den verdifulle delen sammen. Be folk om å spille banen før en lagøkt, slik at tiden sammen går med virkelige eksempler, spørsmål og nestenulykker i stedet for definisjoner.
- Slå på finalen. Et avslutningskort etter siste rom gir folk en klar avslutning og en plass til ditt ene hovedbudskap.
Ofte stilte spørsmål
Hvor mange rom bør et escape room for cybersikkerhet ha?
Tre til fem rom fungerer bra for et kurs i eget tempo. Hvert rom formidler én idé og har én lås, så et kort kurs forblir en lek snarere enn et ork.
Hvordan lager man et digitalt escape room for opplæring?
Bygg en standard AhaSlides kurs med én leksjon per rom, og spør deretter en AI-assistent som er koblet til AhaSlides MCP-serveren for å bruke Escape Room-stilen på den. Kunnskapssjekken for hver leksjon blir låsen.
Kan folk spille det på en telefon?
Ja. Deltakerne åpner kurslenken på learn.ahaslides.com på en telefon eller en datamaskin, og sveiper for å se seg rundt i hvert rom på en telefon.
Kan jeg eksportere et Escape Room-kurs til læringsplattformen min?
Ikke ennå. SCORM-eksport er ikke tilgjengelig for kurs som bruker en kursstil som Escape Room. Behold et kurs i standardstilen hvis du trenger å eksportere det.
Trenger jeg en AI-assistent for å lage en?
Ja, foreløpig. Escape Room-stilen brukes av en AI-assistent koblet til AhaSlidesNår den er på, kan du fortsatt redigere leksjonene manuelt i emneredigereren.