Dla kierownika ds. IT lub bezpieczeństwa realizującego program zwiększający świadomość w zespole, w którym członkowie rzadko, jeśli w ogóle, logują się do tego samego narzędzia w tym samym czasie.
Większość programów podnoszenia świadomości bezpieczeństwa nadal działa w cyklu rocznym: obowiązkowy moduł w systemie LMS, certyfikat ukończenia, zaznaczone pole przed audytem, a następnie jedenaście miesięcy ciszy, zanim cykl się powtórzy. Jeśli zarządzasz bezpieczeństwem dla rozproszonego zespołu, rozproszonego w różnych strefach czasowych i biurach domowych, bez wspólnej przestrzeni fizycznej, w której można umieścić plakat ostrzegawczy, ten coroczny format jest mniej skuteczny, niż wygląda na papierze. Ludzie zapominają materiału, z którego zostali sprawdzeni, w ciągu kilku tygodni. Rzeczywista powierzchnia ataku, przekonujący e-mail z fakturą, fałszywe zaproszenie w kalendarzu, fałszywy Slack DM podający się za pracownika „wsparcia IT” nie czeka na pojawienie się kolejnego cyklu szkoleniowego.
Rozwiązaniem nie jest dłuższy kurs ani bardziej rygorystyczny próg zaliczenia. Chodzi o przeniesienie części programu do narzędzia, które zespół ma już otwarte przez cały dzień. Dwupytaniowy test pulsu został wrzucony do… Slack Na odpowiedź na tym kanale można odpowiedzieć w mniej niż minutę, nie wymaga on logowania, a jeśli jest uruchamiany wystarczająco często, materiał jest zawsze aktualny, co nie jest możliwe w przypadku jednej sesji rocznie.
Dlaczego roczny model nie sprawdza się w przypadku rozproszonego zespołu
Roczna sesja szkoleniowa sprawdza się całkiem dobrze, gdy zespół pracuje w jednym biurze, a kierownik ds. bezpieczeństwa może przejść się po całym biurze, podsłuchać rozmowę przy ekspresie do kawy i zorientować się, kto jest zdezorientowany najnowszym trendem phishingu. Nic z tego nie działa, gdy zespół jest rozproszony w kilkunastu biurach domowych i trzech strefach czasowych. Kierownik ds. bezpieczeństwa całkowicie traci nieformalną pętlę informacji zwrotnej, a jedynym sygnałem pozostaje wynik quizu z sesji, która odbyła się kilka miesięcy temu.
Ramy zgodności pogarszają sytuację w konkretny sposób. Większość z nich wymaga udokumentowanych, cyklicznych działań na rzecz świadomości bezpieczeństwa, a nie jednego corocznego wydarzenia, ale narzędzia, którymi dysponuje większość zespołów IT (moduł LMS, prezentacja, załącznik PDF z polityką), są zbudowane wokół modelu pojedynczego zdarzenia. Zbudowanie prawdziwie cyklicznego programu na bazie tych narzędzi zazwyczaj oznacza poproszenie rozproszonego zespołu o zalogowanie się na kolejną platformę zgodnie z harmonogramem, którego nikt nie pamięta, co jest dokładnie tym rodzajem tarcia, który prowadzi do porzucenia programu po dwóch kwartałach.
Co mówią badania na temat powtarzających się treningów
Skala problemu nie budzi wątpliwości. Raport Verizon dotyczący dochodzeń w sprawie naruszeń danych z 2025 roku wykazał, że około 60% naruszeń nadal wiąże się z czynnikiem ludzkim – kliknięciem, odpowiedzią lub podaniem danych uwierzytelniających – a mediana czasu potrzebnego na kliknięcie linku phishingowego wynosi mniej niż minutę. Wyciek danych jest realny, szybki i żaden filtr nie wychwytuje go w całości, więc to, co Twój zespół zrobi w danej chwili, nadal ma znaczenie.
Bardziej użyteczne pytanie brzmi, czy szkolenia faktycznie zmieniają to zachowanie, a największy zbiór danych z rzeczywistego świata jest w tym przypadku zachęcający. Raport KnowBe4 „2025 Phishing by Industry Benchmarking Report” śledził 14.5 miliona osób z 62 400 organizacji za pomocą 67.7 miliona symulowanych testów phishingowych. Przed rozpoczęciem jakichkolwiek szkoleń średnio 33.1% pracowników, czyli co trzeci, padł ofiarą symulowanego phishingu. W ciągu 90 dni od rozpoczęcia regularnych szkoleń odsetek ten spadł o ponad 40%, a po roku regularnych szkoleń spadł do 4.1%, co stanowi spadek o 86%.
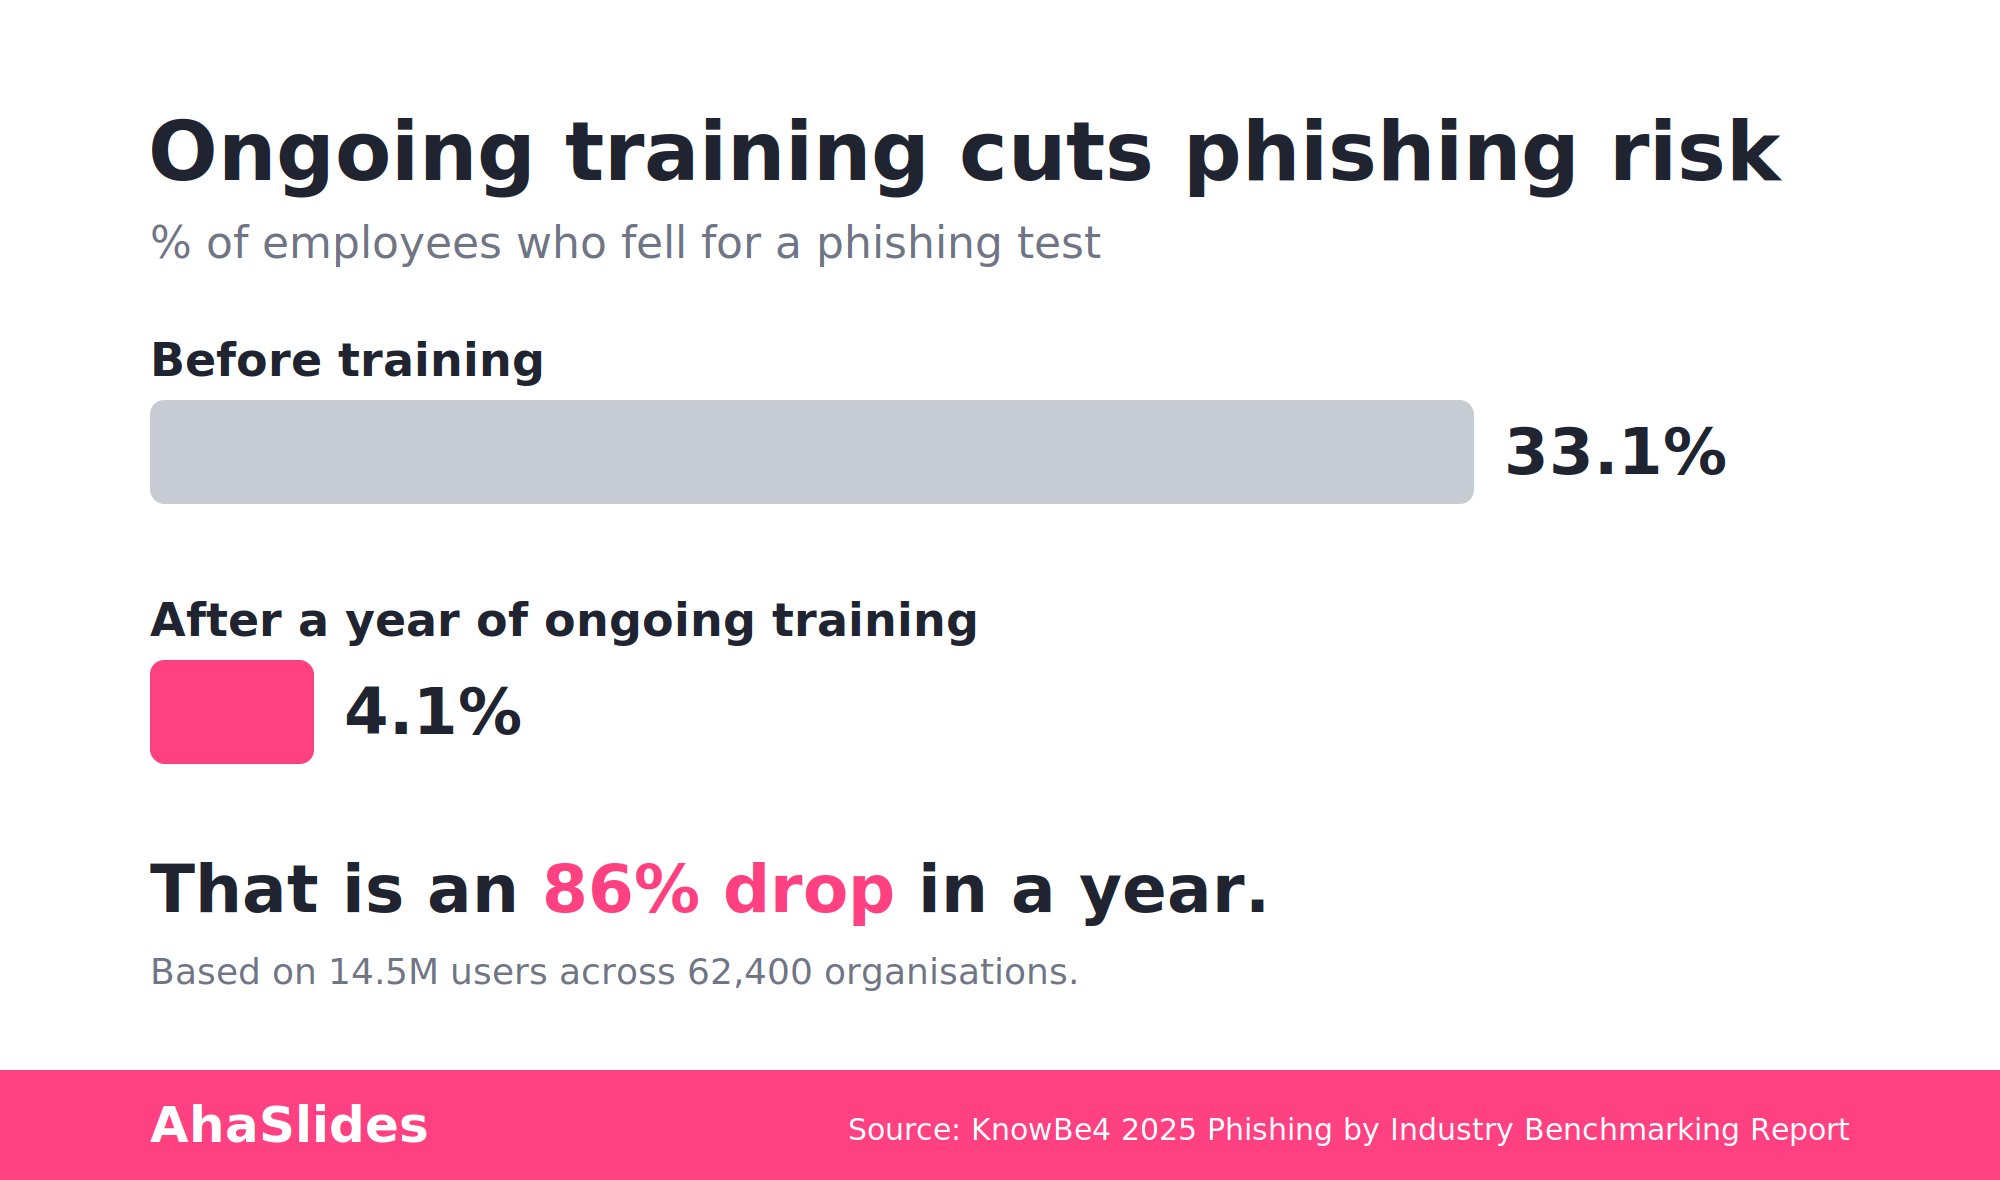
Kształt tej krzywej stanowi cały argument. Poprawa nie wynika z jednego rocznego treningu; kumuluje się przez miesiące powtarzanej, rozłożonej w czasie ekspozycji. Jednorazowy moduł zmienia liczbę raz; regularne, powtarzane szkolenia to coś, co zmniejsza liczbę członków zespołu o jedną trzecią do mniej więcej jednej na dwadzieścia pięć. Tak właśnie jest, gdy świadomość staje się powtarzalnym nawykiem, a nie corocznym wydarzeniem, i gdy jest realizowana w miejscu, w którym zespół już jest.
AhaSlides dla Slack:sprawdza puls tam, gdzie zespół już jest
AhaSlides dla Slack jest wdrażany na AhaSlides rynek jako integracja umożliwiająca publikowanie interaktywnych slajdów bezpośrednio w Slack Kanał lub DM, bez konieczności oddzielnego spotkania lub logowania. Nie ma go jeszcze na głównej stronie integracji ahaslides.com; jest nadal w fazie wdrażania i na razie obsługuje dwa typy slajdów: Wybierz odpowiedź (slajd z oceną) i Ankieta. Chmura słów, pytania i odpowiedzi oraz inne interaktywne typy slajdów nie są częścią. Slack integracji już dziś, więc zachowaj je na potrzeby sesji na żywo i samodzielnych AhaSlides prezentacje, nie Slack workflow.
Do sprawdzenia pulsu phishingu, ten dwuslajdowy zakres w zupełności wystarczy. Slajd z odpowiedzią „Wybierz odpowiedź” opublikowany na kanale może brzmieć:
- Dostaniesz Slack Wiadomość prywatna od kogoś podającego się za Twojego administratora IT, proszącego Cię o zresetowanie hasła za pośrednictwem udostępnionego linku. Co sprawdzasz najpierw, zanim klikniesz?
- Otrzymujesz e-mail z fakturą od dostawcy, z którym współpracujesz, ale adres zwrotny różni się o jeden znak od jego prawdziwej domeny. Czy to autentyczny, ostrożny, czy ewidentnie złośliwy e-mail?
- Zaproszenie z działu HR prosi Cię o potwierdzenie danych do przelewu bezpośredniego za pośrednictwem osadzonego linku. Co jest właściwym krokiem?
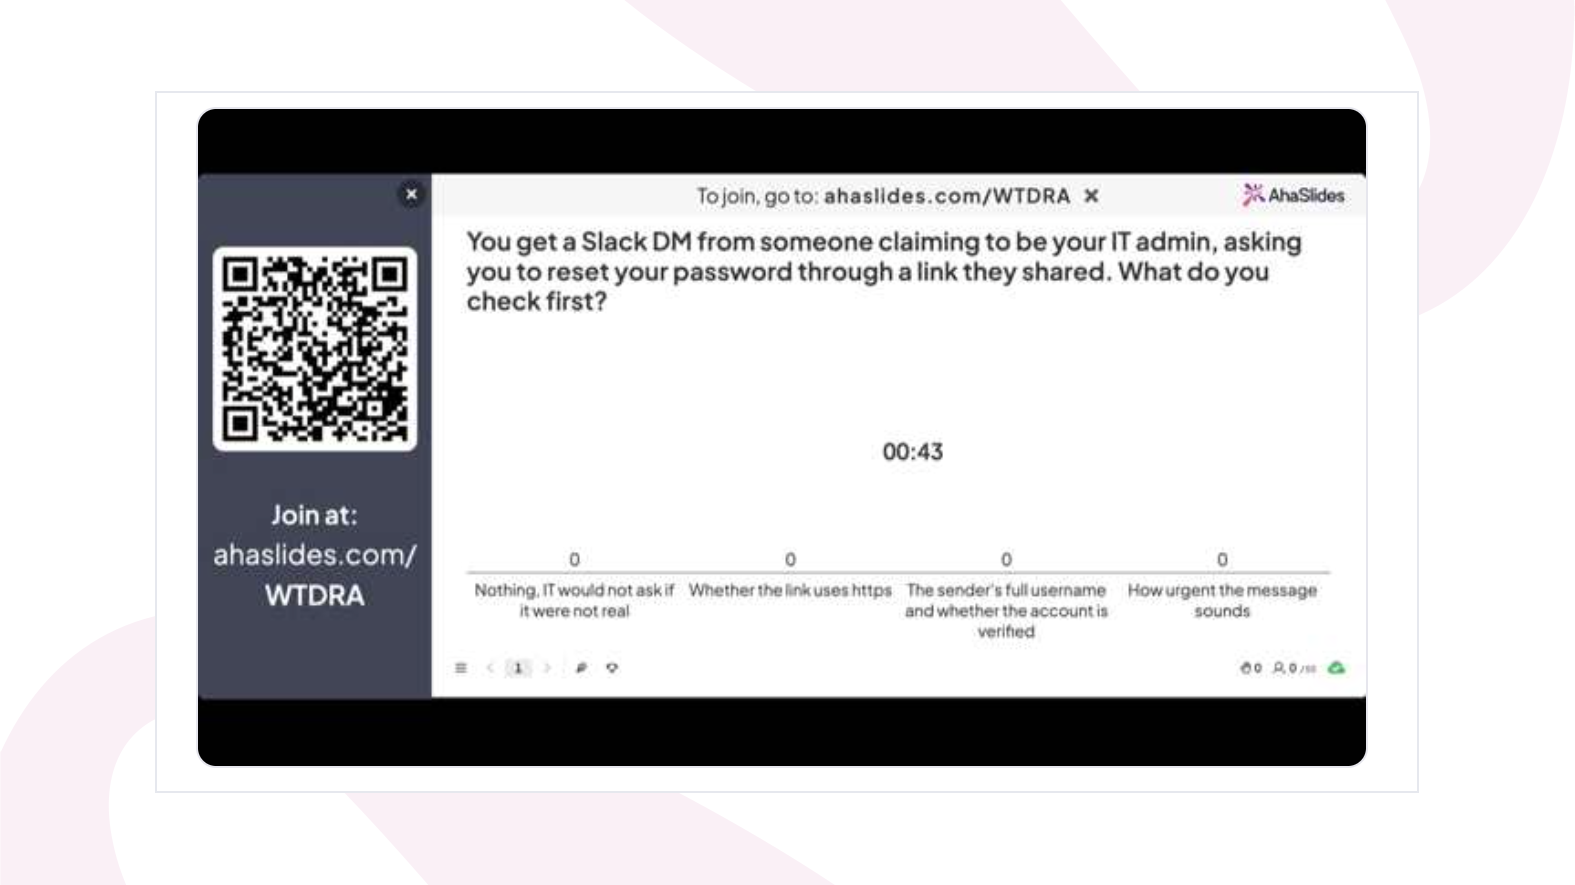
Każda opcja automatycznie przyznaje punkty, a prawidłowa odpowiedź może zostać ujawniona w wątku zaraz po tym, jak ktoś zgadnie, co jest schematem „odzyskaj, a potem popraw”, który sprawia, że korekta faktycznie się sprawdza. Slajd ankiety sprawdza się w przypadku pytań o niższej stawce i bardziej diagnostycznych: „Jak bardzo jesteś pewien, że szybko wykryłbyś fałszywy adres nadawcy?” lub „Czy dostałeś/aś podejrzaną wiadomość?” Slack DM w ostatnim miesiącu?” Ankiety nie dają jednoznacznej odpowiedzi, ale pojawiają się tam, gdzie poziom zaufania jest niski, co dokładnie wskazuje, gdzie należy wskazać kolejną rundę Wybierz odpowiedź.
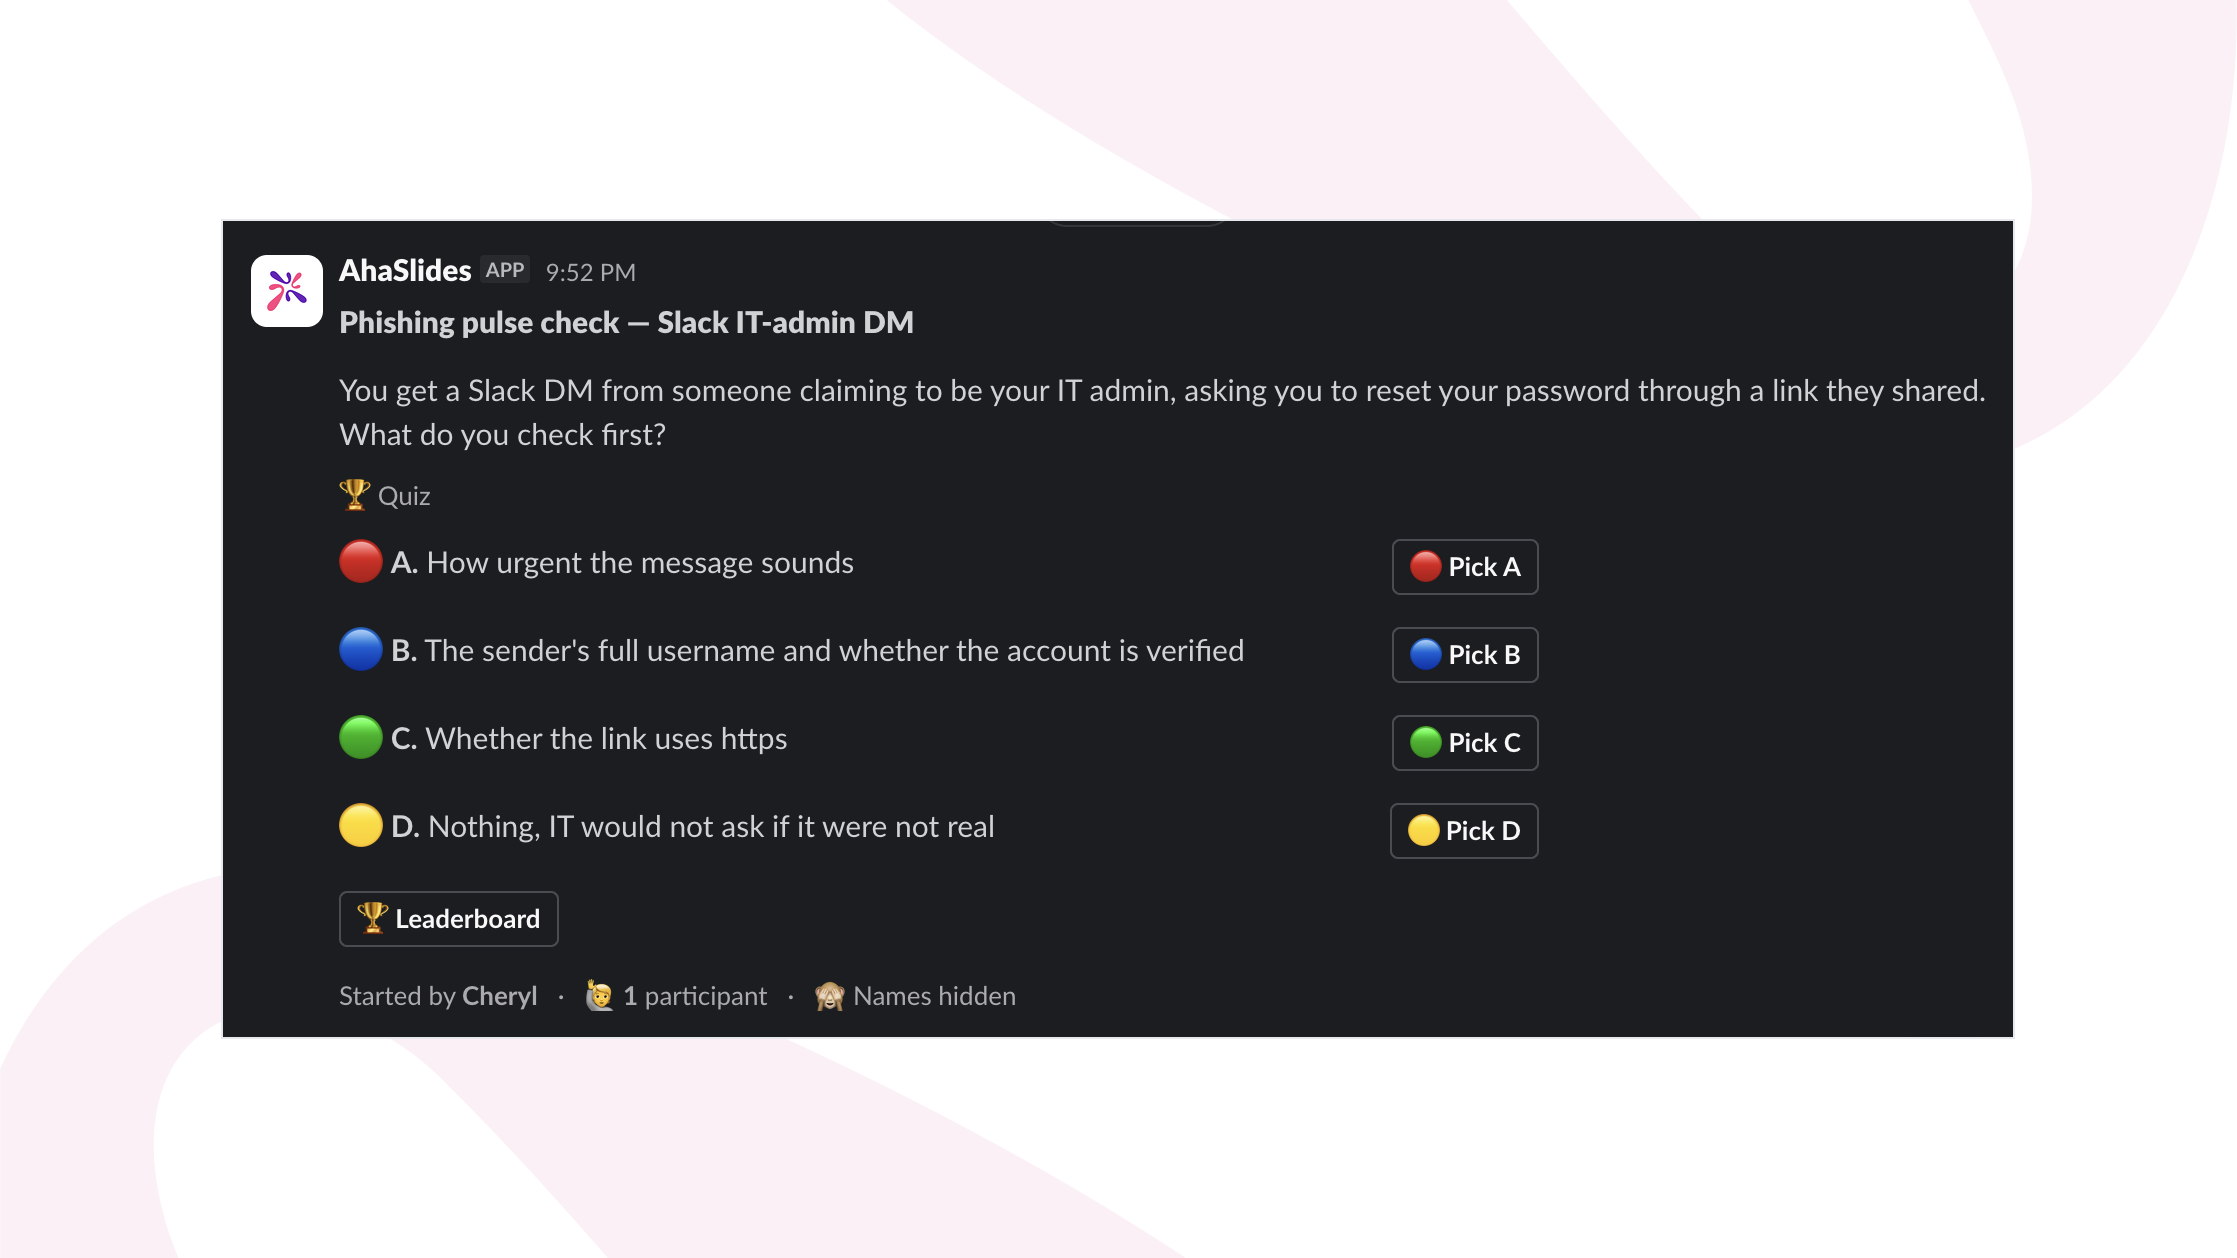
Ponieważ integracja żyje w nas Slack, sprawdzanie pulsu nie konkuruje z oddzielnym logowaniem do LMS o czyjąkolwiek uwagę. Pojawia się na kanale, który ktoś już czyta, otrzymuje odpowiedź w czasie potrzebnym na przeczytanie pytania i nie wymaga planowania sesji w trzech strefach czasowych. Możesz dodać je do swojego obszaru roboczego z poziomu AhaSlides Slack strona aplikacji.
Wybierz odpowiedź: ćwiczenie oceny na żywo
Slack Kontrola pulsu (puls check) angażuje ludzi w rytm ich normalnego dnia, ale jest celowo krótka i asynchroniczna: jedno pytanie, na które odpowiada się osobno, bez dyskusji. Comiesięczny przegląd bezpieczeństwa na żywo to zupełnie inna sytuacja. Zespół rozmawia przez telefon, więc runda „Wybierz odpowiedź” może przebiegać jako krótka sekwencja pytań scenariuszowych, jedna po drugiej, z rozkładem odpowiedzi grupy wyświetlanym po każdym pytaniu i minutą poświęconą na omówienie, dlaczego niewłaściwe opcje były kuszące.
Widoczność grupy to jest to, co Slack Wersja nie może działać samodzielnie. Gdy dwie trzecie uczestników udzieli tej samej błędnej odpowiedzi, kierownik ds. bezpieczeństwa prowadzący sesję natychmiast to zauważa i może od razu zbadać przyczynę, zamiast dowiadywać się o tym z raportu trzy dni później. Pytania oparte na scenariuszach są bardziej efektywne w tym formacie niż te oparte na prostych definicjach:
- Dział marketingu otrzymuje e-mail z domeny o podobnej nazwie, z prośbą o przyspieszenie płatności faktury przed końcem dnia, z wykorzystaniem prawdziwego imienia i nazwiska dyrektora finansowego. Co osoba, która otrzymała e-mail, powinna najpierw sprawdzić, zanim odpowie?
- Wykonawca dzwoni do wsparcia IT z prośbą o zresetowanie hasła zamiast składać standardowe zgłoszenie i podaje wiarygodny powód pilności. Czy to normalne, warte weryfikacji, czy sygnał ostrzegawczy?
- Kolega przesyła dalej Slack Wiadomość prywatna, która wygląda, jakby pochodziła od wewnętrznego działu wsparcia IT i prosi o potwierdzenie logowania za pomocą zewnętrznego linku. Jak najszybciej sprawdzić, czy jest prawdziwa?
Zadawaj te pytania w ciągu sesji, zamiast powtarzać je jedno po drugim, i wykorzystaj pauzę po każdym pytaniu na dyskusję, a nie tylko na poprawną odpowiedź. Ta rozmowa, powiązana ze scenariuszem, na który grupa właśnie wspólnie odpowiedziała, to element, który dodaje asynchroniczna runda „Wybierz odpowiedź”. Slack wersję zamiast ją powtarzać.
Analityka i raporty: dowody, których potrzebuje CISO lub audytor
W pewnym momencie ktoś z działu zgodności lub kierownictwa zapyta, skąd wiesz, że program działa, a odpowiedź „ludzie ukończyli roczny moduł” nie będzie satysfakcjonująca. AhaSlides rejestruje indywidualne odpowiedzi na pytania z quizów i ankiet oraz tworzy raporty na temat wyników każdej osoby i grupy, co pozwala na realizację dwóch celów, wokół których warto budować program.
Po pierwsze, to dokumentacja: raport pokazujący, kto o co został zapytany i jak odpowiedział, sprawdza się w przypadku pytania audytowego dotyczącego powtarzających się, udokumentowanych działań z zakresu świadomości bezpieczeństwa w sposób, w jaki nie sprawdza tego arkusz kalkulacyjny z datami ukończenia. Po drugie, to diagnostyka. Jeśli jedna trzecia zespołu nie wykryje tego samego scenariusza w teście pulsu Pick Answer, nie jest to wynik do odłożenia na półkę. To dokładny temat na przyszłotygodniowe działania następcze i jest to wzorzec na poziomie działu lub zespołu, którego pojedynczy coroczny test, przeprowadzony raz i zapomniany, nigdy by nie wychwycił.
Praktyczny przepływ dla rozproszonej organizacji bezpieczeństwa
- Opublikuj krótką ankietę „Wybierz odpowiedź” lub „Sonda puls” Slack co jeden lub dwa tygodnie, oparte na prawdziwych (ocenzurowanych) próbach, jakie widział twój zespół, a nie na ogólnych scenariuszach z podręczników.
- Przeprowadź comiesięczną sesję na żywo z sekwencją „Wybierz odpowiedź” opartą na scenariuszu, pokazując rozkład odpowiedzi grupy po każdym pytaniu. Dzięki temu zespół będzie mógł omówić, dlaczego niewłaściwe odpowiedzi były kuszące.
- Po każdej rundzie wyświetl raport Analytics i sprawdź, czy wystąpił wspólny błąd, czy jest jakiś schemat obejmujący cały zespół lub region, a nie tylko indywidualny wynik.
- Zbuduj następny Slack sprawdzenie pulsu bezpośrednio po tym pominięciu, tak aby drugi punkt styku pojawił się w ciągu dwóch do trzech tygodni od pojawienia się luki, co odpowiada stałemu, rozłożonemu wzmocnieniu, które dane KnowBe4 łączą ze spadkiem o 86 procent w ciągu roku.
- Prowadź krótkie zapisy raportów z każdej rundy dla osoby odpowiedzialnej za zgodność, tak aby „udokumentowane, cykliczne szkolenia w zakresie świadomości bezpieczeństwa” były teczką prawdziwych danych, a nie pojedynczym certyfikatem ze stycznia.
Co zmienić w tym kwartale
Pojedynczy roczny moduł szkoleniowy nie tyle jest błędny, co niekompletny. Uczy materiału raz, raz go testuje, a następnie ufa, że lekcja jest ważna przez rok w zespole, który nigdy nie jest w tym samym pomieszczeniu, aby utrwalić ją nieformalnie. Największy zbiór danych z rzeczywistego świata mówi coś przeciwnego: podatność spada systematycznie wraz z powtarzanymi, rozłożonymi w czasie szkoleniami, o ponad 40 procent w ciągu pierwszych 90 dni i 86 procent w ciągu roku, a nie w przypadku pojedynczej sesji rocznej. Przenieś część programu do Slack, gdzie zespół i tak spędza swój dzień, zadawaj pytania oparte na rzeczywistych incydentach, a nie na ogólnych przykładach, i korzystaj z raportów, aby decydować, o co pytać dalej. To mniejszy i częstszy program niż ten, który większość zespołów realizuje obecnie, a badania sugerują, że jest on również bardziej efektywny.