Ekibin aynı anda aynı araca nadiren veya hiç giriş yapmadığı durumlarda, ekip genelinde farkındalık programı yürüten BT veya güvenlik sorumlusu için.
Çoğu güvenlik farkındalık programı hala yıllık bir döngüde ilerliyor: Öğrenme Yönetim Sistemi'nde (LMS) zorunlu bir modül, tamamlama sertifikası, denetimden önce işaretlenen bir kutucuk ve ardından döngünün tekrarlanmasından önce on bir aylık sessizlik. Eğer farklı zaman dilimlerine ve ev ofislerine yayılmış, uyarı posteri asmak için ortak fiziksel alanı olmayan dağıtılmış bir ekip için güvenlik yönetimi yapıyorsanız, yılda bir kez yapılan bu format kağıt üzerinde göründüğünden daha zayıftır. İnsanlar test edildikleri materyali birkaç hafta içinde unutuyorlar. Gerçek saldırı yüzeyi; ikna edici bir fatura e-postası, sahte bir takvim daveti, "BT desteğinden" geldiğini iddia eden sahte bir Slack DM'si, bir sonraki eğitim döngüsünün ortaya çıkmasını beklemiyor.
Çözüm daha uzun bir kurs veya daha katı bir geçme eşiği değil. Çözüm, programın bir bölümünü ekibin zaten tüm gün açık tuttuğu araca taşımak. Slack kanalına bırakılan iki soruluk bir nabız yoklaması bir dakikadan kısa sürede yanıtlanabilir, ayrı bir oturum açmayı gerektirmez ve yeterince sık çalıştırıldığında, tek bir yıllık oturumun yapısal olarak sağlayamayacağı şekilde materyali güncel tutar.
Dağıtılmış bir ekip için yıllık model neden geçerliliğini yitiriyor?
Yılda bir kez yapılan bir eğitim oturumu, ekip tek bir ofiste toplandığında ve güvenlik sorumlusu ofiste dolaşıp, kahve makinesindeki konuşmaları dinleyerek, son kimlik avı trendi konusunda kimin kafasının karışık olduğunu anlayabildiğinde oldukça iyi sonuç verir. Ancak ekip bir düzine ev ofisine ve üç farklı zaman dilimine dağıldığında bunların hiçbiri işe yaramaz. Güvenlik sorumlusu gayri resmi geri bildirim döngüsünü tamamen kaybeder ve geriye kalan tek sinyal, aylar önce gerçekleşen bir oturumdan alınan bir sınav puanı olur.
Uyumluluk çerçeveleri bunu belirli bir şekilde daha da kötüleştiriyor. Çoğu, tek bir yıllık etkinlik yerine belgelenmiş, tekrarlayan güvenlik farkındalığı faaliyetleri gerektiriyor, ancak çoğu BT ekibinin zaten sahip olduğu araçlar (bir LMS modülü, bir slayt sunumu, bir PDF politika eki) tek etkinlik modeline göre oluşturulmuş durumda. Bu araçların üzerine gerçekten tekrarlayan bir program oluşturmak, genellikle dağıtılmış bir ekibin kimsenin hatırlamadığı bir programa göre başka bir platforma giriş yapmasını istemek anlamına gelir ki bu da programın iki çeyrek sonra terk edilmesine neden olan türden bir sürtüşmedir.
Araştırmalar tekrarlayan antrenman hakkında ne söylüyor?
Sorunun büyüklüğü tartışılmaz. Verizon'ın 2025 Veri İhlali Araştırma Raporu, ihlallerin yaklaşık %60'ının hala insan unsurunu içerdiğini, birinin tıklaması, yanıt vermesi veya kimlik bilgilerini vermesiyle gerçekleştiğini ve bir kişinin kimlik avı bağlantısına tıklamasının ortalama süresinin bir dakikadan az olduğunu ortaya koydu. Maruz kalma gerçek, hızlı ve hiçbir filtre hepsini yakalayamıyor, bu nedenle ekibinizin o anda yaptığı şey hala önem taşıyor.
Daha faydalı soru, eğitimin gerçekten bu davranışı değiştirip değiştirmediğidir ve burada en büyük gerçek dünya veri seti cesaret vericidir. KnowBe4'ün 2025 Sektöre Göre Kimlik Avı Karşılaştırma Raporu, 62,400 kuruluşta 14.5 milyon kişiyi 67.7 milyon simüle edilmiş kimlik avı testiyle takip etti. Herhangi bir eğitimden önce, çalışanların ortalama %33.1'i, yani her üç kişiden biri, simüle edilmiş bir kimlik avı tuzağına düştü. Düzenli eğitime başlandıktan sonraki 90 gün içinde bu oran %40'tan fazla düştü ve bir yıllık sürekli eğitimden sonra %4.1'e, yani %86'lık bir azalmaya ulaştı.
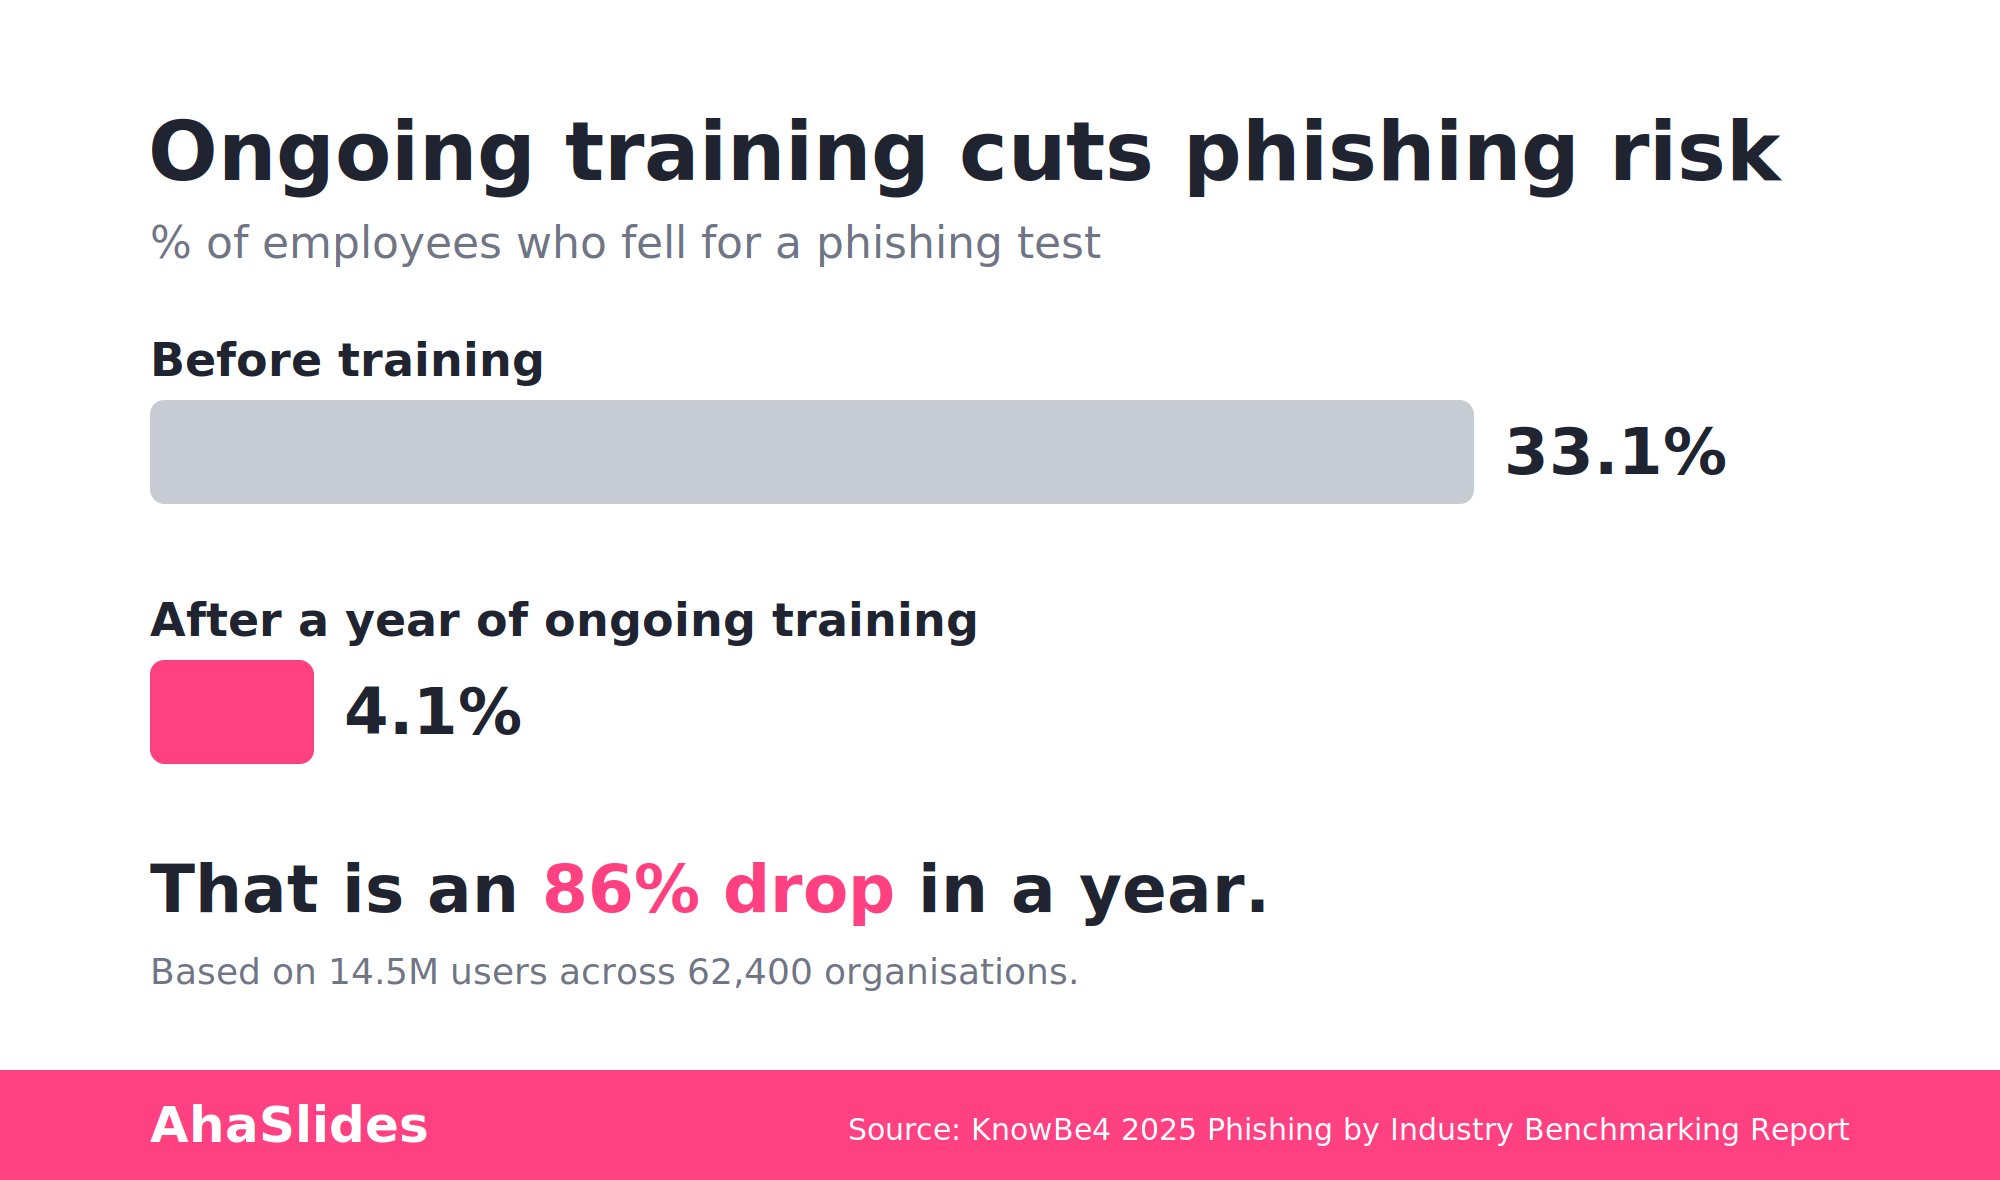
Bu eğrinin şekli tüm tartışmayı oluşturuyor. İyileşme, yıllık tek bir oturumdan kaynaklanan tek bir adım değil; aylar boyunca tekrarlanan, aralıklı maruz kalma sonucunda birikir. Tek seferlik bir modül sayıyı bir kez değiştirir; sürdürülebilir, tekrarlanan eğitim, ekibinizin üçte birini yaklaşık yirmi beşte birine indirir. Bu, farkındalığı yıllık bir etkinlikten ziyade tekrarlayan bir alışkanlık haline getirmenin ve ekibin zaten bulunduğu bir yerde yürütmenin durumudur.
Slack için AhaSlides: ekibin halihazırda bulunduğu noktaları kontrol etme imkanı.
AhaSlides for Slack, etkileşimli slaytları doğrudan bir Slack kanalına veya özel mesaja göndermenizi sağlayan bir entegrasyon olarak AhaSlides pazar yerinde kullanıma sunuluyor; ayrı bir toplantı veya oturum açma gerekmiyor. Henüz ahaslides.com ana entegrasyonlar sayfasında yer almıyor; hala kullanıma sunma aşamasında ve şimdilik iki slayt türünü destekliyor: Cevap Seç (puanlı bir sınav slaytı) ve Anket. Kelime Bulutu, Soru-Cevap ve diğer etkileşimli slayt türleri şu anda Slack entegrasyonunun bir parçası değil, bu nedenle bunları canlı oturumlarınız ve bağımsız AhaSlides sunumlarınız için saklayın, Slack iş akışı için değil.
Kimlik avı saldırılarını kontrol etmek için, iki slayttan oluşan bu tür bir kapsam gerçek iş yapmak için yeterlidir. Bir kanala gönderilen "Cevap Seç" slaytı şöyle olabilir:
- Slack üzerinden, kendisini BT yöneticiniz olarak tanıtan birinden, paylaştığı bir bağlantı üzerinden parolanızı sıfırlamanızı isteyen bir mesaj alıyorsunuz. Tıklamadan önce ilk olarak neyi kontrol edersiniz?
- Çalıştığınız bir tedarikçiden fatura içeren bir e-posta alıyorsunuz, ancak yanıt adresi gerçek alan adından bir karakter farklı. Bu meşru, ihtiyatlı veya açıkça kötü niyetli bir e-posta mı?
- İnsan Kaynakları departmanından gelen bir takvim daveti, gömülü bir bağlantı aracılığıyla doğrudan ödeme bilgilerinizi onaylamanızı istiyor. Doğru hareket tarzı nedir?
Her seçenek otomatik olarak puanlanır ve doğru cevap, birisi tahminde bulunduktan hemen sonra konu başlığında gösterilebilir; bu da düzeltmenin gerçekten kalıcı olmasını sağlayan, bilgiyi geri alma ve ardından düzeltme modelidir. Anket slaytı, daha düşük riskli, daha teşhis edici sorular için iyi çalışır: "Sahte bir gönderici adresini acil bir durumda yakalayabileceğinizden ne kadar eminsiniz?" veya "Son bir ayda şüpheli bir Slack DM'si aldınız mı?" Anketlerin doğru bir cevabı yoktur, ancak güvenin düşük olduğu yerleri ortaya çıkarırlar; bu da bir sonraki Cevap Seç turunu nereye yönlendireceğinizi tam olarak gösterir.
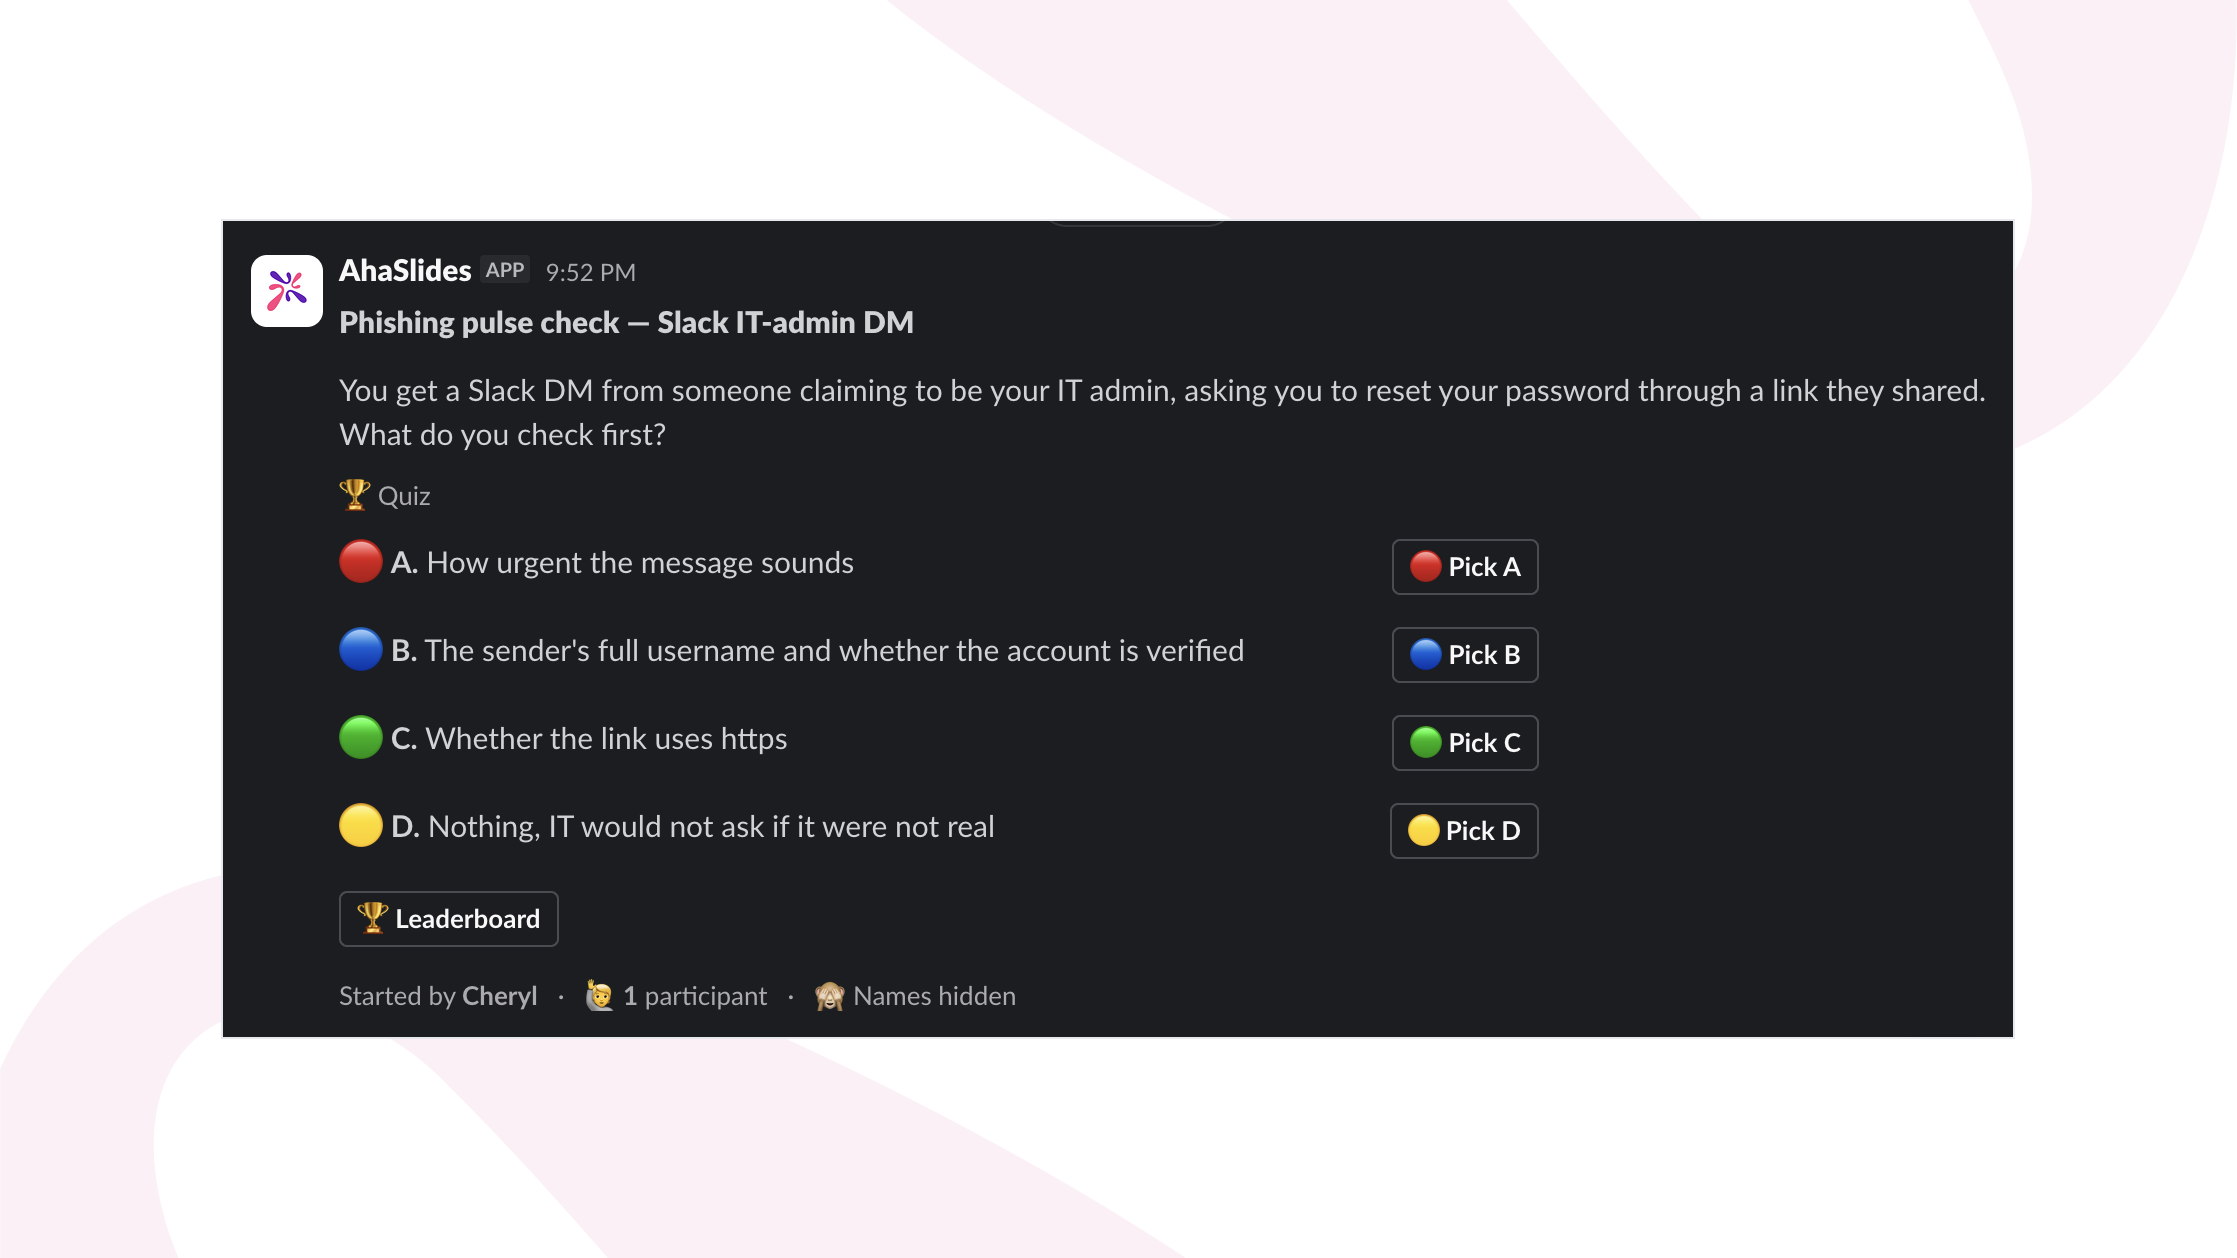
Entegrasyon Slack içinde yer aldığı için, bir nabız yoklaması ayrı bir LMS oturum açma işlemiyle kimsenin dikkatini çekmek için rekabet etmez. Zaten birinin okuduğu kanalda görünür, soruyu okuma süresi içinde yanıtlanır ve üç farklı zaman diliminde oturum planlamayı gerektirmez. Bunu çalışma alanınıza şuradan ekleyebilirsiniz: AhaSlides Slack uygulama sayfası.
Doğru Cevap: canlı oturumda karar verme provası yapmak
Slack üzerinden yapılan kısa bir değerlendirme, insanların normal günlük iş akışında yakalanmasını sağlıyor, ancak kasıtlı olarak kısa ve eşzamansız: tek bir soru, tek başına cevaplanıyor, tartışma yok. Canlı aylık güvenlik incelemesi ise farklı bir ortam. Ekip birlikte bir görüşme yapıyor, bu nedenle "Cevap Seç" turu, kısa bir dizi senaryo sorusu şeklinde art arda yürütülebiliyor; her sorudan sonra grubun cevap dağılımı gösteriliyor ve yanlış seçeneklerin neden cazip geldiği hakkında bir dakika konuşuluyor.
Bu grup görünürlüğü, Slack sürümünün kendi başına yapamadığı bir şeydir. Odadaki kişilerin üçte ikisi aynı yanlış cevabı seçtiğinde, oturumu yöneten güvenlik sorumlusu bunu anında görür ve üç gün sonra bir rapordan öğrenmek yerine, nedenini anında araştırabilir. Senaryo tabanlı sorular, bu formattan düz tanım tarzı sorulara göre daha fazla fayda sağlar:
- Pazarlama departmanına, gerçek adını kullanan ve fatura ödemesinin gün sonuna kadar hızlandırılmasını isteyen, benzer bir alan adından bir e-posta geliyor. E-postayı alan kişi, yanıt vermeden önce ilk olarak neyi kontrol etmelidir?
- Bir yüklenici, her zamanki gibi destek talebi açmak yerine, BT destek ekibini arayarak parola sıfırlama talebinde bulunuyor ve aciliyet için makul bir gerekçe sunuyor. Bu normal mi, doğrulanmaya değer mi yoksa şüpheli bir durum mu?
- Bir iş arkadaşım, dahili BT desteğinden gelmiş gibi görünen ve giriş bilgilerini harici bir bağlantı üzerinden doğrulamalarını isteyen bir Slack DM'si iletti. Bunun gerçek olup olmadığını kontrol etmenin en hızlı yolu nedir?
Bu soruları arka arkaya sormak yerine oturum boyunca aralıklı olarak sorun ve her birinden sonraki duraklamayı sadece doğru cevabı vermek için değil, tartışma için de kullanın. Canlı "Cevap Seç" turunun, grubun birlikte cevapladığı bir senaryoya bağlı olarak yaptığı bu konuşma, Slack üzerinden yapılan eşzamansız versiyonun tekrarı yerine, bunun üzerine eklediği şeydir.
Analizler ve Raporlar: Bir Bilgi Güvenliği Yöneticisinin veya Denetçinin İstediği Kanıtlar
Bir noktada, uyumluluk veya liderlik tarafındaki biri programın nasıl işlediğini nasıl bildiğinizi soracaktır ve "kişiler yıllık modülü tamamladı" tatmin edici bir cevap olmayacaktır. AhaSlides, test ve anket slaytlarına verilen bireysel yanıtları kaydeder ve her kişinin ve grubun nasıl performans gösterdiğine dair raporlar oluşturur; bu da bir program oluşturmak için değerli iki şey sağlar.
Birincisi, bu bir dokümantasyondur: Kime ne sorulduğunu ve nasıl cevap verdiklerini gösteren bir rapor, tamamlanma tarihlerinin yer aldığı bir elektronik tabloya kıyasla, tekrarlanan ve belgelenmiş güvenlik farkındalığı faaliyetleriyle ilgili bir denetim sorusuna karşı geçerli bir kanıttır. İkincisi, bu bir teşhis aracıdır. Ekibin üçte biri aynı senaryoyu "Cevap Seç" nabız kontrolünde kaçırırsa, bu bir kenara atılacak bir sonuç değildir. Bu, gelecek haftanın takibi için tam olarak doğru konudur ve tek bir yıllık testin, bir kez yapılıp unutulmasının asla yakalayamayacağı türden bir departman veya ekip düzeyindeki örüntüdür.
Dağıtılmış bir güvenlik organizasyonu için pratik bir iş akışı
- Her bir-iki haftada bir, Slack'te kısa bir "Cevap Seç" veya "Anket" nabız yoklaması paylaşın. Bu değerlendirme, genel ders kitabı senaryolarından değil, ekibinizin gördüğü gerçek (gizlenmiş) denemelerden oluşmalıdır.
- Ayda bir kez, senaryo tabanlı bir "Cevap Seç" dizisi içeren canlı bir oturum düzenleyin ve her sorudan sonra grubun cevap dağılımını gösterin, böylece ekip neden yanlış seçeneklerin cazip geldiğini tartışabilsin.
- Her turdan sonra Analiz raporunu çekin ve sadece bireysel bir skora değil, bir takım veya bölge genelinde görülen ortak bir hataya, bir kalıba bakın.
- Bir sonraki Slack nabız kontrolünü doğrudan bu eksiklikten yola çıkarak oluşturun; böylece ikinci temas noktası, eksikliğin ortaya çıkmasından sonraki iki ila üç hafta içinde gerçekleşir ve KnowBe4'ün verilerinin bir yılda %86'lık bir düşüşle ilişkilendirdiği sürekli, aralıklı pekiştirme ile eşleşir.
- Uyumluluk ilişkisinden sorumlu kişi için her tur raporunun kısa bir kaydını tutun; böylece "belgelenmiş, düzenli güvenlik bilinci eğitimi" Ocak ayından kalma tek bir sertifika değil, gerçek verilerden oluşan bir klasör olsun.
Bu çeyrekte neleri değiştireceğiz?
Tek yıllık bir eğitim modülü yanlış olmaktan ziyade eksiktir. Materyali bir kez öğretir, bir kez test eder ve ardından dersin, gayri resmi olarak pekiştirmek için asla aynı odada bulunmayan bir ekipte bir yıl boyunca geçerli olacağına güvenir. En büyük gerçek dünya veri seti bunun tam tersini söylüyor: Tekrarlanan, aralıklı eğitimle duyarlılık sürekli olarak azalıyor; ilk 90 günde %40'tan fazla ve bir yıl içinde %86 oranında azalma oluyor, tek yıllık bir oturumla değil. Programın bir kısmını ekibin zaten gününü geçirdiği Slack'e taşıyın, soruları genel örnekler yerine gerçek olaylardan oluşturun ve raporları bir sonraki soruyu ne soracağınıza karar vermek için kullanın. Bu, çoğu ekibin bugün yürüttüğünden daha küçük, daha sık bir programdır ve araştırmalar bunun daha etkili olduğunu da göstermektedir.