Sikkerhedsbevidsthedstræning ender ofte som slides, som folk klikker igennem, og en quiz, de glemmer inden frokost. Det er vigtigt, fordi den menneskelige faktor spiller en rolle i omkring 60 % af sikkerhedsbrud, ifølge Verizons rapport om dataovertrædelse i 2025Et cybersikkerheds-escape room giver de samme lektioner en grund til at blive ved med at hænge fast: folk skal finde sporene og bruge det, de har lært, til at komme ud.
Nedenfor er 10 idéer til cybersikkerheds-escape rooms i to runder af fem: phishing- og svindelbeskeder, derefter adgangskoder, enheder og data. Hver idé er ét rum med de spor, folk finder, og den lås, de åbner for at undslippe. Hver runde har en Vores valg, det rum, vi ville bygge først. Efter ideerne vil du se, hvordan du bygger dem som et selvstyret kursus, som folk spiller på en telefon eller en storskærm.
Hvad er et cybersikkerheds-escape room?
Et cybersikkerheds-escape room er et puslespil, hvor spillerne bruger sikkerhedsknowhow, såsom at finde en falsk e-mail eller en svag adgangskode, til at åbne låse og undslippe. Hold spiller fysiske escape rooms ved oplysningsarrangementer. Et digitalt escape room lader hver person spille alene, i deres eget tempo, på deres egen enhed, hvilket passer til den træning, som alle i en organisation skal gennemføre.
De to runder i et overblik
- Runde 1: Phishing- og svindelbeskeder (idé 1 til 5)
- Runde 2: Adgangskoder, enheder og data (idé 6 til 10)
Runde 1: Phishing og svindelbeskeder
Phishing virker, fordi det beder folk om at handle hurtigt. I disse fem rum sætter folk farten ned og øver sig i at tjekke. Vores valg: Idé 1, indbakken, fordi alle har en indbakke, og svaret er en vane, de kan bruge samme dag.
Sæt 1: Rum, der træner pausen før klikket
- Indbakken: Find phishing-e-mailen. Ledetråde: tre røde flag, et pr. kort. Afsenderens adresse er næsten identisk med den rigtige virksomhedsadresse, beskeden kræver handling inden for en time, og hilsenen lyder "Kære kunde" i stedet for dit navn. Lås: et multiple choice-spørgsmål. "En e-mail siger, at din konto lukkes om en time, medmindre du klikker på et link. Hvad er det sikreste første skridt?" Det rigtige svar er at gå til den officielle hjemmeside selv og tjekke.
- Linkboksen: ægte eller falsk webadresse. Ledetråde: én regel, folk kan bruge på ethvert link. Find den første skråstreg i en webadresse, og læs tilbage derfra: de sidste to dele før den (tre for endelser som .co.uk) navngiver den rigtige ejer, og et velkendt navn tidligere i adressen beviser ingenting. Lås: et matchende spørgsmål. Eleverne forbinder tre adresser,
accounts.example.com,examp1e.comogpaypal.com.secure-login.example, til hvad hver enkelt fortæller dem: ægte, et ciffer byttet ud med et bogstav, eller en falsk ejet af secure-login.example. - Kontrolrummet: et-ordsreglen. Ledetråde: en kort opsummering af de to første rum og én tommelfingerregel: hvis det føles presserende, så sænk farten. Lås: et udfyldningsspørgsmål. "Når en besked opretter ____, så hold en pause og tjek, før du handler." Koden er "haster".
- Vedhæftningsbordet: hvilken fil er sikker at åbne? Ledetråde: en faktura fra en afsender ingen kender, sendt som en zip-fil. Et dokument, der beder dig om at "aktivere indhold", før du kan læse det. En delt fil fra en kollega, du forventede den fra. Lås: et spørgsmål med flere svar: vælg alle de filer, du ville rapportere, i stedet for at åbne dem.
- Sms'en og opkaldet: svindel ud over e-mail. Ledetråde: en sms om en pakke med et kort link, og en opkalder, der siger, at de er fra IT-support og beder om den kode, der lige er sendt til din telefon. Lås: "En person fra IT-support beder om den kode, du lige har modtaget. Hvad gør du?" Det rigtige svar er at lægge på og ringe til IT på et nummer, du allerede kender.
Runde 2: Adgangskoder, enheder og data
Disse rum dækker de daglige vaner, der involverer opbevaring af en konto eller en bærbar computer. Vores valg: Idé 8, det åbne kontorlandskab, fordi enhver genstand, folk trykker på, er en reel risiko, de går forbi på arbejdet.
Sæt 2: Rum der skaber hverdagsvaner
- Adgangskodelaboratoriet: Hvilken adgangskode er stærkest? Ledetråde: længere beats mere komplicerede, genbrug aldrig en adgangskode, og en adgangskodeadministrator husker dem, så du ikke behøver at gøre det. Lås: et multiple choice-spørgsmål med tre muligheder: et kort ord med et tal og et symbol, et almindeligt ord med bogstaver byttet ud med tal og en lang adgangsfrase med flere tilfældige ord. Adgangsfrasen åbner låsen.
- Den anden lås: loginprompter. Ledetråde: Hvad en godkendelsesprompt til login er til, og hvorfor en prompt, du ikke har bedt om, er et advarselstegn på, at nogen muligvis forsøger at logge ind som dig. Lås: et matchende spørgsmål. Eleverne forbinder "en prompt du lige har bedt om" for at "godkende den", "en prompt du ikke har bedt om" for at "afvise den og rapportere den", og "mange prompter i træk" for at "afvise dem og rapportere den til IT".
- Det åbne kontorlandskab: hvad ville du ordne, inden du tager afsted? Ledetråde: genstandene i rummet. En seddel med en adgangskode på en skærm, en bærbar computer efterladt ulåst, en udskrift af kundeoplysninger på et delt skrivebord og en gæstekort efterladt. Lås: Et spørgsmål med flere svar: Vælg alle risici i rummet. Alle fire har ret.
- Cafébordet: arbejde på delt Wi-Fi. Ledetråde: Alle på et offentligt netværk kan muligvis se ubeskyttet trafik, en bærbar computer, der efterlades uden opsyn, kan blive stjålet eller manipuleret med på få øjeblikke, og en VPN, som din organisation tilbyder, beskytter det, du sender. Lås: "Du skal sende en arbejdsfil fra en café. Hvad gør du først?" Det rigtige svar er at oprette forbindelse til din organisations VPN.
- Rapportrummet: vejen ud. Ledetråde: Hvem man skal fortælle det til, hvor hurtigt man skal fortælle det til dem, og hvad man skal inkludere. At rapportere en fejl hurtigt begrænser skaden. Lås: et udfyldningsspørgsmål. "Hvis du klikkede på et link, du ikke burde have klikket på, er det første, du skal gøre, at ____ det." Koden er "rapporter". Et kort afsluttende kort er en god afslutning her.
Sådan opbygger du et escape room-kursus i cybersikkerhed med AhaSlides
AhaSlides er en alt-i-en engagementsplatform for teams og klasseværelser, og dens kurser har nu en Escape Room-stil. Den forvandler hver lektion til et rum på et kort. Eleverne trykker på objekter for at finde ledetrådskort, besvarer lektionens videnstjek for at åbne låsen og går videre rum for rum, på en telefon eller en storskærm. Du skriver lektionerne én gang, og stilen forvandler dem til spillet, så der er ingen gåder at kode og ingen plads at booke.
Du anvender Escape Room-stilen ved at bede en AI-assistent, der er forbundet til AhaSlidesDer er endnu ingen måde at anvende det uden en AI-assistent.
- Byg banen først. Lav et standardforløb med én lektion pr. rum. Giv hver lektion et par korte tekstblokke eller billeder, som bliver til ledetråde (fordelt på op til fire objekter i rummet), og afslut med én videnskontrol, som bliver låsen. Kun den første videnskontrol i en lektion bliver låsen, så behold én pr. lektion. guide til at oprette et kursus dækker det grundlæggende.
- Tilslut din AI-assistent. I en assistent, der understøtter brugerdefinerede MCP-forbindelser, f.eks. Claude eller ChatGPT, skal du tilføje AhaSlides MCP-server,
https://mcp.ahaslides.com/mcp, og log ind med din AhaSlides konto. Det MCP introduktionsguide har trinene til begge. - Spørg efter Escape Room-stilen. Navngiv kurset og stilen, for eksempel: "Brug Escape Room-pluginnet på mit kursus Grundlæggende phishing." Du kan også bede om et tema (Hjemsøgt hus, Rumstation eller Jungleruiner), en timer i hvert rum, en finale i slutningen af kortet og din egen korte historie for hvert rum. Timeren viser kun, hvor længe en person har tilbragt i et rum. Den begrænser aldrig deres tid.
- Se et eksempel, og udgiv det derefter Åbn Mine filer, klik på Kurser, åbn kurset, og klik derefter på Forhåndsvisning for at gennemgå rummene, som dine elever vil. Publicer det, og del linket, som du ville gøre med ethvert andet kursus. Eleverne åbner det på learn.ahaslides.com, på en telefon eller en computer.
Hvad dine elever ser
Hvert rum har op til fire genstande at trykke på, og navnene er angivet under Find genstande. Hver genstand åbner et ledetrådskort. Eleverne læser det og trykker på Behold ledetråd: ledetrådskort besvares aldrig, så folk lærer, før de bliver testet.
Skærmbillederne nedenfor er fra et phishing-kursus i tre lokaler, der er bygget op fra idéerne 1 til 3 ovenfor.
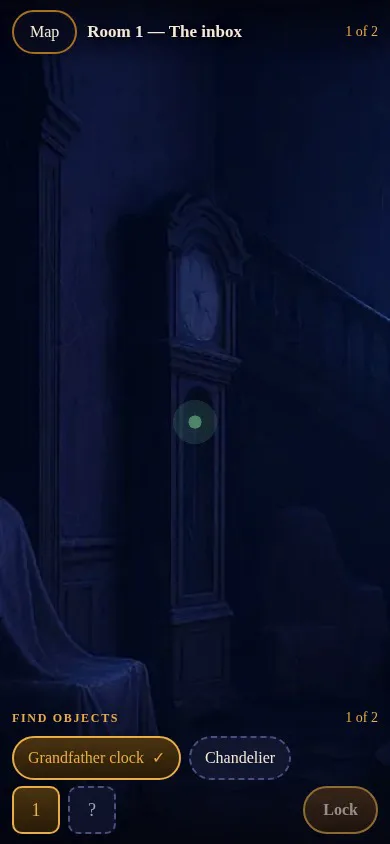
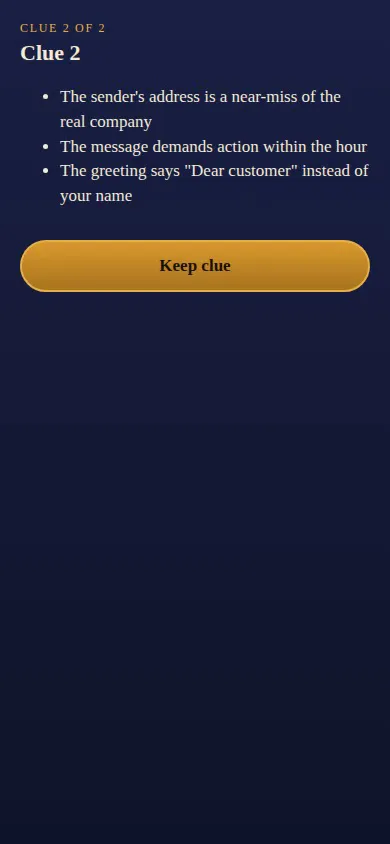
Når alle ledetråde er fundet, trykker eleverne på Lås og besvarer videnstesten. Spørgsmålstypen afgør låsen:
- Flervalg eller flere svar bliver til en hængelås. Eleverne vælger deres svar og trykker på Drej låsen.
- Matchende bliver til ledninger. Eleverne forbinder hver genstand med dens match og trykker på Forbind ledningerne.
- Udfyld det blanke bliver til et tastatur. Eleverne skriver svaret og trykker på Indtast koden.
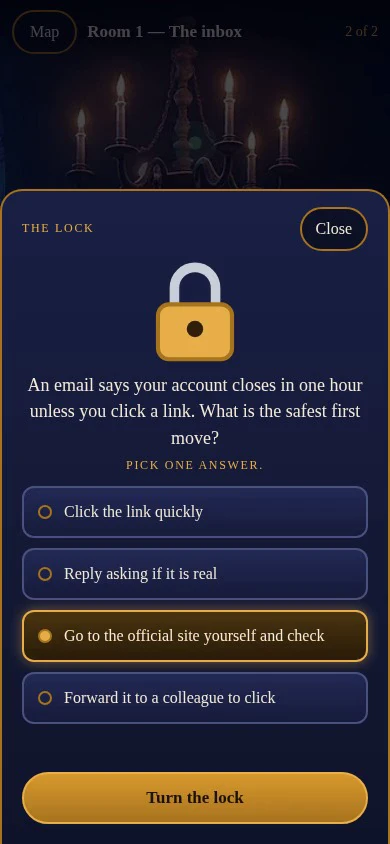
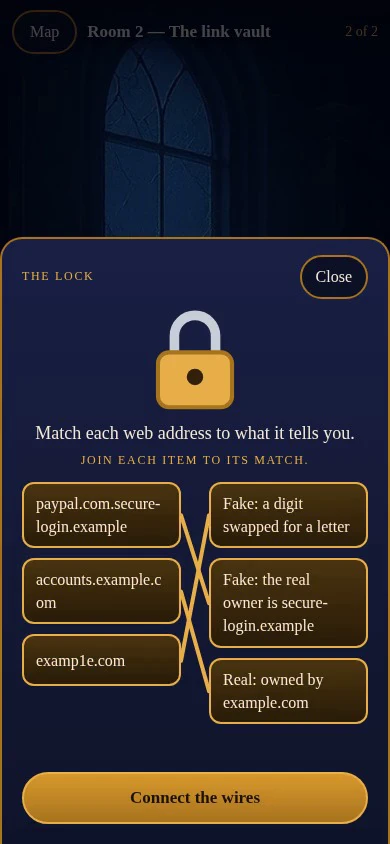
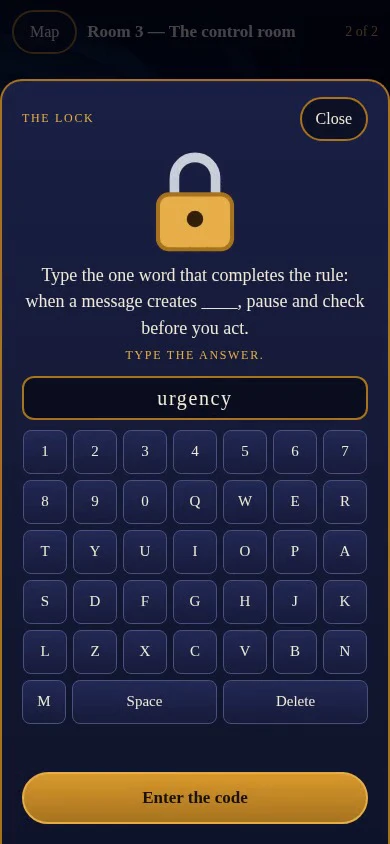
Et forkert svar viser "Ikke helt. Prøv igen.", og eleverne kan prøve så ofte, de har brug for. Efter to forkerte forsøg vises et hint. Når låsen åbnes, går de videre til det næste rum på kortet. På en telefon swiper de for at se sig omkring i et rum, og hvis de går og kommer tilbage, vender de tilbage til det rum, de var i.
At køre et live-spil for en gruppe i stedet? Escape Room-rutschebane er et live-spil inde i en præsentation, mens Escape Room-kursusstilen er til kurser i eget tempo.
Klar til at forvandle dit næste sikkerhedskursus til et escape room? Hjælpeguiden har prompten og alle mulighederne.
Tips til et cybersikkerheds-escape room, hvor folk bliver færdige
- Hold hvert rum kort. To til fire ledetråde og én lås er nok. Lang læsning hører hjemme i et standardkursus, ikke i et spil.
- Skriv de forkerte muligheder, folk ville vælge. "Svar og spørg om det er ægte" er et bedre forkert svar end noget ingen ville vælge, fordi det er den fejl folk rent faktisk begår.
- Sigt efter en vane, ikke en score. Med den menneskelige faktor i omkring 60% af brud (Verizon, 2025), det der tæller er, hvad folk gør med den næste mistænkelige besked. Afslut hvert rum med noget, de kan gøre i morgen.
- Lær det grundlæggende alene, og lav derefter den værdifulde del sammen. Bed folk om at spille banen før en holdsession, så tiden sammen går med virkelige eksempler, spørgsmål og næsten-uheld i stedet for definitioner.
- Tænd for finalen. Et afslutningskort efter det sidste rum giver folk en klar afslutning og plads til dit ene nøglebudskab.
Ofte stillede spørgsmål
Hvor mange rum bør et cybersikkerheds-escape room have?
Tre til fem lokaler fungerer godt til et kursus i eget tempo. Hvert lokale underviser i én idé og har én lås, så et kort kursus forbliver en leg snarere end en sur pligt.
Hvordan skaber man et digitalt escape room til træning?
Byg en standard AhaSlides kursus med én lektion pr. lokale, og spørg derefter en AI-assistent, der er forbundet til AhaSlides MCP-serveren til at anvende Escape Room-stilen på den. Hver lektions videnstjek bliver dens lås.
Kan folk spille det på en telefon?
Ja. Eleverne åbner kursuslinket på learn.ahaslides.com på en telefon eller en computer og swiper for at se sig omkring i hvert rum på en telefon.
Kan jeg eksportere et Escape Room-kursus til mit LMS?
Ikke endnu. SCORM-eksport er ikke tilgængelig for kurser, der bruger en kursusstil som f.eks. Escape Room. Behold et kursus i standardstilen, hvis du har brug for at eksportere det.
Har jeg brug for en AI-assistent for at lave en?
Ja, for nu. Escape Room-stilen anvendes af en AI-assistent, der er forbundet til AhaSlidesNår den er aktiveret, kan du stadig redigere lektionerne manuelt i kursuseditoren.