Para o líder de TI ou segurança que executa um programa de conscientização em uma equipe que raramente, ou nunca, acessa a mesma ferramenta ao mesmo tempo.
A maioria dos programas de conscientização em segurança ainda funciona em um ciclo anual: um módulo obrigatório no LMS (Sistema de Gestão de Aprendizagem), um certificado de conclusão, uma caixa marcada antes de uma auditoria e, em seguida, onze meses de silêncio antes que o ciclo se repita. Se você gerencia a segurança de uma equipe distribuída, espalhada por diferentes fusos horários e escritórios domésticos sem um espaço físico compartilhado para afixar um cartaz de alerta, esse formato anual é mais frágil do que parece no papel. As pessoas esquecem o conteúdo sobre o qual foram testadas em poucas semanas. A superfície de ataque real, um e-mail de fatura convincente, um convite de calendário falsificado, um ataque falso Slack O atendente, que alega ser do "suporte de TI", não espera o próximo ciclo de treinamento para aparecer.
A solução não é um curso mais longo ou um critério de aprovação mais rigoroso. É integrar parte do programa à ferramenta que a equipe já utiliza o dia todo. Uma verificação rápida com duas perguntas inserida em um... Slack O canal leva menos de um minuto para responder, não exige login separado e, se realizado com frequência suficiente, mantém o conteúdo atualizado de uma forma que uma única sessão anual não consegue.
Por que o modelo anual não funciona para uma equipe distribuída
Uma sessão de treinamento anual funciona razoavelmente bem quando a equipe trabalha em um único escritório e o líder de segurança pode circular pelo ambiente, ouvir conversas na máquina de café e perceber quem está confuso sobre a última tendência de phishing. Nada disso funciona quando a equipe está espalhada por uma dúzia de escritórios domésticos e três fusos horários. O líder de segurança perde completamente o feedback informal, e o único sinal que resta é a nota de um teste de uma sessão que aconteceu meses atrás.
Os frameworks de conformidade pioram a situação de uma forma específica. A maioria exige atividades documentadas e recorrentes de conscientização sobre segurança, e não um único evento anual. No entanto, as ferramentas que a maioria das equipes de TI já possui (um módulo de LMS, uma apresentação de slides, um anexo de política em PDF) são baseadas no modelo de evento único. Criar um programa verdadeiramente recorrente com base nessas ferramentas geralmente significa pedir a uma equipe distribuída que acesse mais uma plataforma em uma programação que ninguém se lembra, o que é exatamente o tipo de atrito que leva ao abandono de um programa após dois trimestres.
O que a pesquisa diz sobre treinamento recorrente
A dimensão do problema é inquestionável. O Relatório de Investigações de Violações de Dados de 2025 da Verizon constatou que cerca de 60% das violações ainda envolvem um fator humano — alguém clicando, respondendo ou fornecendo uma credencial — e que o tempo médio para uma pessoa clicar em um link de phishing é inferior a um minuto. A exposição é real, é rápida e nenhum filtro a detecta completamente; portanto, as ações da sua equipe no momento da violação ainda são cruciais.
A questão mais relevante é se o treinamento realmente altera esse comportamento, e nesse ponto, o maior conjunto de dados do mundo real é promissor. O Relatório de Benchmarking de Phishing por Setor de 2025 da KnowBe4 acompanhou 14.5 milhões de pessoas em 62,400 organizações por meio de 67.7 milhões de testes de phishing simulados. Antes de qualquer treinamento, em média, 33.1% dos funcionários, ou seja, um em cada três, caíam em um golpe de phishing simulado. Em 90 dias após o início do treinamento regular, esse número caiu em mais de 40% e, após um ano inteiro de treinamento contínuo, caiu para 4.1%, uma redução de 86%.
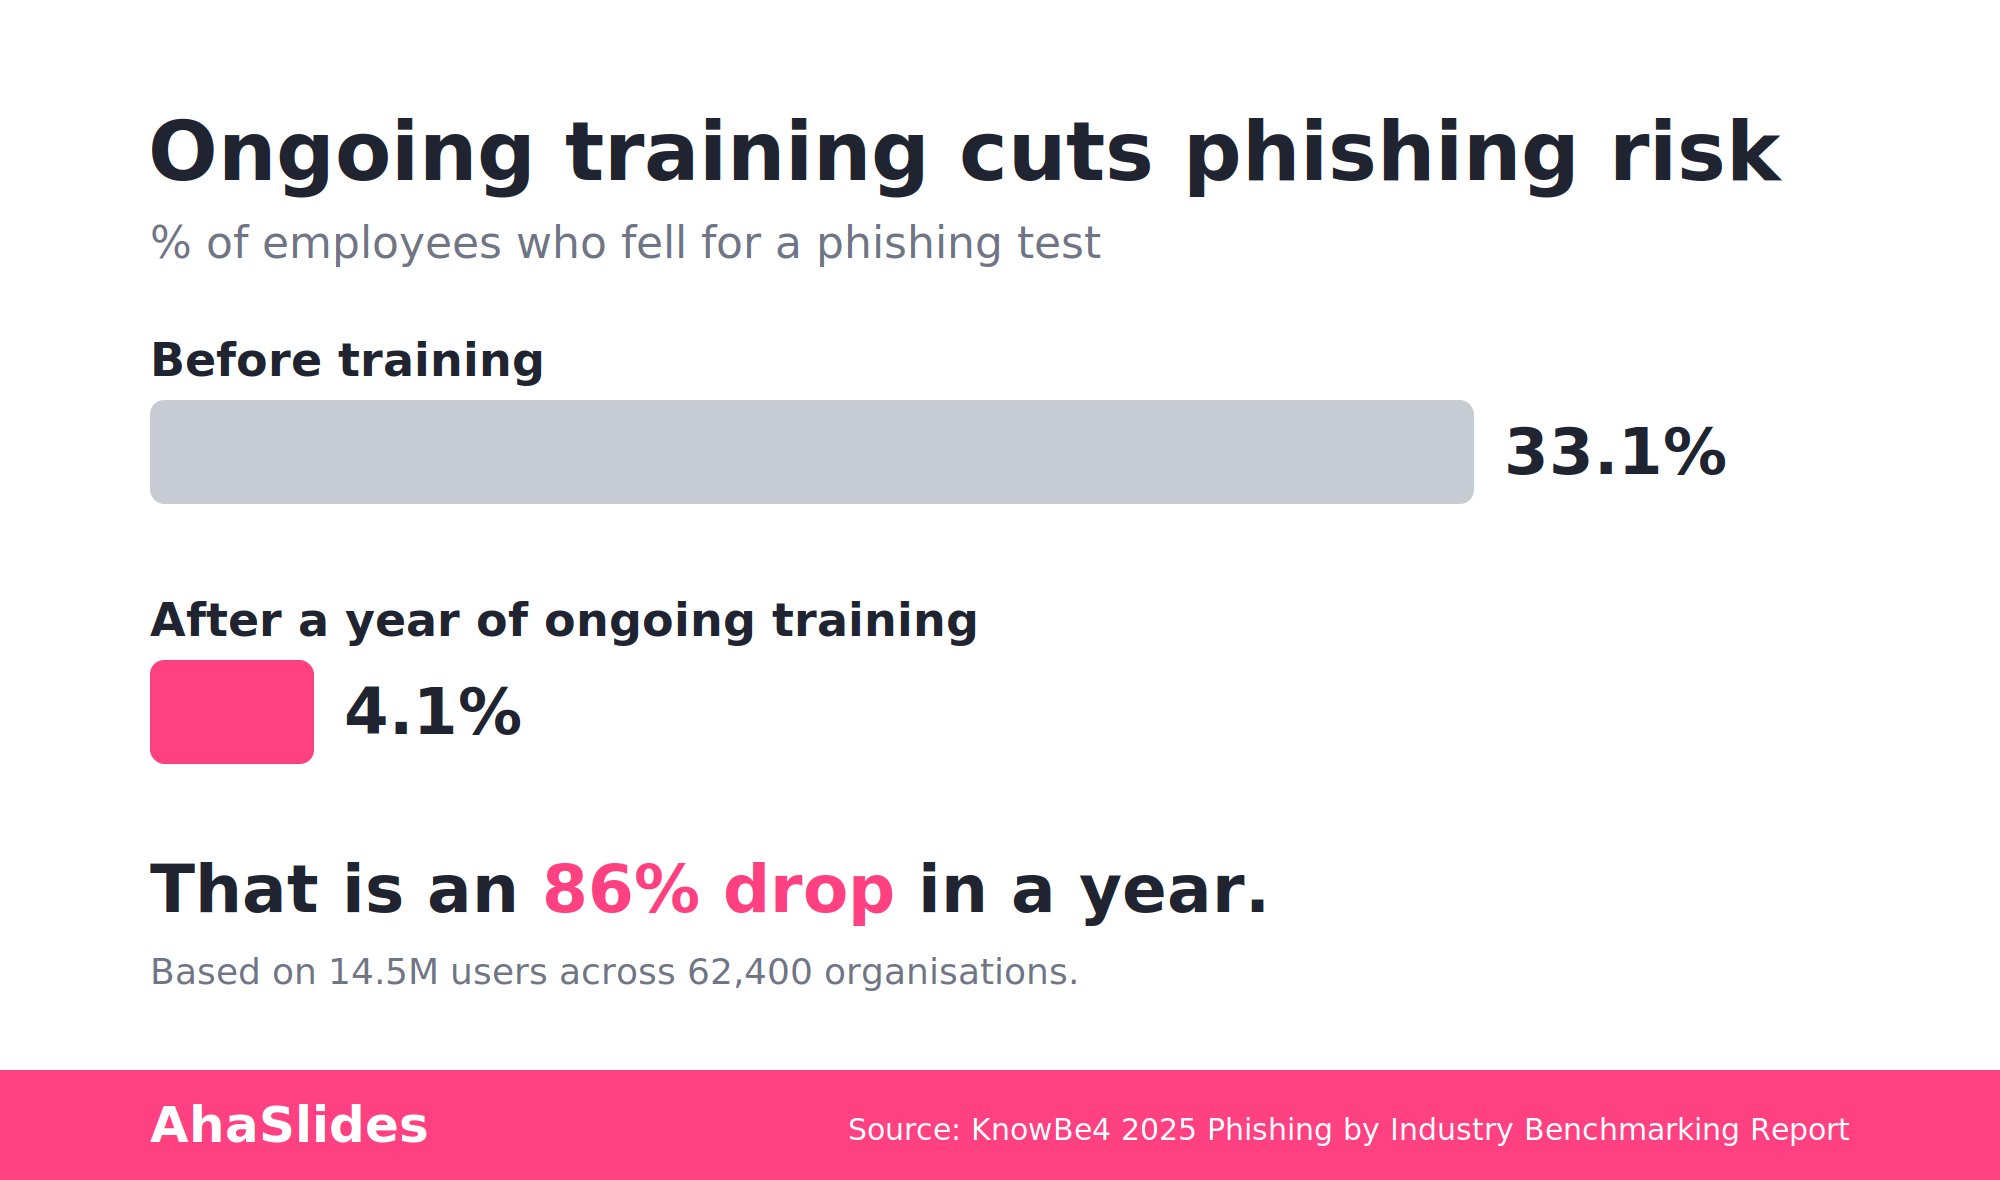
O formato dessa curva é o ponto central da discussão. A melhoria não se dá de uma só vez, em uma sessão anual; ela se acumula ao longo de meses de exposição repetida e espaçada. Um módulo isolado altera o número apenas uma vez; o treinamento contínuo e repetido é o que reduz um terço da sua equipe para aproximadamente um em cada vinte e cinco. Essa é a razão pela qual transformar a conscientização em um hábito recorrente, em vez de um evento anual, e pela importância de realizá-la em um ambiente onde a equipe já esteja presente.
AhaSlides pela Slack: verificações de pulso onde a equipe já está
AhaSlides pela Slack está sendo implementado no AhaSlides marketplace como uma integração que permite publicar slides interativos diretamente em um Slack canal ou mensagem direta, sem necessidade de reunião ou login separados. Ainda não está na página principal de integrações do ahaslides.com; ainda está em fase de implementação e, por enquanto, suporta dois tipos de slides: Escolha a Resposta (um slide de quiz com pontuação) e Enquete. Nuvem de Palavras, Perguntas e Respostas e os outros tipos de slides interativos não fazem parte do pacote. Slack integração hoje, então mantenha-os para suas sessões ao vivo e independentes. AhaSlides apresentações, não as Slack fluxo de trabalho.
Para uma verificação rápida de phishing, esse escopo de dois slides é suficiente para realizar um trabalho eficaz. Um slide de "Escolha uma Resposta" postado em um canal poderia conter o seguinte texto:
- Você ganha um Slack Você recebe uma mensagem direta de alguém que alega ser seu administrador de TI, pedindo para você redefinir sua senha por meio de um link que compartilhou. Qual é a primeira coisa que você verifica antes de clicar?
- Você recebe um e-mail de fatura de um fornecedor com quem trabalha, mas o endereço de resposta difere em apenas um caractere do domínio real. Trata-se de um e-mail legítimo, cauteloso ou claramente malicioso?
- Um convite de calendário do "RH" pede que você confirme seus dados bancários para depósito direto por meio de um link incorporado. Qual a melhor ação a tomar?
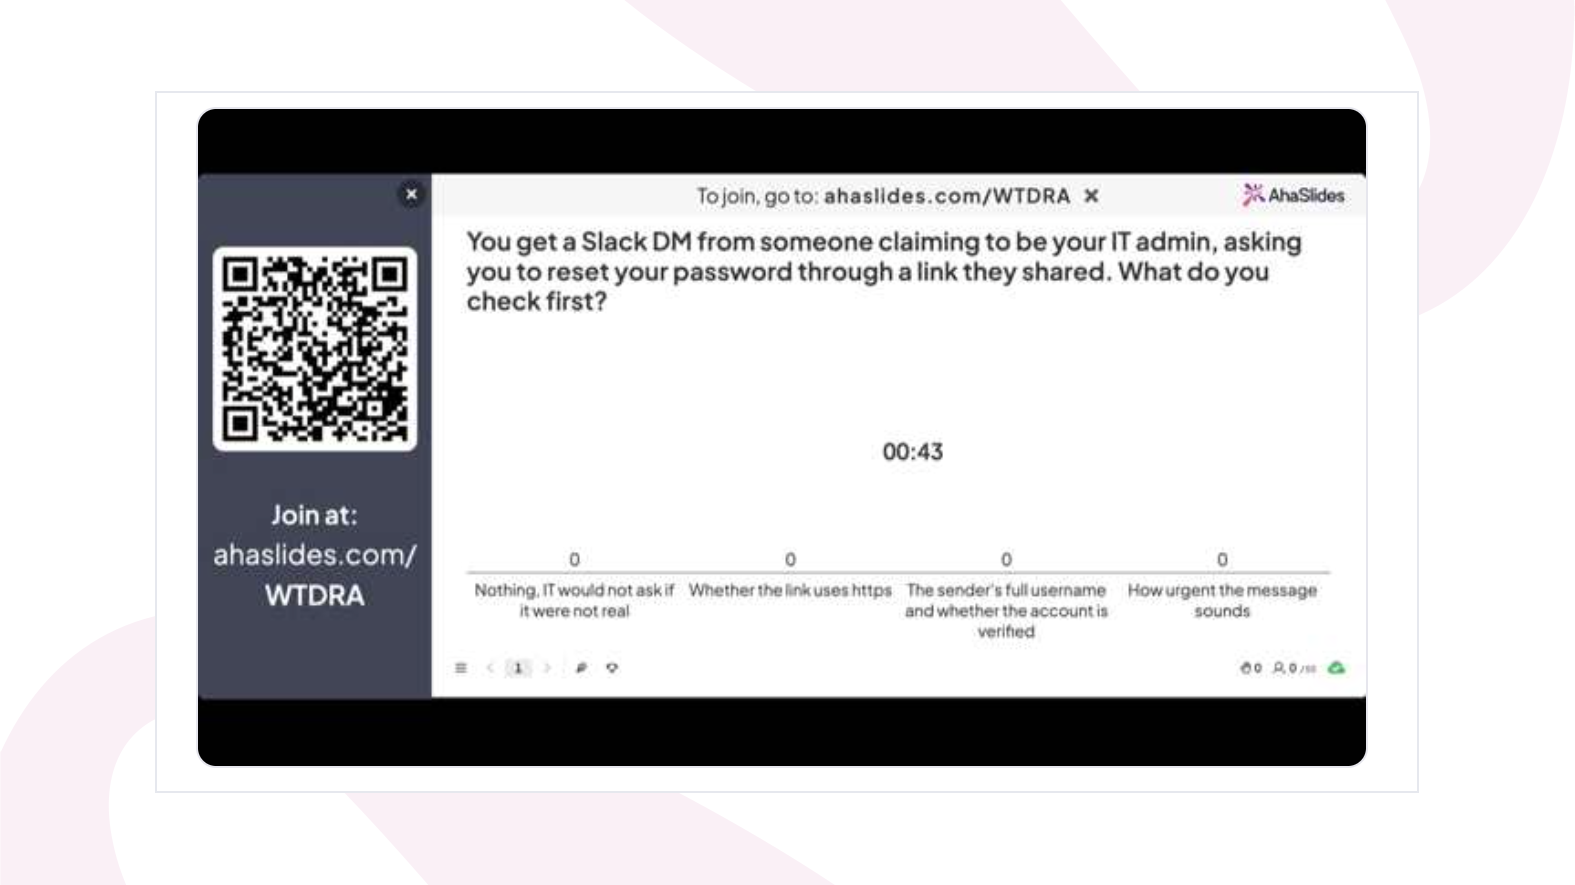
Cada opção pontua automaticamente, e a resposta correta pode ser revelada na conversa logo após alguém dar um palpite, que é o padrão de recuperação e correção que faz com que uma correção seja efetivada. Um slide de enquete funciona bem para perguntas de menor importância e mais diagnósticas: “Quão confiante você está de que conseguiria identificar um endereço de remetente falsificado rapidamente?” ou “Você já recebeu uma mensagem suspeita?” Slack "Você recebeu uma mensagem direta no último mês?" As enquetes não têm uma resposta certa, mas aparecem quando a confiança é baixa, o que indica exatamente para onde direcionar a próxima rodada de Escolha de Respostas.
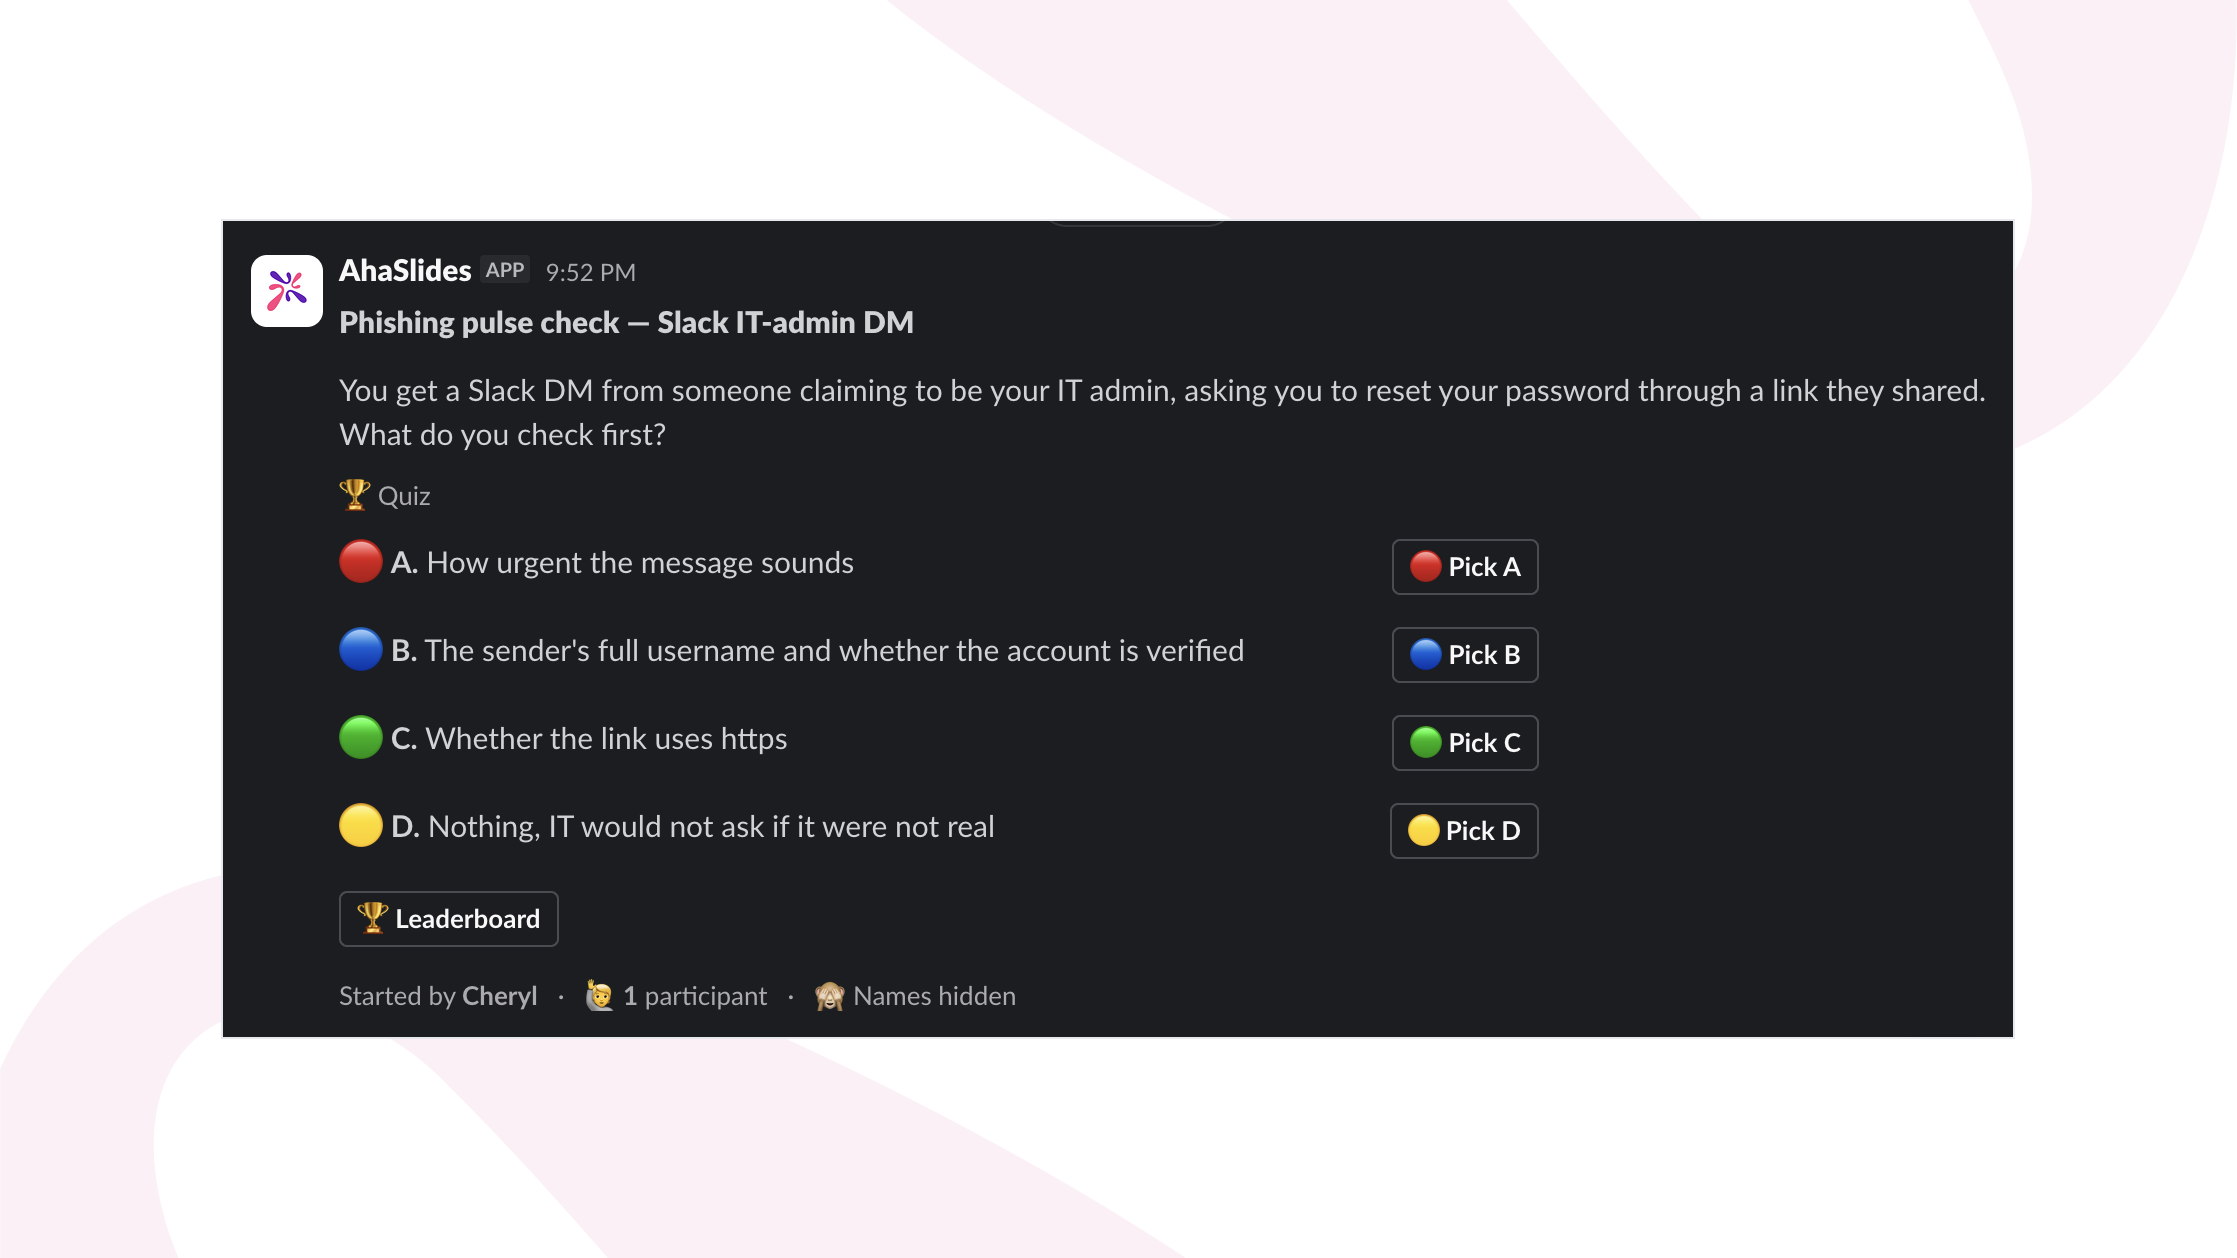
Porque a integração reside dentro SlackUma verificação de pulso não compete com um login separado no LMS pela atenção de ninguém. Ela aparece no canal que alguém já está lendo, é respondida no tempo necessário para ler a pergunta e não exige o agendamento de uma sessão em três fusos horários diferentes. Você pode adicioná-la ao seu espaço de trabalho a partir do AhaSlides Slack página do aplicativo.
Escolha a resposta: ensaiar o julgamento em uma sessão ao vivo.
O Slack A verificação de pulso pega as pessoas no fluxo de seu dia normal, mas é propositalmente curta e assíncrona: uma pergunta, respondida individualmente, sem discussão. Uma revisão mensal de segurança ao vivo é um cenário diferente. A equipe está em uma chamada conjunta, então uma rodada de Escolha de Resposta pode ocorrer como uma breve sequência de perguntas de cenário, uma após a outra, com a distribuição das respostas do grupo exibida após cada uma e um minuto dedicado a discutir por que as opções erradas eram tentadoras.
Essa visibilidade do grupo é o que o Slack Esta versão não consegue fazer tudo sozinha. Quando dois terços da sala escolhem a mesma resposta errada, o responsável pela segurança da sessão vê isso imediatamente e pode investigar o motivo na hora, em vez de descobrir por meio de um relatório três dias depois. Perguntas baseadas em cenários aproveitam melhor esse formato do que perguntas simples com definições.
- O departamento de marketing recebe um e-mail de um domínio falso solicitando o pagamento urgente de uma fatura antes do final do dia, usando o nome real do diretor financeiro. O que a pessoa que recebeu o e-mail deve verificar primeiro, antes de responder?
- Um prestador de serviços liga para o suporte de TI pedindo a redefinição de senha em vez de abrir um chamado padrão, e apresenta uma justificativa plausível para a urgência. Isso é normal, vale a pena verificar ou é um sinal de alerta?
- Um colega encaminha um Slack Recebi uma mensagem direta que parece ter vindo do suporte de TI interno, pedindo para confirmarem o login por meio de um link externo. Qual a maneira mais rápida de verificar se é legítima?
Distribua as perguntas ao longo da sessão em vez de apresentá-las em sequência e use a pausa após cada uma para discussão, não apenas para a resposta correta. Essa conversa, vinculada a um cenário que o grupo acabou de analisar em conjunto, é o que uma rodada de Escolha de Respostas ao vivo adiciona à experiência assíncrona. Slack versão em vez de repeti-la.
Análises e relatórios: as evidências que um CISO ou auditor deseja.
Em algum momento, alguém da área de compliance ou da liderança vai perguntar como você sabe que o programa está funcionando, e "as pessoas concluíram o módulo anual" não é uma resposta satisfatória. AhaSlides Registra as respostas individuais aos questionários e slides de votação e gera relatórios sobre o desempenho de cada pessoa e do grupo, o que realiza duas funções importantes para a criação de um programa.
Primeiro, trata-se de documentação: um relatório que mostra quem foi questionado sobre o quê e como respondeu é mais eficaz do que uma planilha com datas de conclusão do que uma auditoria sobre atividades recorrentes e documentadas de conscientização em segurança. Segundo, é um diagnóstico. Se um terço da equipe errar o mesmo cenário em um teste rápido de "Escolha uma Resposta", esse não é um resultado para ser arquivado. É exatamente o assunto para o acompanhamento da próxima semana e representa o tipo de padrão em nível de departamento ou equipe que um único teste anual, realizado uma vez e esquecido, jamais detectaria.
Um fluxo prático para uma organização de segurança distribuída.
- Publique uma breve resposta com um "Escolha uma resposta" ou uma enquete para verificar sua opinião. Slack A cada uma ou duas semanas, com base em tentativas reais (informação omitida) que sua equipe tenha observado, e não em cenários genéricos de livros didáticos.
- Realize uma sessão mensal ao vivo com uma sequência de Escolha de Respostas baseada em cenários, mostrando a distribuição das respostas do grupo após cada pergunta, para que a equipe possa discutir por que as opções erradas eram tentadoras.
- Gere o relatório de Análises após cada rodada e procure por erros comuns, um padrão em toda a equipe ou região, e não apenas uma pontuação individual.
- Construa o próximo Slack A verificação imediata ocorre logo após essa falha, de modo que o segundo contato aconteça dentro de duas a três semanas após o surgimento da lacuna, correspondendo ao reforço sustentado e espaçado que os dados da KnowBe4 associam a uma queda de 86% ao longo de um ano.
- Mantenha um breve registro do relatório de cada rodada para quem for responsável pela conformidade, de forma que o "treinamento documentado e recorrente de conscientização em segurança" seja uma pasta com dados reais, e não apenas um certificado de janeiro.
O que mudar neste trimestre
Um único módulo de treinamento anual não é necessariamente errado, mas sim incompleto. Ele ensina o conteúdo uma vez, testa-o uma vez e, em seguida, presume que a lição seja válida por um ano em uma equipe que nunca está na mesma sala para reforçá-la informalmente. O maior conjunto de dados do mundo real mostra o contrário: a suscetibilidade diminui de forma constante com treinamentos repetidos e espaçados, mais de 40% nos primeiros 90 dias e 86% ao longo de um ano, e não com uma única sessão anual. Transfira parte do programa para... Slack, onde a equipe já passa o dia, mantenha as perguntas baseadas em incidentes reais em vez de exemplos genéricos e use os relatórios para decidir o que perguntar em seguida. Esse é um programa menor e mais frequente do que a maioria das equipes executa hoje, e a pesquisa sugere que também é mais eficaz.