Para sa IT o security lead na nagpapatakbo ng isang programa para sa kamalayan sa isang team na bihirang, kung sakaling, naka-log in sa parehong tool nang sabay-sabay.
Karamihan sa mga programa sa kamalayan sa seguridad ay tumatakbo pa rin sa isang taunang siklo: isang mandatory module sa LMS, isang sertipiko ng pagkumpleto, isang kahon na may tsek bago ang isang audit, pagkatapos ay labing-isang buwan ng katahimikan bago maulit ang siklo. Kung nagpapatakbo ka ng seguridad para sa isang distributed team, na nakakalat sa mga time zone at mga home office na walang nakabahaging pisikal na espasyo para maglagay ng warning poster, ang minsan-sa-isang-taon na format na iyon ay mas mahina kaysa sa nakikita sa papel. Nakakalimutan ng mga tao ang materyal na sinubukan sila sa loob ng ilang linggo. Ang aktwal na pag-atake, isang nakakakumbinsing email ng invoice, isang pekeng imbitasyon sa kalendaryo, isang pekeng Slack DM na nagsasabing mula sa "IT support," ay hindi naghihintay para sa susunod na siklo ng pagsasanay na lumitaw.
Ang solusyon ay hindi isang mas mahabang kurso o isang mas mahigpit na limitasyon sa pagpasa. Inililipat nito ang bahagi ng programa sa tool na bukas na sa buong araw ng team. Ang isang two-question pulse check na inilagay sa isang Slack channel ay tumatagal ng wala pang isang minuto upang masagot, hindi nangangailangan ng hiwalay na pag-login, at, kung madalas na tatakbo, pinapanatiling sariwa ang materyal sa paraang hindi kayang gawin ng isang taunang sesyon.
Bakit nasisira ang taunang modelo para sa isang distributed team
Ang isang sesyon ng pagsasanay na minsan sa isang taon ay epektibo kapag ang isang koponan ay nakaupo sa isang opisina at ang isang security lead ay maaaring maglakad-lakad sa sahig, makarinig ng usapan sa coffee machine, at mabasa kung sino ang nalilito tungkol sa pinakabagong trend ng phishing. Hindi gumagana ang mga iyan kapag ang koponan ay nakakalat sa isang dosenang home office at tatlong time zone. Lubos na nawawala sa security lead ang impormal na feedback loop, at ang tanging signal na natitira ay isang quiz score mula sa isang sesyon na naganap ilang buwan na ang nakalipas.
Pinalala pa ito ng mga compliance framework sa isang partikular na paraan. Karamihan ay nangangailangan ng dokumentado at paulit-ulit na aktibidad tungkol sa kamalayan sa seguridad, hindi isang taunang kaganapan lamang, kundi ang mga kagamitang mayroon na ang karamihan sa mga IT team (isang LMS module, isang slide deck, isang PDF policy attachment) na nakabatay sa single-event model. Ang pagbuo ng isang tunay na paulit-ulit na programa sa ibabaw ng mga kagamitang iyon ay karaniwang nangangahulugan ng paghiling sa isang distributed team na mag-log in sa isa pang platform sa isang iskedyul na walang nakakaalala, na siyang eksaktong uri ng alitan na nagiging dahilan upang maiwan ang isang programa pagkatapos ng dalawang quarter.
Ang sinasabi ng pananaliksik tungkol sa paulit-ulit na pagsasanay
Hindi mapag-aalinlanganan ang laki ng problema. Natuklasan ng 2025 Data Breach Investigations Report ng Verizon na humigit-kumulang 60 porsyento ng mga paglabag ay may kinalaman pa rin sa elemento ng tao, isang taong nagki-click, sumasagot, o nagbibigay ng kredensyal, at ang median na oras para mag-click ang isang tao sa isang phishing link ay wala pang isang minuto. Totoo ang pagkakalantad, mabilis ito, at walang filter ang nakakakuha ng lahat ng ito, kaya mahalaga pa rin ang ginagawa ng iyong team sa sandaling ito.
Ang mas kapaki-pakinabang na tanong ay kung talagang binabago ba ng pagsasanay ang pag-uugaling iyon, at dito ang pinakamalaking dataset sa totoong mundo ay nakapagpapatibay-loob. Sinubaybayan ng 2025 Phishing by Industry Benchmarking Report ng KnowBe4 ang 14.5 milyong tao sa 62,400 na organisasyon sa pamamagitan ng 67.7 milyong kunwang pagsusuri sa phishing. Bago ang anumang pagsasanay, isang average na 33.1 porsyento ng mga empleyado, isa sa bawat tatlo, ang nahulog sa isang kunwang phish. Sa loob ng 90 araw mula sa pagsisimula ng regular na pagsasanay ay bumaba ito ng mahigit 40 porsyento, at pagkatapos ng isang buong taon ng patuloy na pagsasanay ay bumaba ito sa 4.1 porsyento, isang 86 na porsyentong pagbaba.
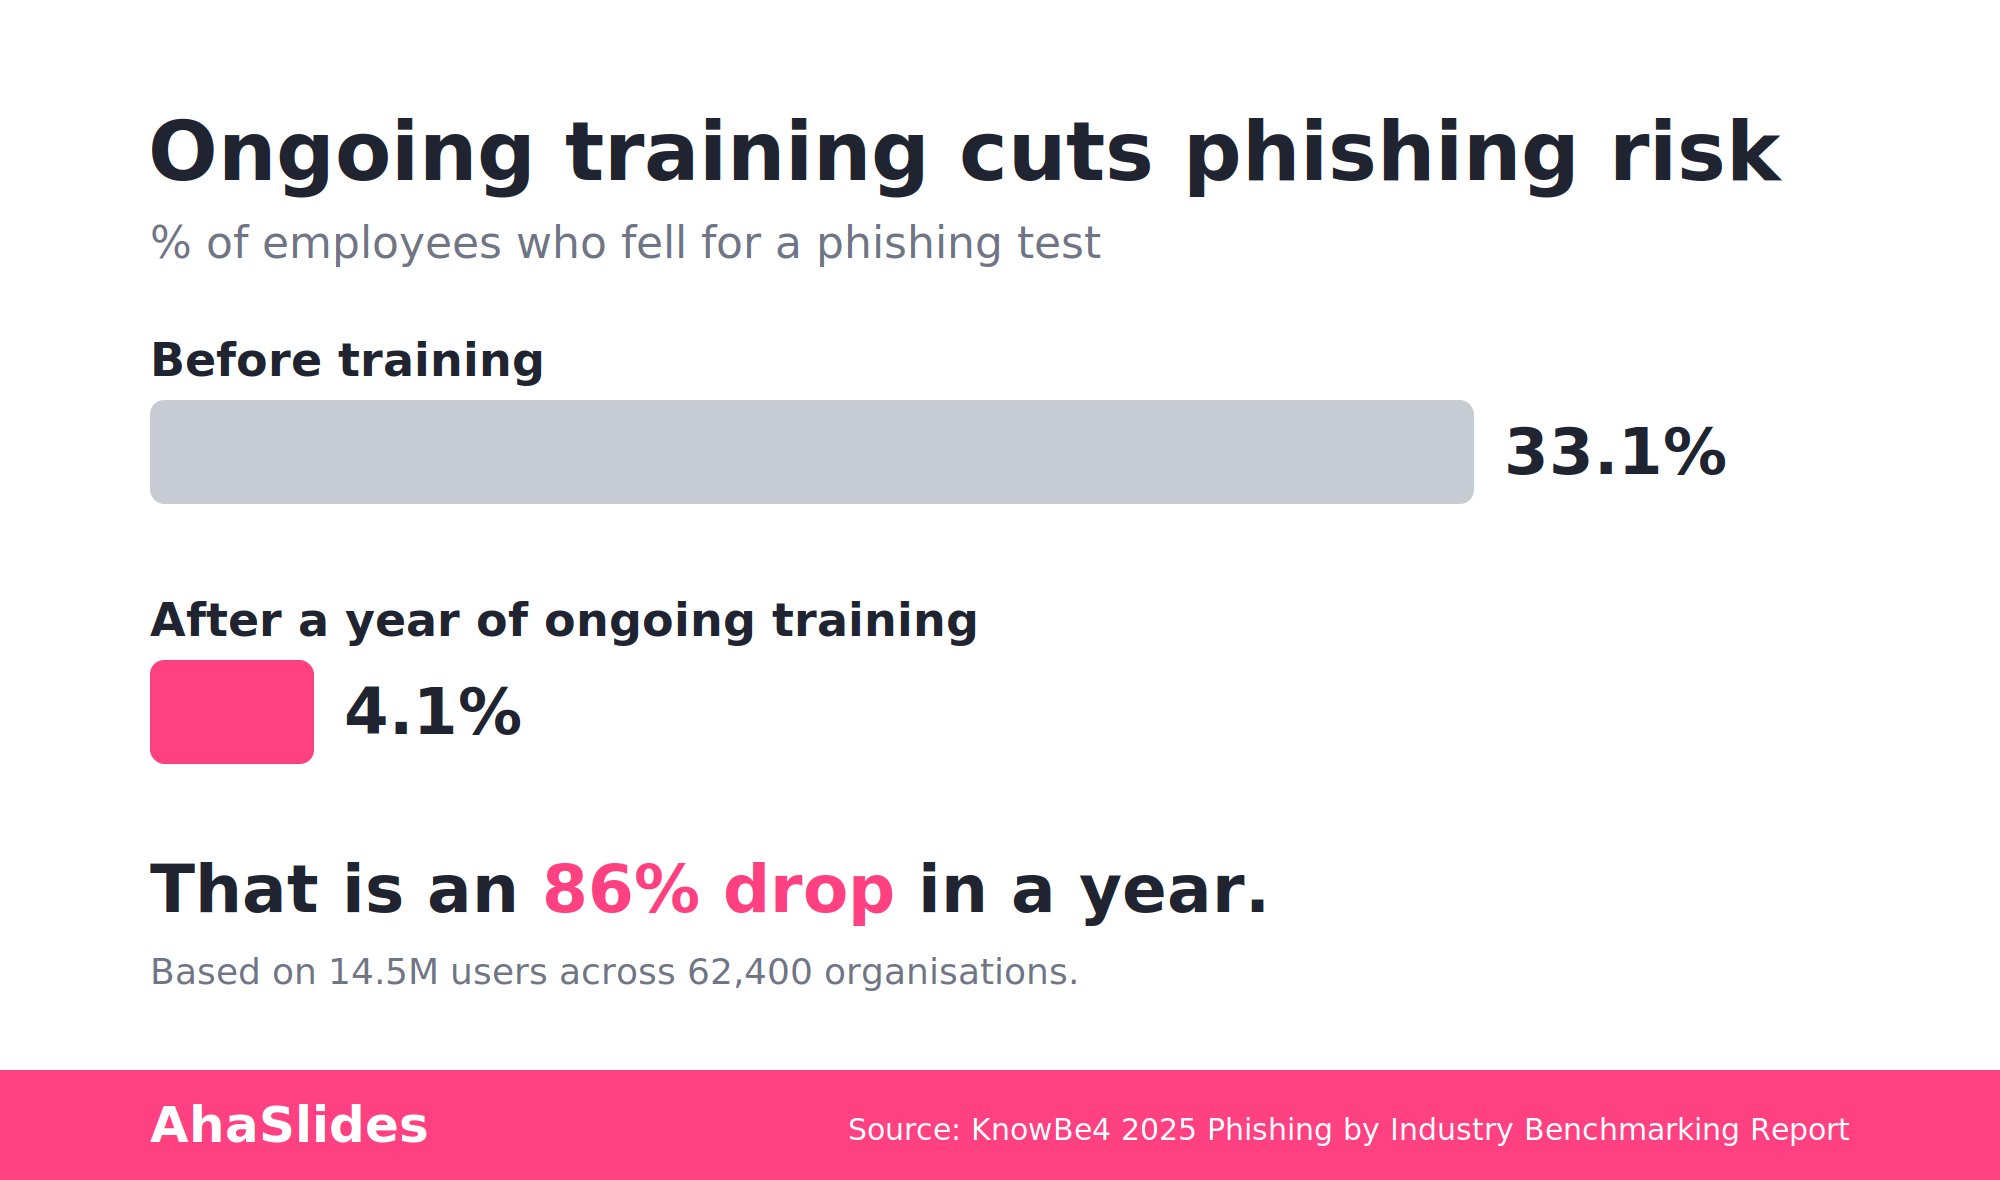
Ang hugis ng kurba na iyan ang buong argumento. Ang pagbuti ay hindi isang hakbang lamang mula sa isang taunang sesyon; ito ay naiipon sa loob ng mga buwan ng paulit-ulit at may pagitang pagkakalantad. Ang isang beses na modyul ay naglilipat ng bilang nang isang beses; ang patuloy at paulit-ulit na pagsasanay ang siyang nagpapababa sa sangkatlo ng iyong koponan sa humigit-kumulang isa sa dalawampu't lima. Ganito ang kaso para gawing paulit-ulit na gawi ang kamalayan sa halip na isang taunang kaganapan, at para sa pagpapatakbo nito sa lugar kung saan naroon na ang koponan.
AhaSlides para sa Slack: mga pagsusuri sa pulso kung nasaan na ang koponan
Ang AhaSlides para sa Slack ay inilulunsad sa AhaSlides marketplace bilang isang integrasyon na nagbibigay-daan sa iyong mag-post ng mga interactive na slide nang direkta sa isang Slack channel o DM, hindi kinakailangan ng hiwalay na meeting o pag-login. Wala pa ito sa pangunahing pahina ng mga integrasyon ng ahaslides.com; nasa yugto pa lamang ito ng paglulunsad, at sa ngayon ay sinusuportahan nito ang dalawang uri ng slide: Pick Answer (isang scored quiz slide) at Poll. Ang Word Cloud, Q&A, at iba pang mga uri ng interactive na slide ay hindi bahagi ng integrasyon ng Slack ngayon, kaya panatilihin ang mga iyon para sa iyong mga live session at standalone na mga presentasyon ng AhaSlides, hindi ang workflow ng Slack.
Para sa isang phishing pulse check, sapat na ang two-slide-type scope na iyon para sa totoong trabaho. Ang isang Pick Answer slide na ipo-post sa isang channel ay maaaring magsabi ng:
- Nakatanggap ka ng Slack DM mula sa isang taong nagsasabing siya ang iyong IT admin, na humihiling sa iyong i-reset ang iyong password gamit ang link na ibinahagi nila. Ano ang unang bagay na tinitingnan mo bago i-click?
- Dumating ang isang email ng invoice mula sa isang vendor na iyong katrabaho, ngunit ang reply-to address ay isang karakter ang layo mula sa kanilang tunay na domain. Ito ba ay isang lehitimo, maingat, o malinaw na malisyosong email?
- Isang imbitasyon sa kalendaryo mula sa “HR” ang hihiling sa iyo na kumpirmahin ang iyong mga detalye sa direktang deposito sa pamamagitan ng isang naka-embed na link. Ano ang tamang hakbang?
Awtomatikong nakakakuha ng puntos ang bawat opsyon, at ang tamang sagot ay maaaring ibunyag sa thread pagkatapos na ang isang tao ay manghula, na siyang pattern ng pagkuha-pagkatapos-pagwawasto na siyang dahilan kung bakit talagang nananatili ang isang pagwawasto. Ang isang Poll slide ay mahusay na gumagana para sa mga tanong na mas mababa ang pusta at mas diagnostic: "Gaano ka katiyak na mahuhuli mo ang isang pekeng address ng nagpadala nang mabilis?" o "Nakatanggap ka ba ng kahina-hinalang Slack DM noong nakaraang buwan?" Ang mga poll ay walang tamang sagot, ngunit lumalabas ang mga ito kung saan mababa ang kumpiyansa, na nagsasabi sa iyo nang eksakto kung saan ituturo ang susunod na round ng Pick Answer.
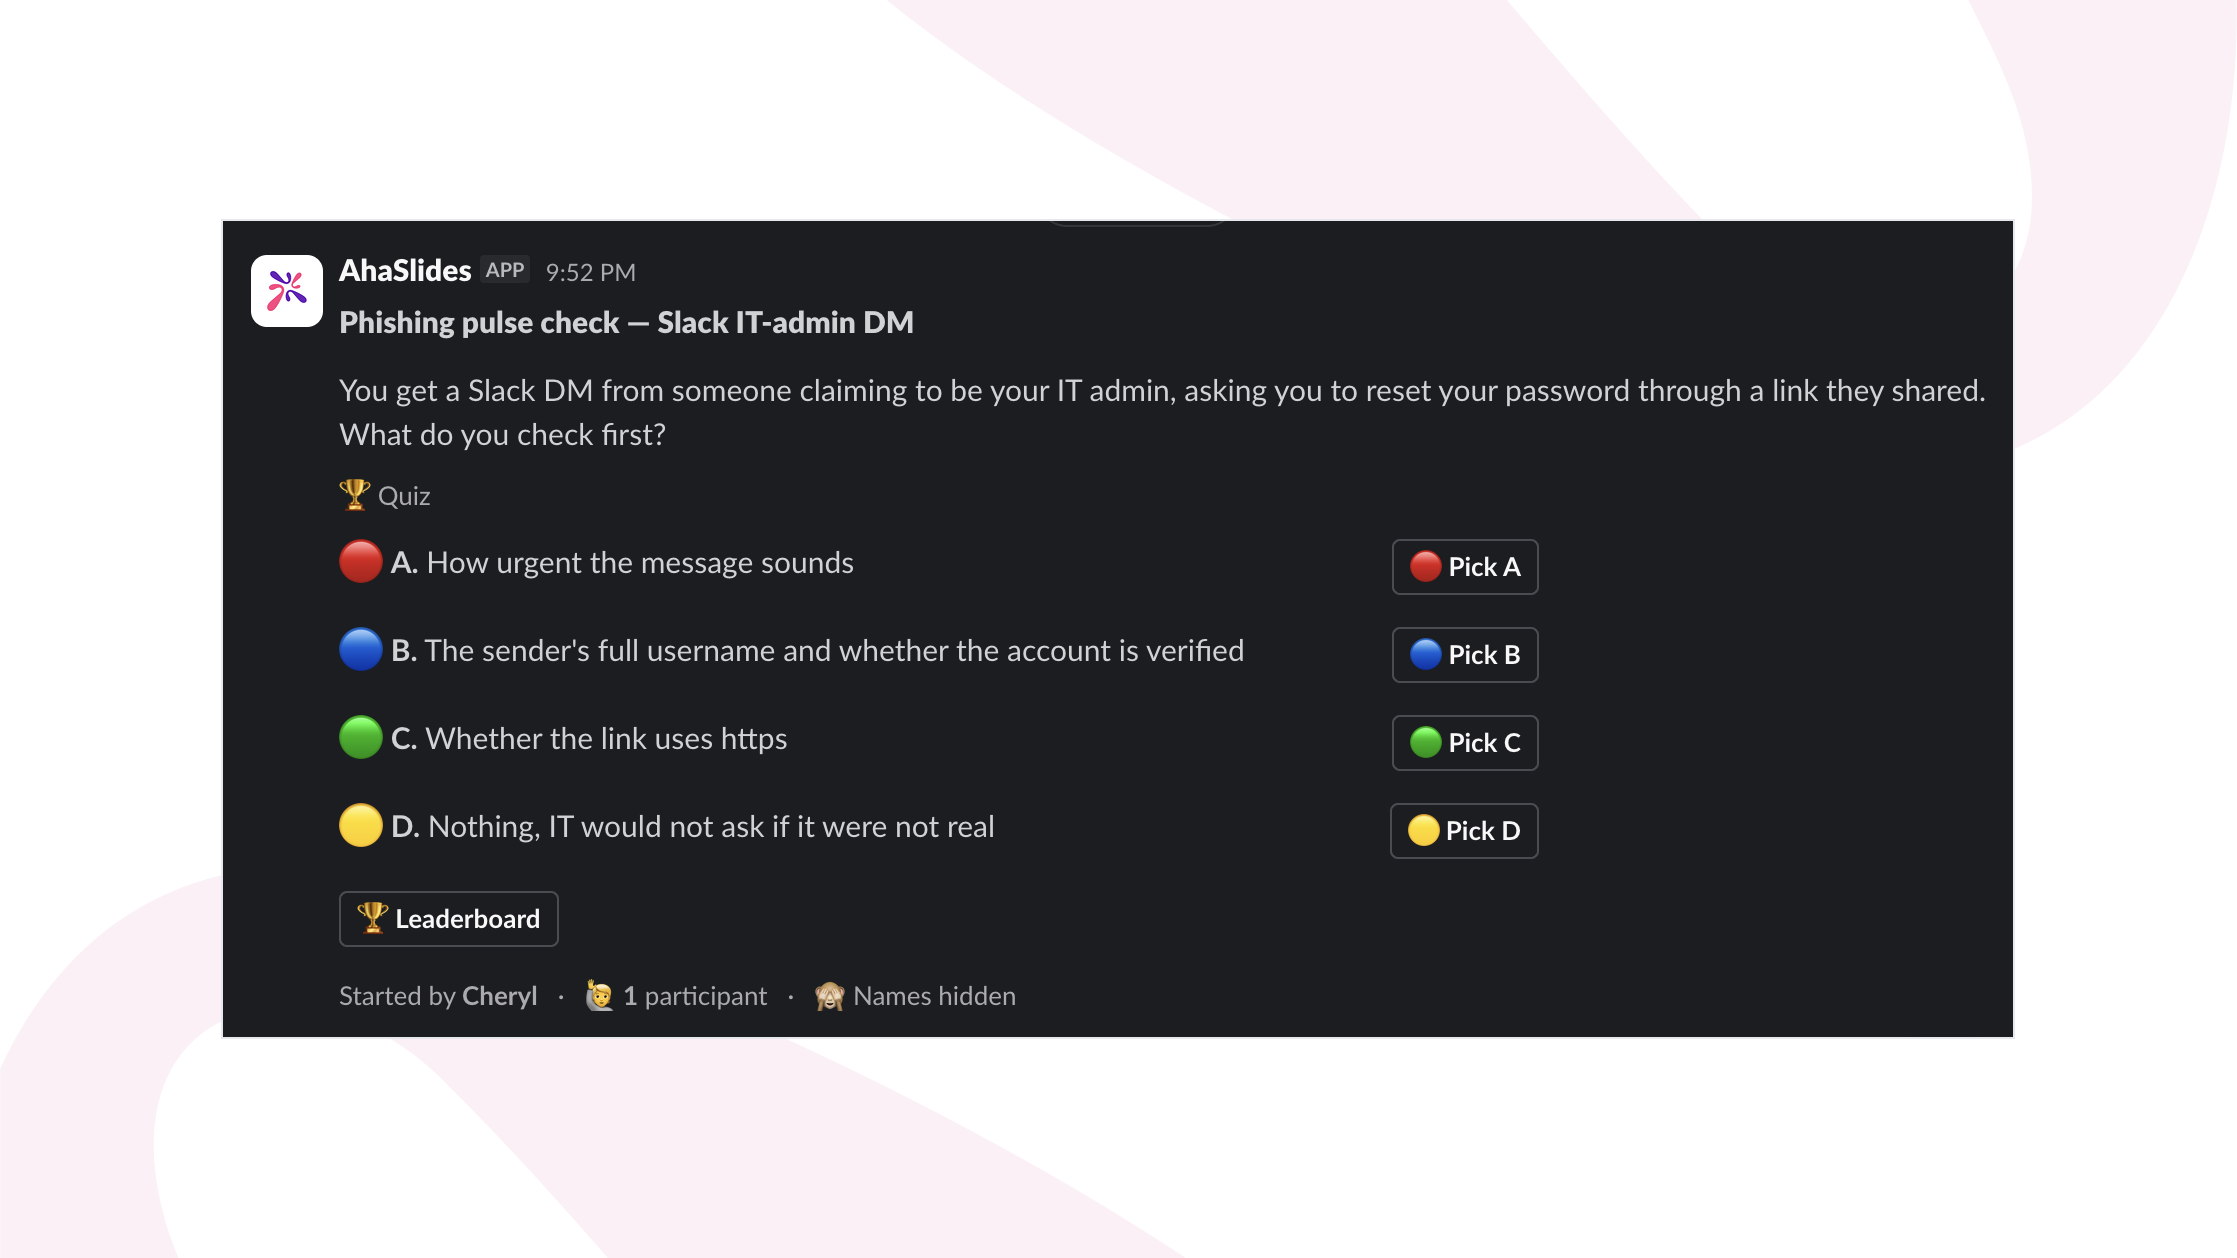
Dahil ang integrasyon ay nasa loob ng Slack, ang pulse check ay hindi nakikipagkumpitensya sa isang hiwalay na LMS login para sa atensyon ng sinuman. Lumalabas ito sa channel na binabasa na ng isang tao, nasasagot sa oras na kailangan para mabasa ang tanong, at hindi nangangailangan ng pag-iiskedyul ng sesyon sa tatlong time zone. Maaari mo itong idagdag sa iyong workspace mula sa Pahina ng AhaSlides Slack app.
Pumili ng Sagot: pag-eensayo ng paghatol sa isang live na sesyon
Nahuhuli ng Slack pulse check ang mga tao sa daloy ng kanilang karaniwang araw, ngunit sadyang maikli at hindi sabay-sabay ito: isang tanong, sinasagot nang mag-isa, walang talakayan. Iba ang sitwasyon ng live na buwanang pagsusuri ng seguridad. Ang team ay magkakasamang nasa isang tawag, kaya ang isang Pick Answer round ay maaaring tumakbo bilang isang maikling pagkakasunod-sunod ng mga tanong sa senaryo nang sunud-sunod, kung saan ipinapakita ang distribusyon ng sagot ng grupo pagkatapos ng bawat isa at isang minutong ginugol sa pag-uusap kung bakit nakakaakit ang mga maling opsyon.
Ang kakayahang makita ang grupo ang hindi kayang gawin ng bersyon ng Slack nang mag-isa. Kapag dalawang-katlo ng mga miyembro ng silid ang pumili ng parehong maling sagot, agad itong makikita ng security lead na namamahala sa sesyon at maaaring alamin ang dahilan agad-agad, sa halip na alamin mula sa isang ulat pagkalipas ng tatlong araw. Mas nakakakuha ng benepisyo ang mga tanong na nakabatay sa senaryo sa format na ito kaysa sa mga simpleng tanong na parang may kahulugan:
- Nakatanggap ang marketing ng email mula sa isang kamukha niyang domain na humihiling na pabilisin ang pagbabayad ng invoice bago matapos ang araw, gamit ang aktwal na pangalan ng CFO. Ano ang dapat munang suriin ng taong nakatanggap nito, bago sumagot?
- Tumawag ang isang kontratista sa IT support at humihingi ng password reset sa halip na i-file ang karaniwang ticket, at nagbigay ng makatuwirang dahilan para sa apurahan. Normal lang ba ito, dapat beripikahin, o isang babala?
- Ipinasa ng isang kasamahan ang isang Slack DM na mukhang galing sa internal IT support, at hinihiling sa kanilang kumpirmahin ang kanilang pag-login sa pamamagitan ng isang external link. Ano ang pinakamabilis na paraan para malaman kung totoo ito?
Paghiwalayin ang mga tanong na ito sa buong sesyon sa halip na paulit-ulit na balik-balikin ang mga ito, at gamitin ang paghinto pagkatapos ng bawat isa para sa talakayan, hindi lamang ang tamang sagot. Ang pag-uusap na iyon, na nakaugnay sa isang senaryo na sabay-sabay na sinagot ng grupo, ang idinaragdag ng isang live na round ng Pick Answer bilang karagdagan sa async na bersyon ng Slack sa halip na ulitin ito.
Analytics at Mga Ulat: ang ebidensyang kailangan ng isang CISO o auditor
Sa isang punto, may magtatanong sa panig ng pagsunod o pamumuno kung paano mo nalalamang gumagana ang programa, at ang "natapos na ng mga tao ang taunang modyul" ay hindi isang kasiya-siyang sagot. Itinatala ng AhaSlides ang mga indibidwal na tugon sa mga quiz at poll slide at gumagawa ng mga ulat kung paano gumanap ang bawat tao at ang grupo, na gumagawa ng dalawang bagay na sulit na buuin ang isang programa.
Una, ito ay dokumentasyon: isang ulat na nagpapakita kung sino ang tinanong kung ano, at paano sila sumagot, ay sumusuporta sa isang tanong sa pag-audit tungkol sa paulit-ulit at dokumentadong aktibidad ng kamalayan sa seguridad sa paraang hindi kayang gawin ng isang spreadsheet ng mga petsa ng pagkumpleto. Pangalawa, ito ay isang diagnostic. Kung ang isang katlo ng koponan ay hindi nakasagot sa parehong senaryo sa isang Pick Answer pulse check, hindi iyon isang resulta na dapat i-file. Ito ang eksaktong paksa para sa follow-up sa susunod na linggo, at ito ang uri ng pattern sa antas ng departamento o antas ng koponan na hindi kailanman matutuklasan ng isang taunang pagsubok, na minsan lang isagawa at nakalimutan.
Isang praktikal na daloy para sa isang distributed security org
- Mag-post ng maikling Pick Answer o Poll pulse check sa Slack kada isa hanggang dalawang linggo, na binuo mula sa mga totoong (redacted) na pagtatangka na nasaksihan ng iyong team, hindi mula sa mga generic na senaryo sa textbook.
- Magsagawa ng buwanang live session na may scenario-based na pagkakasunod-sunod ng "Pick Answer," na nagpapakita ng distribusyon ng sagot ng grupo pagkatapos ng bawat tanong para mapag-usapan ng team kung bakit nakakaakit ang mga maling opsyon.
- Kunin ang ulat ng Analytics pagkatapos ng bawat round at hanapin ang isang karaniwang pagkakamali, isang pattern sa isang koponan o rehiyon, hindi lamang isang indibidwal na iskor.
- Buuin ang susunod na Slack pulse check nang direkta mula sa pagkakamaling iyon, para makarating ang pangalawang touchpoint sa loob ng dalawa hanggang tatlong linggo pagkatapos lumitaw ang gap, na tumutugma sa patuloy at may pagitang reinforcement na iniuugnay ng datos ng KnowBe4 sa 86 na porsyentong pagbaba sa loob ng isang taon.
- Magtago ng maikling talaan ng ulat ng bawat round para sa sinumang nagmamay-ari ng ugnayan sa pagsunod, kaya ang "dokumentadong, paulit-ulit na pagsasanay sa kamalayan sa seguridad" ay isang folder ng totoong datos, hindi isang sertipiko mula Enero.
Ano ang babaguhin ngayong quarter
Ang isang taunang modyul ng pagsasanay ay hindi naman mali kundi hindi kumpleto. Itinuturo nito ang materyal nang isang beses, sinusubok ito nang isang beses, at pagkatapos ay nagtitiwala na ang aralin ay mananatili sa loob ng isang taon sa isang pangkat na hindi kailanman nasa iisang silid upang palakasin ito nang hindi pormal. Ang pinakamalaking totoong datos ng datos ay nagsasabi ng kabaligtaran: ang pagiging sensitibo ay patuloy na bumababa sa paulit-ulit at may pagitan na pagsasanay, higit sa 40 porsyento sa unang 90 araw at 86 porsyento sa loob ng isang taon, hindi sa isang taunang sesyon. Ilipat ang bahagi ng programa sa Slack, kung saan ginugugol na ng pangkat ang araw nito, panatilihin ang mga tanong na binuo mula sa mga totoong insidente sa halip na mga pangkalahatang halimbawa, at gamitin ang mga ulat upang magpasya kung ano ang susunod na itatanong. Iyon ay isang mas maliit at mas madalas na programa kaysa sa karamihan ng mga pangkat ngayon, at iminumungkahi ng pananaliksik na ito ay mas epektibo rin.