Für den IT- oder Sicherheitsverantwortlichen, der ein Sensibilisierungsprogramm für ein Team durchführt, dessen Mitglieder selten bis nie gleichzeitig im selben Tool angemeldet sind.
Die meisten Sicherheitsschulungen laufen immer noch jährlich ab: ein Pflichtmodul im Lernmanagementsystem, eine Teilnahmebescheinigung, ein Häkchen vor dem Audit, dann elf Monate Stille, bevor sich der Zyklus wiederholt. Wenn Sie die Sicherheit eines verteilten Teams verantworten, dessen Mitglieder über verschiedene Zeitzonen und Homeoffices verteilt sind und keinen gemeinsamen physischen Raum für Warnhinweise haben, ist dieses jährliche Format weniger effektiv als es zunächst scheint. Die Teilnehmer vergessen die geprüften Inhalte innerhalb weniger Wochen. Die tatsächliche Angriffsfläche ist vielfältig: eine überzeugende Rechnungs-E-Mail, eine gefälschte Kalendereinladung, ein gefälschter … Slack Der DM, der behauptet, vom „IT-Support“ zu sein, wartet nicht auf den nächsten Schulungszyklus, um zu erscheinen.
Die Lösung besteht nicht in einem längeren Kurs oder einer strengeren Bestehensgrenze. Es geht darum, einen Teil des Programms in das Tool zu integrieren, das das Team ohnehin den ganzen Tag über nutzt. Ein kurzer Feedback-Fragebogen mit zwei Fragen wird in dieses Tool integriert. Slack Der Kanal antwortet in weniger als einer Minute, erfordert keine separate Anmeldung und hält, wenn er oft genug genutzt wird, die Inhalte auf eine Weise aktuell, wie es eine einzelne jährliche Veranstaltung strukturell nicht kann.
Warum das Jahresmodell für ein verteiltes Team nicht funktioniert
Eine jährliche Schulung funktioniert recht gut, wenn das Team in einem Büro sitzt und der Sicherheitsbeauftragte durch die Räumlichkeiten gehen, Gespräche an der Kaffeemaschine mithören und so feststellen kann, wer bezüglich der neuesten Phishing-Angriffe unsicher ist. All das funktioniert nicht, wenn das Team über ein Dutzend Homeoffices und drei Zeitzonen verteilt ist. Der Sicherheitsbeauftragte verliert dann jeglichen informellen Feedback-Mechanismus, und das einzige verbleibende Signal ist ein Quiz-Ergebnis aus einer Schulung, die Monate zurückliegt.
Compliance-Rahmenwerke verschärfen das Problem auf eine bestimmte Weise. Die meisten fordern dokumentierte, regelmäßige Schulungen zur Sensibilisierung für IT-Sicherheit, nicht nur eine einmalige jährliche Veranstaltung. Die Tools, die die meisten IT-Teams bereits nutzen (z. B. ein LMS-Modul, eine Präsentation, eine PDF-Richtlinienbeilage), basieren jedoch auf dem Modell einer einmaligen Veranstaltung. Ein wirklich wiederkehrendes Programm darauf aufzubauen, bedeutet in der Regel, dass ein verteiltes Team sich zu einem Termin, an den sich niemand erinnert, auf einer weiteren Plattform anmelden muss. Genau diese Art von Reibungsverlust führt dazu, dass ein Programm nach zwei Quartalen abgebrochen wird.
Was die Forschung über wiederkehrendes Training aussagt
Das Ausmaß des Problems ist unbestreitbar. Laut dem Verizon-Bericht „Data Breach Investigations Report 2025“ sind nach wie vor rund 60 Prozent aller Datenschutzverletzungen auf menschliches Versagen zurückzuführen – etwa durch Klicks, Antworten oder die Preisgabe von Zugangsdaten. Die durchschnittliche Zeit, die eine Person benötigt, um auf einen Phishing-Link zu klicken, beträgt weniger als eine Minute. Die Gefahr ist real, sie schreitet schnell voran, und kein Filter kann alle Angriffe abfangen. Daher ist das Handeln Ihres Teams in dieser Situation weiterhin entscheidend.
Die wichtigere Frage ist, ob Schulungen dieses Verhalten tatsächlich verändern, und hierzu liefert der größte Datensatz aus der Praxis vielversprechende Ergebnisse. Der KnowBe4-Bericht „Phishing by Industry Benchmarking Report 2025“ untersuchte 14.5 Millionen Personen in 62,400 Organisationen anhand von 67.7 Millionen simulierten Phishing-Tests. Vor jeglichen Schulungen fielen durchschnittlich 33.1 Prozent der Beschäftigten – also jeder Dritte – auf einen simulierten Phishing-Angriff herein. Innerhalb von 90 Tagen nach Beginn regelmäßiger Schulungen sank dieser Wert um mehr als 40 Prozent, und nach einem Jahr kontinuierlicher Schulungen fiel er auf 4.1 Prozent – eine Reduzierung um 86 Prozent.
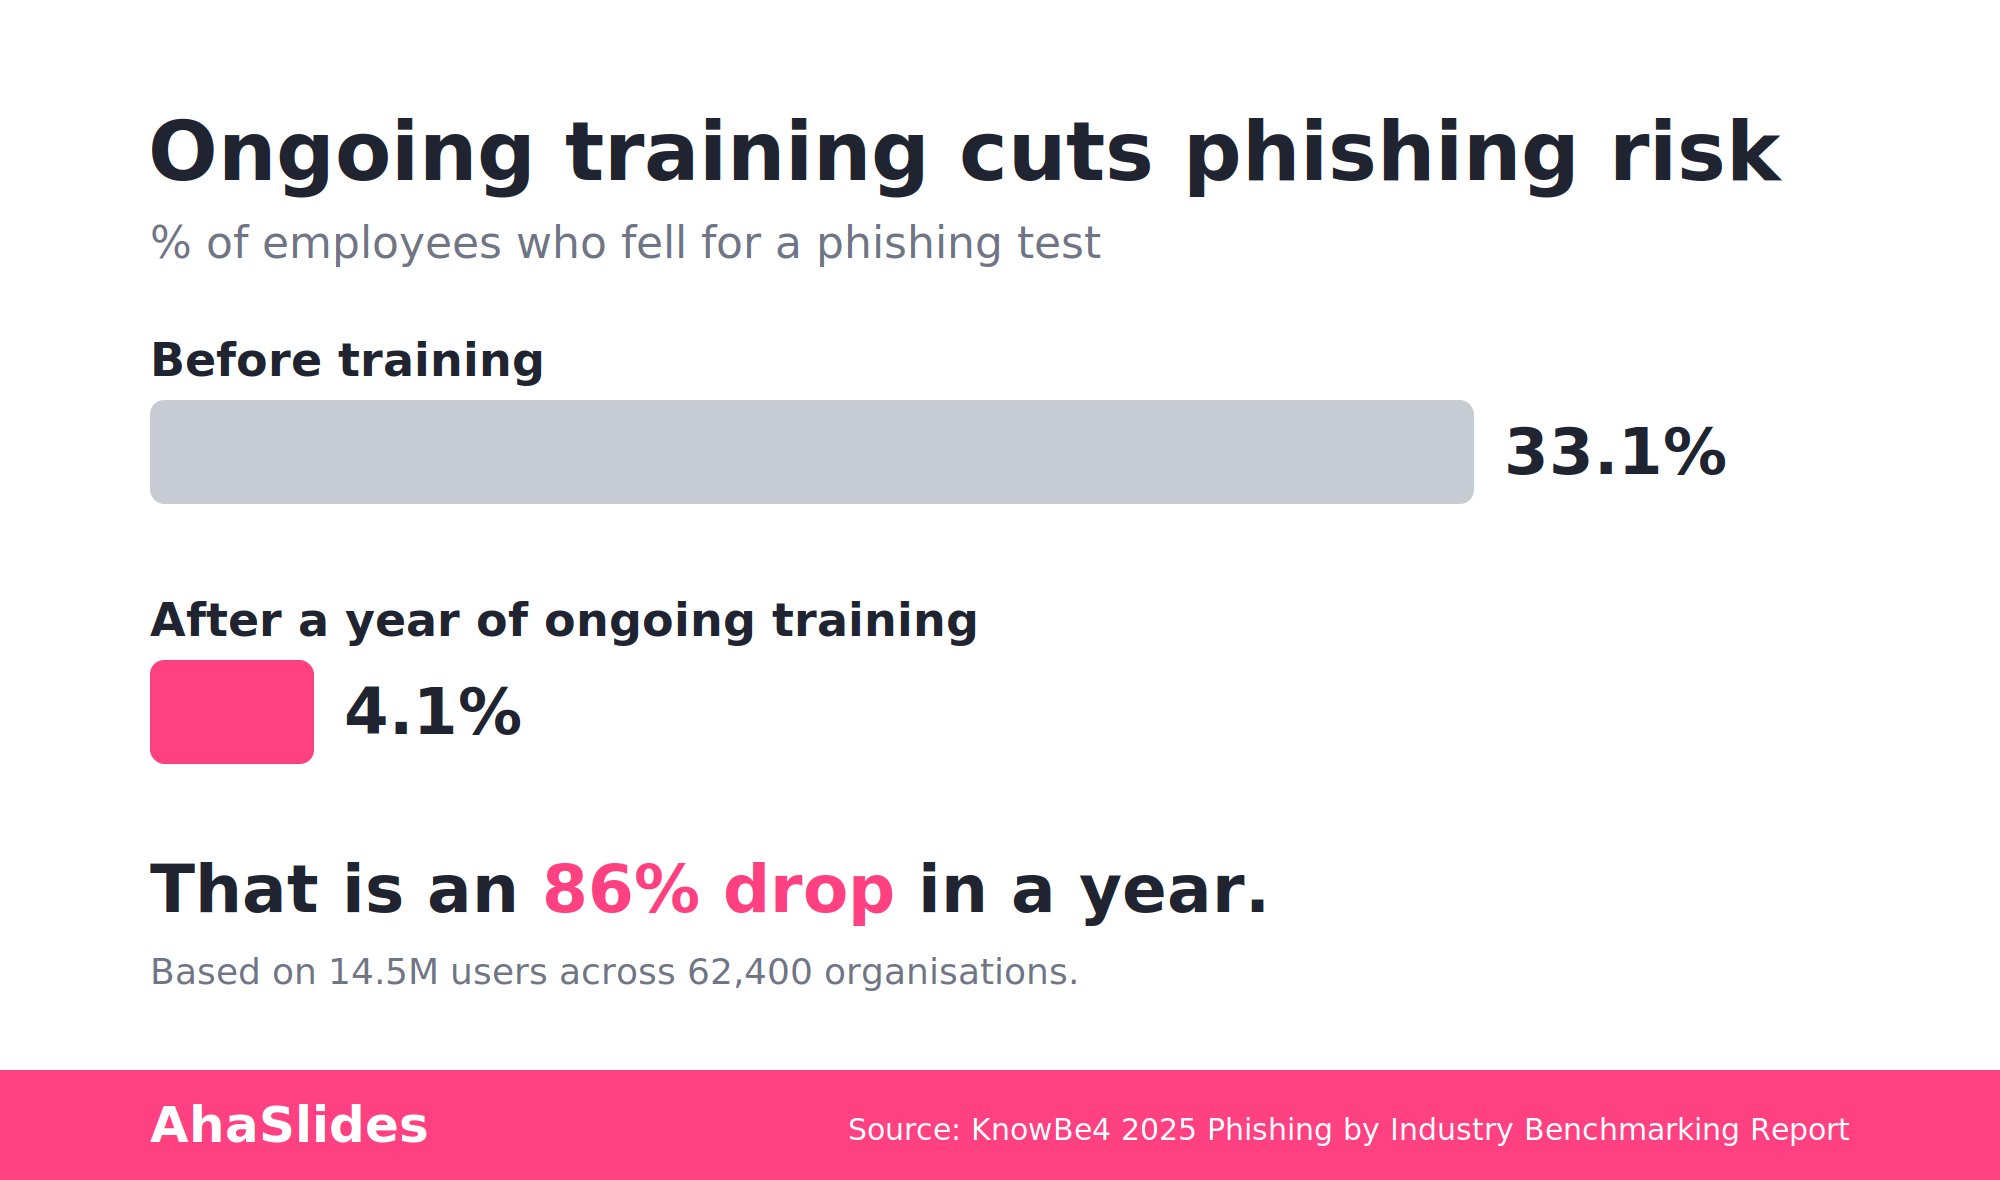
Die Form dieser Kurve ist der entscheidende Punkt. Die Verbesserung ergibt sich nicht durch eine einzige jährliche Schulung, sondern durch monatelange, wiederholte Übung. Ein einzelnes Modul bewirkt nur eine einmalige Verbesserung; kontinuierliches, wiederholtes Training hingegen reduziert die Verbesserung von einem Drittel Ihres Teams auf etwa eines von 25. Deshalb ist es wichtig, Sensibilisierungstraining zu einer regelmäßigen Gewohnheit und nicht zu einer jährlichen Veranstaltung zu machen und es dort durchzuführen, wo sich das Team bereits aufhält.
AhaSlides für Slack: Pulschecks, wo sich das Team bereits befindet
AhaSlides für Slack wird eingeführt auf AhaSlides Marktplatz als Integration, die es Ihnen ermöglicht, interaktive Folien direkt in einen zu veröffentlichen Slack Kanal oder Direktnachricht, kein separates Meeting oder Login erforderlich. Die Funktion ist noch nicht auf der Hauptseite für Integrationen auf ahaslides.com verfügbar; sie befindet sich noch in der Einführungsphase und unterstützt derzeit zwei Folientypen: „Antwort auswählen“ (eine Quizfolie mit Punktevergabe) und „Umfrage“. Wortwolken, Fragen und Antworten sowie die anderen interaktiven Folientypen sind nicht Teil der Integration. Slack Integration heute, also behalten Sie diese für Ihre Live-Sitzungen und Standalone-Anwendungen. AhaSlides Präsentationen, nicht die Slack Arbeitsablauf.
Für eine Phishing-Pulsprüfung reicht dieses Zwei-Folien-Oszilloskop völlig aus. Eine in einem Kanal veröffentlichte „Antwort auswählen“-Folie könnte beispielsweise Folgendes anzeigen:
- Sie bekommen ein Slack Sie erhalten eine Direktnachricht von jemandem, der sich als Ihr IT-Administrator ausgibt und Sie auffordert, Ihr Passwort über einen von ihm geteilten Link zurückzusetzen. Was überprüfen Sie als Erstes, bevor Sie darauf klicken?
- Sie erhalten eine E-Mail mit einer Rechnung von einem Lieferanten, mit dem Sie zusammenarbeiten. Die Antwortadresse weicht jedoch um ein Zeichen von dessen tatsächlicher Domain ab. Handelt es sich um eine legitime, vorsichtige oder eindeutig betrügerische E-Mail?
- Sie erhalten eine Kalendereinladung von der Personalabteilung, in der Sie aufgefordert werden, Ihre Bankverbindung für die Direktüberweisung über einen eingebetteten Link zu bestätigen. Wie gehen Sie am besten vor?
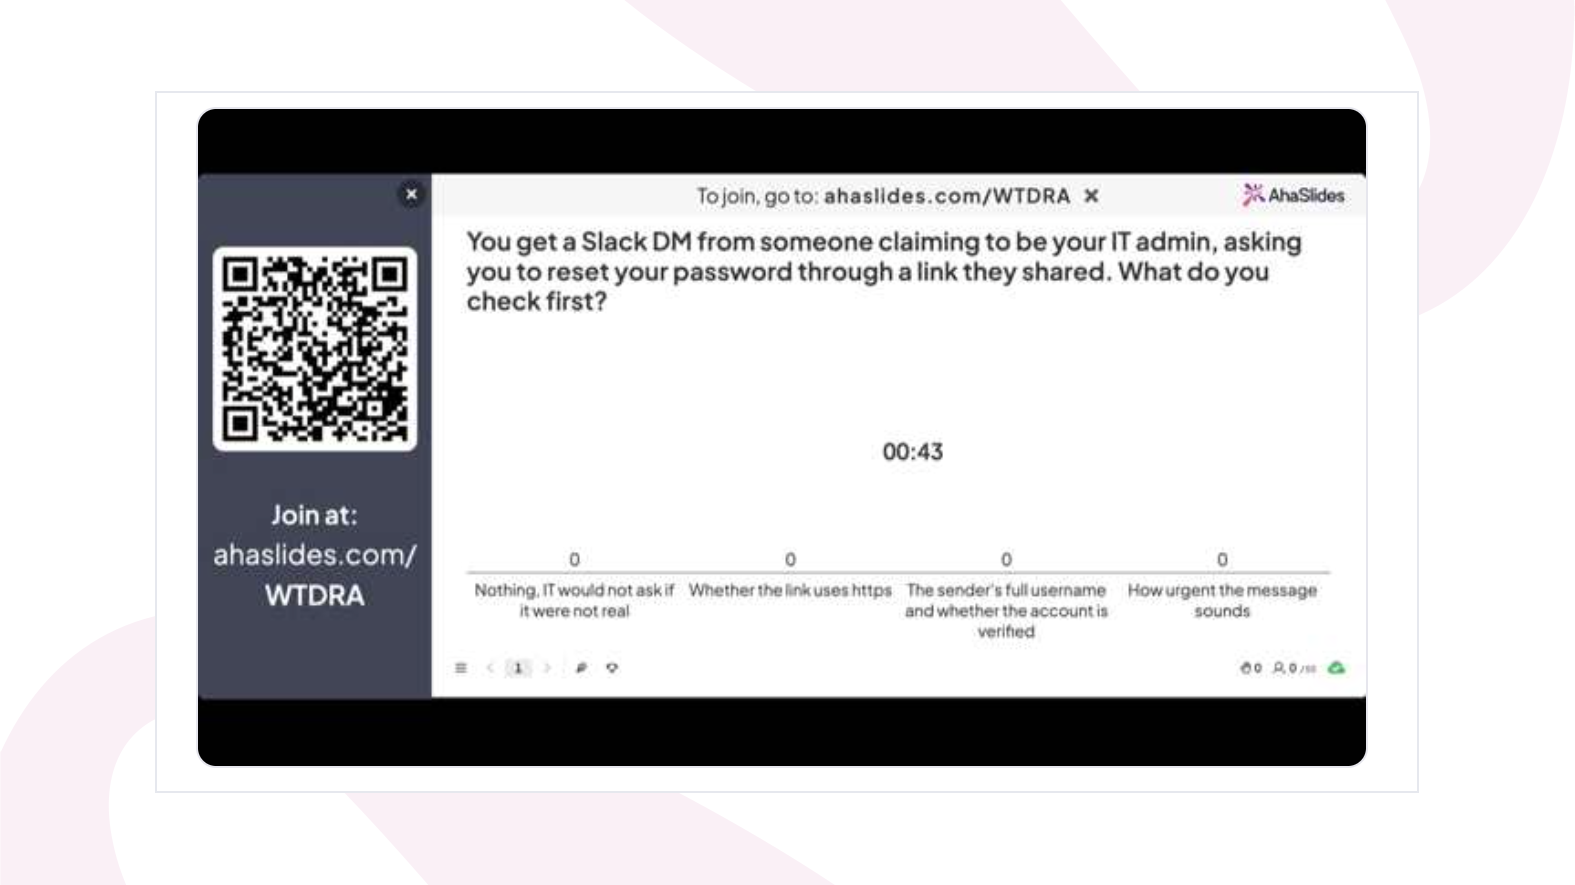
Jede Antwortoption wird automatisch bewertet, und die richtige Antwort kann direkt im Thread angezeigt werden, nachdem jemand geraten hat. Dieses Vorgehen – erst die Antwort abrufen, dann korrigieren – sorgt dafür, dass eine Korrektur auch wirklich Bestand hat. Eine Umfrage-Folie eignet sich gut für weniger wichtige, eher diagnostische Fragen: „Wie sicher sind Sie, dass Sie eine gefälschte Absenderadresse in der Eile erkennen würden?“ oder „Haben Sie schon einmal eine verdächtige E-Mail erhalten?“ Slack Haben Sie in den letzten vier Wochen Direktnachrichten erhalten? Umfragen haben keine richtige Antwort, aber sie zeigen, wo das Vertrauen gering ist, was Ihnen genau sagt, worauf Sie in der nächsten Runde „Antwort auswählen“ abzielen sollten.
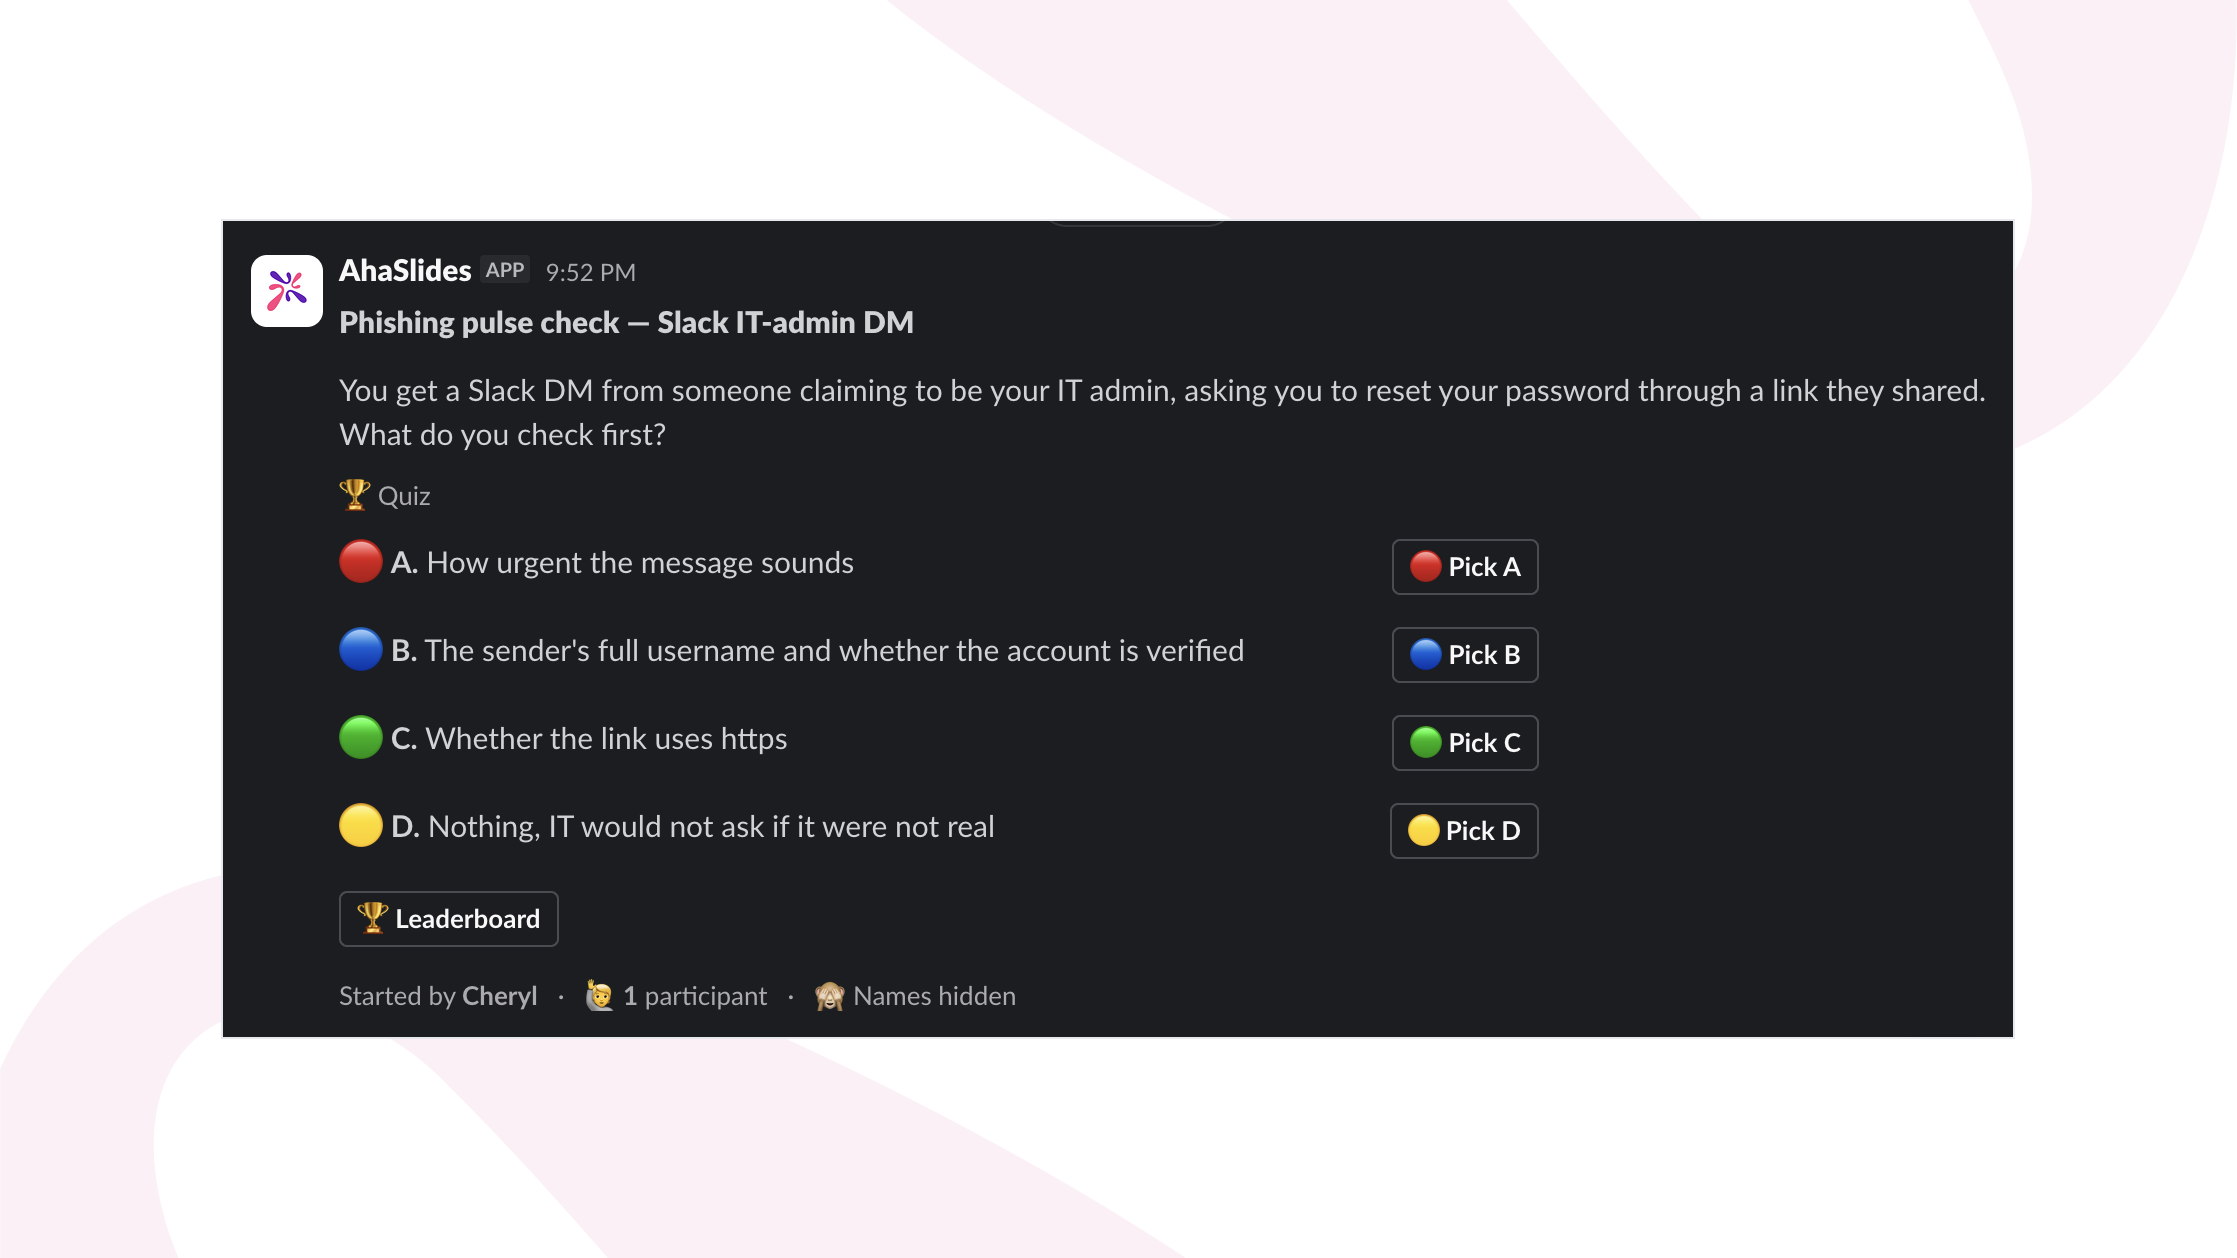
Weil die Integration im Inneren stattfindet SlackEin kurzer Feedback-Check konkurriert nicht mit einem separaten LMS-Login um die Aufmerksamkeit der Nutzer. Er erscheint im Kanal, den gerade jemand liest, wird innerhalb der Lesezeit beantwortet und erfordert keine Terminplanung über drei Zeitzonen hinweg. Sie können ihn über die Website zu Ihrem Arbeitsbereich hinzufügen. AhaSlides Slack App-Seite.
Antwort auswählen: Urteilsfindung in einer Live-Sitzung üben
Die Slack Der Pulscheck erfasst die Teilnehmer mitten in ihrem Arbeitsalltag, ist aber bewusst kurz und asynchron: eine Frage, die einzeln beantwortet wird, ohne Diskussion. Anders sieht es bei einem monatlichen Live-Sicherheits-Review aus. Das Team ist gemeinsam in einer Telefonkonferenz, sodass eine „Pick Answer“-Runde als kurze Abfolge von Szenariofragen direkt nacheinander ablaufen kann. Nach jeder Frage wird die Antwortverteilung der Gruppe angezeigt und eine Minute lang besprochen, warum die falschen Optionen verlockend waren.
Diese Gruppensichtbarkeit ist das, was die Slack Diese Version kann das nicht von allein. Wenn zwei Drittel der Teilnehmer dieselbe falsche Antwort wählen, sieht der Sicherheitsverantwortliche, der die Sitzung leitet, dies sofort und kann der Ursache direkt nachgehen, anstatt erst drei Tage später einen Bericht zu lesen. Szenariobasierte Fragen sind in diesem Format effektiver als einfache Definitionsfragen.
- Die Marketingabteilung erhält eine E-Mail von einer gefälschten Domain, die einer Kopie ähnelt, mit der Bitte um beschleunigte Zahlung einer Rechnung vor Tagesende. Dabei wird der tatsächliche Name des Finanzchefs verwendet. Was sollte der Empfänger als Erstes prüfen, bevor er antwortet?
- Ein externer Mitarbeiter ruft den IT-Support an und bittet um eine Passwortzurücksetzung, anstatt wie üblich ein Ticket zu erstellen. Er gibt einen plausiblen Grund für die Dringlichkeit an. Ist das normal, sollte man das überprüfen oder ist es ein Warnsignal?
- Ein Kollege leitet eine Slack Ich habe eine Direktnachricht erhalten, die aussieht, als käme sie vom internen IT-Support und in der ich aufgefordert werde, meine Anmeldung über einen externen Link zu bestätigen. Wie kann ich am schnellsten überprüfen, ob sie echt ist?
Verteilen Sie die Fragen über die gesamte Sitzung, anstatt sie direkt nacheinander zu stellen, und nutzen Sie die Pause nach jeder Frage für eine Diskussion, nicht nur für die richtige Antwort. Diese Unterhaltung, verknüpft mit einem Szenario, das die Gruppe gerade gemeinsam bearbeitet hat, ist das, was eine Live-Runde mit der richtigen Antwort zusätzlich zur asynchronen Sitzung bietet. Slack Version anstatt sie zu wiederholen.
Analysen und Berichte: Die Beweise, die ein CISO oder Auditor benötigt
Irgendwann wird jemand aus dem Bereich Compliance oder der Führungsebene fragen, woran man erkennt, dass das Programm funktioniert, und „die Leute haben das jährliche Modul abgeschlossen“ ist keine zufriedenstellende Antwort. AhaSlides Es zeichnet die individuellen Antworten auf Quiz- und Umfragefolien auf und erstellt Berichte über die Leistung jeder einzelnen Person und der Gruppe. Dies sind zwei Dinge, die es wert sind, auf denen ein Programm aufgebaut zu werden.
Erstens dient es der Dokumentation: Ein Bericht, der festhält, wer welche Fragen gestellt und wie geantwortet hat, ist im Gegensatz zu einer Tabelle mit Abschlussdaten bei einer Prüfungsfrage zu wiederkehrenden, dokumentierten Sicherheitsschulungen aussagekräftiger. Zweitens ist es ein Diagnoseinstrument. Wenn ein Drittel des Teams bei einer kurzen Überprüfung dasselbe Szenario nicht erkennt, ist das kein Ergebnis, das man einfach abheften kann. Es ist genau das Thema für die Nachbesprechung nächste Woche und ein Muster auf Abteilungs- oder Teamebene, das ein einmaliger, jährlicher Test niemals aufdecken würde.
Ein praktischer Ablauf für eine verteilte Sicherheitsorganisation
- Veröffentlichen Sie eine kurze Umfrage oder einen kurzen Feedback-Fragebogen. Slack alle ein bis zwei Wochen, basierend auf realen (geschwärzten) Versuchen, die Ihr Team erlebt hat, nicht auf generischen Lehrbuchszenarien.
- Führen Sie monatlich eine Live-Sitzung mit einer szenariobasierten Pick-Answer-Sequenz durch, in der Sie nach jeder Frage die Antwortverteilung der Gruppe anzeigen, damit das Team besprechen kann, warum die falschen Optionen verlockend waren.
- Ziehen Sie nach jeder Runde den Analytics-Bericht heran und achten Sie auf gemeinsame Fehler, ein Muster im gesamten Team oder in der Region, nicht nur auf individuelle Ergebnisse.
- Baue das nächste Slack Der Pulscheck erfolgt direkt im Anschluss an diese Fehlmeldung, sodass der zweite Kontaktpunkt innerhalb von zwei bis drei Wochen nach dem Auftreten der Lücke erfolgt. Dies entspricht der kontinuierlichen, verteilten Verstärkung, die laut den Daten von KnowBe4 mit einem Rückgang von 86 Prozent innerhalb eines Jahres in Verbindung steht.
- Halten Sie für die Person, die für die Compliance-Beziehung zuständig ist, einen kurzen Bericht über jede Runde bereit, damit „dokumentierte, regelmäßig stattfindende Schulungen zur Sensibilisierung für IT-Sicherheit“ ein Ordner mit echten Daten ist und nicht nur ein einzelnes Zertifikat vom Januar.
Was in diesem Quartal geändert werden sollte
Ein einzelnes jährliches Schulungsmodul ist nicht so sehr falsch, sondern vielmehr unvollständig. Es vermittelt den Stoff einmal, prüft ihn einmal und vertraut dann darauf, dass die Lektion ein Jahr lang bei einem Team Bestand hat, das sich nie im selben Raum trifft, um das Gelernte informell zu festigen. Die größte reale Datensammlung belegt das Gegenteil: Die Anfälligkeit sinkt stetig durch wiederholtes, verteiltes Training – um mehr als 40 Prozent in den ersten 90 Tagen und um 86 Prozent innerhalb eines Jahres –, nicht durch eine einzige jährliche Schulung. Verlagern Sie einen Teil des Programms in SlackDort, wo das Team ohnehin seinen Arbeitsalltag verbringt, sollten die Fragen auf realen Vorfällen basieren und nicht auf allgemeinen Beispielen. Die Berichte dienen dann als Grundlage für die weiteren Fragen. Dieses Programm ist kürzer und häufiger als das, was die meisten Teams derzeit anwenden, und die Forschung legt nahe, dass es auch effektiver ist.