För IT- eller säkerhetschefen som driver ett informationsprogram i ett team som sällan, om någonsin, är inloggat i samma verktyg samtidigt.
De flesta säkerhetsmedvetenhetsprogram körs fortfarande enligt en årlig cykel: en obligatorisk modul i lärplattformen, ett intyg om slutförande, en ruta som är markerad före en granskning, och sedan elva månaders tystnad innan cykeln upprepas. Om du kör säkerhet för ett distribuerat team, utspritt över tidszoner och hemmakontor utan delat fysiskt utrymme att sätta upp en varningsaffisch i, är det formatet som visas en gång om året svagare än det ser ut på pappret. Folk glömmer material de testats på inom några veckor. Den faktiska attackytan, ett övertygande fakturameddelande via e-post, en förfalskad kalenderinbjudan, en falsk Slack-DM som påstår sig komma från "IT-support", väntar inte på att nästa utbildningscykel ska dyka upp.
Lösningen är inte en längre kurs eller en strängare gräns för godkänt resultat. Den flyttar en del av programmet till det verktyg som teamet redan har öppet hela dagen. En pulskontroll med två frågor som läggs in i en Slack-kanal tar under en minut att besvara, kräver ingen separat inloggning och, om den körs tillräckligt ofta, håller materialet aktuellt på ett sätt som en enskild årlig session strukturellt sett inte kan.
Varför den årliga modellen bryts ner för ett distribuerat team
En årlig utbildning fungerar hyfsat bra när ett team sitter på ett kontor och en säkerhetschef kan gå runt, prata vid kaffemaskinen och få en uppfattning om vem som är förvirrad över den senaste nätfisketrenden. Inget av detta fungerar när teamet är utspritt över ett dussin hemmakontor och tre tidszoner. Säkerhetschefen förlorar den informella feedbackslingan helt och hållet, och den enda signalen som återstår är ett frågesportresultat från en session som ägde rum för månader sedan.
Regelverk för efterlevnad förvärrar detta på ett specifikt sätt. De flesta kräver dokumenterad, återkommande säkerhetsmedvetenhetsaktivitet, inte en enda årlig händelse, men de verktyg som de flesta IT-team redan har (en LMS-modul, ett bildspel, en PDF-policybilaga) är byggda kring modellen med en enda händelse. Att bygga ett genuint återkommande program ovanpå dessa verktyg innebär vanligtvis att be ett distribuerat team att logga in på ytterligare en plattform enligt ett schema som ingen kommer ihåg, vilket är precis den typen av friktion som får ett program att överges efter två kvartal.
Vad forskningen säger om återkommande träning
Problemets omfattning råder ingen tvekan om. Verizons rapport om utredningar av dataintrång från 2025 visade att cirka 60 procent av intrången fortfarande involverar en mänsklig faktor, någon som klickar, svarar eller lämnar över en inloggningsuppgift, och att mediantiden för en person att klicka på en nätfiskelänk är under en minut. Exponeringen är verklig, den är snabb och inget filter fångar upp allt, så vad ditt team gör i stunden spelar fortfarande roll.
Den mer användbara frågan är om utbildning faktiskt förändrar det beteendet, och här är den största verkliga datamängden uppmuntrande. KnowBe4:s 2025 Phishing by Industry Benchmarking Report spårade 14.5 miljoner människor i 62 400 organisationer genom 67.7 miljoner simulerade nätfisketester. Före någon utbildning drabbades i genomsnitt 33.1 procent av de anställda, en av tre, av ett simulerat nätfiske. Inom 90 dagar efter att regelbunden utbildning påbörjats minskade den siffran med mer än 40 procent, och efter ett helt år av kontinuerlig utbildning sjönk den till 4.1 procent, en minskning med 86 procent.
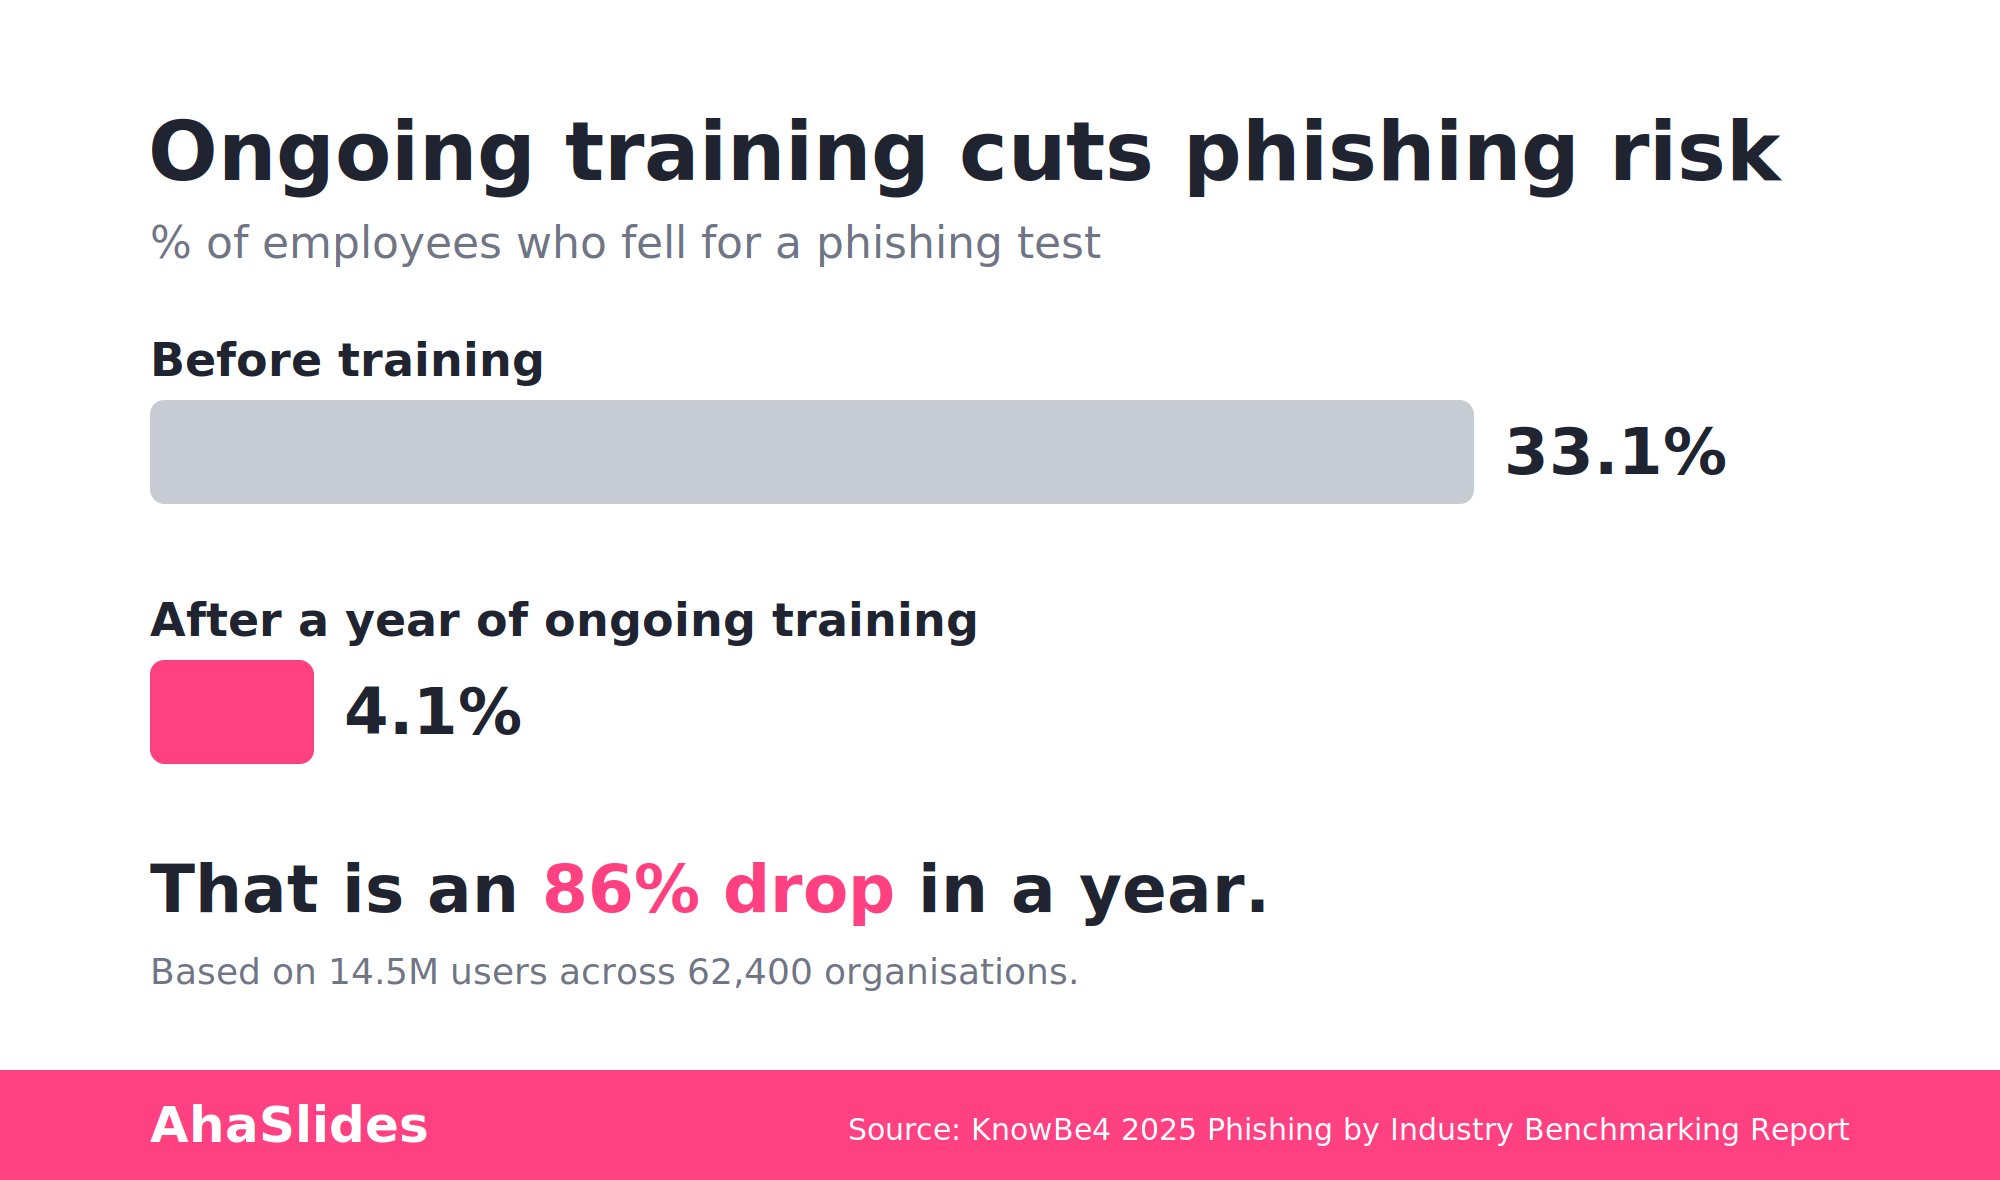
Formen på den kurvan är hela argumentet. Förbättringen är inte ett enda steg från en årlig session; den ackumuleras över månader av upprepad, mellanliggande exponering. En engångsmodul ökar antalet en gång; ihållande, upprepad träning är det som minskar en tredjedel av ditt team till ungefär en av tjugofem. Det är fallet för att göra medvetenhet till en återkommande vana snarare än en årlig händelse, och för att genomföra den någonstans där teamet redan är.
AhaSlides för Slack: pulsmätare för var teamet redan befinner sig
AhaSlides för Slack lanseras på AhaSlides-marknaden som en integration som låter dig publicera interaktiva bilder direkt i en Slack-kanal eller DM, utan att ett separat möte eller inloggning krävs. Den finns ännu inte på ahaslides.com:s huvudsida för integrationer; den är fortfarande i utrullningsfasen, och för närvarande stöder den två bildtyper: Pick Answer (en poängsatt quiz-bild) och Poll. Word Cloud, Q&A och de andra interaktiva bildtyperna ingår inte i Slack-integrationen idag, så behåll dem för dina live-sessioner och fristående AhaSlides-presentationer, inte för Slack-arbetsflödet.
För en nätfiskepulskontroll räcker det där tvåbildsformatet för att utföra riktigt arbete. En Pick Answer-bild som publiceras i en kanal kan läsas:
- Du får ett Slack-meddelande från någon som påstår sig vara din IT-administratör och ber dig att återställa ditt lösenord via en länk de har delat. Vad är det första du kontrollerar innan du klickar?
- Ett fakturameddelande kommer från en leverantör du arbetar med, men svarsadressen skiljer sig ett tecken från deras riktiga domän. Är detta ett legitimt, försiktigt eller uppenbart skadligt e-postmeddelande?
- En kalenderinbjudan från "HR" ber dig bekräfta dina direktinsättningsuppgifter via en inbäddad länk. Vad är rätt drag?
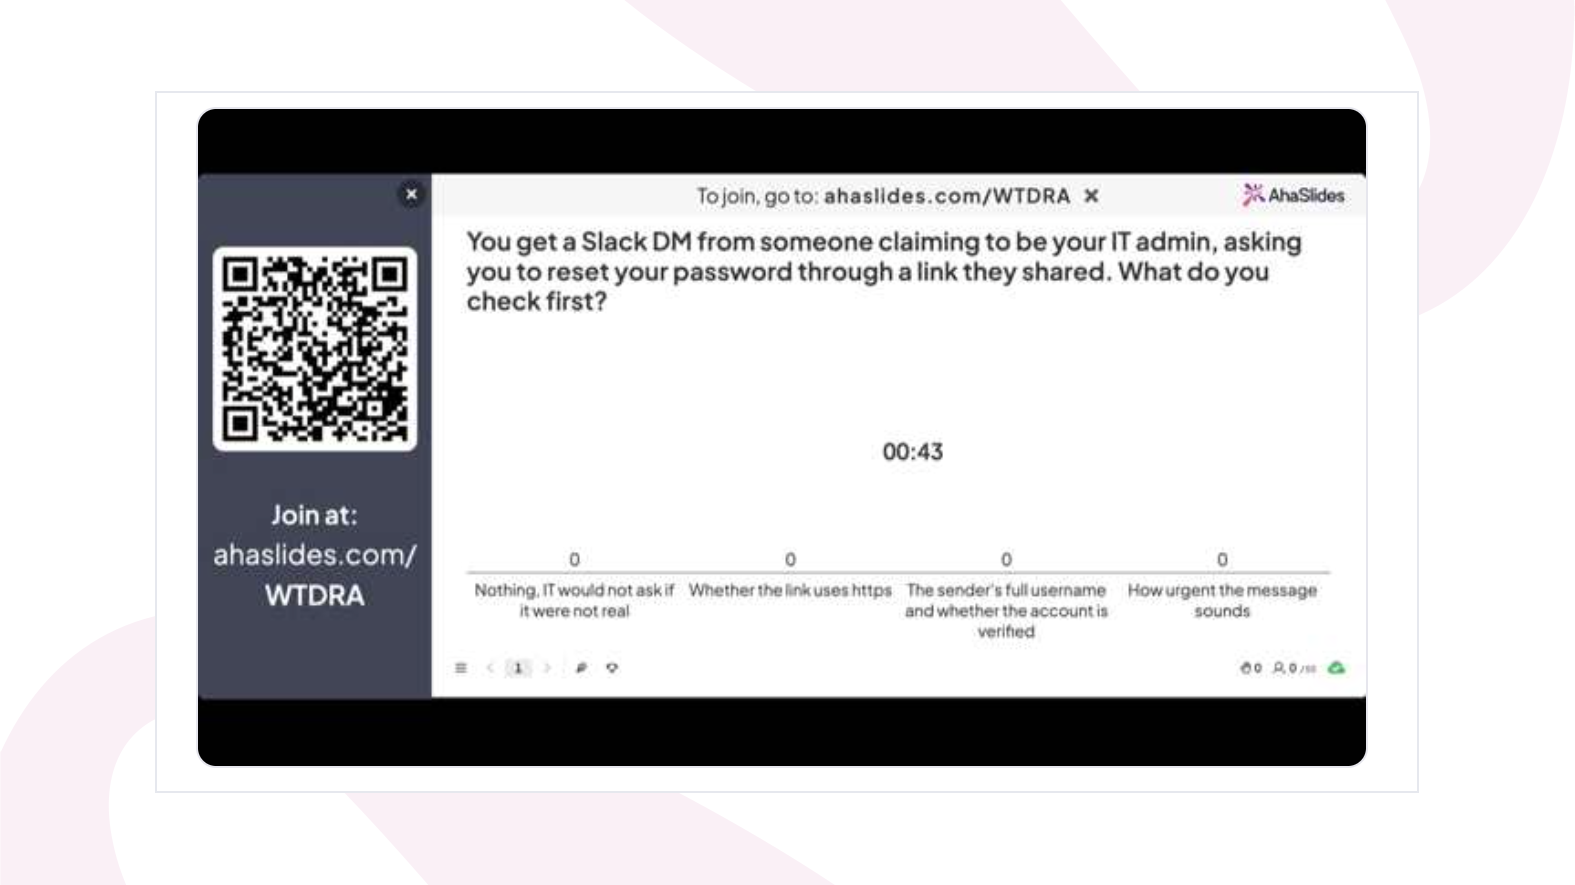
Varje alternativ poängsätts automatiskt, och det rätta svaret kan avslöjas i tråden direkt efter att någon gissat, vilket är mönstret av hämtning och sedan korrigering som gör att en korrigering faktiskt fastnar. En omröstningsbild fungerar bra för de mer diagnostiska frågorna med lägre insatser: "Hur säker är du på att du skulle upptäcka en förfalskad avsändaradress snabbt?" eller "Har du fått ett misstänkt Slack-DM den senaste månaden?" Omröstningar har inte ett rätt svar, men de dyker upp där tillförlitligheten är låg, vilket berättar exakt vart du ska peka i nästa Pick Answer-runda.
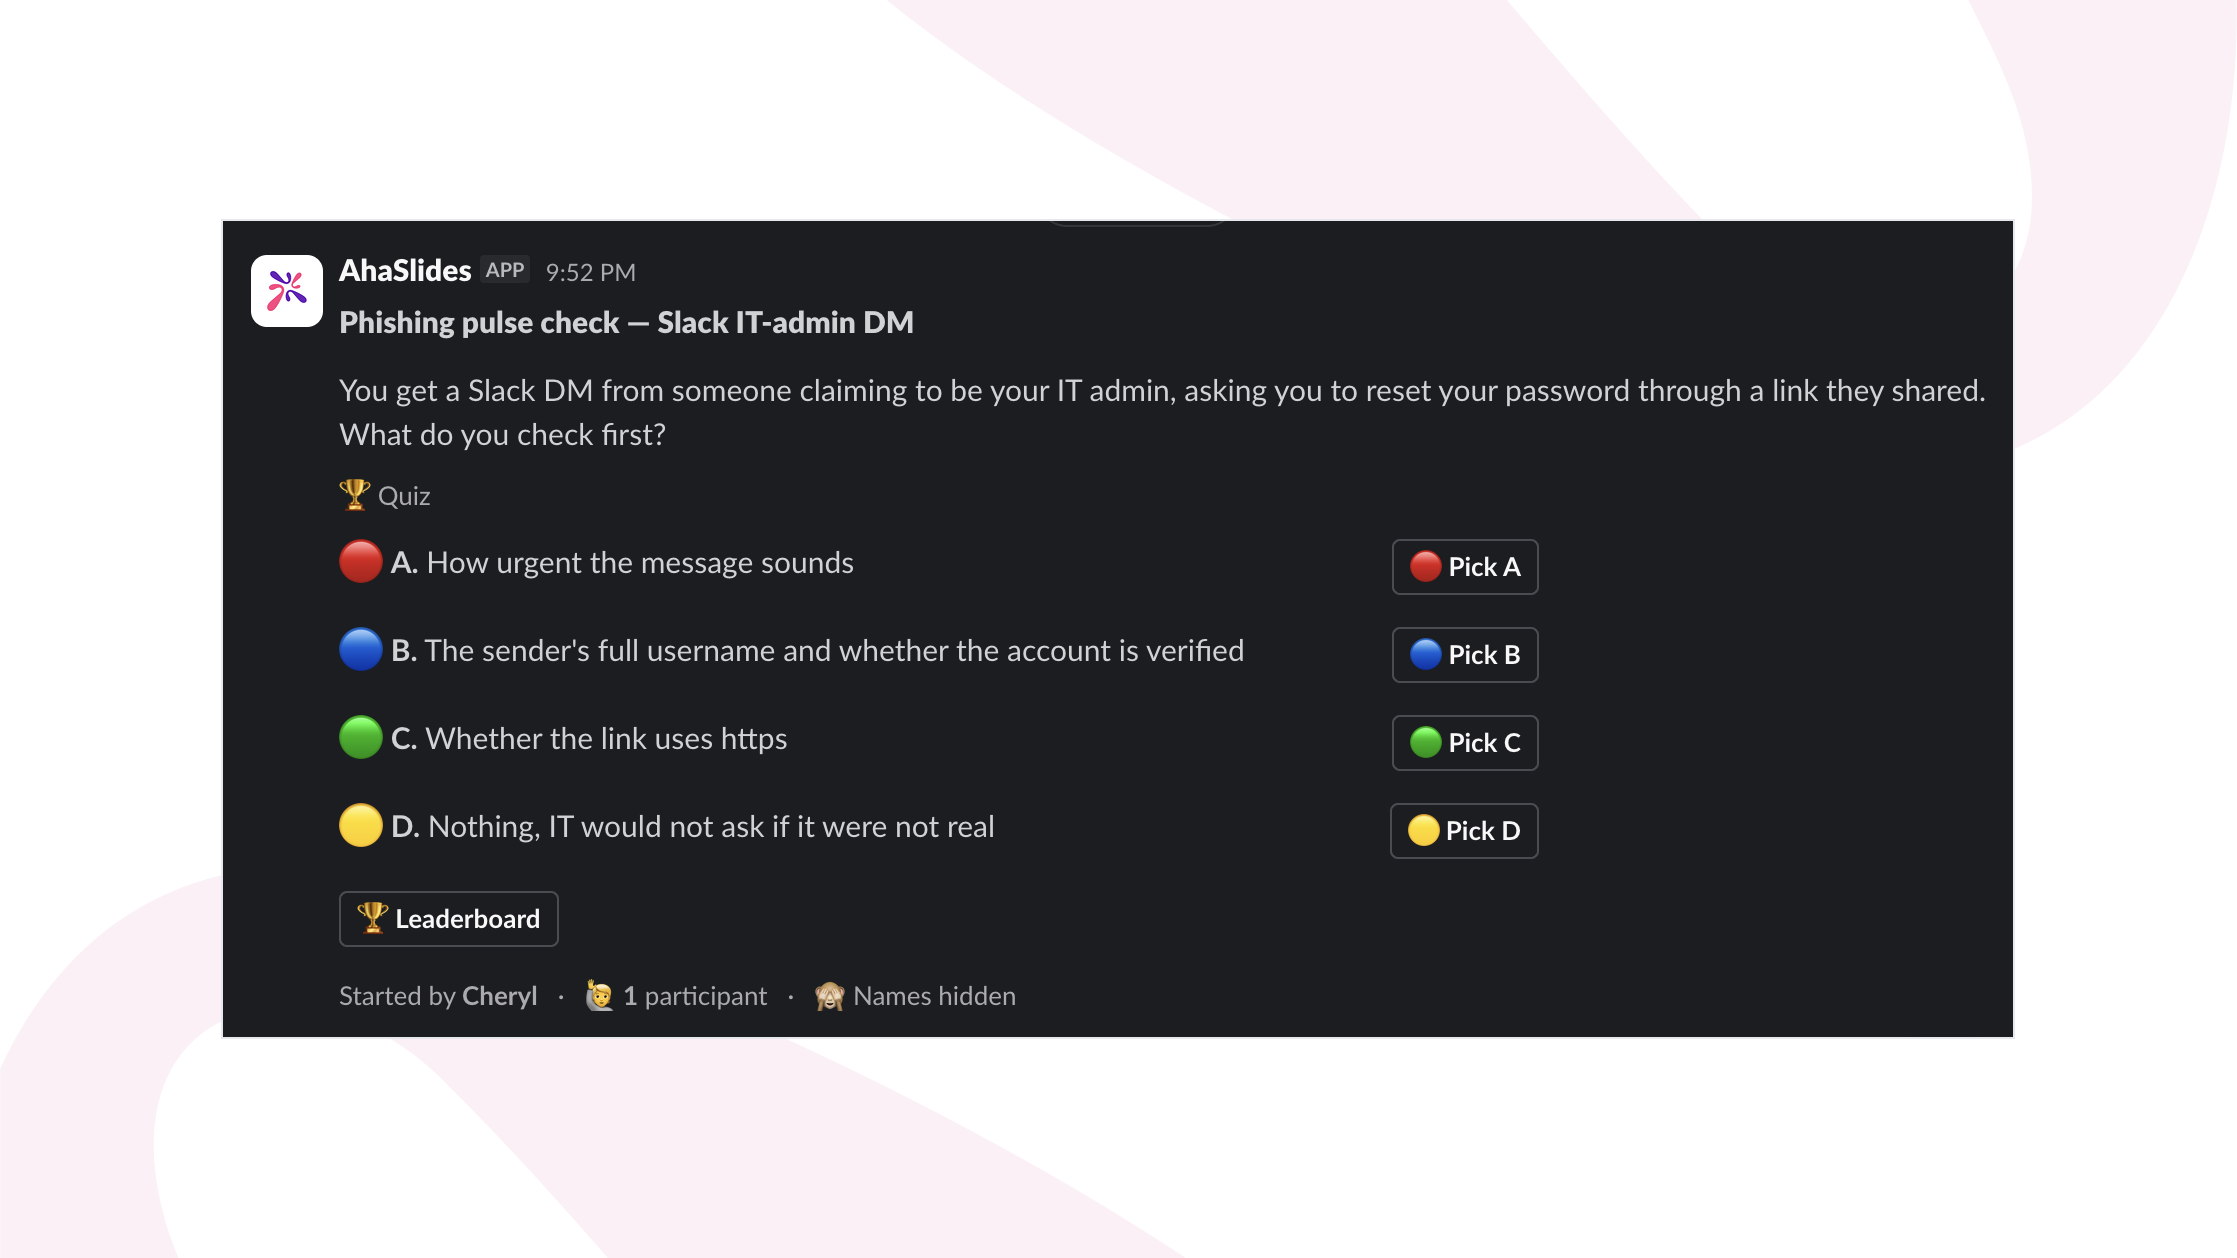
Eftersom integrationen finns i Slack konkurrerar inte en pulskontroll med en separat LMS-inloggning om någons uppmärksamhet. Den visas i den kanal någon redan läser, får svar inom den tid det tar att läsa frågan och kräver inte att man schemalägger en session över tre tidszoner. Du kan lägga till den i din arbetsyta från AhaSlides Slack-appsida.
Välj svar: öva på bedömning i en livesession
Slacks pulskontroll fångar upp människor i deras vanliga vardagsflöde, men den är avsiktligt kort och asynkron: en fråga, besvarad ensam, utan diskussion. En månatlig säkerhetsgranskning i realtid är en annan miljö. Teamet har ett samtal tillsammans, så en Pick Answer-runda kan köras som en kort sekvens av scenariofrågor i rad, med gruppens svarsfördelning som visas efter varje fråga och en minut ägnad åt att diskutera varför fel alternativ var frestande.
Den gruppöverblickbarheten är vad Slack-versionen inte kan göra på egen hand. När två tredjedelar av rummet väljer samma felaktiga svar ser säkerhetschefen som leder sessionen det omedelbart och kan gräva i varför på plats, istället för att ta reda på det från en rapport tre dagar senare. Scenariobaserade frågor får ut mer av det här formatet än vanliga definitionsbaserade frågor:
- Marknadsföringsavdelningen får ett e-postmeddelande från en liknande domän som ber om att påskynda en fakturabetalning före dagens slut, med ekonomichefens faktiska namn. Vad bör personen som mottagit det kontrollera först innan hen svarar?
- En konsult ringer IT-supporten och ber om en lösenordsåterställning istället för att skicka in den vanliga supportförfrågan, och ger en rimlig anledning till varför det är brådskande. Är detta normalt, värt att verifiera eller en varningssignal?
- En kollega vidarebefordrar ett Slack-DM som ser ut att komma från intern IT-support, och ber dem bekräfta sin inloggning via en extern länk. Vilket är det snabbaste sättet att kontrollera om det är riktigt?
Sprid ut dessa frågor under sessionen istället för att upprepa dem i rad, och använd pausen efter varje fråga för diskussion, inte bara det rätta svaret. Den konversationen, kopplad till ett scenario som gruppen just svarade på tillsammans, är vad en live Pick Answer-runda lägger till ovanpå den asynkrona Slack-versionen istället för att upprepa den.
Analys och rapporter: de bevis som en CISO eller revisor vill ha
Vid någon tidpunkt kommer någon på compliance- eller ledarsidan att fråga hur du vet att programmet fungerar, och "personer har slutfört den årliga modulen" är inte ett tillfredsställande svar. AhaSlides registrerar individuella svar på frågesporter och omröstningar och producerar rapporter om hur varje person och grupp presterade, vilket gör två saker som är värda att bygga ett program kring.
För det första är det dokumentation: en rapport som visar vem som fick vad, och hur de svarade, motsvarar en revisionsfråga om återkommande, dokumenterad säkerhetsmedvetenhetsaktivitet på ett sätt som ett kalkylblad med slutförandedatum inte gör. För det andra är det en diagnostik. Om en tredjedel av teamet missar samma scenario i en Pick Answer-pulskontroll är det inte ett resultat att arkivera. Det är exakt ämnet för nästa veckas uppföljning, och det är den typ av mönster på avdelningsnivå eller teamnivå som ett enda årligt test, som körs en gång och glöms bort, aldrig skulle fånga.
Ett praktiskt flöde för en distribuerad säkerhetsorganisation
- Lägg upp en kort pulskontroll av "Välj svar" eller "Frågeställning" i Slack varannan till varannan vecka, byggd på verkliga (redigerade) försök som ditt team har sett, inte generiska läroboksscenarier.
- Kör en månatlig live-session med en scenariobaserad "Välj svar"-sekvens, som visar gruppens svarsfördelning efter varje fråga så att teamet kan diskutera varför fel alternativ var frestande.
- Öppna analysrapporten efter varje runda och leta efter en gemensam miss, ett mönster över ett lag eller en region, inte bara ett individuellt resultat.
- Bygg nästa Slack-pulskontroll direkt från den missen, så att den andra kontaktpunkten landar inom två till tre veckor efter att gapet uppstått, vilket matchar den ihållande, spridd förstärkning som KnowBe4:s data kopplar till en minskning på 86 procent under ett år.
- För en kort logg över varje omgångs rapport för den som äger efterlevnadsrelationen, så att "dokumenterad, återkommande säkerhetsutbildning" är en mapp med verkliga data, inte ett enda certifikat från januari.
Vad som ska ändras detta kvartal
En enda årlig utbildningsmodul är inte så mycket fel som ofullständig. Den lär ut materialet en gång, testar det en gång och litar sedan på att lärdomen håller i ett år i ett team som aldrig är i samma rum för att förstärka den informellt. Den största verkliga datamängden säger motsatsen: mottagligheten minskar stadigt med upprepad, spridd utbildning, mer än 40 procent under de första 90 dagarna och 86 procent under ett år, inte med en enda årlig session. Flytta en del av programmet till Slack, där teamet redan tillbringar sin dag, behåll frågorna byggda på verkliga incidenter istället för generiska exempel, och använd rapporterna för att bestämma vad man ska fråga härnäst. Det är ett mindre, mer frekvent program än vad de flesta team kör idag, och forskningen tyder på att det också är ett mer effektivt sådant.