सुरक्षा जागरूकता प्रशिक्षण अक्सर स्लाइड्स तक ही सीमित रह जाता है, जिन्हें लोग क्लिक करके देखते हैं और दोपहर के भोजन तक एक क्विज़ को भूल जाते हैं। यह महत्वपूर्ण है, क्योंकि एक रिपोर्ट के अनुसार, लगभग 60% सुरक्षा उल्लंघनों में मानवीय तत्व की भूमिका होती है। Verizon की 2025 की डेटा ब्रीच जांच रिपोर्टएक साइबर सुरक्षा एस्केप रूम उन्हीं पाठों को याद रखने का एक और कारण देता है: लोगों को सुराग ढूंढने होते हैं और बाहर निकलने के लिए उन्होंने जो सीखा है उसका उपयोग करना होता है।
नीचे साइबर सुरक्षा से जुड़े 10 एस्केप रूम आइडिया दिए गए हैं, जिन्हें पांच-पांच के दो राउंड में बांटा गया है: पहले राउंड में फ़िशिंग और धोखाधड़ी वाले संदेश, फिर पासवर्ड, डिवाइस और डेटा। हर आइडिया एक कमरे के लिए है, जिसमें लोगों को सुराग मिलते हैं और ताला खोलकर वे बाहर निकल सकते हैं। हर राउंड में एक अलग ही लेवल होता है। हमारी चुनरीसबसे पहले हम जिस कमरे का निर्माण करेंगे, उसके बारे में बताया जाएगा। विचारों के बाद, आप देखेंगे कि इन्हें एक स्व-गति पाठ्यक्रम के रूप में कैसे बनाया जाए जिसे लोग फोन या बड़ी स्क्रीन पर खेल सकें।
साइबर सुरक्षा एस्केप रूम क्या है?
साइबर सुरक्षा एस्केप रूम एक पहेली गेम है जिसमें खिलाड़ी सुरक्षा संबंधी जानकारी, जैसे कि नकली ईमेल या कमजोर पासवर्ड की पहचान करना, का उपयोग करके ताले खोलते हैं और बाहर निकलते हैं। जागरूकता कार्यक्रमों में टीमें ऐसे एस्केप रूम खेलती हैं। डिजिटल एस्केप रूम में प्रत्येक व्यक्ति अपने डिवाइस पर, अपनी गति से अकेले खेल सकता है, जो किसी संगठन में सभी के लिए अनिवार्य प्रशिक्षण के अनुकूल है।
दोनों दौरों पर एक नज़र
- पहला चरण: फ़िशिंग और धोखाधड़ी वाले संदेश (विचार 1 से 5)
- दूसरा चरण: पासवर्ड, डिवाइस और डेटा (विचार 6 से 10)
पहला चरण: फ़िशिंग और धोखाधड़ी वाले संदेश
फ़िशिंग इसलिए कारगर होती है क्योंकि यह लोगों को तुरंत कार्रवाई करने के लिए मजबूर करती है। इन पांच कमरों में, लोग धीमे हो जाते हैं और जांच का अभ्यास करते हैं। हमारे लेने: पहला विचार, इनबॉक्स, क्योंकि हर किसी के पास एक इनबॉक्स होता है और इसका समाधान एक ऐसी आदत है जिसे वे उसी दिन अपना सकते हैं।
सेट 1: ऐसे कमरे जो क्लिक से पहले रुकने का अभ्यास कराते हैं
- इनबॉक्स: फ़िशिंग ईमेल को पहचानें। सुराग: प्रत्येक कार्ड पर तीन संदिग्ध संकेत हैं। प्रेषक का पता वास्तविक कंपनी के पते से लगभग मिलता-जुलता है, संदेश में एक घंटे के भीतर कार्रवाई की मांग की गई है, और अभिवादन में आपके नाम के बजाय "प्रिय ग्राहक" लिखा है। लॉक करें: एक बहुविकल्पीय प्रश्न। “एक ईमेल में लिखा है कि अगर आप लिंक पर क्लिक नहीं करते हैं तो एक घंटे में आपका खाता बंद हो जाएगा। सबसे सुरक्षित पहला कदम क्या होगा?” सही उत्तर है कि आप स्वयं आधिकारिक वेबसाइट पर जाकर जाँच करें।
- लिंक वॉल्ट: असली या नकली वेब पता। सुराग: एक नियम है जिसका उपयोग लोग किसी भी लिंक पर कर सकते हैं। वेब पते में पहला सिंगल स्लैश ढूंढें और वहां से पीछे की ओर पढ़ें: इसके पहले के अंतिम दो भाग (जैसे .co.uk के अंत में तीन) असली मालिक का नाम बताते हैं, और पते में पहले से मौजूद कोई परिचित नाम कुछ भी साबित नहीं करता है। लॉक करें: एक मिलान प्रश्न। शिक्षार्थी तीन पतों को जोड़ते हैं,
accounts.example.com,examp1e.comऔरpaypal.com.secure-login.exampleप्रत्येक व्यक्ति उन्हें जो बताता है: वास्तविक, एक अंक को अक्षर से बदल दिया गया है, या सुरक्षित-लॉगिन.उदाहरण के स्वामित्व वाला नकली। - नियंत्रण कक्ष: एक शब्द का नियम। सुराग: पहले दो कमरों का संक्षिप्त विवरण और एक सामान्य नियम: यदि कोई काम अत्यावश्यक लगे, तो गति धीमी कर दें। लॉक करें: रिक्त स्थान भरने वाला प्रश्न। “जब कोई संदेश ____ उत्पन्न करता है, तो कार्रवाई करने से पहले रुकें और जांच लें।” कोड “तत्काल आवश्यकता” है।
- अटैचमेंट डेस्क: कौन सी फाइल खोलना सुरक्षित है? सुराग: किसी अनजान प्रेषक से ज़िप फ़ाइल के रूप में भेजा गया एक बिल। एक ऐसा दस्तावेज़ जिसे पढ़ने से पहले आपको "सामग्री सक्षम करें" का अनुरोध करना होगा। एक सहकर्मी द्वारा साझा की गई फ़ाइल जिसकी आपको उम्मीद थी। लॉक करें: एक से अधिक उत्तर वाला प्रश्न: उन सभी फाइलों को चुनें जिनकी आप खोलने के बजाय रिपोर्ट करना चाहेंगे।
- संदेश और कॉल: ईमेल से परे धोखाधड़ी के तरीके। सुराग: एक पार्सल के बारे में एक छोटा सा लिंक वाला टेक्स्ट मैसेज आता है, और एक कॉलर खुद को आईटी सपोर्ट से बताता है और आपके फोन पर अभी-अभी भेजे गए कोड के बारे में पूछता है। लॉक करें: “आईटी सपोर्ट से एक कॉल करने वाला आपसे अभी-अभी प्राप्त कोड मांगता है। आप क्या करेंगे?” सही जवाब है कि फोन काट दें और आईटी को उस नंबर पर कॉल करें जो आपको पहले से पता हो।
दूसरा चरण: पासवर्ड, डिवाइस और डेटा
इन कमरों में वे रोजमर्रा की आदतें शामिल हैं जो किसी खाते या लैपटॉप को सुरक्षित रखती हैं। हमारे लेने: आठवां विचार, खुला कार्यालय, क्योंकि काम पर लोग जिस भी वस्तु को छूते हैं, वह उनके लिए एक वास्तविक खतरा होता है।
सेट 2: ऐसे कमरे जो रोजमर्रा की आदतें विकसित करते हैं
- पासवर्ड लैब: सबसे मजबूत पासवर्ड कौन सा है? सुराग: लंबी धुनें जितनी लंबी होंगी, उतनी ही जटिल होंगी, पासवर्ड का दोबारा इस्तेमाल कभी न करें, और पासवर्ड मैनेजर उन्हें याद रखता है ताकि आपको उन्हें याद रखने की जरूरत न पड़े। लॉक करें: एक बहुविकल्पीय प्रश्न जिसमें तीन विकल्प हैं: एक संख्या और एक प्रतीक वाला एक छोटा शब्द, अक्षरों को संख्याओं से बदलकर बनाया गया एक सामान्य शब्द, और कई यादृच्छिक शब्दों का एक लंबा पासफ़्रेज़। पासफ़्रेज़ लॉक को खोलता है।
- दूसरी समस्या: साइन-इन के लिए बार-बार आने वाला संकेत। सुराग: साइन-इन अनुमोदन प्रॉम्प्ट किस लिए होता है, और बिना अनुरोध के प्राप्त होने वाला प्रॉम्प्ट एक चेतावनी का संकेत क्यों है कि कोई आपके रूप में साइन इन करने का प्रयास कर रहा होगा। लॉक करें: एक मिलान प्रश्न। शिक्षार्थी "आपके द्वारा अभी-अभी मांगे गए प्रॉम्प्ट" को "स्वीकार करने" के लिए, "आपके द्वारा नहीं मांगे गए प्रॉम्प्ट" को "अस्वीकार करने और रिपोर्ट करने" के लिए, और "लगातार कई प्रॉम्प्ट" को "अस्वीकार करने और आईटी को रिपोर्ट करने" के लिए जोड़ते हैं।
- ओपन ऑफिस: जाने से पहले आप क्या ठीक करना चाहेंगे? सुराग: कमरे में मौजूद वस्तुएं। स्क्रीन पर पासवर्ड लिखा एक स्टिकी नोट, बिना लॉक किया हुआ लैपटॉप, साझा डेस्क पर ग्राहक विवरण का प्रिंटआउट और छूटा हुआ आगंतुक बैज। लॉक करें: एक बहुविकल्पीय प्रश्न: कमरे में मौजूद सभी जोखिमों को चुनें। चारों विकल्प सही हैं।
- कैफे की मेज: साझा वाई-फाई पर काम करना। सुराग: किसी भी सार्वजनिक नेटवर्क पर कोई भी व्यक्ति असुरक्षित ट्रैफ़िक देख सकता है, बिना निगरानी के छोड़ा गया लैपटॉप कुछ ही पलों में चोरी हो सकता है या उसमें छेड़छाड़ की जा सकती है, और आपके संगठन द्वारा प्रदान किया गया वीपीएन आपके द्वारा भेजे जाने वाले डेटा की सुरक्षा करता है। लॉक करें: “आपको किसी कैफे से काम से संबंधित फाइल भेजनी है। आप सबसे पहले क्या करेंगे?” सही जवाब है अपने संगठन के वीपीएन से कनेक्ट करना।
- रिपोर्ट रूम: बाहर निकलने का रास्ता। सुराग: किसे बताना है, कितनी जल्दी बताना है और क्या-क्या शामिल करना है। गलती की सूचना तुरंत देने से नुकसान कम होता है। लॉक करें: रिक्त स्थान भरने वाला प्रश्न। “यदि आपने किसी ऐसे लिंक पर क्लिक किया है जिस पर आपको क्लिक नहीं करना चाहिए था, तो सबसे पहले आपको यह करना चाहिए कि ____ करें।” कोड “रिपोर्ट” है। एक छोटा सा समापन कार्ड यहाँ एक अच्छा अंत प्रदान करता है।
साइबर सुरक्षा एस्केप रूम कोर्स कैसे बनाएं AhaSlides
AhaSlides यह टीमों और कक्षाओं के लिए एक संपूर्ण सहभागिता मंच है, और इसके पाठ्यक्रमों में अब एस्केप रूम शैली भी शामिल है। यह प्रत्येक पाठ को मानचित्र पर एक कमरे में बदल देता है। शिक्षार्थी सुराग कार्ड खोजने के लिए वस्तुओं पर टैप करते हैं, ताला खोलने के लिए पाठ की ज्ञान जांच का उत्तर देते हैं, और फोन या बड़ी स्क्रीन पर एक-एक करके कमरों में आगे बढ़ते हैं। आप पाठों को एक बार लिखते हैं, और यह शैली उन्हें खेल में बदल देती है, इसलिए इसमें न तो पहेलियों को कोड करने की आवश्यकता है और न ही कमरों को बुक करने की।
आप एस्केप रूम शैली को लागू करने के लिए एक एआई सहायक से प्रश्न पूछते हैं जो इससे जुड़ा हुआ है। AhaSlidesअभी तक एआई सहायक के बिना इसे लागू करने का कोई तरीका नहीं है।
- पहले कोर्स बनाएं। प्रत्येक कमरे के लिए एक पाठ वाला एक मानक पाठ्यक्रम बनाएं। प्रत्येक पाठ में पाठ या छवियों के कुछ छोटे-छोटे अंश दें, जो सुराग बन जाएंगे (कमरे में अधिकतम चार वस्तुओं पर विभाजित), और इसे एक ज्ञान परीक्षण के साथ समाप्त करें, जो लॉक का काम करेगा। पाठ में केवल पहला ज्ञान परीक्षण ही लॉक बनेगा, इसलिए प्रत्येक पाठ में एक ही रखें। कोर्स बनाने के लिए मार्गदर्शिका इसमें बुनियादी बातें शामिल हैं।
- अपने एआई सहायक को कनेक्ट करें। क्लाउड या चैटजीपीटी जैसे कस्टम एमसीपी कनेक्टर का समर्थन करने वाले सहायक में, निम्न जोड़ें: AhaSlides एमसीपी सर्वर,
https://mcp.ahaslides.com/mcp, और अपने साथ साइन इन करें AhaSlides लेखा। एमसीपी आरंभ करने की मार्गदर्शिका इसमें दोनों के लिए चरण दिए गए हैं। - एस्केप रूम शैली के लिए पूछें। कोर्स और उसकी शैली का नाम बताइए, उदाहरण के लिए: "मेरे 'फ़िशिंग बेसिक्स' कोर्स पर एस्केप रूम प्लगइन का उपयोग करें।" आप एक थीम (भूतिया घर, अंतरिक्ष स्टेशन या जंगल के खंडहर), प्रत्येक कमरे में एक टाइमर, मैप के अंत में एक समापन और प्रत्येक कमरे के लिए अपनी एक छोटी कहानी भी लिखवा सकते हैं। टाइमर केवल यह दिखाता है कि किसी ने कमरे में कितना समय बिताया है। यह उनके समय को सीमित नहीं करता है।
- पहले इसका पूर्वावलोकन करें, फिर प्रकाशित करें। 'मेरी फ़ाइलें' खोलें, 'कोर्स' पर क्लिक करें और कोर्स खोलें, फिर 'पूर्वावलोकन' पर क्लिक करके उन कमरों को देखें जिन्हें आपके शिक्षार्थी देखेंगे। इसे प्रकाशित करें और लिंक को अन्य कोर्स की तरह साझा करें। शिक्षार्थी इसे learn.ahaslides.com पर, फ़ोन या कंप्यूटर पर खोल सकते हैं।
आपके शिक्षार्थी क्या देखते हैं
प्रत्येक कमरे में अधिकतम चार वस्तुएँ होती हैं जिन पर टैप किया जा सकता है, और उनके नाम "वस्तुएँ खोजें" अनुभाग में सूचीबद्ध हैं। प्रत्येक वस्तु एक सुराग कार्ड खोलती है। शिक्षार्थी इसे पढ़ते हैं और "सुराग रखें" पर टैप करते हैं: सुराग कार्ड का कभी उत्तर नहीं दिया जाता है, इसलिए लोग परीक्षा से पहले ही सीख लेते हैं।
नीचे दिए गए स्क्रीनशॉट ऊपर दिए गए विचार 1 से 3 के आधार पर बनाए गए तीन कमरों वाले फ़िशिंग कोर्स के हैं।
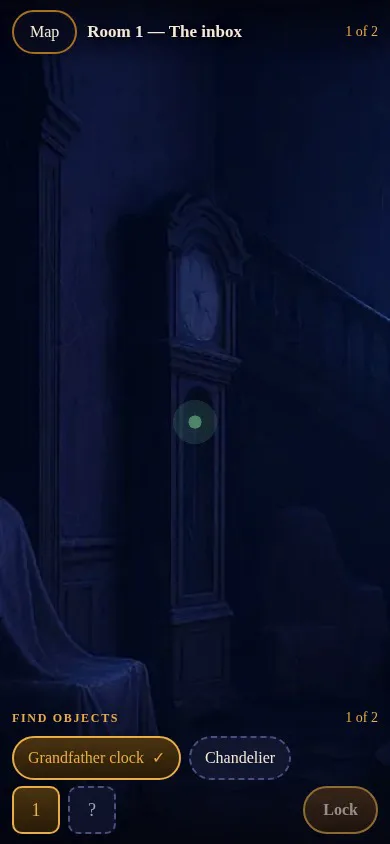
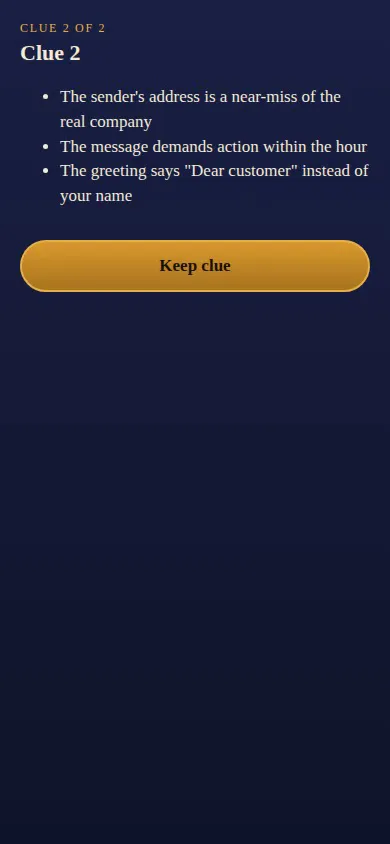
सभी सुराग मिल जाने पर, शिक्षार्थी लॉक पर टैप करते हैं और ज्ञान जांच का उत्तर देते हैं। प्रश्न का प्रकार लॉक निर्धारित करता है:
- बहुविकल्पीय या बहु-उत्तर यह एक ताला बन जाता है। शिक्षार्थी अपना उत्तर चुनते हैं और ताला घुमाने के लिए टैप करते हैं।
- मिलान ये तार बन जाते हैं। शिक्षार्थी प्रत्येक वस्तु को उसके मिलान बिंदु से जोड़ते हैं और तारों को जोड़ने के लिए टैप करते हैं।
- रिक्त स्थान भरें यह एक कीपैड बन जाता है। शिक्षार्थी उत्तर टाइप करते हैं और कोड दर्ज करें पर टैप करते हैं।
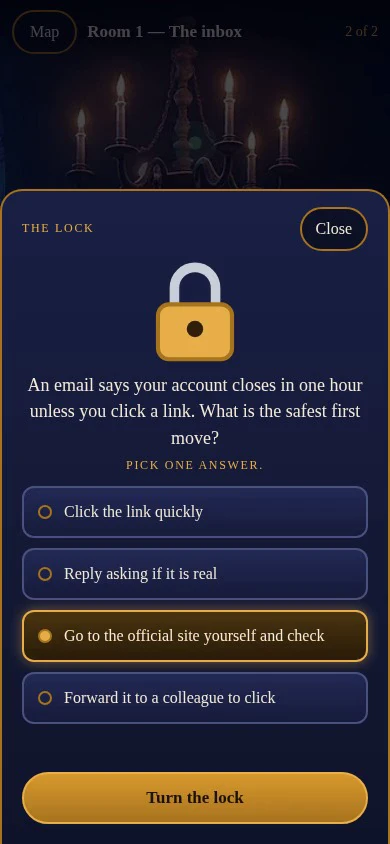
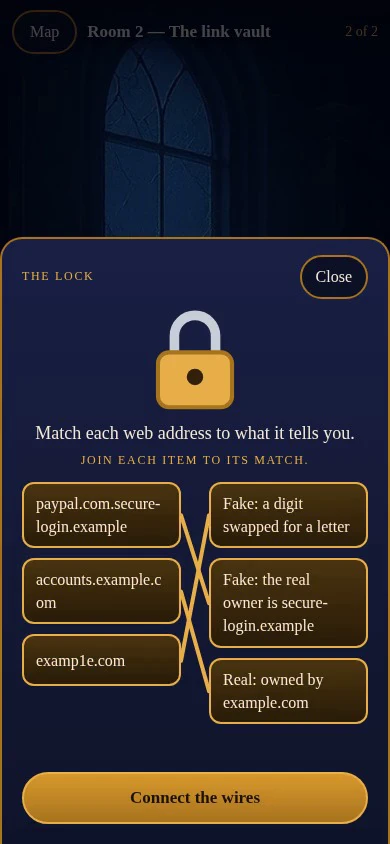
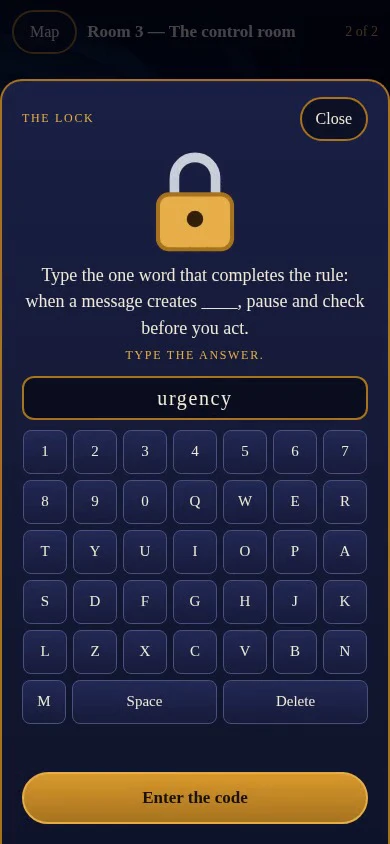
गलत उत्तर देने पर "पूरी तरह नहीं। दोबारा कोशिश करें।" लिखा आता है, और छात्र जितनी बार चाहें उतनी बार कोशिश कर सकते हैं। दो बार गलत उत्तर देने पर एक संकेत दिखाई देता है। ताला खुलने पर वे मानचित्र पर अगले कमरे में चले जाते हैं। फ़ोन पर, वे कमरे के चारों ओर देखने के लिए स्वाइप करते हैं, और यदि वे कमरे से बाहर निकलकर वापस आते हैं, तो वे उसी कमरे में लौट आते हैं जिसमें वे पहले थे।
इसके बजाय किसी समूह के लिए लाइव गेम चलाना? एस्केप रूम स्लाइड एक लाइव गेम है जो प्रेजेंटेशन के अंदर खेला जाता है, जबकि एस्केप रूम कोर्स शैली स्व-गति वाले पाठ्यक्रमों के लिए है।
क्या आप अपने अगले सुरक्षा पाठ्यक्रम को एस्केप रूम में बदलने के लिए तैयार हैं? सहायता गाइड में निर्देश और सभी विकल्प मौजूद हैं।
साइबर सुरक्षा एस्केप रूम को सफलतापूर्वक पूरा करने के लिए सुझाव
- प्रत्येक कमरे को छोटा रखें। दो से चार सुराग और एक ताला काफी है। लंबी पढ़ाई किसी मानक पाठ्यक्रम का हिस्सा होनी चाहिए, खेल का नहीं।
- ऐसे गलत विकल्प लिखें जिन्हें लोग चुन सकते हैं। "यह पूछना कि क्या यह असली है" एक बेहतर गलत उत्तर है बजाय इसके कि कोई ऐसा उत्तर चुने जिसे कोई भी न चुने, क्योंकि यही वह गलती है जो लोग वास्तव में करते हैं।
- स्कोर के बजाय आदत बनाने का लक्ष्य रखें। लगभग 60% सुरक्षा उल्लंघनों में मानवीय तत्व शामिल होता है (वेरिज़ोन, 2025), महत्वपूर्ण यह है कि लोग अगले संदिग्ध संदेश के साथ क्या करते हैं। हर चर्चा को किसी ऐसी चीज़ के साथ समाप्त करें जिसे वे कल कर सकें।
- पहले बुनियादी बातें अकेले सीखें, फिर महत्वपूर्ण भाग को मिलकर करें। लोगों से कहें कि वे टीम सत्र से पहले कोर्स पर खेलें, ताकि साथ बिताया गया समय परिभाषाओं के बजाय वास्तविक उदाहरणों, प्रश्नों और बाल-बाल बचने जैसी घटनाओं पर केंद्रित हो।
- फिनाले चालू करें। अंतिम कमरे के बाद एक समापन कार्ड लोगों को एक स्पष्ट निष्कर्ष देता है, और आपके एक मुख्य संदेश के लिए एक जगह प्रदान करता है।
ज़्यादातर पूछे जाने वाले सवाल
एक साइबर सुरक्षा एस्केप रूम में कितने कमरे होने चाहिए?
स्व-गति से सीखने वाले पाठ्यक्रम के लिए तीन से पाँच कमरे उपयुक्त रहते हैं। प्रत्येक कमरे में एक ही विषय सिखाया जाता है और एक ताला होता है, इसलिए छोटा पाठ्यक्रम एक खेल की तरह लगता है न कि बोझिल।
आप प्रशिक्षण के लिए डिजिटल एस्केप रूम कैसे बनाते हैं?
एक मानक बनाएं AhaSlides प्रत्येक कमरे में एक पाठ वाला पाठ्यक्रम, फिर उससे जुड़े एआई सहायक से प्रश्न पूछें। AhaSlides एमसीपी सर्वर पर एस्केप रूम शैली लागू की जाएगी। प्रत्येक पाठ की ज्ञान जांच ही उसका लॉक होगी।
क्या लोग इसे फोन पर खेल सकते हैं?
जी हां। शिक्षार्थी learn.ahaslides.com पर कोर्स लिंक को फोन या कंप्यूटर पर खोलते हैं और फोन पर प्रत्येक कमरे को देखने के लिए स्वाइप करते हैं।
क्या मैं एस्केप रूम कोर्स को अपने एलएमएस में एक्सपोर्ट कर सकता हूँ?
अभी नहीं। एस्केप रूम जैसे कोर्स स्टाइल वाले कोर्स के लिए SCORM एक्सपोर्ट उपलब्ध नहीं है। यदि आपको कोर्स एक्सपोर्ट करना है, तो उसे स्टैंडर्ड स्टाइल में ही रखें।
क्या इसे बनाने के लिए मुझे एआई सहायक की आवश्यकता होगी?
जी हां, फिलहाल के लिए। एस्केप रूम शैली को एक एआई सहायक द्वारा लागू किया जाता है जो इससे जुड़ा हुआ है। AhaSlidesएक बार चालू हो जाने के बाद, आप कोर्स एडिटर में पाठों को मैन्युअल रूप से संपादित कर सकते हैं।