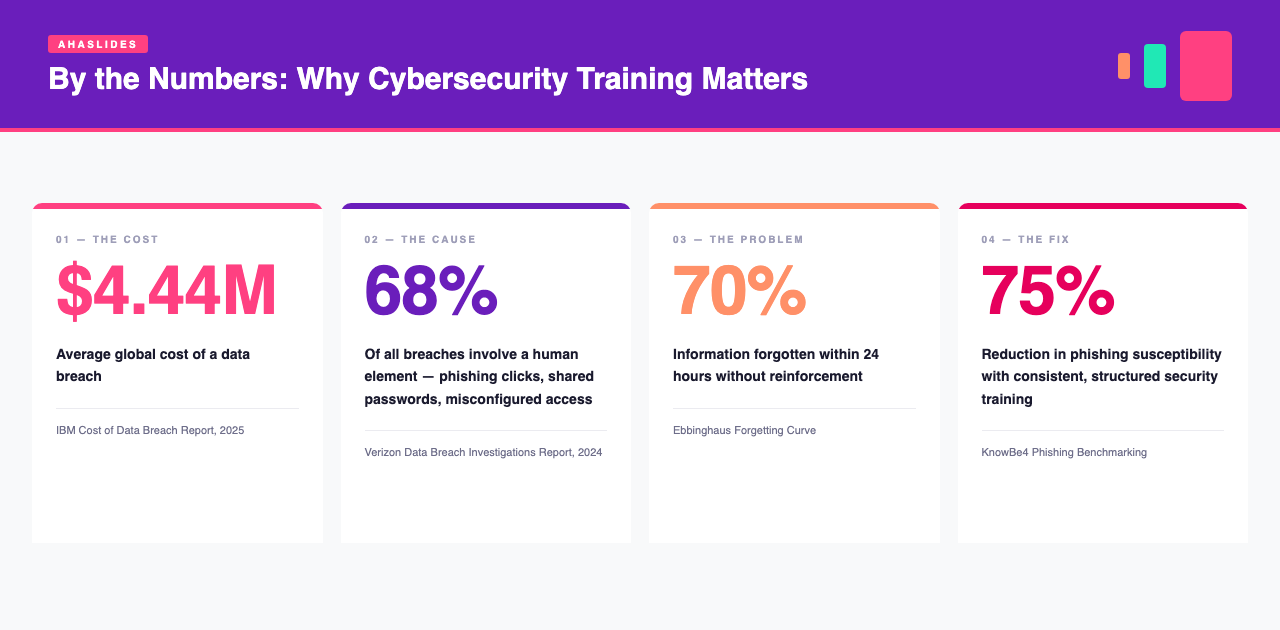
Согласно отчету IBM «Стоимость утечки данных в 2025 году», средняя стоимость утечки данных в мире сейчас составляет 4.44 миллиона долларов. И в большинстве случаев самым слабым звеном является не межсетевой экран, а человек. В отчете Verizon «Расследования утечек данных за 2024 год» говорится, что 68% утечек связаны с человеческим фактором: фишинговый клик, общий пароль, неправильно настроенный контроль доступа.
Обучение может это исправить. Но большинство организаций проводят его таким образом, что это неэффективно.
В этом руководстве рассматриваются причины неэффективности традиционного обучения кибербезопасности, что, согласно исследованиям, действительно меняет поведение и какие инструменты позволяют это сделать — для команд, работающих в режиме реального времени, в гибридном и асинхронном режимах.
Почему большинство программ обучения кибербезопасности терпят неудачу
Задайте себе честный вопрос: помнит ли ваша команда прошлогодний ежегодный тренинг по безопасности?
Если ответ «скорее всего, нет», то кривая забывания Эббингауза объясняет почему. В классических экспериментах Эббингауза, на следующий день после заучивания списков бессмысленных слогов, ему требовалось примерно две трети первоначальных усилий, чтобы выучить их заново. Реальные знания, полученные на рабочем месте, более значимы, чем бессмысленные слоги, но без подкрепления большая их часть все равно ускользает. Ежегодное часовое занятие по соблюдению правил — как бы хорошо оно ни было разработано — не сравнится с тем, как на самом деле работает человеческая память.
Три взаимосвязанные проблемы усугубляют ситуацию:
- Короткая продолжительность концентрации внимания. Пассивные, насыщенные контентом сессии теряют внимание сотрудников в течение нескольких минут. Как только внимание падает, важные детали — именно те тревожные сигналы, которые отличают фишинговое письмо от настоящего — отфильтровываются.
- Активная обработка отсутствует. Просмотр слайдов — это не то же самое, что обучение. Знания, которые не применяются, не проверяются или не воспроизводятся после занятия, быстро забываются.
- Нет армирующей петли. В большинстве организаций обучение по кибербезопасности проводится раз в год без последующего контроля. Сотрудники возвращаются к опасным привычкам в промежутках между занятиями — не потому, что им все равно, а потому, что ничто не поддерживает полученные знания в актуальном состоянии.
В результате: сотрудники, формально «завершившие» обучение по вопросам безопасности, остаются такими же уязвимыми, как и прежде.
Что на самом деле меняет поведение в сфере безопасности?
Сделайте онлайн-сессии интерактивными.
Наиболее эффективный переход в обучении на практике — это переход от пассивного изложения материала к активному участию. Вместо объяснения того, как выглядит фишинг, представьте сотрудников в ситуации: «Вы только что получили это электронное письмо. Что вы будете делать?» Пусть они проголосуют. Покажите результаты в режиме реального времени. Обсудите, почему неправильные ответы так заманчивы.
Это активное воспроизведение информации — извлечение знаний, а не их получение, — и оно значительно улучшает запоминание по сравнению с прослушиванием или повторным чтением.
Опросы, основанные на сценариях, также выявляют реальные пробелы в знаниях, которые никогда не будут обнаружены с помощью самоотчетных опросов. Когда половина вашей команды выбирает неправильный ответ в режиме реального времени, вы точно знаете, где находится ваш самый высокий риск. Это гораздо полезнее, чем оценка удовлетворенности после обучения.
Используйте анонимный формат вопросов и ответов.
Сотрудники часто знают, где они допустили ошибки — использование общих учетных данных, незащищенных устройств, слабых паролей. Они редко признаются в этом публично. Анонимные вопросы и ответы предоставляют людям безопасный канал для раскрытия реальной ситуации в вашей организации, что позволяет тренерам получить гораздо более точное представление о рисках в реальных условиях.
Поддерживайте актуальность контрольных списков соответствия, а не их статичность.
Раздаваемые в формате PDF контрольные списки безопасности архивируются и забываются. Проведение опросов в режиме реального времени — когда сотрудники голосуют «Да», «Нет» или «Неприменимо» по каждому пункту — превращает проверку соответствия требованиям в командное обсуждение. Этот бесплатный шаблон контрольного списка по кибербезопасности охватывает процедуры физического доступа, обработки данных и утилизации — готов к использованию без какой-либо настройки.
👉 Бесплатный шаблон контрольного списка по кибербезопасности
Гибридные и асинхронные тренировки: модель интервальных повторений.
Живые занятия эффективны, но сами по себе они не могут в полной мере обеспечить изменение поведения. Кривая забывания не останавливается между тренировочными днями.
Интервальное повторение — повторное изучение материала с увеличивающимися интервалами во времени — является одним из наиболее обоснованных принципов в науке об обучении. Масштабное исследование, опубликованное в журнале Американского совета семейной медицины и охватившее более 26 000 специалистов, показало, что интервальное повторение привело к значительно более высоким показателям запоминания, чем полное отсутствие повторения (58% против 43%).
В контексте обучения кибербезопасности это означает замену или дополнение ежегодного занятия более короткими и частыми занятиями:
- Неделя 1: Очные или гибридные обучающие занятия, проводимые в формате интерактивных сценариев.
- Неделя 2: Асинхронный тест из 5 вопросов, охватывающий тот же материал, доступен по ссылке или QR-коду.
- Месяц 2: Краткий модуль по новой теме — гигиена паролей, физическая безопасность или реагирование на инциденты.
- Квартал 2: Опрос-опросник, встроенный в командное совещание.
Для удалённых и гибридных команд асинхронный доступ крайне важен. Сотрудники могут пройти 5-минутный тест в удобное для них время, вместо того чтобы выделять на это целый день. Ключевой момент заключается в том, что каждый модуль заканчивается вопросом, а не кратким обзором, поэтому знания постоянно проверяются, а не просто повторяются.
Лучшие инструменты для обучения основам кибербезопасности
Ни один инструмент не подходит для всего. Вот честный обзор того, для чего на самом деле хорош каждый из них, и в чем его недостатки.
Kahoot
Идеальный вариант для игровых викторин. Хорошо подходит в качестве самостоятельной проверки знаний или задания в конце занятия, но не предназначен для полноценной презентации и подачи контента — для проведения обучения с его использованием всё равно потребуется отдельная презентация.
Плюсы: Увлекательный, соревновательный формат, стимулирующий участие. Низкий порог вхождения — большинство сотрудников уже знакомы с этим форматом.
Минусы: Подходит только для викторин и геймификации. Не является инструментом для презентаций. Для проведения полноценного обучающего занятия требуется сопряжение с другим программным обеспечением.
Mentimeter
Отличный инструмент для проведения опросов в режиме реального времени и создания презентаций. Хорошо подходит для повышения интерактивности статической презентации с помощью опросов и облаков слов, но на этом его возможности заканчиваются — нет геймификации, нет соревновательных элементов, нет подсчета баллов в викторинах.
Плюсы: Простой и понятный интерфейс, удобный для любой аудитории. Широкий выбор типов опросов. Регистрация участника не требуется.
Минусы: Отсутствуют элементы геймификации или механики викторин. Возможности асинхронной обработки и отслеживания ограничены. Цена резко возрастает в зависимости от размера аудитории.
Quizlet
Курс ориентирован исключительно на самостоятельное обучение с использованием карточек и тестов с вариантами ответов. Полезен для индивидуального закрепления материала между занятиями, но имеет узкую специализацию.
Плюсы: Эффективная методика интервального повторения. Подходит для асинхронного индивидуального обучения. Большая существующая библиотека контента.
Минусы: Только тесты с вариантами ответов — никаких других типов взаимодействия. Не предназначено для проведения занятий в команде в режиме реального времени или под руководством тренера.
Добродушно
Инструмент для создания контента, предназначенный для разработки интерактивных презентаций и микрообучающих модулей. Качество во многом зависит от выбранного шаблона, а создание качественного продукта с нуля требует времени и усилий.
Плюсы: Визуально насыщенный результат. Хорошо подходит для асинхронных модулей, которые можно изучать в собственном темпе, при условии правильной настройки.
Минусы: Крутая кривая обучения. Сильная зависимость от шаблонов для получения хороших результатов. Отсутствие участия аудитории в режиме реального времени.
AhaSlides
В отличие от других инструментов, AhaSlides охватывает лишь один аспект процесса обучения, и охватывает весь процесс целиком — интерактивные сессии, гибридные форматы и асинхронное сопровождение — без необходимости переключения между инструментами. Каждый тип взаимодействия представлен в отдельном формате слайдов: викторина, опрос, облако слов, вопросы и ответы, вращающееся колесо, рейтинг, вопросы с открытым ответом — легко создавать, не требуя длительного обучения. Отчеты после сессии показывают индивидуальные оценки и пробелы в знаниях по каждому вопросу, поэтому последующие действия являются целенаправленными, а не основанными на догадках. Интегрируется с Zoom, Teams, PowerPoint и другими программами. Google Slides.
Плюсы: Все типы взаимодействия в одном инструменте, каждый в виде простого слайд-формата. Не требует обучения — тренеры могут начать работу без руководства. Одинаково хорошо подходит для очных, гибридных и асинхронных мероприятий. Работает на всех уровнях: обучение, встречи, адаптация новых сотрудников и мероприятия. Прозрачная ценовая политика, не подверженная непредсказуемому масштабированию.
Минусы: Узнаваемость бренда ниже, чем у конкурентов. Kahoot or Mentimeter. Меньше элементов геймификации, создающих ощущение конкуренции, чем Kahootформат.
Бесплатные готовые шаблоны для обучения кибербезопасности:
- Контрольный список по кибербезопасности. Часть 1.
- Контрольный список по кибербезопасности. Часть 2.
- Обучение кибербезопасности 1
- Обучение кибербезопасности 2
- Обучение кибербезопасности 3
Простая структура для начала работы
Вам не нужно полностью перестраивать свою тренировочную программу. Начните с этого:
- Замените один блок слайда опросом в режиме реального времени. Выберите реальный пример фишингового сообщения, которое получила ваша команда, и предложите её в качестве вопроса с несколькими вариантами ответа.
- В течение недели отправьте дополнительный тест из 5 вопросов. Не ждите месяц — кривая забывания наиболее крутая в первые 24 часа.
- Меняйте темы ежеквартально. Фишинг — один квартал, физический доступ — следующий, гигиена паролей — ещё один. Каждый урок обновляет и развивает знания, полученные на предыдущем.
- Отслеживайте ошибки, которые допускает ваша команда. Используйте эти данные, чтобы решить, на что следует потратить больше времени, а не интуицию.
Исследование KnowBe4 по оценке эффективности противодействия фишингу, охватившее более 9.5 миллионов пользователей в более чем 30 000 организациях, показало, что последовательное, структурированное обучение основам информационной безопасности снижает уязвимость к фишингу до 75% — при этом наибольший прирост наблюдается в течение первых 90 дней после начала новой программы.
Это не незначительное улучшение. Это структурное изменение в профиле рисков вашей организации.
Источники
- Отчет IBM о стоимости утечки данных за 2025 г.
- Отчет Verizon о расследовании утечки данных за 2024 г.
- Кривая забывания Эббингауза — Охота на хитрости
- Сравнительный анализ индустрии фишинга от KnowBe4 — HIPAA Journal
- Статистика повышения осведомленности в сфере безопасности от Keepnet Labs за 2026 год
- Исследование с использованием метода интервального повторения — Журнал Американского совета семейной медицины