ITまたはセキュリティのリーダーが、チーム全体で意識向上プログラムを実施する場合、そのチームのメンバーが同時に同じツールにログインすることはほとんどない、あるいはまったくない。
ほとんどのセキュリティ意識向上プログラムは依然として年1回のサイクルで実施されています。LMSの必須モジュール、修了証、監査前のチェックボックス、そしてサイクルが繰り返されるまでの11ヶ月間の沈黙。タイムゾーンや自宅オフィスに分散し、警告ポスターを掲示する共有スペースもない分散チームのセキュリティを担当している場合、年1回の形式は見た目ほど効果的ではありません。人々はテストされた内容を数週間で忘れてしまいます。実際の攻撃対象領域、巧妙な請求書メール、偽のカレンダー招待状、偽の Slack 「ITサポート」を名乗るDMは、次のトレーニングサイクルを待たずに現れる。
解決策は、コースを長くしたり、合格基準を厳しくしたりすることではありません。プログラムの一部を、チームがすでに一日中開いているツールに組み込むことです。2つの質問からなる脈拍チェックを Slack このチャンネルは回答に1分もかからず、別途ログインする必要もなく、十分な頻度で実施すれば、年に一度のセッションでは構造的に不可能な方法で教材を常に新鮮な状態に保つことができる。
分散型チームにとって年間モデルが破綻する理由
年に一度の研修は、チームが1つのオフィスに集まり、セキュリティ責任者がフロアを歩き回り、コーヒーメーカーでの会話を耳にして、最新のフィッシングの手口について誰が混乱しているかを把握できるような状況では、それなりにうまく機能します。しかし、チームが12の自宅オフィスと3つのタイムゾーンに分散している場合は、そういったことは一切通用しません。セキュリティ責任者は非公式なフィードバックループを完全に失い、残る唯一の手がかりは数か月前に行われた研修のクイズの点数だけになってしまうのです。
コンプライアンスフレームワークは、ある特定の点でこの問題をさらに悪化させています。ほとんどのフレームワークは、年に一度のイベントではなく、文書化された定期的なセキュリティ意識向上活動を要求していますが、ほとんどのITチームが既に持っているツール(LMSモジュール、スライド資料、PDFポリシー添付ファイルなど)は、単発イベントモデルに基づいて構築されています。こうしたツールの上に真に定期的なプログラムを構築するには、分散したチームに誰も覚えていないスケジュールで別のプラットフォームにログインしてもらう必要があり、まさにこうした摩擦が、プログラムが2四半期で放棄される原因となるのです。
研究が示唆する反復トレーニングについて
問題の深刻さは疑いの余地がありません。Verizonの2025年データ侵害調査報告書によると、侵害の約60%は依然として人的要因(クリック、返信、認証情報の送信など)が関与しており、フィッシングリンクをクリックするまでの平均時間は1分未満です。情報漏洩は現実のものであり、その速度も速く、すべての情報漏洩を捕捉できるフィルターは存在しないため、チームがその場でどのような対応を取るかが依然として重要です。
より重要な問いは、トレーニングが実際にその行動を変えるかどうかであり、この点において、最大規模の実世界データセットは希望を与えてくれる。KnowBe4の2025年業界別フィッシングベンチマークレポートでは、62,400の組織に所属する1,450万人を対象に、6,770万回の模擬フィッシングテストを実施した。トレーニング開始前は、従業員の平均33.1%、つまり3人に1人が模擬フィッシングに引っかかっていた。定期的なトレーニング開始から90日以内にその割合は40%以上減少し、1年間の継続的なトレーニング後には4.1%にまで減少し、86%の減少となった。
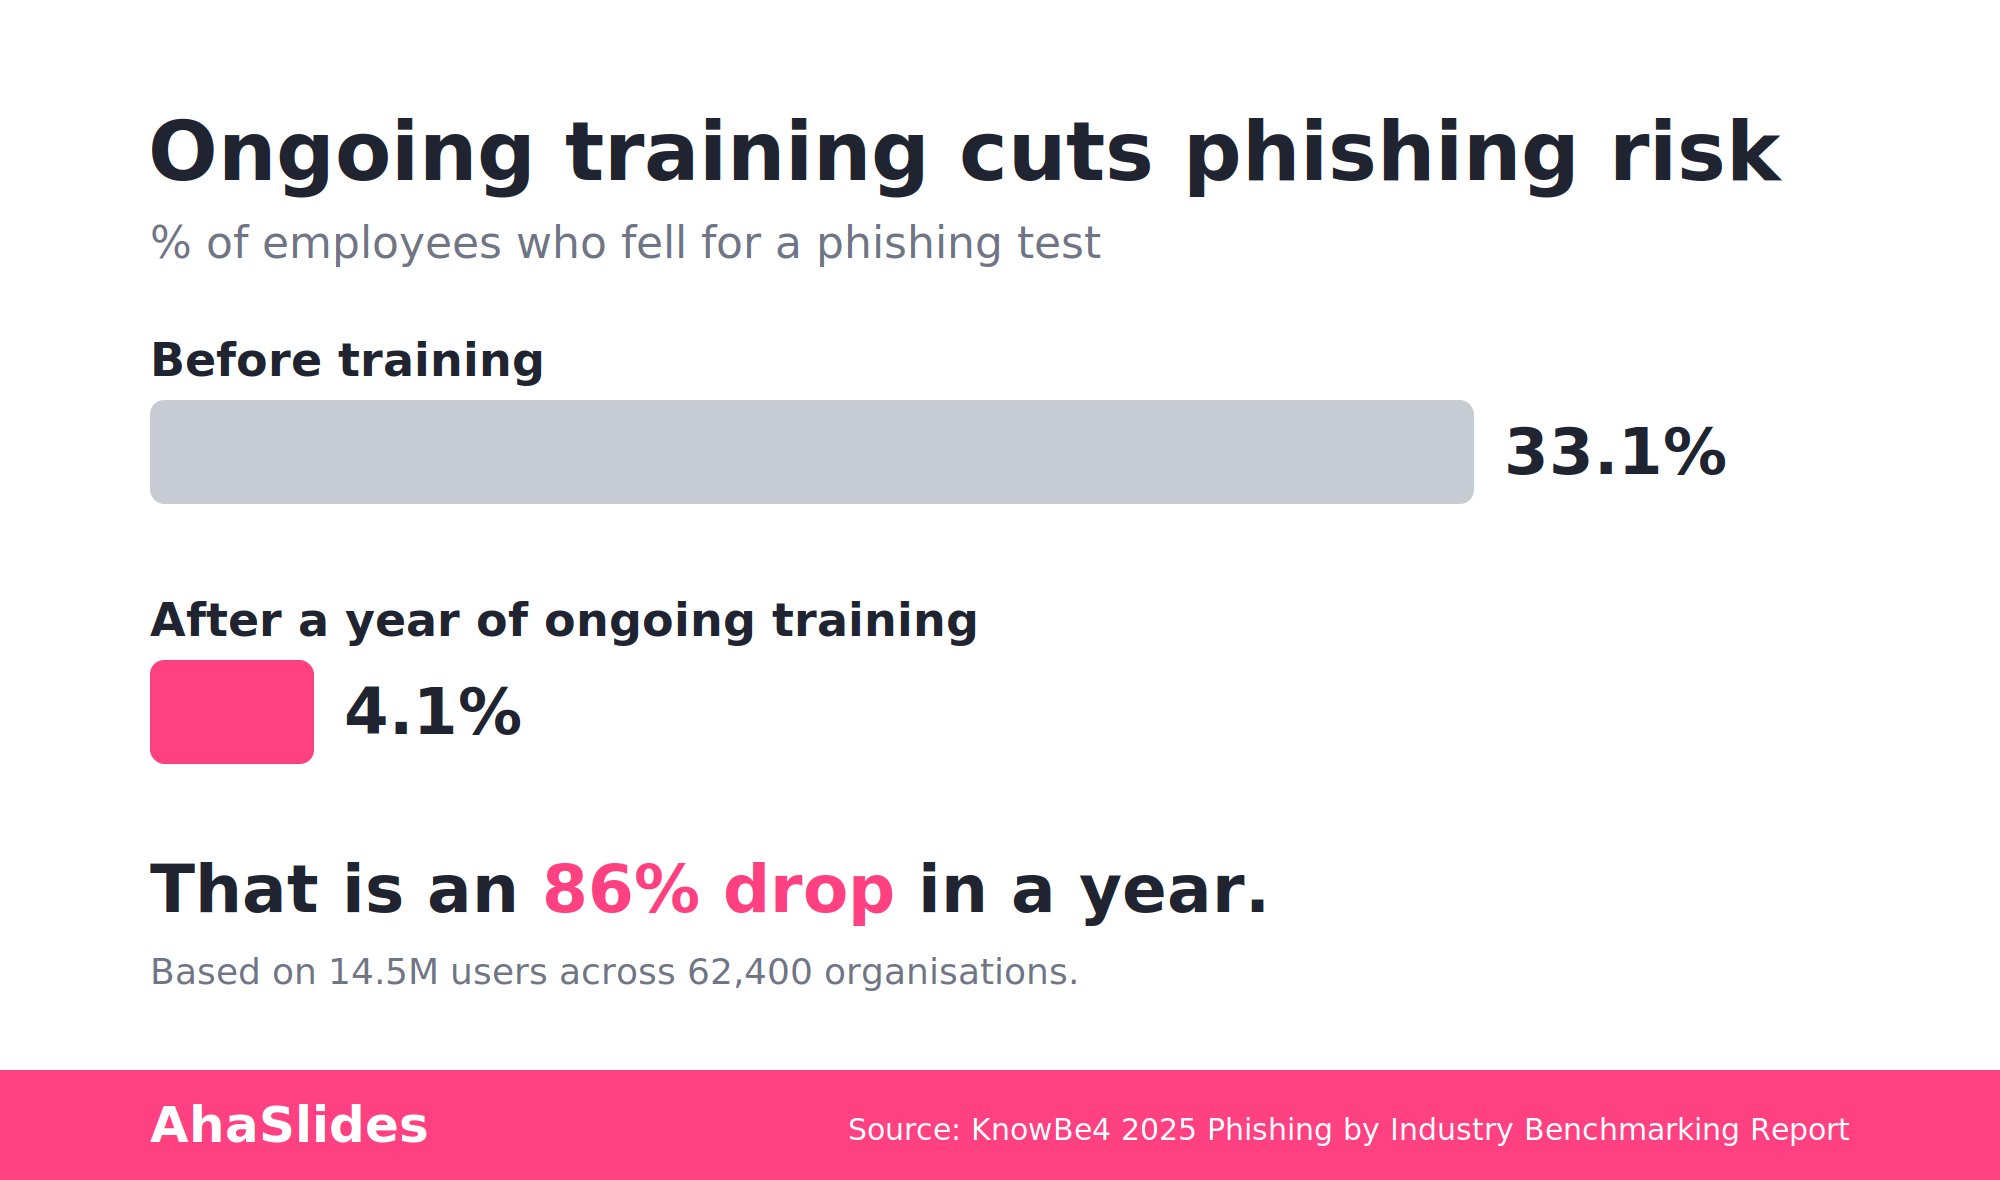
その曲線の形状こそが、議論の核心です。改善は、年に一度のセッションで得られるものではなく、数ヶ月にわたる繰り返しの研修によって積み重ねられるものです。単発の研修では数値は一度しか上がりませんが、継続的かつ繰り返しの研修によって、チームの3分の1が意識向上を実感できなくなり、最終的には25人に1人程度にまで改善されます。だからこそ、意識向上を年に一度のイベントではなく、定期的な習慣にすること、そしてチームが既に活動している場所で研修を実施することが重要なのです。
AhaSlides の Slackチームが既にどこにいるのか、現状を把握するためのパルスチェック
AhaSlides の Slack 展開中 AhaSlides マーケットプレイスを統合することで、インタラクティブなスライドを直接投稿できます。 Slack チャンネルまたはDMで、別途の会議やログインは不要です。まだメインのahaslides.com統合ページには掲載されていません。まだ展開段階であり、現時点では「回答を選択」(採点付きクイズスライド)と「投票」の2種類のスライドタイプをサポートしています。ワードクラウド、Q&A、その他のインタラクティブなスライドタイプは含まれていません。 Slack 今日の統合では、ライブセッションとスタンドアロン用にそれらを保持してください AhaSlides プレゼンテーションではなく Slack ワークフロー。
フィッシングのパルスチェックであれば、2枚のスライドで十分です。チャンネルに投稿される「回答を選択する」スライドには、次のような内容が含まれるでしょう。
- あなたは Slack IT管理者だと名乗る人物から、共有されたリンクからパスワードをリセットするようにというダイレクトメッセージが届きました。クリックする前に、まず何を確認しますか?
- 取引先のベンダーから請求書メールが届きましたが、返信先アドレスが実際のドメインと1文字だけ異なっています。これは正当なメールでしょうか?それとも、明らかに悪意のあるメールでしょうか?
- 「人事部」からのカレンダー招待状で、埋め込みリンクから口座振込の詳細を確認するよう求められています。正しい対応はどれでしょうか?
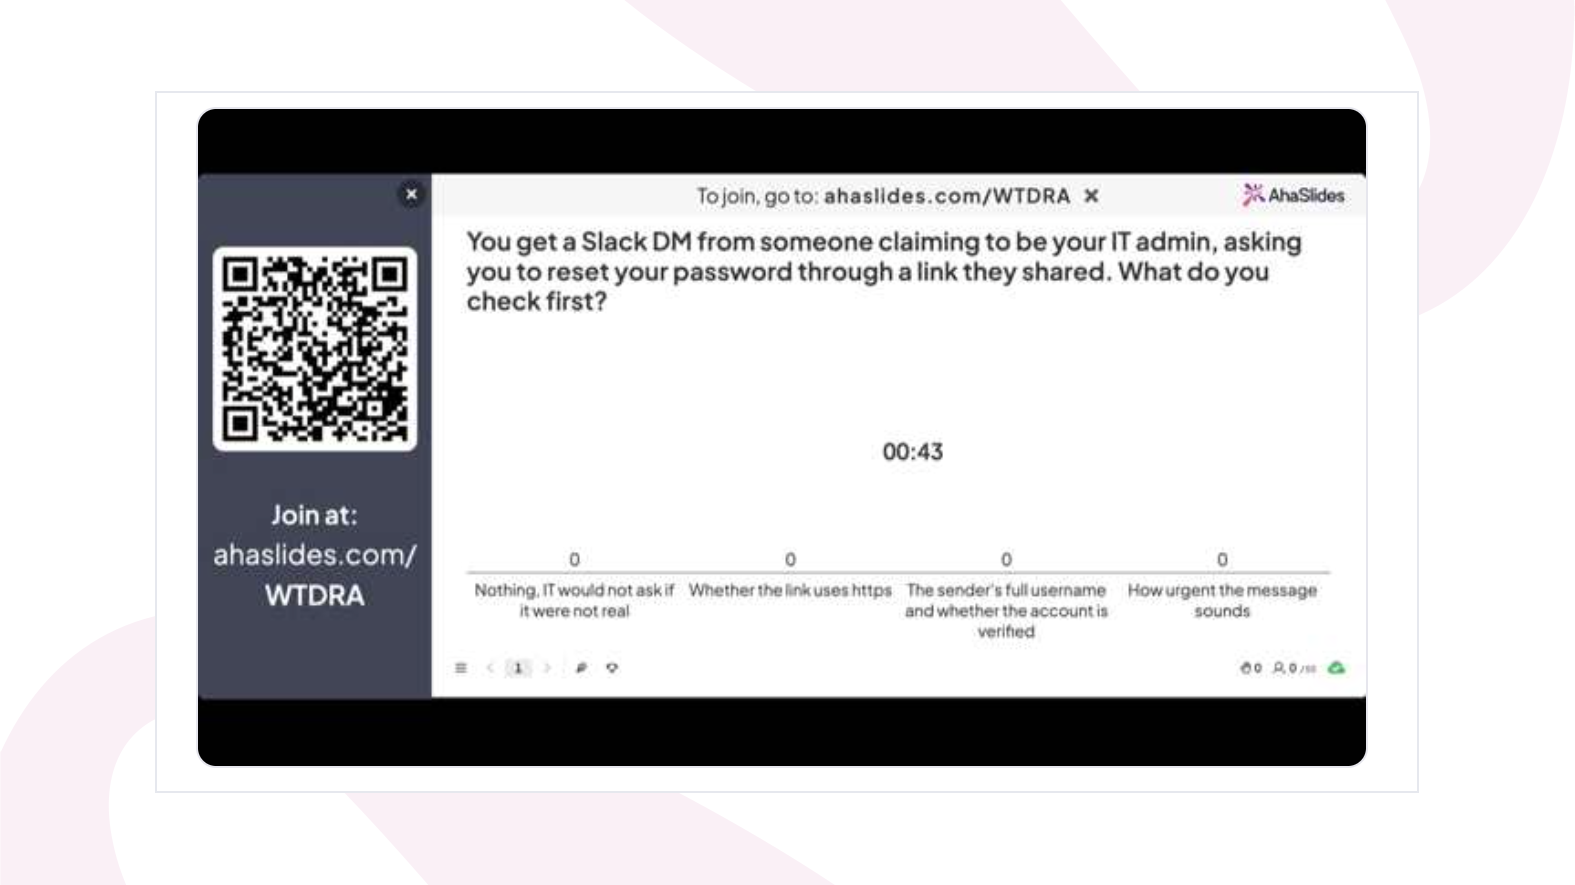
各選択肢は自動的に採点され、誰かが推測を確定した直後にスレッド内で正解が表示されます。これは、訂正が実際に定着するための「検索と修正」のパターンです。投票スライドは、リスクの低い、より診断的な質問に適しています。「急いでいるときに、なりすまし送信元アドレスを見抜ける自信はどのくらいありますか?」や「不審なメールを受け取ったことがありますか?」などです。 Slack 「過去1ヶ月間にDMを送った人はいますか?」アンケートに正解はありませんが、信頼度が低い場所が明らかになるため、次の「回答を選択する」ラウンドでどこに焦点を当てるべきかが正確にわかります。
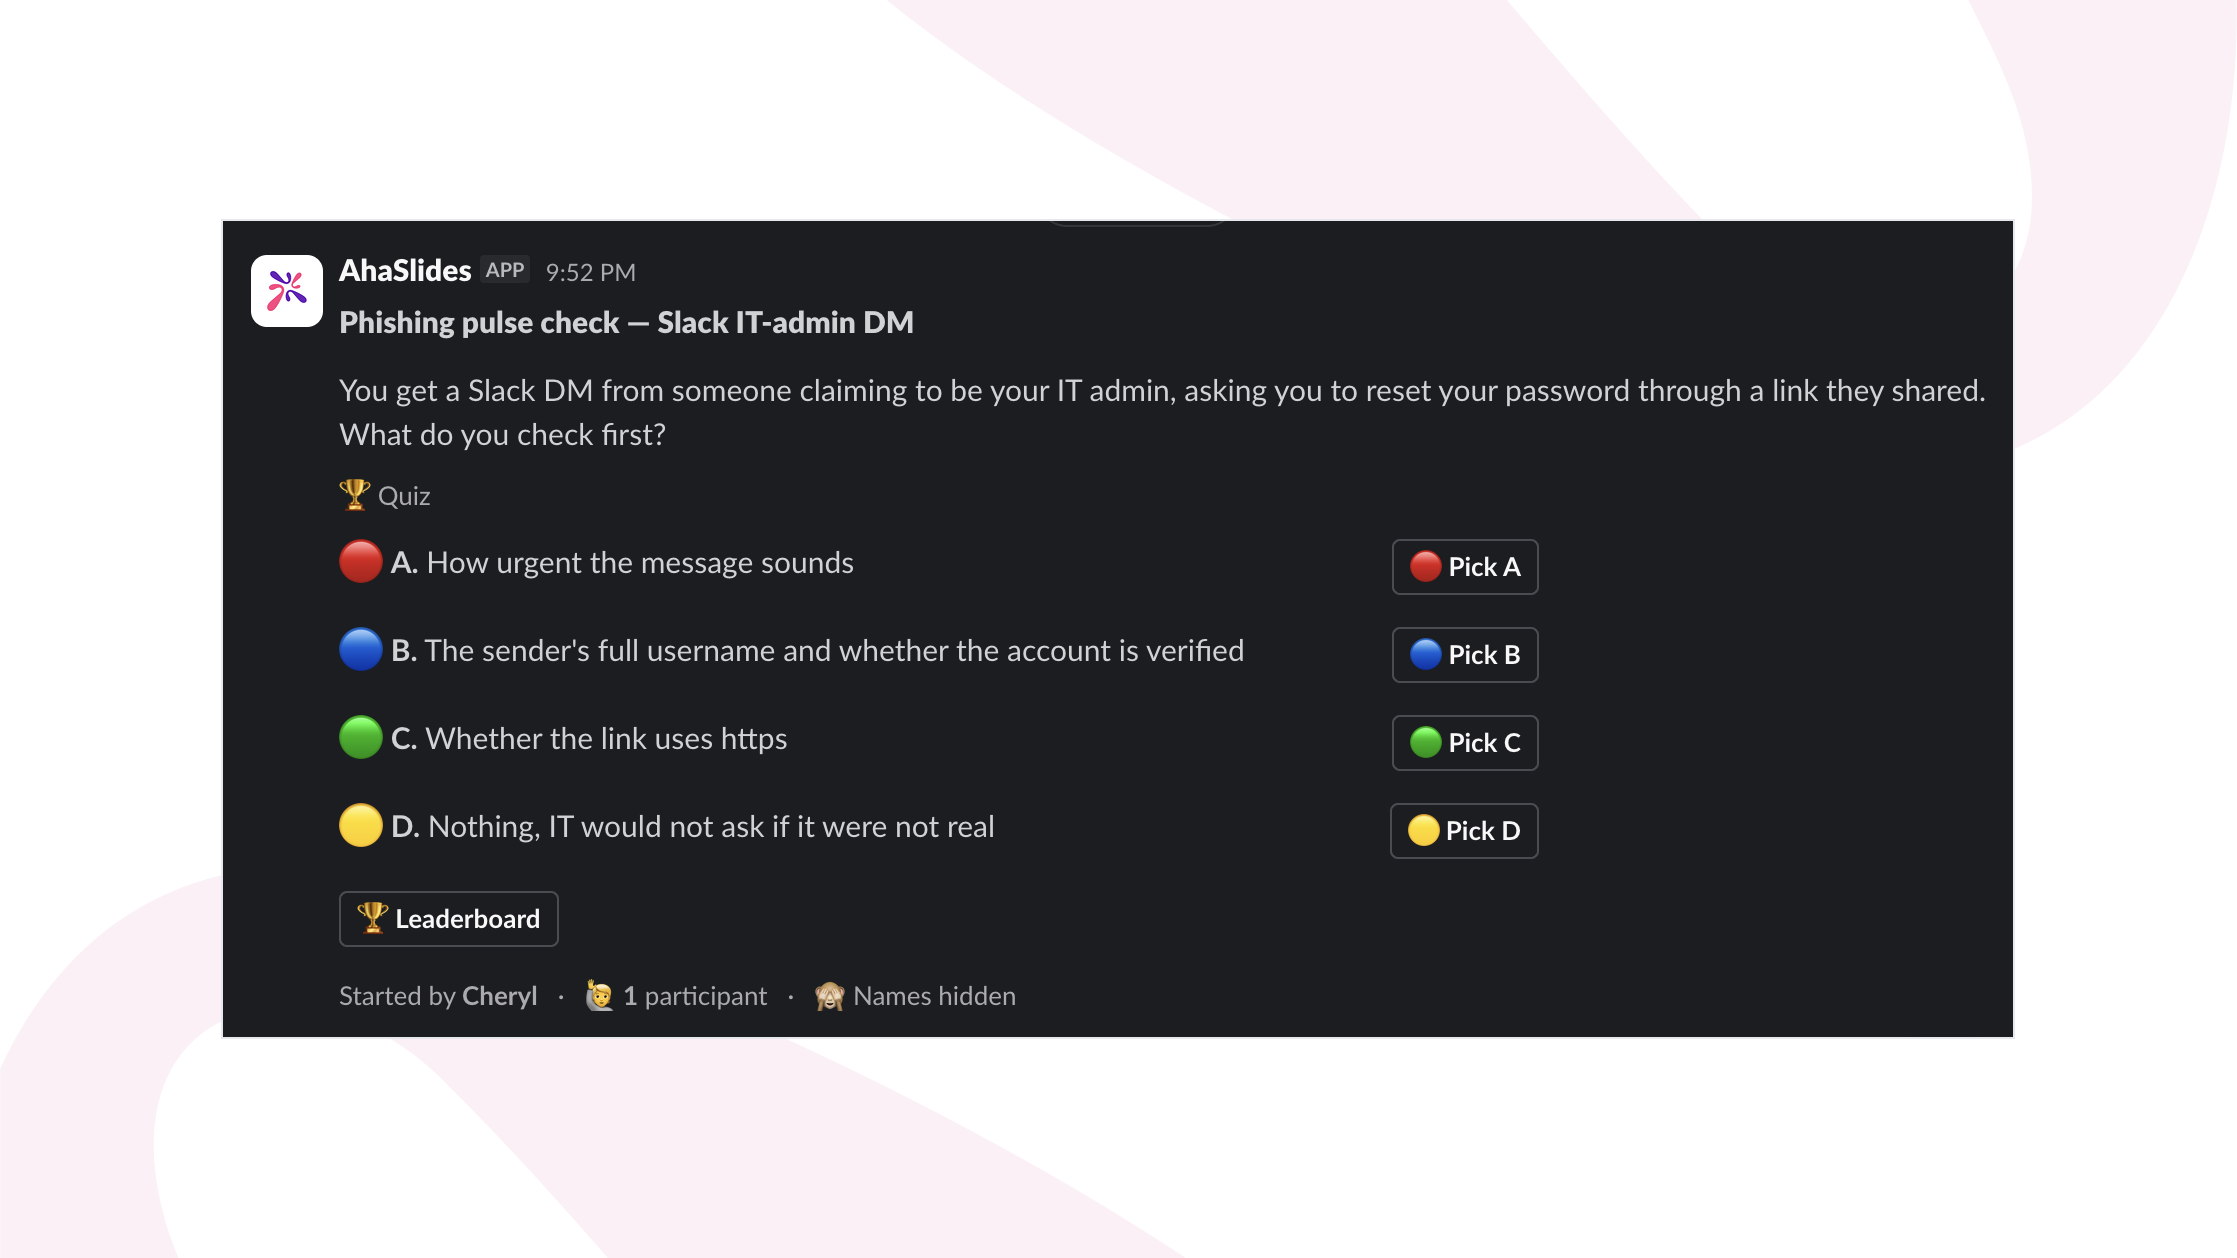
統合は内部に存在するため Slackパルスチェックは、別のLMSログインと競合して誰かの注意を引くことはありません。すでに読んでいるチャンネルに表示され、質問を読む時間内に回答が得られ、3つのタイムゾーンにまたがるセッションをスケジュールする必要もありません。ワークスペースに追加できます。 AhaSlides Slack アプリページ.
回答を選択してください:ライブセッションで判断をリハーサルする
その Slack パルスチェックは、人々が普段の生活を送っている中で実施されますが、意図的に短く非同期で行われます。質問は1つだけで、回答は1人ずつ、議論は一切ありません。一方、毎月のセキュリティレビューは状況が異なります。チーム全員が電話で参加するため、「回答選択」ラウンドは、シナリオ形式の質問を立て続けに短時間で実施でき、各質問の後にグループの回答分布が表示され、なぜ間違った選択肢が魅力的だったのかを1分ほどかけて話し合います。
そのグループの可視性は Slack このバージョンでは、単独ではできないことが可能です。参加者の3分の2が同じ間違った答えを選択した場合、セッションを運営しているセキュリティ責任者はすぐにそれを確認し、3日後にレポートで原因を突き止めるのではなく、その場で理由を調査できます。シナリオベースの質問は、単純な定義形式の質問よりも、この形式からより多くのメリットを得られます。
- マーケティング部門に、CFOの実名を使った偽ドメインから、終業時間までに請求書の支払いを早めるよう求めるメールが届きました。メールを受け取った担当者は、返信する前にまず何を確認すべきでしょうか?
- 請負業者が通常のサポートチケットを発行する代わりに、ITサポートに電話をかけてパスワードのリセットを依頼し、緊急性についてもっともらしい理由を伝えました。これは通常のことでしょうか?確認する価値があるでしょうか?それとも危険信号でしょうか?
- 同僚が転送してきた Slack 社内ITサポートを装ったダイレクトメッセージが届き、外部リンクからログインを確認するよう求められています。これが本物かどうかを確認する最も簡単な方法は何ですか?
これらの質問は連続して出すのではなく、セッション全体を通して間隔を空けて出し、それぞれの質問の後の休憩時間は正解だけでなく議論に活用しましょう。グループで一緒に答えたシナリオに関連したその会話こそが、ライブ形式の「回答選択」ラウンドが非同期形式に加えてもたらすものです。 Slack 繰り返すのではなく、バージョンを使用してください。
分析とレポート:CISOや監査人が求める証拠
いずれ、コンプライアンス担当者や経営陣から、プログラムがうまく機能していることをどうやって確認したのかと聞かれるでしょう。「参加者が年次モジュールを完了した」という回答では、満足のいくものではありません。 AhaSlides クイズやアンケートのスライドに対する個々の回答を記録し、各個人およびグループのパフォーマンスに関するレポートを作成する。これは、プログラムを構築する上で重要な2つの機能を提供する。
まず第一に、これは文書化です。誰に何を質問し、どのように回答したかを示すレポートは、完了日を羅列したスプレッドシートとは異なり、繰り返し行われるセキュリティ意識向上活動に関する監査の質問に、文書化された形で対応できます。第二に、これは診断ツールです。チームの3分の1が「回答選択」のパルスチェックで同じシナリオを見逃した場合、それは単に記録しておくべき結果ではありません。それはまさに来週のフォローアップのテーマであり、年に一度実施して忘れ去られるような単一のテストでは決して見つけられない、部門レベルまたはチームレベルのパターンなのです。
分散型セキュリティ組織のための実用的なフロー
- 短い選択肢やアンケートの投稿で状況確認をしましょう Slack 1~2週間ごとに、チームが実際に目にした(編集済み)試みを基に作成し、一般的な教科書のシナリオは使用しない。
- シナリオに基づいた選択肢を選ぶ形式のライブセッションを毎月実施し、各質問の後にグループの回答分布を表示することで、チームがなぜ間違った選択肢が魅力的に思えたのかを話し合うことができるようにします。
- 各ラウンド終了後に分析レポートを取得し、個々のスコアだけでなく、チームや地域全体に共通するミスやパターンを探してください。
- 次世代を創造する Slack その失敗から直接パルスチェックを行うことで、ギャップが生じてから2~3週間以内に2回目の接触機会が訪れ、KnowBe4のデータが1年間で86%の減少につながると関連付けている、持続的かつ間隔を空けた強化策と一致する。
- コンプライアンス関係の責任者が各ラウンドの報告書を簡単に記録できるようにしておき、「文書化された定期的なセキュリティ意識向上トレーニング」が、1月の証明書1枚ではなく、実際のデータが詰まったフォルダになるようにしてください。
今四半期に何を変えるべきか
単一の年間トレーニングモジュールは、間違っているというよりは不完全です。教材を一度教え、一度テストし、その後は、同じ部屋に集まって非公式に強化することのないチームで、その教訓が1年間有効であると信頼しているだけです。最大の実際のデータセットは正反対を示しています。感受性は、繰り返し間隔を空けてトレーニングすることで着実に低下し、最初の90日間で40%以上、1年間で86%低下しますが、単一の年間セッションでは低下しません。プログラムの一部を Slackチームが普段一日を過ごしている場所で、一般的な例ではなく実際の出来事に基づいた質問を作成し、報告書を参考に次に何を質問するかを決定する。これは、現在ほとんどのチームが実施しているプログラムよりも規模が小さく、頻度も高いが、研究によると、より効果的なプログラムでもある。