Para el responsable de TI o seguridad que dirige un programa de concienciación en un equipo que rara vez, o nunca, inicia sesión en la misma herramienta al mismo tiempo.
La mayoría de los programas de concienciación sobre seguridad siguen funcionando con un ciclo anual: un módulo obligatorio en el LMS, un certificado de finalización, una casilla marcada antes de una auditoría, y luego once meses de silencio antes de que el ciclo se repita. Si gestionas la seguridad de un equipo distribuido, repartido en diferentes zonas horarias y oficinas en casa sin un espacio físico compartido donde colocar un cartel de advertencia, ese formato anual es más débil de lo que parece sobre el papel. La gente olvida el material sobre el que se le evaluó en cuestión de semanas. La superficie de ataque real, un correo electrónico de factura convincente, una invitación de calendario falsificada, una falsa Slack El DM que afirma ser del "soporte de TI" no espera al próximo ciclo de capacitación para presentarse.
La solución no es un curso más largo ni un umbral de aprobación más estricto. Es trasladar parte del programa a la herramienta que el equipo ya tiene abierta todo el día. Una comprobación de pulso de dos preguntas insertada en un Slack El canal tarda menos de un minuto en responder, no requiere un inicio de sesión aparte y, al emitirse con la suficiente frecuencia, mantiene el material actualizado de una manera que una única sesión anual no puede lograr estructuralmente.
Por qué el modelo anual no funciona para un equipo distribuido.
Una sesión de capacitación anual funciona bastante bien cuando el equipo trabaja en una sola oficina y el responsable de seguridad puede recorrerla, escuchar conversaciones informales y detectar quién está confundido acerca de la última tendencia de phishing. Nada de eso funciona cuando el equipo está disperso en una docena de oficinas en casa y en tres zonas horarias diferentes. El responsable de seguridad pierde por completo el intercambio informal de información, y la única señal que queda es la puntuación de un cuestionario de una sesión que tuvo lugar hace meses.
Los marcos de cumplimiento normativo empeoran la situación de una manera específica. La mayoría exige actividades documentadas y recurrentes de concienciación sobre seguridad, no un único evento anual, pero las herramientas que la mayoría de los equipos de TI ya tienen (un módulo de LMS, una presentación, un archivo PDF con la política adjunta) están diseñadas en torno al modelo de evento único. Crear un programa verdaderamente recurrente sobre esas herramientas suele implicar pedirle a un equipo distribuido que inicie sesión en otra plataforma más con una periodicidad que nadie recuerda, lo cual es precisamente el tipo de fricción que provoca que un programa se abandone después de dos trimestres.
Lo que dice la investigación sobre la formación recurrente
La magnitud del problema es innegable. El Informe de Investigaciones de Violaciones de Datos de Verizon de 2025 reveló que alrededor del 60 % de las violaciones aún involucran un factor humano: alguien que hace clic, responde o proporciona credenciales. Además, el tiempo promedio que tarda una persona en hacer clic en un enlace de phishing es inferior a un minuto. La exposición es real, es rápida y ningún filtro la detecta por completo, por lo que la actuación de su equipo en el momento preciso sigue siendo crucial.
La pregunta más útil es si la capacitación realmente modifica ese comportamiento, y en este sentido, el mayor conjunto de datos reales resulta alentador. El informe de KnowBe4 de 2025 sobre el phishing por sector analizó a 14.5 millones de personas en 62 400 organizaciones mediante 67.7 millones de simulacros de phishing. Antes de cualquier capacitación, un promedio del 33.1 % de los empleados (uno de cada tres) cayó en un intento de phishing simulado. A los 90 días de comenzar la capacitación regular, esta cifra se redujo en más del 40 %, y tras un año completo de capacitación continua, descendió al 4.1 %, una reducción del 86 %.
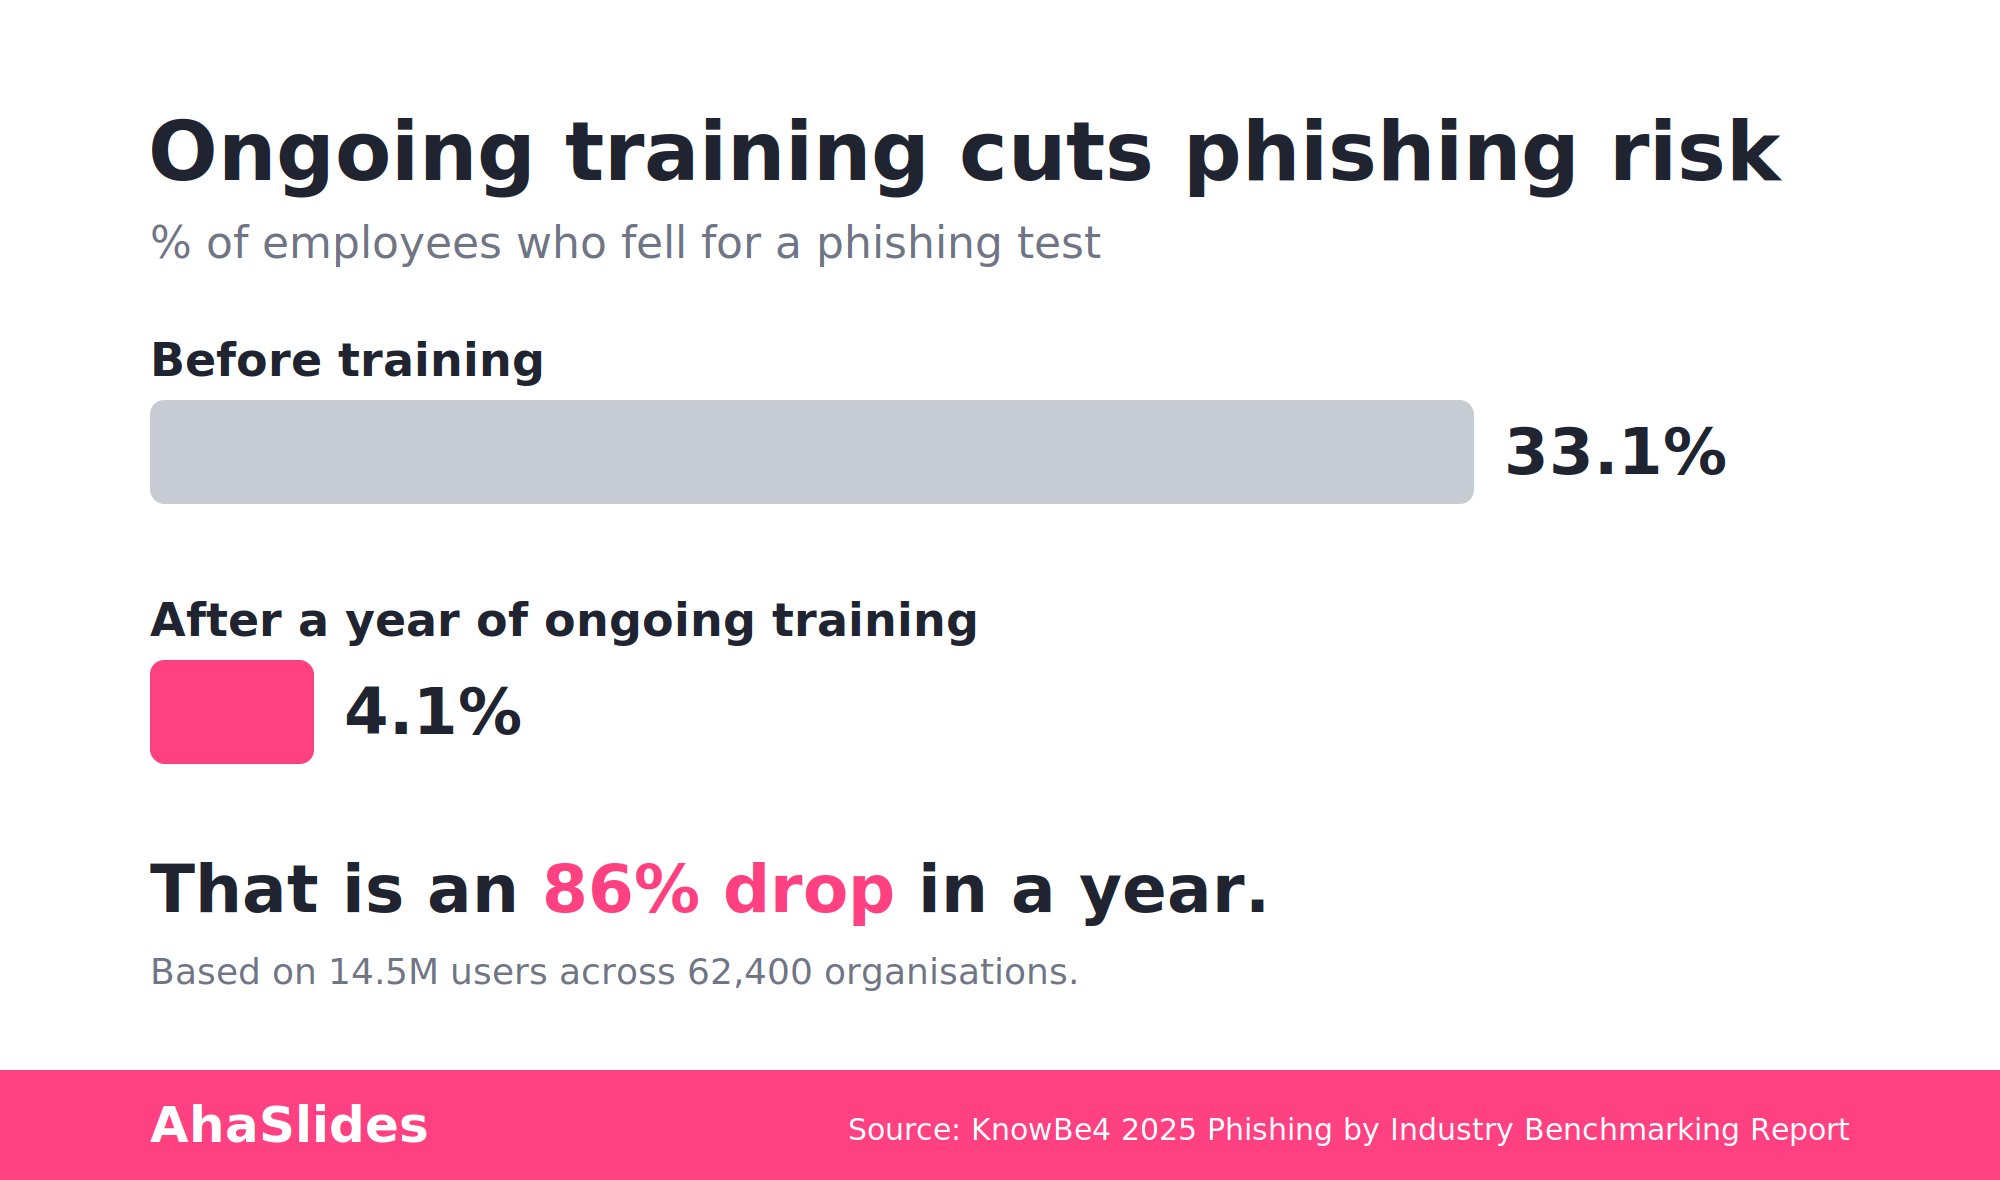
La forma de esa curva es clave. La mejora no se logra de la noche a la mañana con una sola sesión anual; se acumula a lo largo de meses de exposición repetida y espaciada. Un módulo puntual solo modifica la cifra una vez; la capacitación constante y repetida es lo que reduce un tercio del equipo a aproximadamente uno de cada veinticinco. Por eso es importante convertir la concientización en un hábito recurrente en lugar de un evento anual, y realizarla en un entorno donde el equipo ya se encuentre.
AhaSlides por la Slack: realiza comprobaciones de pulso donde el equipo ya está
AhaSlides por la Slack se está implementando en el AhaSlides mercado como una integración que le permite publicar diapositivas interactivas directamente en un Slack canal o DM, no se requiere reunión ni inicio de sesión por separado. Todavía no está en la página principal de integraciones de ahaslides.com; aún está en su fase de lanzamiento y, por ahora, admite dos tipos de diapositivas: Seleccionar respuesta (una diapositiva de cuestionario con puntuación) y Encuesta. Nube de palabras, Preguntas y respuestas y los otros tipos de diapositivas interactivas no forman parte de Slack Integración hoy, así que guárdalas para tus sesiones en vivo y de forma independiente. AhaSlides presentaciones, no la Slack flujo de trabajo.
Para una comprobación rápida de phishing, ese osciloscopio de dos diapositivas es suficiente para realizar un trabajo real. Una diapositiva de "Elegir respuesta" publicada en un canal podría decir:
- Obtienes un Slack ¿Recibiste un mensaje directo de alguien que dice ser tu administrador de TI y te pide que restablezcas tu contraseña mediante un enlace que te ha compartido? ¿Qué es lo primero que revisas antes de hacer clic?
- Recibes un correo electrónico con una factura de un proveedor con el que trabajas, pero la dirección de respuesta difiere en un carácter de su dominio real. ¿Es un correo legítimo, una medida de precaución o claramente malicioso?
- Una invitación de calendario de "RRHH" te pide que confirmes tus datos de depósito directo a través de un enlace. ¿Qué debes hacer?
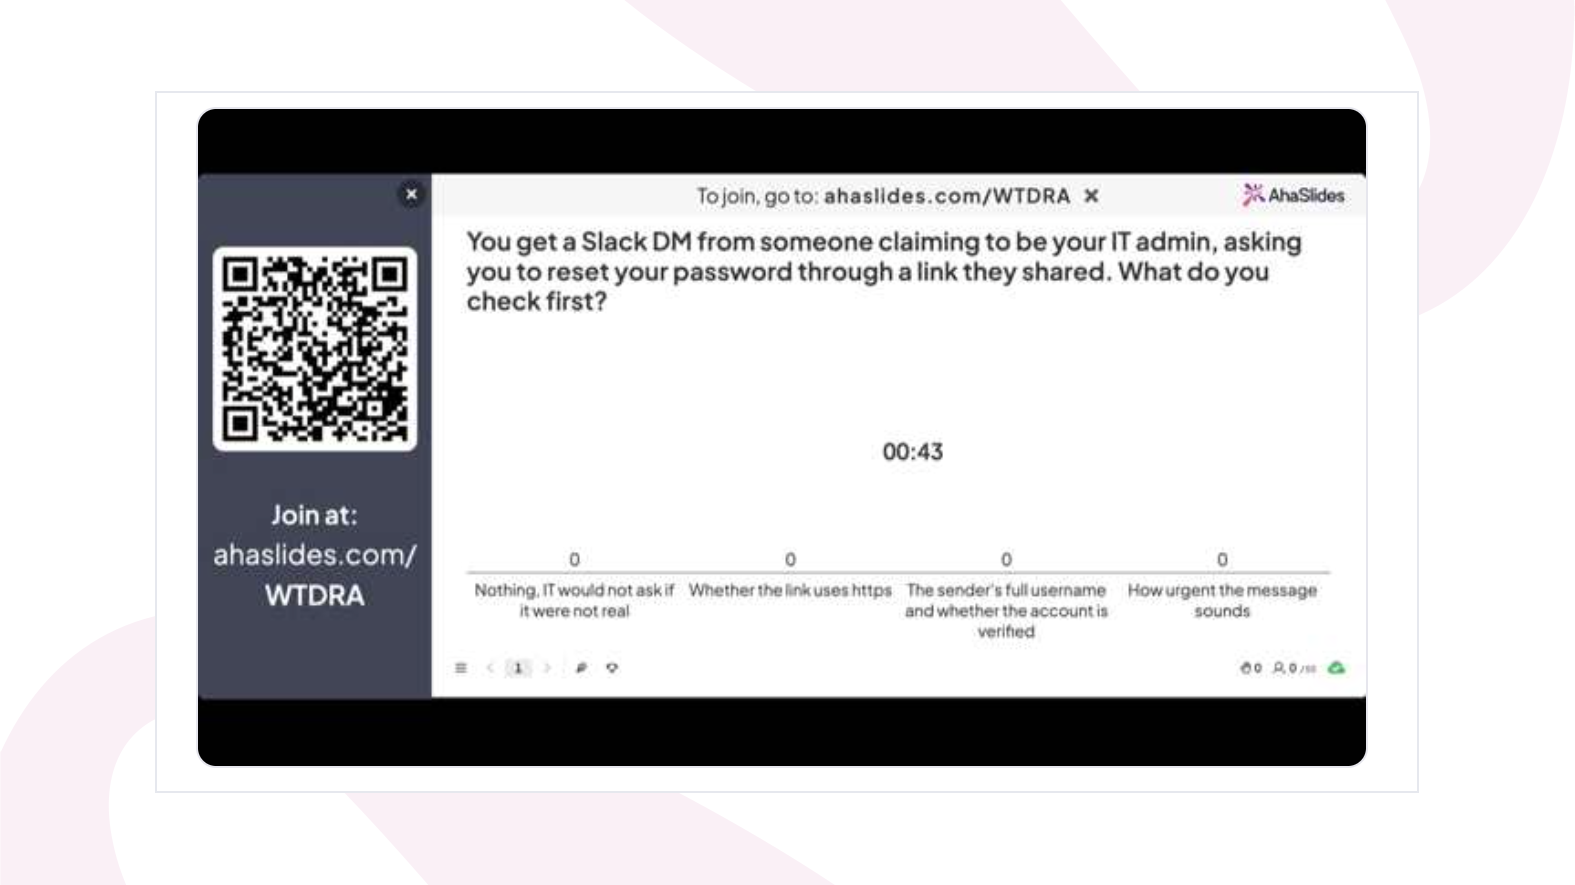
Cada opción se puntúa automáticamente, y la respuesta correcta se puede revelar en el hilo justo después de que alguien haga una suposición, que es el patrón de recuperación y corrección que hace que una corrección sea realmente efectiva. Una diapositiva de encuesta funciona bien para las preguntas menos importantes y más de diagnóstico: "¿Qué tan seguro está de que detectaría una dirección de remitente falsificada rápidamente?" o "¿Ha recibido un correo electrónico sospechoso?" Slack ¿Enviaste un mensaje directo en el último mes? Las encuestas no tienen una respuesta correcta, pero revelan dónde la confianza es baja, lo que te indica exactamente a dónde dirigir la siguiente ronda de "Elige tu respuesta".
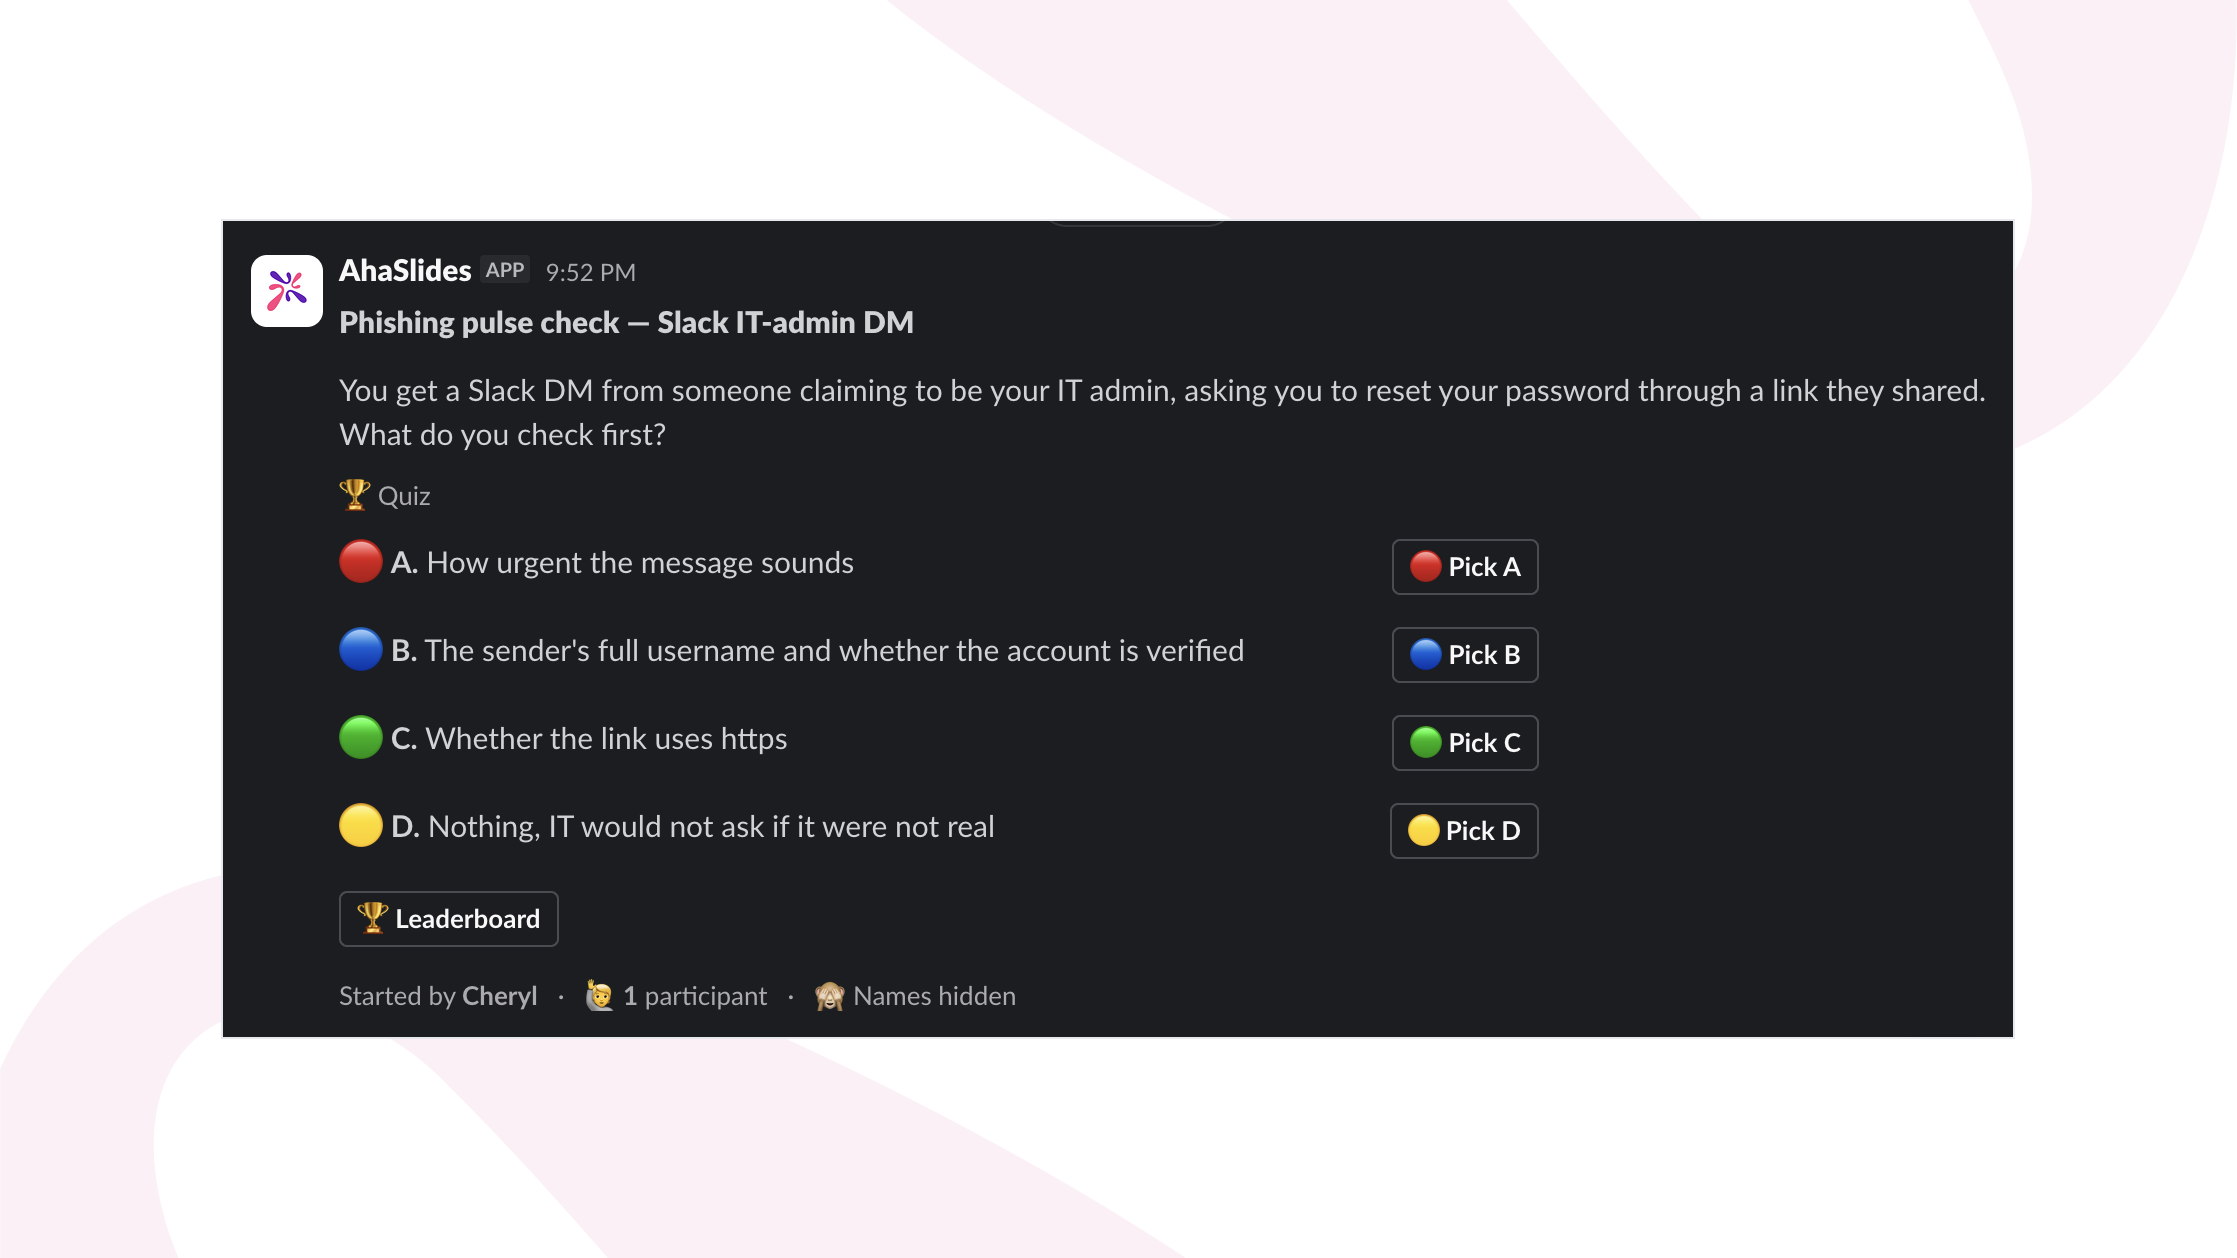
Porque la integración reside en el interior Slack, una comprobación de pulso no compite con un inicio de sesión LMS separado por la atención de nadie. Aparece en el canal que alguien ya está leyendo, se responde en el tiempo que lleva leer la pregunta y no requiere programar una sesión en tres zonas horarias. Puede agregarlo a su espacio de trabajo desde el AhaSlides Slack página de la aplicación.
Seleccione la respuesta: ensayar el juicio en una sesión en vivo
El Slack La evaluación inicial permite que las personas participen en su rutina diaria, pero es deliberadamente breve y asíncrona: una sola pregunta, respondida individualmente, sin debate. Una revisión de seguridad mensual en directo es un contexto diferente. El equipo está en una llamada, por lo que una ronda de selección de respuestas puede desarrollarse como una breve secuencia de preguntas de escenarios consecutivas, mostrando la distribución de las respuestas del grupo después de cada una y dedicando un minuto a analizar por qué las opciones incorrectas resultaban tentadoras.
Esa visibilidad grupal es lo que Slack Esta versión no puede hacerlo por sí sola. Cuando dos tercios de la sala eligen la misma respuesta incorrecta, el responsable de seguridad que dirige la sesión lo ve inmediatamente y puede investigar el motivo al instante, en lugar de enterarse a través de un informe tres días después. Las preguntas basadas en escenarios obtienen mejores resultados con este formato que las simples preguntas de definición.
- El departamento de marketing recibe un correo electrónico de un dominio similar solicitando que se acelere el pago de una factura antes del final del día, utilizando el nombre real del director financiero. ¿Qué debería comprobar primero la persona que lo recibe antes de responder?
- Un contratista llama al soporte técnico para solicitar un restablecimiento de contraseña en lugar de abrir una incidencia como es habitual, y da una razón plausible para la urgencia. ¿Es esto normal, merece ser verificado o es una señal de alerta?
- Un colega reenvía un Slack Recibí un correo directo que parece provenir del soporte técnico interno, solicitando que confirmen su inicio de sesión a través de un enlace externo. ¿Cuál es la forma más rápida de comprobar si es auténtico?
Distribuye estas preguntas a lo largo de la sesión en lugar de hacerlas una tras otra, y usa la pausa después de cada una para debatir, no solo para dar la respuesta correcta. Esa conversación, vinculada a un escenario que el grupo acaba de resolver en conjunto, es lo que añade una ronda de "Elegir respuesta" en vivo a la ronda asíncrona. Slack versión en lugar de repetirla.
Análisis e informes: la evidencia que un CISO o auditor necesita
En algún momento, alguien del departamento de cumplimiento normativo o de la dirección preguntará cómo se sabe que el programa está funcionando, y "la gente completó el módulo anual" no es una respuesta satisfactoria. AhaSlides Registra las respuestas individuales a las diapositivas de cuestionarios y encuestas, y genera informes sobre el desempeño de cada persona y del grupo, lo cual cumple dos funciones que justifican la creación de un programa.
En primer lugar, se trata de documentación: un informe que muestre a quién se le preguntó qué y cómo respondió, resulta más efectivo que una hoja de cálculo con fechas de finalización para responder a una pregunta de auditoría sobre actividades recurrentes y documentadas de concienciación sobre seguridad. En segundo lugar, es un diagnóstico. Si un tercio del equipo no detecta el mismo escenario en una prueba rápida de selección de respuestas, no es un resultado que se pueda archivar. Es el tema exacto para el seguimiento de la próxima semana, y es el tipo de patrón a nivel departamental o de equipo que una sola prueba anual, realizada una vez y olvidada, jamás detectaría.
Un flujo práctico para una organización de seguridad distribuida
- Publica una breve pregunta de respuesta o encuesta para comprobar su pulso. Slack Cada una o dos semanas, se elaborarán a partir de intentos reales (o información confidencial eliminada) que su equipo haya visto, no de escenarios genéricos de libros de texto.
- Realiza una sesión mensual en directo con una secuencia de preguntas y respuestas basada en escenarios, mostrando la distribución de las respuestas del grupo después de cada pregunta para que el equipo pueda analizar por qué las opciones incorrectas resultaban tentadoras.
- Consulta el informe de análisis después de cada ronda y busca un fallo común, un patrón que se repita en un equipo o región, no solo una puntuación individual.
- Construye el próximo Slack Se realiza un control de pulso directamente a partir de ese fallo, de modo que el segundo punto de contacto se sitúa entre dos y tres semanas después de que aparezca la brecha, lo que coincide con el refuerzo sostenido y espaciado que los datos de KnowBe4 vinculan con una caída del 86 por ciento en un año.
- Conserve un breve registro del informe de cada ronda para la persona responsable de la relación de cumplimiento, de modo que la "formación documentada y recurrente sobre concienciación en seguridad" sea una carpeta con datos reales, no un único certificado de enero.
¿Qué cambios se deben realizar este trimestre?
Un único módulo de capacitación anual no es tanto erróneo como incompleto. Enseña el material una vez, lo evalúa una vez y luego confía en que la lección se mantenga durante un año en un equipo que nunca está en la misma sala para reforzarla informalmente. El conjunto de datos reales más grande dice lo contrario: la susceptibilidad disminuye constantemente con la capacitación repetida y espaciada, más del 40 por ciento en los primeros 90 días y el 86 por ciento en un año, no con una sola sesión anual. Trasladar parte del programa a SlackEn el lugar donde el equipo ya pasa su jornada, se recomienda formular preguntas basadas en incidentes reales en lugar de ejemplos genéricos, y utilizar los informes para decidir qué preguntar a continuación. Este programa es más breve y frecuente que el que la mayoría de los equipos implementan actualmente, y la investigación sugiere que también es más eficaz.