IT- tai tietoturvajohtajalle, joka suorittaa tiedotusohjelmaa tiimissä, joka on harvoin, jos koskaan, kirjautuneena samaan työkaluun samaan aikaan.
Useimmat tietoturvatietoisuusohjelmat toimivat edelleen vuosittain: pakollinen moduuli oppimisympäristössä, suoritustodistus, ruudun rastittaminen ennen tarkastusta ja sitten yksitoista kuukautta hiljaisuutta ennen syklin toistumista. Jos suoritat tietoturvaa hajautetulle tiimille, joka on levittäytynyt eri aikavyöhykkeille ja kotitoimistoihin ilman jaettua fyysistä tilaa varoituskyltin kiinnittämistä varten, tuo kerran vuodessa toteutettava formaatti on heikompi kuin miltä se paperilla näyttää. Ihmiset unohtavat testatun materiaalin viikoissa. Varsinainen hyökkäyspinta, vakuuttava laskusähköposti, väärennetty kalenterikutsu, väärennetty... Slack Asiakaspalvelupäällikkö, joka väittää olevansa "IT-tuesta", ei odota seuraavan koulutusjakson alkamista.
Korjaus ei ole pidempi kurssi tai tiukempi läpäisykysarvo. Se siirtää osan ohjelmasta työkaluun, joka on jo valmiiksi käytössä koko päivän. Kahden kysymyksen pulssitarkistus pudotettiin… Slack kanava vastaamiseen kuluu alle minuutti, se ei vaadi erillistä kirjautumista ja riittävän usein käytettynä se pitää materiaalin tuoreena tavalla, johon yksittäinen vuosittainen istunto rakenteellisesti ei pysty.
Miksi vuosittainen malli ei toimi hajautetulle tiimille
Kerran vuodessa järjestettävä koulutustilaisuus toimii kohtuullisen hyvin, kun tiimi istuu yhdessä toimistossa ja turvallisuusjohtaja voi kävellä ympäri lattiaa, kuunnella keskustelua kahvikoneella ja saada käsityksen siitä, kuka on hämmentynyt uusimmasta tietojenkalastelutrendistä. Mikään tästä ei toimi, kun tiimi on levinnyt kymmeneen kotitoimistoon ja kolmelle aikavyöhykkeelle. Turvallisuusjohtaja menettää epävirallisen palautesilmukan kokonaan, ja ainoa jäljelle jäävä signaali on kuukausia sitten tapahtuneen koulutustilaisuuden tietokilpailun tulos.
Vaatimustenmukaisuuskehykset pahentavat tätä tietyllä tavalla. Useimmat vaativat dokumentoitua, toistuvaa tietoturvatietoisuustoimintaa, eivät yksittäistä vuosittaista tapahtumaa, mutta useimmilla IT-tiimeillä jo olevat työkalut (LMS-moduuli, diaesitys, PDF-käytäntöliite) on rakennettu yksittäisten tapahtumien mallin ympärille. Aidosti toistuvan ohjelman rakentaminen näiden työkalujen päälle tarkoittaa yleensä sitä, että hajautettua tiimiä pyydetään kirjautumaan vielä uudelle alustalle aikataululla, jota kukaan ei muista. Juuri tällainen kitka saa ohjelman hylkäämään kahden vuosineljänneksen jälkeen.
Mitä tutkimus sanoo toistuvasta harjoittelusta
Ongelman laajuudesta ei ole epäilystäkään. Verizonin vuoden 2025 tietomurtojen tutkintaraportissa todettiin, että noin 60 prosenttia tietomurroista liittyy edelleen inhimilliseen tekijään, esimerkiksi jonkun napsauttamiseen, vastaamiseen tai tunnistetietojen luovuttamiseen, ja että keskimääräinen aika tietojenkalastelulinkin napsauttamiseen on alle minuutti. Altistuminen on todellinen ja nopea, eikä mikään suodatin havaitse kaikkea, joten tiimisi toimilla sillä hetkellä on edelleen merkitystä.
Hyödyllisempi kysymys on, muuttaako koulutus todella tätä käyttäytymistä, ja tässä suurin reaalimaailman tietokanta on rohkaiseva. KnowBe4:n vuoden 2025 Phishing by Industry Benchmarking Report seurasi 14.5 miljoonaa ihmistä 62 400 organisaatiossa 67.7 miljoonan simuloidun tietojenkalastelutestin avulla. Ennen koulutusta keskimäärin 33.1 prosenttia työntekijöistä, joka kolmas, joutui simuloidun tietojenkalasteluhyökkäyksen kohteeksi. 90 päivän kuluessa säännöllisen koulutuksen aloittamisesta tämä luku laski yli 40 prosenttia, ja kokonaisen vuoden jatkuvan koulutuksen jälkeen se laski 4.1 prosenttiin, mikä on 86 prosentin lasku.
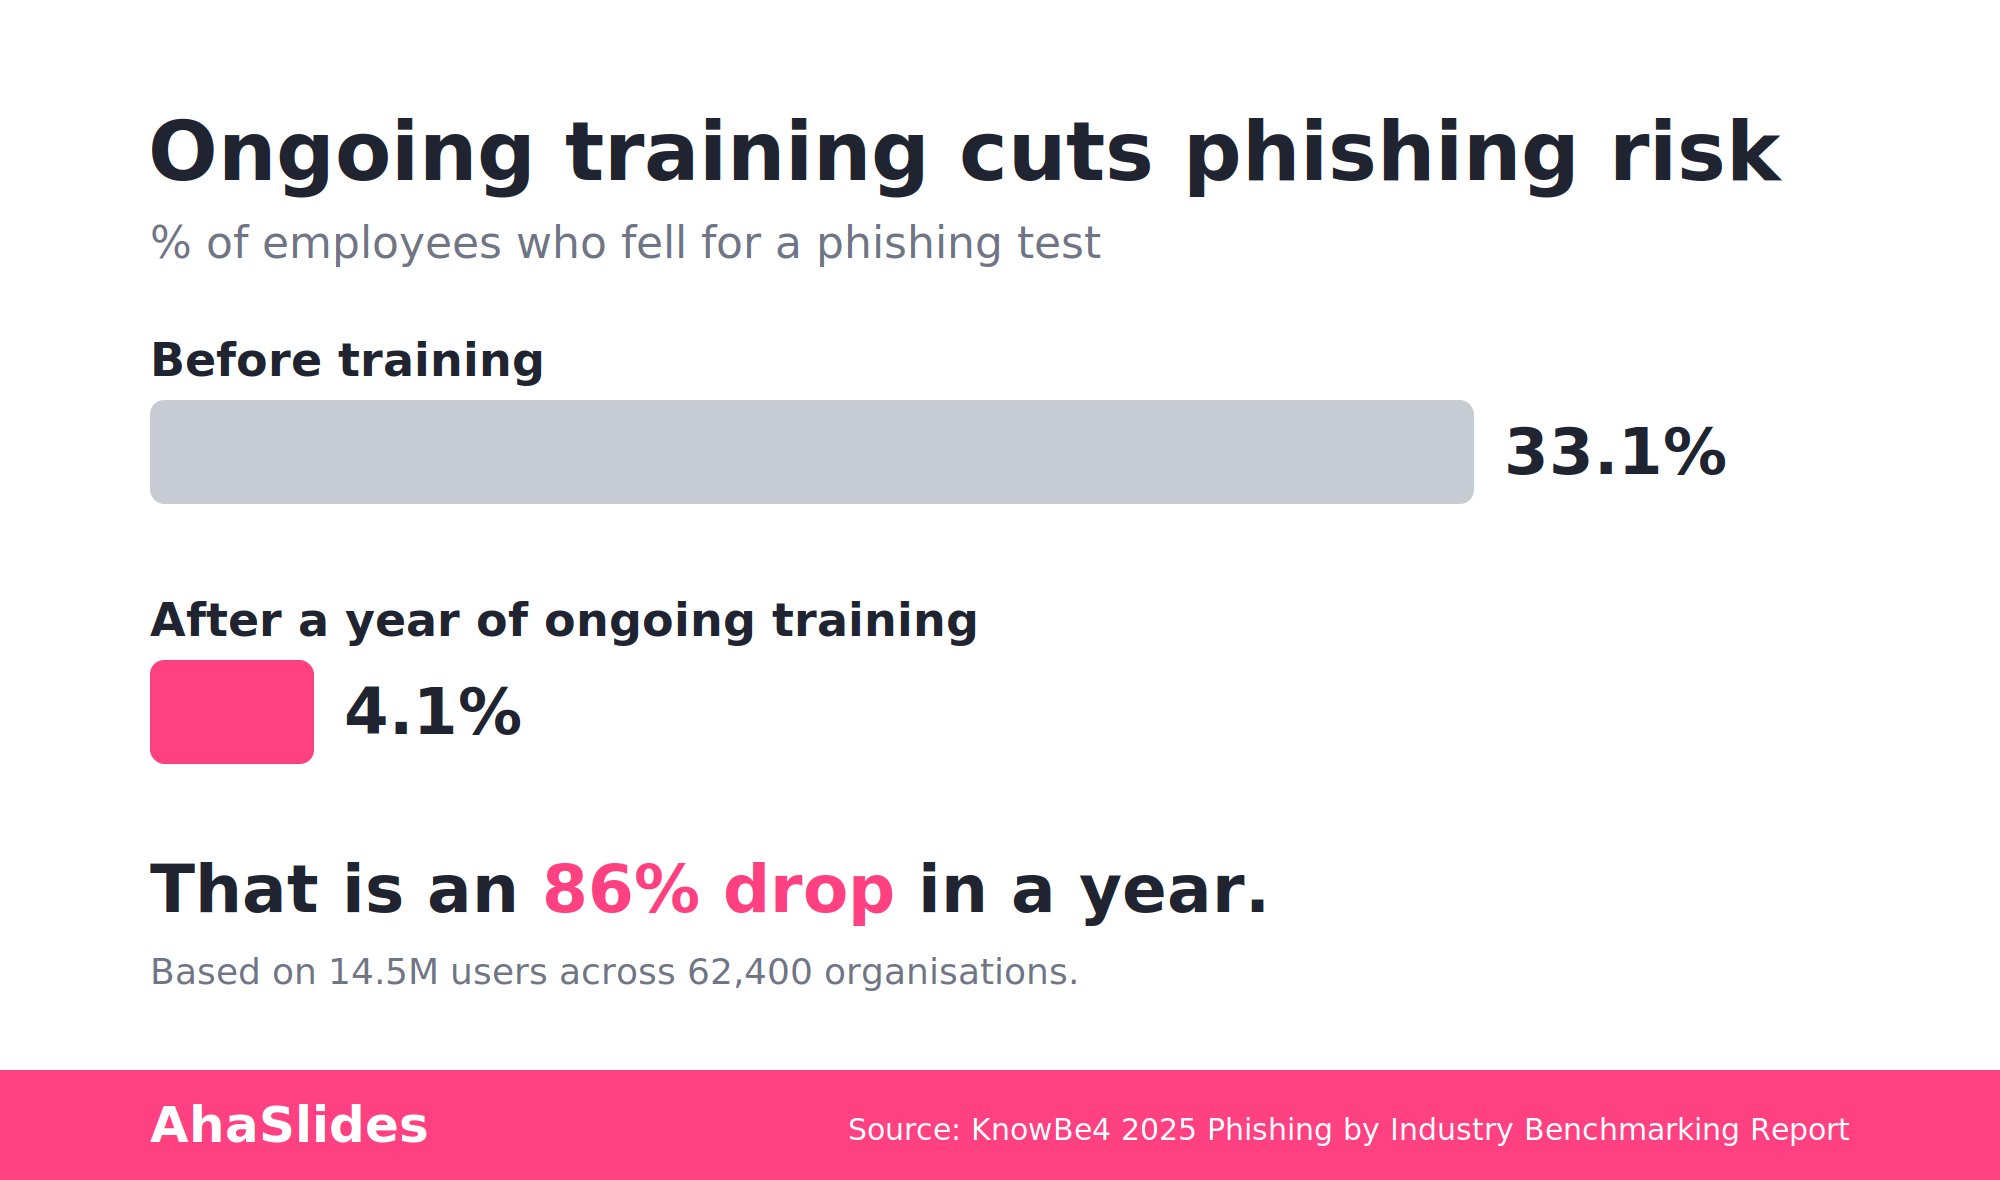
Käyrän muoto on koko argumentin ydin. Parannus ei ole yksittäinen askel vuosittaisesta harjoituksesta, vaan se kertyy kuukausien toistuvien, tasaisten altistusten aikana. Kertaluonteinen moduuli vähentää lukua kerran; jatkuva, toistuva koulutus pienentää kolmanneksen tiimistäsi noin yhteen 25:stä. Tämä pätee, kun tietoisuudesta tehdään toistuva tapa vuosittaisen tapahtuman sijaan ja kun se järjestetään paikassa, jossa tiimi jo on.
AhaSlides varten Slackpulssi tarkistaa, missä joukkue jo on
AhaSlides varten Slack on tulossa markkinoille AhaSlides markkinapaikka integraationa, jonka avulla voit julkaista interaktiivisia dioja suoraan Slack kanava tai DM, erillistä kokousta tai kirjautumista ei tarvita. Se ei ole vielä ahaslides.com-sivuston pääintegraatiosivulla; se on vielä käyttöönottovaiheessa ja tukee tällä hetkellä kahta diatyyppiä: Valitse vastaus (pisteytetty tietokilpailudia) ja Kysely. Word Cloud, Q&A ja muut interaktiiviset diatyypit eivät ole osa Slack integraatio tänään, joten pidä ne sekä live-sessioissasi että itsenäisesti AhaSlides esityksiä, ei Slack työnkulku.
Tietojenkalastelupulssitarkistuksessa tuo kahden dian mittainen laajuus riittää tekemään kunnollista työtä. Kanavalle lähetetty Valitse vastaus -dia voisi olla seuraavanlainen:
- Saat Slack Yksityisviesti henkilöltä, joka väittää olevansa IT-järjestelmänvalvojasi ja pyytää sinua vaihtamaan salasanasi jakamansa linkin kautta. Mitä tarkistat ensimmäisenä ennen linkin klikkaamista?
- Toimittajaltasi, jonka kanssa työskentelet, saapuu laskusähköposti, mutta vastausosoite on yhden merkin verran eri kuin heidän oikea verkkotunnus. Onko tämä laillinen, varovainen vai selvästi haitallinen sähköposti?
- "HR":ltä tulevassa kalenterikutsussa sinua pyydetään vahvistamaan suorasiirtotietosi upotetun linkin kautta. Mikä on oikea siirto?
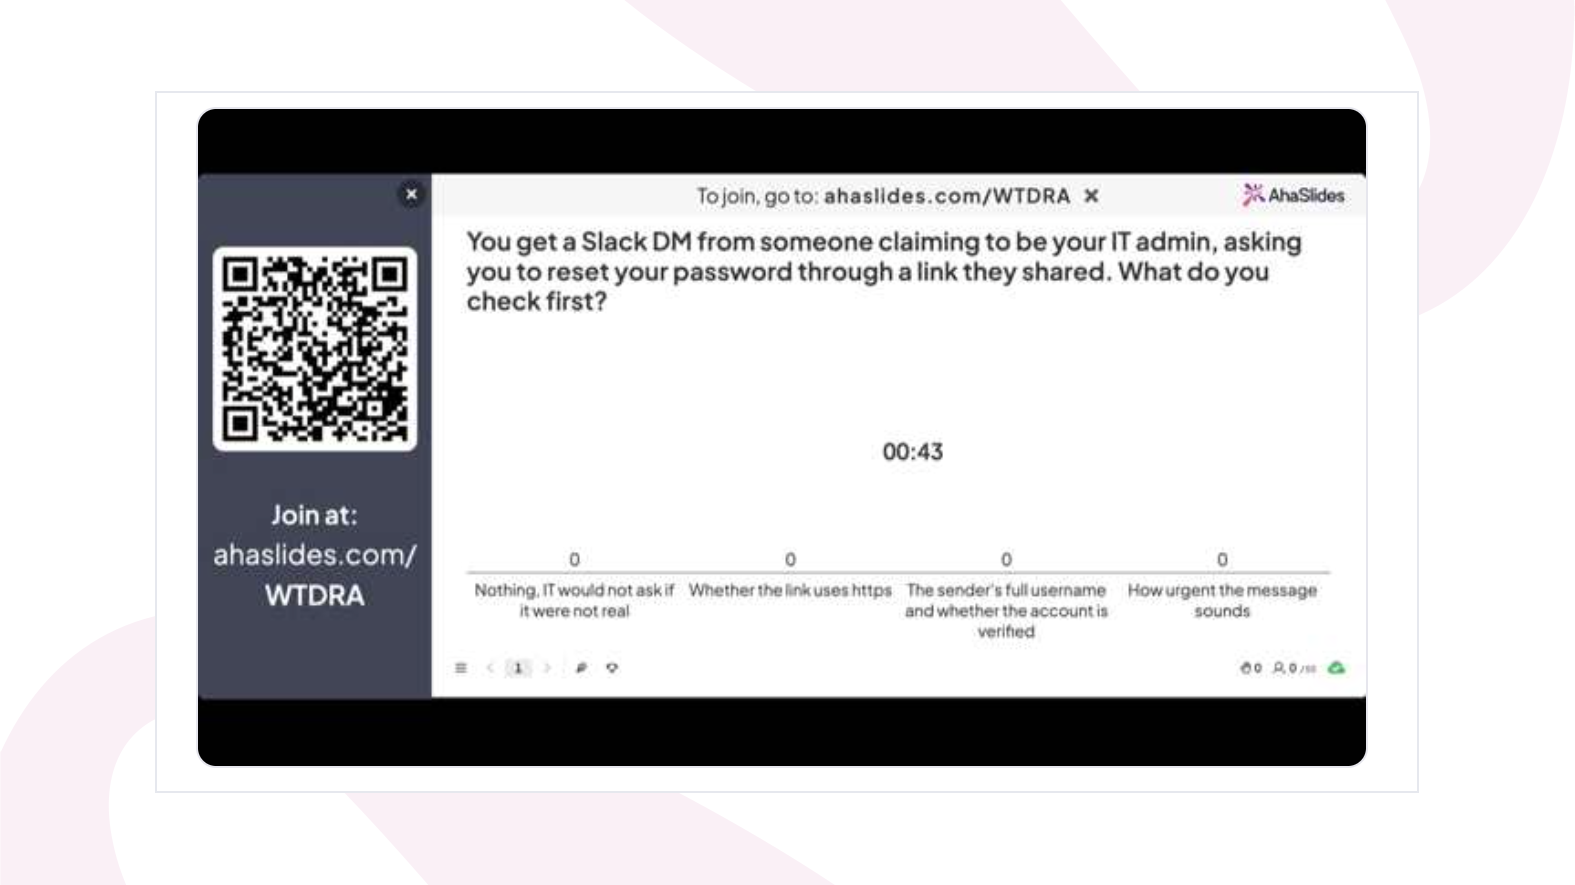
Jokainen vaihtoehto pisteytetään automaattisesti, ja oikea vastaus voidaan paljastaa ketjussa heti sen jälkeen, kun joku on sitoutunut arvaamaan. Tämä on haku-ja-korjaus-kuvio, joka saa korjauksen todella pysymään. Kyselydia toimii hyvin pienemmän panoksen, diagnostisempien kysymysten kanssa: "Kuinka varma olet siitä, että saisit kiinni väärennetyn lähettäjän osoitteen nopeasti?" tai "Oletko saanut epäilyttävän Slack "Oletko lähettänyt yksityisviestin viimeisen kuukauden aikana?" Kyselyissä ei ole oikeaa vastausta, mutta ne nousevat esiin kohdissa, joissa luottamus on alhainen, mikä kertoo tarkalleen, mihin seuraavalla vastauskierroksella kannattaa suunnata.
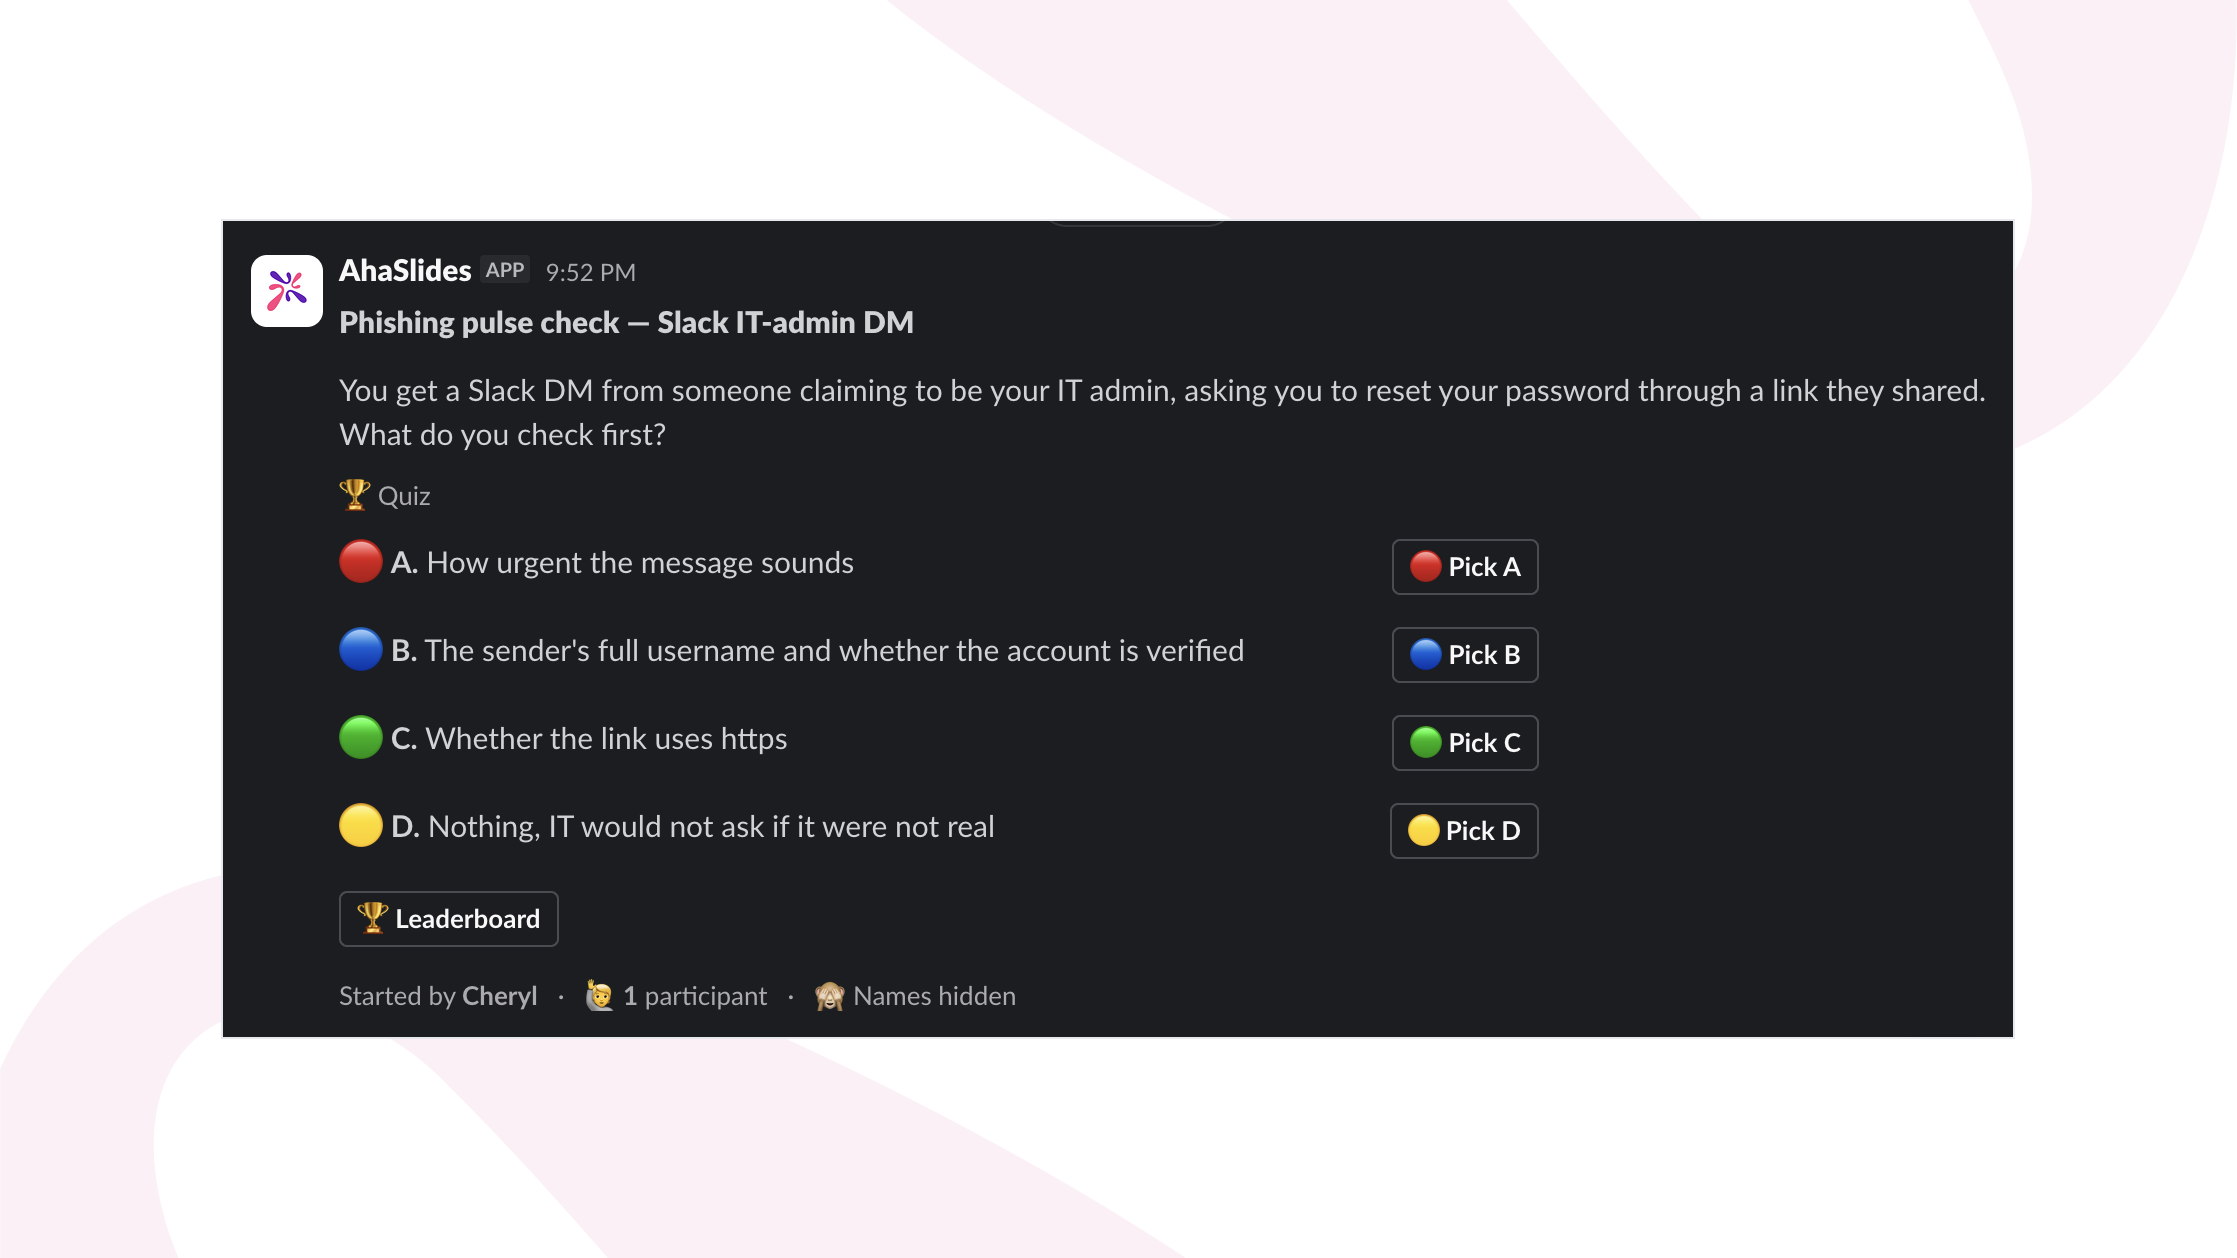
Koska integraatio asuu sisällä Slack, pulssitarkistus ei kilpaile erillisen LMS-kirjautumisen kanssa kenenkään huomiosta. Se näkyy kanavalla, jota joku jo lukee, siihen vastataan kysymyksen lukemiseen kuluvassa ajassa eikä se vaadi istunnon ajoittamista kolmella aikavyöhykkeellä. Voit lisätä sen työtilaasi kohdasta AhaSlides Slack sovellussivu.
Valitse vastaus: harkinnan harjoittelu live-istunnossa
Slack Pulssitarkistus pysäyttää ihmiset normaalin arjen sykkeessä, mutta se on tarkoituksella lyhyt ja asynkroninen: yksi kysymys, johon vastataan yksin ilman keskustelua. Kuukausittainen reaaliaikainen tietoturvatarkastus on erilainen tilanne. Tiimi on puhelussa yhdessä, joten valintakierros voi toimia lyhyenä sarjana peräkkäisiä skenaariokysymyksiä, joissa ryhmän vastausjakauma näytetään jokaisen kysymyksen jälkeen ja minuutin ajan keskustellaan siitä, miksi väärät vaihtoehdot olivat houkuttelevia.
Tuo ryhmän näkyvyys on sitä, mitä Slack versio ei pysty yksinään. Kun kaksi kolmasosaa huoneesta valitsee saman väärän vastauksen, istunnosta vastaava turvallisuusvastaava näkee sen välittömästi ja voi selvittää syyn paikan päällä sen sijaan, että hän ottaisi selvää raportista kolme päivää myöhemmin. Skenaariopohjaiset kysymykset saavat enemmän irti tästä muodosta kuin pelkät määritelmätyyppiset kysymykset:
- Markkinointiosasto saa sähköpostin kaksoisolentoalueelta, jossa pyydetään nopeuttamaan laskun maksua ennen päivän päättymistä ja käytetään talousjohtajan oikeaa nimeä. Mitä vastaanottajan tulisi tarkistaa ensin ennen vastaamista?
- Urakoitsija soittaa IT-tukeen ja pyytää salasanan vaihtoa tavallisen tukipyynnön tekemisen sijaan ja antaa uskottavan syyn kiireellisyyteen. Onko tämä normaalia, tarkistamisen arvoista vai varoitusmerkki?
- Työtoveri lähettää viestin eteenpäin Slack Yksityisviesti, joka näyttää tulleen sisäiseltä IT-tuelta ja jossa pyydetään vahvistamaan kirjautumisensa ulkoisen linkin kautta. Mikä on nopein tapa tarkistaa, onko viesti aito?
Jaa nämä kysymykset istunnon ajalle sen sijaan, että esittäisit niitä peräkkäin, ja käytä jokaisen kysymyksen jälkeinen tauko keskusteluun, äläkä vain oikean vastauksen miettimiseen. Live-vastauskierros lisää tähän keskusteluun, joka on sidottu ryhmän yhdessä juuri vastattuun tilanteeseen, asynkronisen keskustelun lisäksi. Slack version toistamisen sijaan.
Analytiikka ja raportit: tietoturvajohtajan tai tilintarkastajan haluama näyttö
Jossain vaiheessa joku vaatimustenmukaisuudesta tai johdosta vastaava kysyy, mistä tiedät ohjelman toimivan, eikä "ihmiset suorittivat vuosittaisen moduulin" ole tyydyttävä vastaus. AhaSlides tallentaa yksittäisten henkilöiden vastaukset visailu- ja kyselydioihin ja tuottaa raportteja siitä, miten kukin henkilö ja ryhmä suoriutuivat, mikä tekee kaksi asiaa, joiden ympärille kannattaa rakentaa ohjelma.
Ensinnäkin se on dokumentaatiota: raportti, joka osoittaa, keneltä kysyttiin mitä ja miten he vastasivat, vertautuu toistuvaan, dokumentoituun tietoturvatietoisuustoimintaan liittyvään auditointikysymykseen tavalla, jota valmistumispäivämääriä sisältävä taulukko ei tee. Toiseksi se on diagnostiikka. Jos kolmasosa tiimistä ei havaitse samaa skenaariota Pick Answer -pulssitarkistuksessa, tulosta ei kannata arkistoida. Se on juuri ensi viikon seurannan aihe, ja se on sellainen osasto- tai tiimitason kaava, jota yksittäinen vuosittainen testi, joka suoritetaan kerran ja unohdetaan, ei koskaan havaitsisi.
Käytännönläheinen työnkulku hajautetulle tietoturvaorganisaatiolle
- Lähetä lyhyt Pick Answer- tai Poll pulse -tarkistus Slack viikon tai kahden välein, perustuen tiimisi näkemiin todellisiin (muokattuihin) kokemuksiin, ei geneerisiin oppikirjaskenaarioihin.
- Järjestä kuukausittainen live-istunto skenaariopohjaisella Valitse vastaus -sekvenssillä, jossa näytetään ryhmän vastausjakauma jokaisen kysymyksen jälkeen, jotta tiimi voi keskustella siitä, miksi väärät vaihtoehdot olivat houkuttelevia.
- Ota Analytics-raportti esiin jokaisen kierroksen jälkeen ja etsi yhteisiä epäonnistumisia, kaavoja koko joukkueessa tai alueella, ei vain yksittäisiä tuloksia.
- Rakenna seuraava Slack pulssitarkistus suoraan tuosta hutiosumasta, joten toinen kosketuspiste laskeutuu kahden tai kolmen viikon kuluessa aukon ilmestymisestä, mikä vastaa jatkuvaa, ajoittaista vahvistusta, jonka KnowBe4:n tiedot linkittävät 86 prosentin laskuun vuoden aikana.
- Pidä lyhyt kirjaa kunkin kierroksen raportista sille, joka omistaa vaatimustenmukaisuussuhteen, joten "dokumentoitu, toistuva tietoturvakoulutus" on kansio, joka sisältää oikeaa dataa, ei yhtä tammikuun sertifikaattia.
Mitä muuttaa tällä neljänneksellä
Yksittäinen vuosittainen koulutusmoduuli ei ole niinkään väärin kuin epätäydellinen. Se opettaa materiaalin kerran, testaa sitä kerran ja luottaa sitten siihen, että oppitunti pätee vuoden ajan tiimissä, joka ei ole koskaan samassa huoneessa, vahvistaakseen sitä epämuodollisesti. Suurin reaalimaailman tietokanta kertoo päinvastaista: alttius laskee tasaisesti toistuvien, hajallaan olevien koulutusten myötä, yli 40 prosenttia ensimmäisten 90 päivän aikana ja 86 prosenttia vuoden aikana, ei yhden vuosittaisen harjoituskerran aikana. Siirrä osa ohjelmasta... Slack, jossa tiimi jo viettää päivänsä, pidä kysymykset perustuen todellisiin tilanteisiin yleisten esimerkkien sijaan ja käytä raportteja päättääksesi, mitä kysyä seuraavaksi. Tämä on pienempi ja useammin toteutettava ohjelma kuin mitä useimmat tiimit nykyään käyttävät, ja tutkimus viittaa siihen, että se on myös tehokkaampi.