Dành cho người phụ trách CNTT hoặc an ninh đang thực hiện chương trình nâng cao nhận thức cho một nhóm mà các thành viên hiếm khi, nếu không muốn nói là không bao giờ, đăng nhập vào cùng một công cụ cùng một lúc.
Hầu hết các chương trình nâng cao nhận thức về an ninh mạng vẫn được thực hiện theo chu kỳ hàng năm: một mô-đun bắt buộc trong hệ thống quản lý học tập (LMS), một chứng chỉ hoàn thành, một ô được đánh dấu trước khi kiểm toán, sau đó là mười một tháng im lặng trước khi chu kỳ lặp lại. Nếu bạn quản lý an ninh cho một nhóm phân tán, trải rộng trên các múi giờ và văn phòng tại nhà mà không có không gian vật lý chung để dán áp phích cảnh báo, thì hình thức mỗi năm một lần đó yếu hơn so với vẻ ngoài của nó. Mọi người quên những kiến thức đã được kiểm tra chỉ trong vài tuần. Bề mặt tấn công thực sự, một email hóa đơn thuyết phục, một lời mời tham dự sự kiện giả mạo, một tin nhắn trực tiếp giả mạo trên Slack tự xưng là từ "bộ phận hỗ trợ CNTT", không chờ đến chu kỳ đào tạo tiếp theo mới xuất hiện.
Giải pháp không phải là kéo dài khóa học hay đặt ra ngưỡng đậu khắt khe hơn. Đó là chuyển một phần chương trình vào công cụ mà nhóm đã sử dụng suốt cả ngày. Một bài kiểm tra nhanh gồm hai câu hỏi được gửi qua kênh Slack chỉ mất chưa đến một phút để trả lời, không cần đăng nhập riêng và, nếu được thực hiện đủ thường xuyên, sẽ giúp cập nhật kiến thức hiệu quả hơn so với một buổi học định kỳ hàng năm.
Vì sao mô hình hàng năm không hiệu quả đối với một nhóm làm việc phân tán?
Một buổi huấn luyện định kỳ mỗi năm một lần hoạt động khá hiệu quả khi cả nhóm cùng làm việc trong một văn phòng và người phụ trách an ninh có thể đi lại trong văn phòng, nghe lén các cuộc trò chuyện bên máy pha cà phê và nắm bắt được ai đang bối rối về xu hướng tấn công lừa đảo mới nhất. Tuy nhiên, điều đó hoàn toàn không hiệu quả khi cả nhóm phân tán khắp hàng chục văn phòng tại nhà và ba múi giờ khác nhau. Người phụ trách an ninh mất hoàn toàn vòng phản hồi không chính thức, và tín hiệu duy nhất còn lại là điểm số bài kiểm tra từ một buổi huấn luyện đã diễn ra cách đây nhiều tháng.
Các khuôn khổ tuân thủ làm cho vấn đề này trở nên tồi tệ hơn theo một cách cụ thể. Hầu hết đều yêu cầu hoạt động nâng cao nhận thức về bảo mật được ghi chép lại và thực hiện định kỳ, chứ không phải một sự kiện duy nhất hàng năm, nhưng các công cụ mà hầu hết các nhóm CNTT hiện có (một mô-đun LMS, một bộ slide, một tệp đính kèm chính sách PDF) lại được xây dựng dựa trên mô hình sự kiện đơn lẻ. Việc xây dựng một chương trình thực sự định kỳ dựa trên các công cụ đó thường có nghĩa là yêu cầu một nhóm phân tán đăng nhập vào một nền tảng khác theo một lịch trình mà không ai nhớ, và đó chính là loại ma sát khiến chương trình bị bỏ dở sau hai quý.
Nghiên cứu nói gì về đào tạo định kỳ?
Mức độ nghiêm trọng của vấn đề là điều không thể phủ nhận. Báo cáo Điều tra Vi phạm Dữ liệu năm 2025 của Verizon cho thấy khoảng 60% các vụ vi phạm vẫn liên quan đến yếu tố con người, ai đó nhấp chuột, trả lời hoặc cung cấp thông tin đăng nhập, và thời gian trung bình để một người nhấp vào liên kết lừa đảo là dưới một phút. Nguy cơ bị tấn công là có thật, diễn ra nhanh chóng và không có bộ lọc nào có thể ngăn chặn hoàn toàn, vì vậy những gì nhóm của bạn làm ngay lúc đó vẫn rất quan trọng.
Câu hỏi hữu ích hơn là liệu việc đào tạo có thực sự thay đổi hành vi đó hay không, và ở đây, bộ dữ liệu thực tế lớn nhất cho thấy kết quả khả quan. Báo cáo Thống kê Tiêu chuẩn về Tấn công Lừa đảo qua Email năm 2025 của KnowBe4 đã theo dõi 14.5 triệu người thuộc 62,400 tổ chức thông qua 67.7 triệu bài kiểm tra mô phỏng tấn công lừa đảo. Trước khi được đào tạo, trung bình 33.1% nhân viên, tức là cứ ba người thì có một người, đã mắc bẫy tấn công lừa đảo mô phỏng. Trong vòng 90 ngày kể từ khi bắt đầu đào tạo thường xuyên, tỷ lệ này đã giảm hơn 40%, và sau một năm đào tạo liên tục, tỷ lệ này giảm xuống còn 4.1%, giảm 86%.
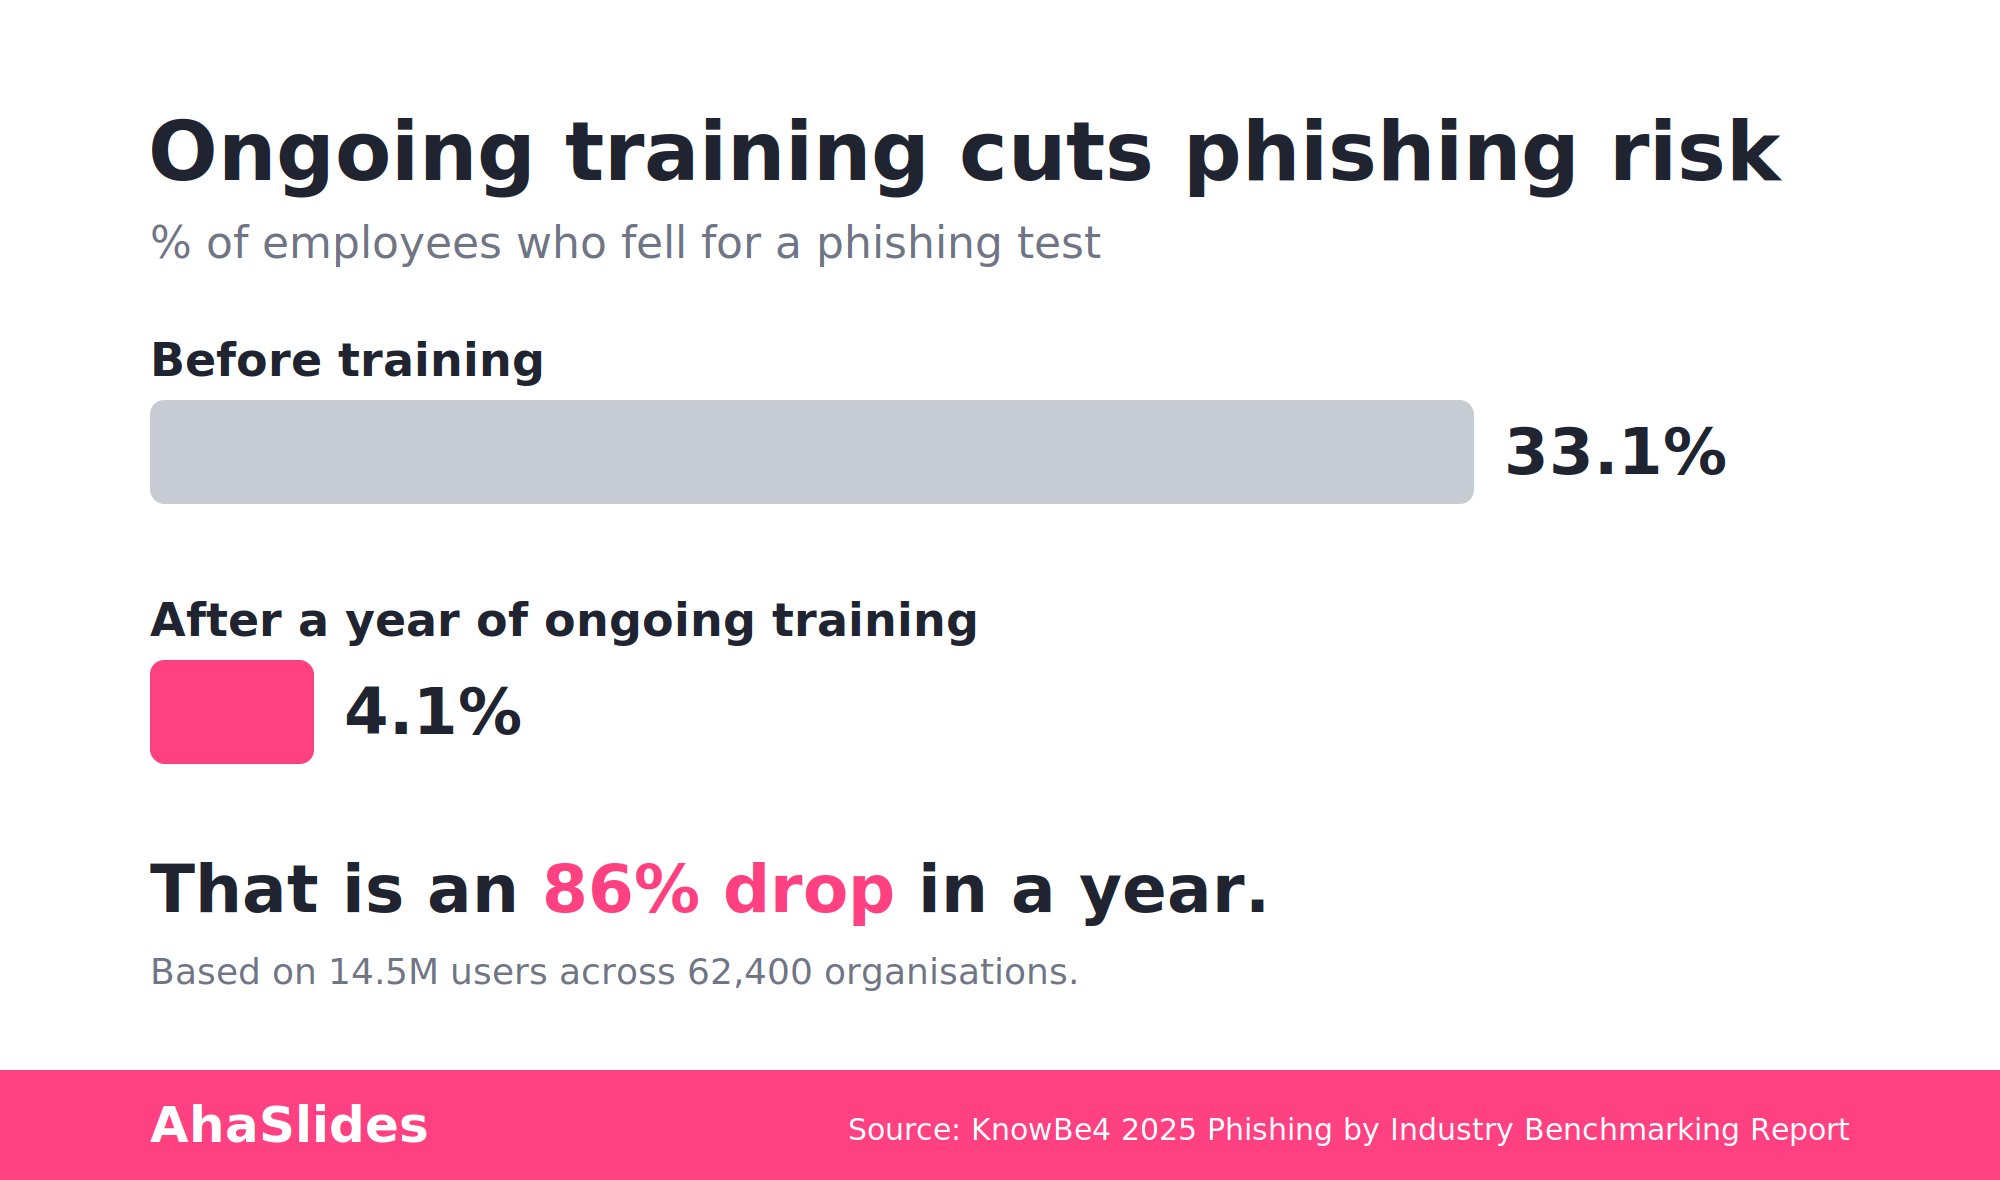
Hình dạng của đường cong đó chính là toàn bộ luận điểm. Sự cải thiện không phải là một bước tiến duy nhất từ một buổi huấn luyện hàng năm; nó tích lũy qua nhiều tháng tiếp xúc lặp đi lặp lại, có khoảng cách. Một mô-đun huấn luyện đơn lẻ chỉ thay đổi con số một lần; việc huấn luyện liên tục, lặp đi lặp lại mới giúp giảm tỷ lệ thành viên kém hiệu quả từ một phần ba xuống còn khoảng một phần hai mươi lăm. Đó là lý do tại sao cần biến việc nâng cao nhận thức thành một thói quen thường xuyên thay vì một sự kiện hàng năm, và nên thực hiện nó ở nơi mà nhóm đã có mặt.
AhaSlides dành cho Slack: kiểm tra nhanh tình hình nhóm đang hoạt động.
AhaSlides dành cho Slack hiện đang được triển khai trên AhaSlides Marketplace dưới dạng một tính năng tích hợp cho phép bạn đăng tải các slide tương tác trực tiếp vào kênh Slack hoặc tin nhắn riêng, không cần cuộc họp riêng hay đăng nhập. Tính năng này chưa có trên trang tích hợp chính của ahaslides.com; nó vẫn đang trong giai đoạn triển khai và hiện tại hỗ trợ hai loại slide: Chọn câu trả lời (slide trắc nghiệm có chấm điểm) và Khảo sát. Slide đám mây từ, Hỏi & Đáp và các loại slide tương tác khác hiện chưa được tích hợp vào Slack, vì vậy hãy sử dụng chúng cho các buổi thuyết trình trực tiếp và các bài thuyết trình AhaSlides độc lập, chứ không phải cho quy trình làm việc của Slack.
Để kiểm tra xem có phải là lừa đảo trực tuyến hay không, một công cụ kiểm tra kiểu hai slide là đủ để thực hiện công việc hiệu quả. Một slide "Chọn câu trả lời" được đăng lên kênh có thể có nội dung như sau:
- Bạn nhận được tin nhắn trực tiếp trên Slack từ một người tự xưng là quản trị viên CNTT của bạn, yêu cầu bạn đặt lại mật khẩu thông qua một liên kết họ đã chia sẻ. Điều đầu tiên bạn kiểm tra trước khi nhấp vào là gì?
- Bạn nhận được email hóa đơn từ nhà cung cấp mà bạn hợp tác, nhưng địa chỉ người nhận lại khác một ký tự so với tên miền thực của họ. Đây là email hợp lệ, thận trọng hay rõ ràng là email độc hại?
- Bạn nhận được lời mời tham dự cuộc họp từ phòng Nhân sự yêu cầu xác nhận thông tin chuyển khoản trực tiếp qua một liên kết được nhúng. Vậy bạn nên làm gì?
Mỗi lựa chọn được chấm điểm tự động, và câu trả lời đúng có thể được tiết lộ ngay trong cuộc trò chuyện sau khi ai đó đưa ra dự đoán, đó là mô hình truy xuất rồi sửa lỗi giúp cho việc sửa lỗi thực sự được ghi nhận. Một slide thăm dò ý kiến hoạt động tốt cho các câu hỏi ít quan trọng hơn, mang tính chẩn đoán: “Bạn tự tin đến mức nào rằng mình có thể phát hiện ra địa chỉ người gửi giả mạo trong tình huống khẩn cấp?” hoặc “Bạn có nhận được tin nhắn trực tiếp (DM) đáng ngờ trên Slack trong tháng trước không?” Các cuộc thăm dò ý kiến không có câu trả lời đúng, nhưng chúng sẽ hiển thị khi mức độ tự tin thấp, điều này cho bạn biết chính xác nên hướng vòng Chọn câu trả lời tiếp theo vào đâu.
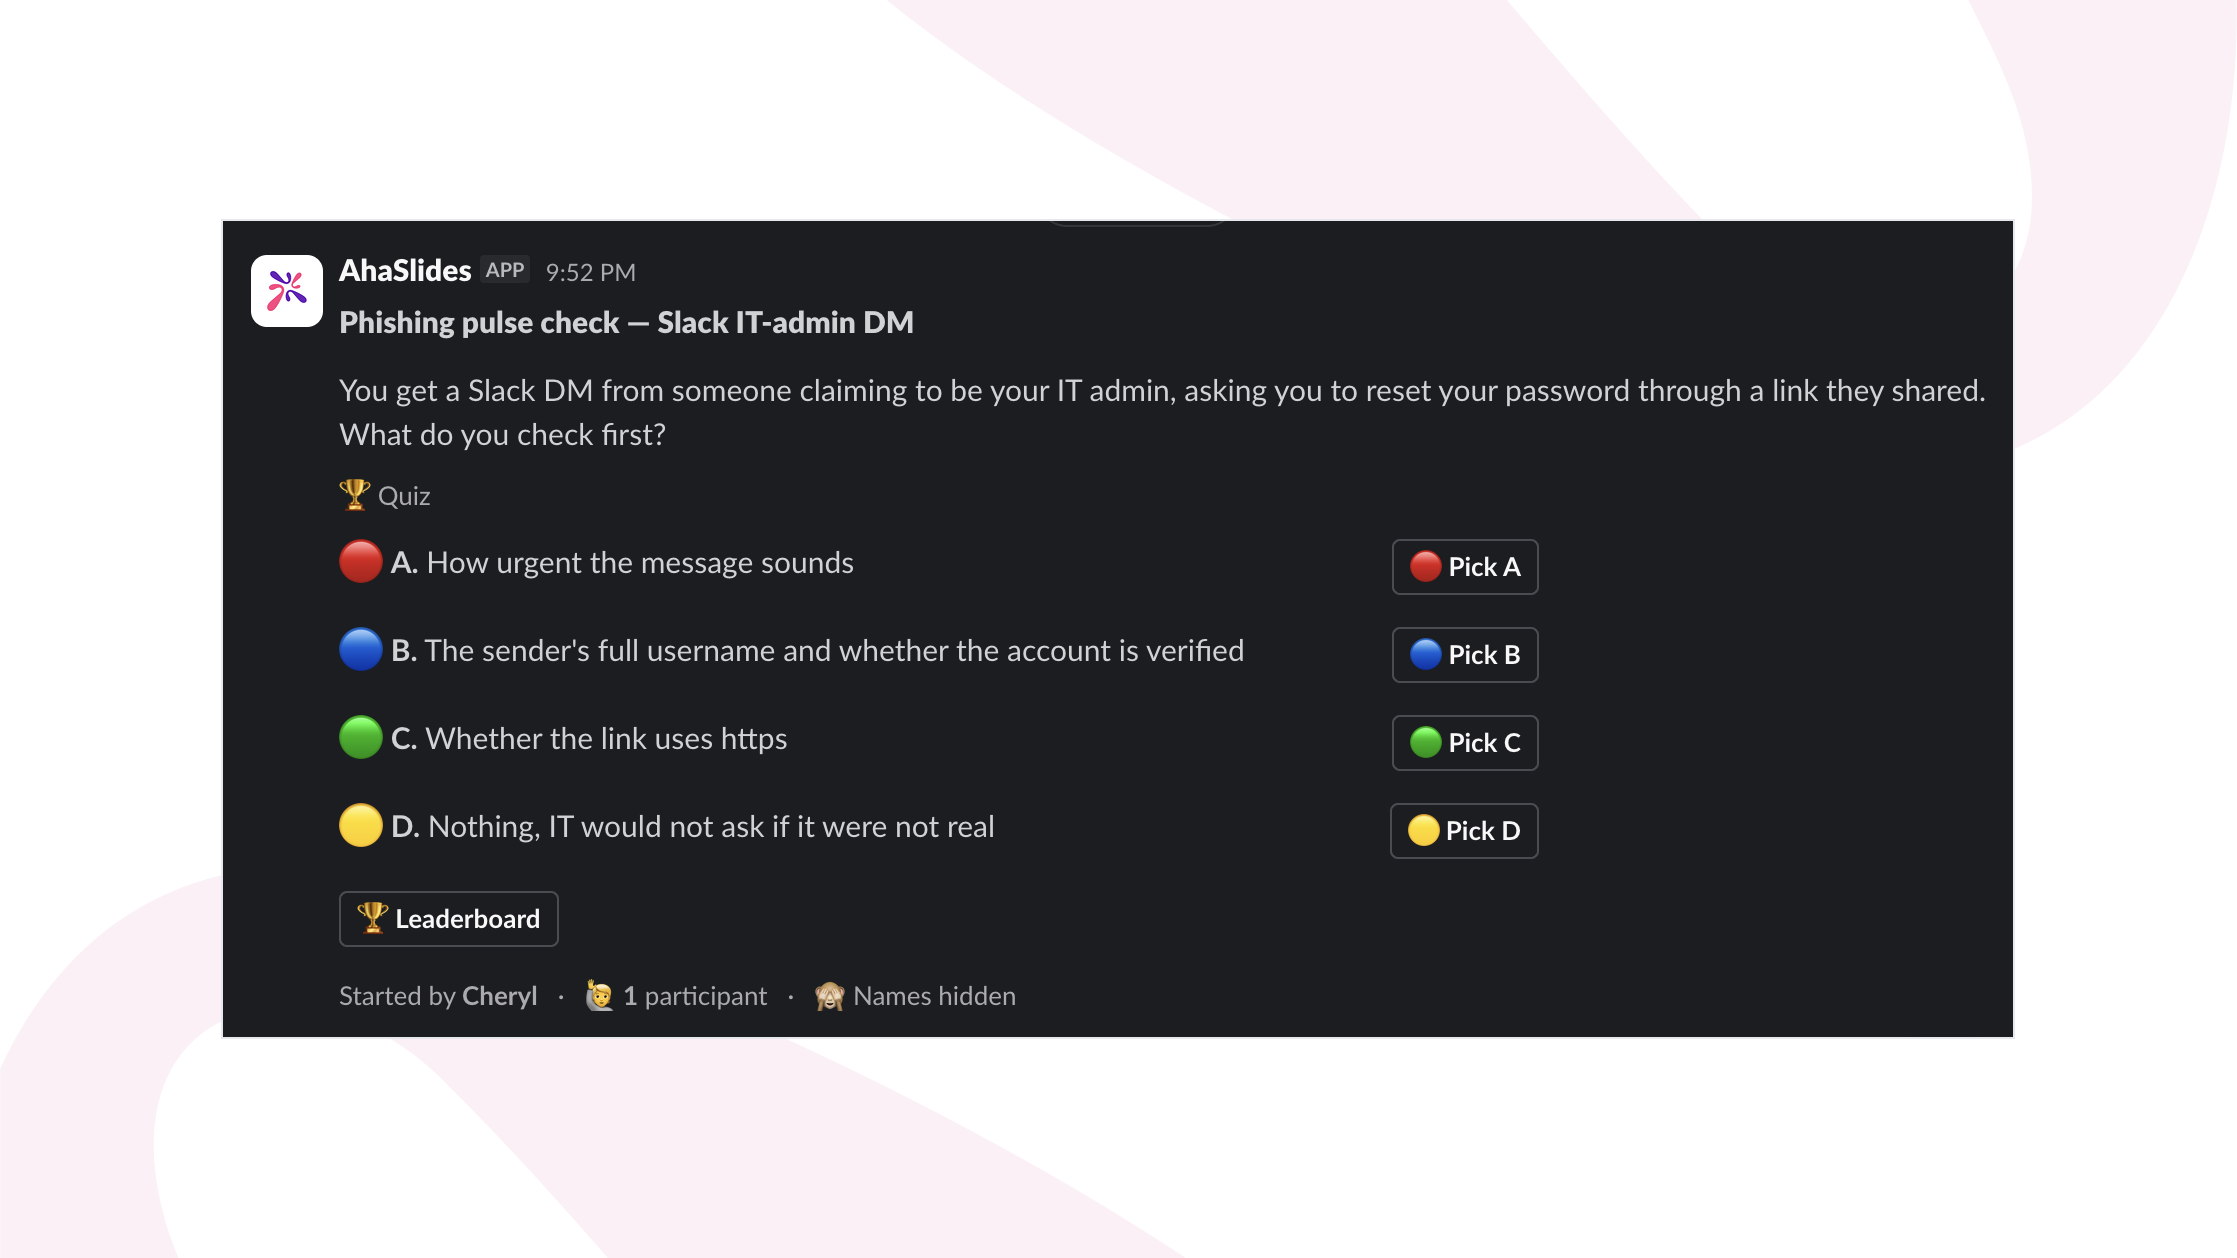
Vì tính năng này được tích hợp ngay trong Slack, nên việc kiểm tra nhanh không làm ảnh hưởng đến việc đăng nhập vào hệ thống quản lý học tập (LMS) riêng biệt, gây sự chú ý của mọi người. Nó hiển thị trong kênh mà ai đó đang đọc, được trả lời ngay khi người đó đọc xong câu hỏi, và không yêu cầu phải lên lịch một buổi học ở ba múi giờ khác nhau. Bạn có thể thêm nó vào không gian làm việc của mình từ... Trang ứng dụng AhaSlides trên Slack.
Chọn đáp án: luyện tập khả năng phán đoán trong một phiên trực tiếp
Việc kiểm tra nhanh trên Slack diễn ra trong nhịp độ công việc thường ngày của mọi người, nhưng nó được thiết kế ngắn gọn và không đồng bộ: chỉ một câu hỏi, được trả lời riêng lẻ, không có thảo luận. Một cuộc đánh giá an ninh hàng tháng trực tiếp là một bối cảnh khác. Cả nhóm cùng tham gia cuộc gọi, vì vậy một vòng Chọn Câu Trả Lời có thể diễn ra dưới dạng một chuỗi ngắn các câu hỏi tình huống liên tiếp, với phân bố câu trả lời của nhóm được hiển thị sau mỗi câu hỏi và một phút dành để thảo luận về lý do tại sao các lựa chọn sai lại hấp dẫn.
Tính năng hiển thị thông tin nhóm đó là điều mà phiên bản Slack không thể tự thực hiện được. Khi hai phần ba số người tham gia chọn cùng một câu trả lời sai, người phụ trách an ninh điều hành buổi họp sẽ thấy ngay lập tức và có thể tìm hiểu nguyên nhân ngay tại chỗ, thay vì phải tìm hiểu từ báo cáo ba ngày sau đó. Các câu hỏi dựa trên tình huống sẽ khai thác được nhiều hơn từ định dạng này so với các câu hỏi dạng định nghĩa thông thường:
- Bộ phận Marketing nhận được email từ một tên miền giả mạo yêu cầu thanh toán hóa đơn nhanh chóng trước cuối ngày, sử dụng tên thật của Giám đốc Tài chính. Người nhận email nên kiểm tra điều gì trước khi trả lời?
- Một nhà thầu gọi điện cho bộ phận hỗ trợ CNTT để yêu cầu đặt lại mật khẩu thay vì gửi yêu cầu hỗ trợ thông thường, và đưa ra lý do hợp lý cho sự khẩn cấp. Điều này có bình thường không, có cần xác minh không, hay là một dấu hiệu đáng ngờ?
- Một đồng nghiệp chuyển tiếp cho tôi một tin nhắn riêng trên Slack, trông giống như đến từ bộ phận hỗ trợ CNTT nội bộ, yêu cầu họ xác nhận đăng nhập thông qua một liên kết bên ngoài. Cách nhanh nhất để kiểm tra xem đó có phải là tin nhắn thật hay không là gì?
Hãy dàn trải các câu hỏi trong suốt buổi thảo luận thay vì hỏi liên tiếp nhau, và sử dụng khoảng dừng sau mỗi câu hỏi để thảo luận, chứ không chỉ để tìm ra câu trả lời đúng. Cuộc trò chuyện đó, gắn liền với tình huống mà cả nhóm vừa cùng nhau trả lời, chính là điều mà một vòng Chọn Câu Trả Lời trực tiếp bổ sung thêm vào phiên bản Slack không đồng bộ, thay vì lặp lại nó.
Phân tích và báo cáo: bằng chứng mà CISO hoặc kiểm toán viên cần
Sẽ có lúc, ai đó từ phía bộ phận tuân thủ hoặc lãnh đạo hỏi bạn làm thế nào để biết chương trình đang hoạt động hiệu quả, và câu trả lời "mọi người đã hoàn thành mô-đun hàng năm" không phải là câu trả lời thỏa đáng. AhaSlides ghi lại phản hồi cá nhân đối với các slide trắc nghiệm và khảo sát, đồng thời tạo ra báo cáo về hiệu suất của từng cá nhân và cả nhóm, điều này thực hiện được hai việc đáng để xây dựng một chương trình dựa trên đó.
Thứ nhất, đó là tài liệu: một báo cáo cho thấy ai được hỏi gì và họ trả lời như thế nào, có giá trị hơn nhiều so với bảng tính ghi ngày hoàn thành khi cần kiểm toán về hoạt động nâng cao nhận thức an ninh được ghi chép và định kỳ. Thứ hai, đó là một công cụ chẩn đoán. Nếu một phần ba nhóm bỏ sót cùng một tình huống trong bài kiểm tra nhanh "Chọn câu trả lời", đó không phải là kết quả để bỏ qua. Đó chính là chủ đề cho buổi theo dõi tuần tới, và đó là kiểu mẫu ở cấp phòng ban hoặc cấp nhóm mà một bài kiểm tra hàng năm duy nhất, chỉ thực hiện một lần rồi quên đi, sẽ không bao giờ phát hiện ra.
Quy trình thực tiễn cho một tổ chức an ninh phân tán
- Đăng một bài kiểm tra nhanh dạng Chọn câu trả lời hoặc Khảo sát trên Slack mỗi một đến hai tuần, được xây dựng dựa trên những nỗ lực thực tế (đã được lược bỏ thông tin nhạy cảm) mà nhóm của bạn đã chứng kiến, chứ không phải những kịch bản chung chung trong sách giáo khoa.
- Tổ chức một buổi họp trực tuyến hàng tháng với chuỗi câu hỏi "Chọn đáp án" dựa trên tình huống, hiển thị sự phân bố câu trả lời của nhóm sau mỗi câu hỏi để cả nhóm có thể thảo luận lý do tại sao các lựa chọn sai lại hấp dẫn.
- Hãy xem báo cáo Phân tích sau mỗi vòng đấu và tìm kiếm lỗi chung, một mô hình chung trong toàn đội hoặc khu vực, chứ không chỉ là điểm số cá nhân.
- Hãy xây dựng bài kiểm tra phản hồi nhanh tiếp theo trên Slack ngay từ lần bỏ lỡ đó, sao cho điểm tiếp xúc thứ hai diễn ra trong vòng hai đến ba tuần kể từ khi khoảng cách xuất hiện, phù hợp với sự củng cố liên tục và có khoảng cách mà dữ liệu của KnowBe4 cho thấy có liên quan đến mức giảm 86% trong vòng một năm.
- Hãy lưu giữ bản tóm tắt ngắn gọn báo cáo của mỗi vòng đào tạo cho người chịu trách nhiệm về việc tuân thủ, để "đào tạo nâng cao nhận thức về an ninh định kỳ, có ghi chép lại" là một tập hồ sơ chứa dữ liệu thực tế, chứ không phải chỉ là một chứng chỉ duy nhất từ tháng Giêng.
Cần thay đổi những gì trong quý này
Một mô-đun đào tạo duy nhất hàng năm không hẳn là sai mà chỉ là chưa đầy đủ. Nó chỉ dạy kiến thức một lần, kiểm tra một lần, rồi tin tưởng rằng bài học sẽ hiệu quả trong cả năm đối với một nhóm không bao giờ ở cùng một phòng để củng cố kiến thức một cách không chính thức. Bộ dữ liệu thực tế lớn nhất cho thấy điều ngược lại: khả năng dễ bị tổn thương giảm dần với việc đào tạo lặp đi lặp lại, có khoảng cách, hơn 40% trong 90 ngày đầu tiên và 86% trong một năm, chứ không phải chỉ với một buổi đào tạo hàng năm duy nhất. Hãy chuyển một phần chương trình sang Slack, nơi nhóm đã dành thời gian làm việc hàng ngày, giữ nguyên các câu hỏi được xây dựng từ các sự cố thực tế thay vì các ví dụ chung chung, và sử dụng các báo cáo để quyết định câu hỏi tiếp theo. Đó là một chương trình nhỏ hơn, thường xuyên hơn so với hầu hết các nhóm đang thực hiện hiện nay, và nghiên cứu cho thấy nó cũng hiệu quả hơn.