Pentru responsabilul IT sau de securitate care derulează un program de conștientizare în cadrul unei echipe care este rareori, dacă nu vreodată, conectată la același instrument în același timp.
Majoritatea programelor de conștientizare a securității încă se desfășoară anual: un modul obligatoriu în LMS, un certificat de finalizare, o căsuță bifată înainte de un audit, apoi unsprezece luni de tăcere înainte ca ciclul să se repete. Dacă gestionați securitatea pentru o echipă distribuită, răspândită pe fusuri orare și birouri de acasă, fără spațiu fizic comun pentru a plasa un afiș de avertizare, acel format anual este mai slab decât pare pe hârtie. Oamenii uită materialul pe care au fost testați în câteva săptămâni. Suprafața de atac reală, un e-mail convingător cu factură, o invitație falsă în calendar, un fals... Slack Un DM care pretinde că este de la „asistență IT” nu așteaptă să apară următorul ciclu de instruire.
Soluția nu este un curs mai lung sau un prag de trecere mai strict. Este vorba despre mutarea unei părți a programului în instrumentul pe care echipa îl are deja disponibil toată ziua. Un test al pulsului cu două întrebări a fost plasat într-un Slack Canalul răspunde în mai puțin de un minut, nu necesită autentificare separată și, dacă este rulat suficient de des, menține materialul proaspăt într-un mod în care o singură sesiune anuală nu ar putea fi structural posibilă.
De ce modelul anual nu funcționează pentru o echipă distribuită
O sesiune de instruire anuală funcționează destul de bine atunci când o echipă se află într-un singur birou, iar un responsabil cu securitatea poate merge pe teren, poate urmări o conversație la automatul de cafea și poate afla cine este confuz în legătură cu cea mai recentă tendință de phishing. Nimic din toate acestea nu funcționează atunci când echipa este răspândită pe o duzină de birouri de acasă și în trei fusuri orare. Responsabul cu securitatea pierde complet bucla informală de feedback, iar singurul semnal rămas este un rezultat la un test de la o sesiune care a avut loc cu luni în urmă.
Cadrele de conformitate agravează situația într-un mod specific. Majoritatea necesită activități de conștientizare a securității documentate și recurente, nu un singur eveniment anual, dar instrumentele pe care majoritatea echipelor IT le au deja (un modul LMS, o prezentare de diapozitive, un atașament PDF cu politici) sunt construite în jurul modelului evenimentului unic. Construirea unui program cu adevărat recurent peste aceste instrumente înseamnă, de obicei, a cere unei echipe distribuite să se conecteze la o altă platformă conform unui program pe care nimeni nu-l ține minte, acesta fiind exact genul de fricțiune care duce la abandonarea unui program după două trimestre.
Ce spun studiile despre antrenamentul recurent
Amploarea problemei este incontestabilă. Raportul Verizon din 2025 privind investigațiile privind încălcările de date a constatat că aproximativ 60% dintre breșe implică încă un element uman, cineva care dă clic, răspunde sau predă o acreditări și că timpul mediu pentru ca o persoană să dea clic pe un link de phishing este sub un minut. Expunerea este reală, este rapidă și niciun filtru nu o surprinde pe toată, așa că ceea ce face echipa ta în acel moment contează în continuare.
Întrebarea mai utilă este dacă instruirea schimbă cu adevărat acest comportament, iar aici cel mai mare set de date din lumea reală este încurajator. Raportul de benchmarking KnowBe4 din 2025 privind phishingul pe industrie a urmărit 14.5 milioane de persoane din 62,400 de organizații prin intermediul a 67.7 milioane de teste simulate de phishing. Înainte de orice instruire, o medie de 33.1% dintre angajați, unul din trei, au fost victima unei simulări de phishing. În decurs de 90 de zile de la începerea instruirii regulate, acest procent a scăzut cu peste 40%, iar după un an întreg de instruire continuă, a scăzut la 4.1%, o reducere de 86%.
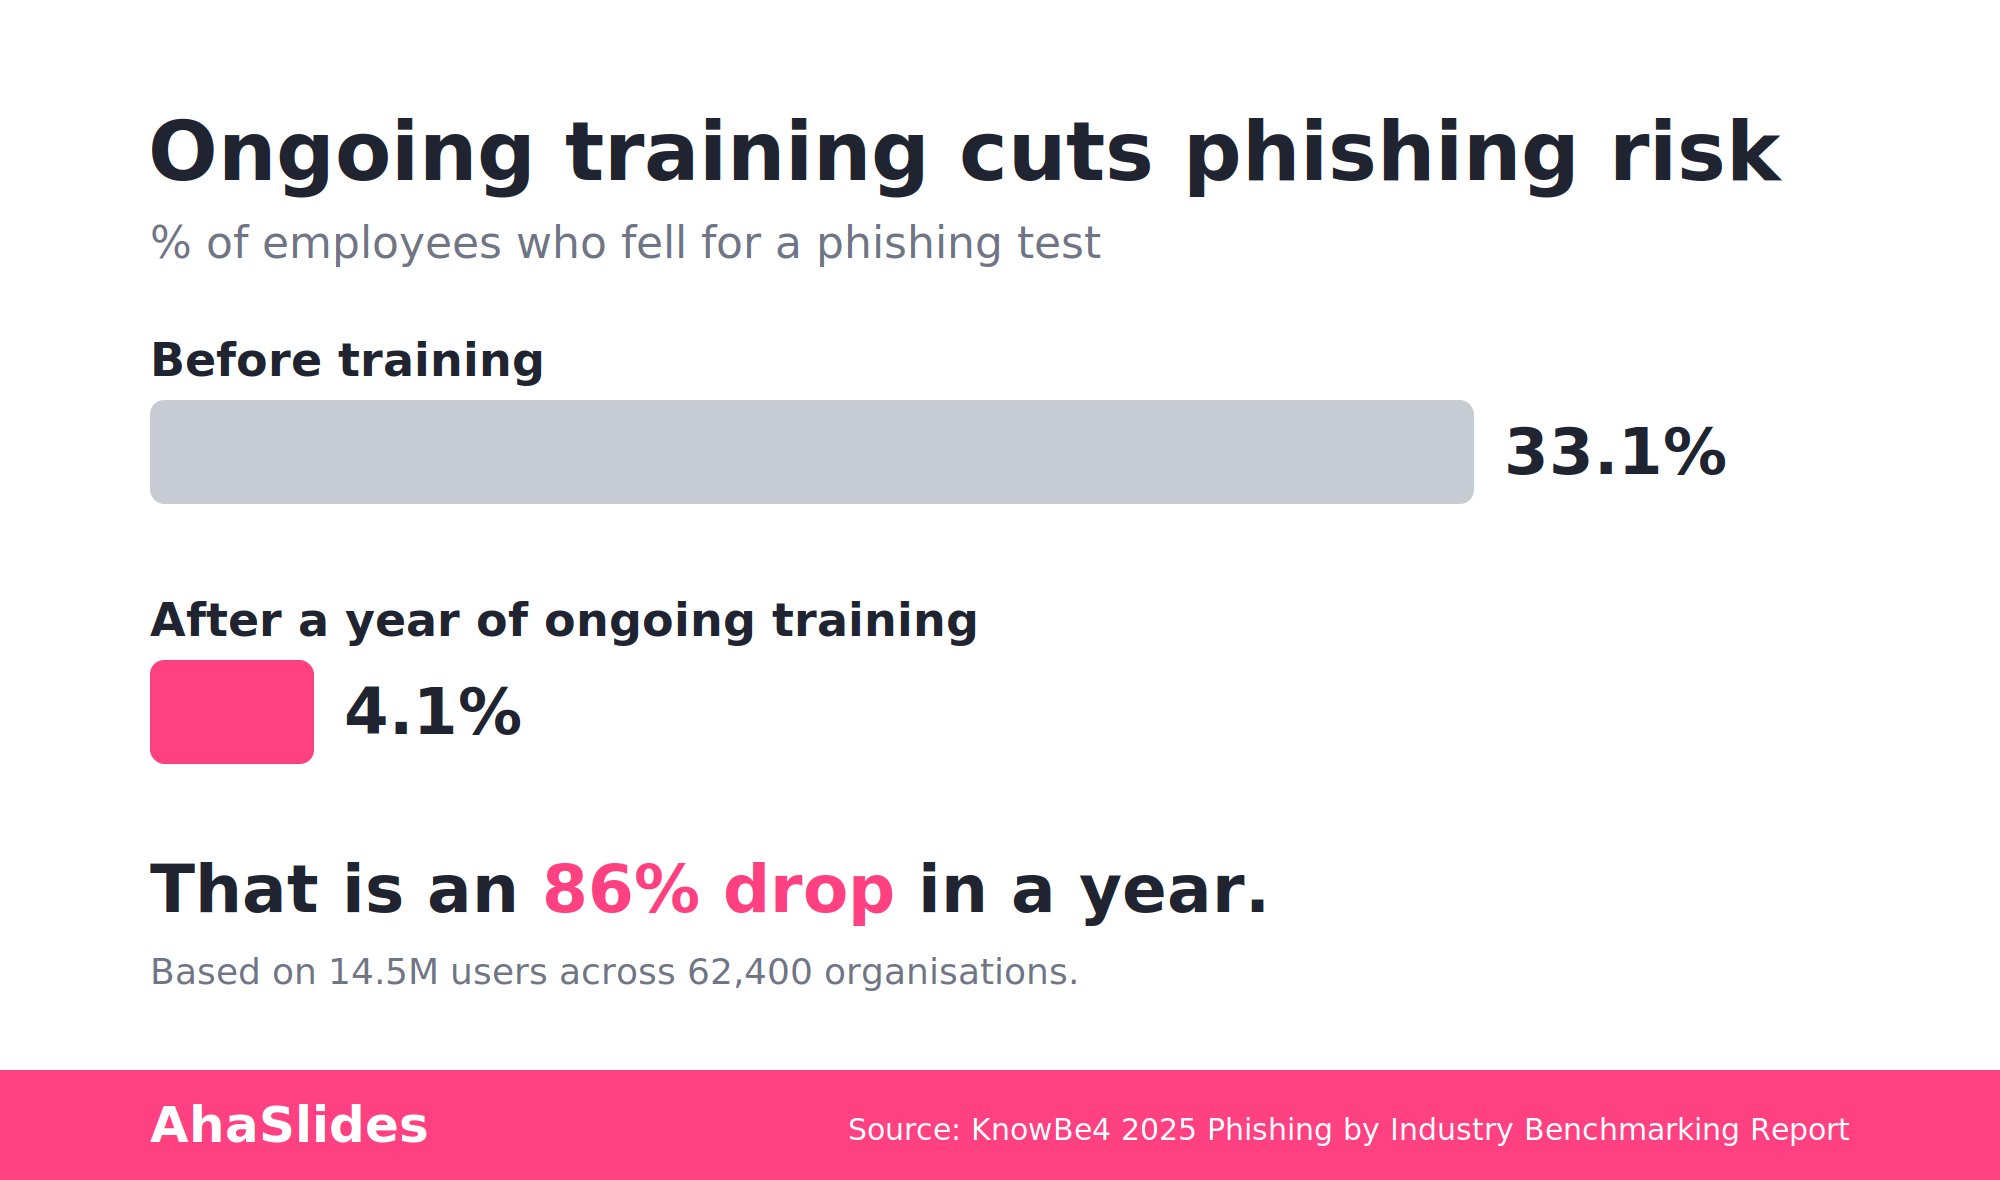
Forma acelei curbe este întregul argument. Îmbunătățirea nu este un singur pas dintr-o singură sesiune anuală; ea se acumulează de-a lungul a luni de expunere repetată și spațiată. Un modul singular mută numărul o singură dată; antrenamentul susținut și repetat este ceea ce reduce o treime din echipa ta la aproximativ unul din douăzeci și cinci. Acesta este cazul pentru a face din conștientizare un obicei recurent, mai degrabă decât un eveniment anual, și pentru a o desfășura undeva unde echipa se află deja.
AhaSlides pentru Slack: verificări ale pulsului acolo unde echipa este deja
AhaSlides pentru Slack se lansează pe AhaSlides marketplace ca o integrare care vă permite să postați slide-uri interactive direct într-un Slack canal sau mesaj direct, nu este necesară nicio întâlnire separată sau conectare. Nu se află încă pe pagina principală de integrări ahaslides.com; este încă în faza de lansare și, deocamdată, acceptă două tipuri de diapozitive: Alegeți un răspuns (un diapozitiv de test cu scor) și Sondaj. Norul de cuvinte, Întrebările și răspunsurile și celelalte tipuri de diapozitive interactive nu fac parte din Slack integrare astăzi, așa că păstrați-le pentru sesiunile live și independente AhaSlides prezentări, nu Slack flux de lucru.
Pentru o verificare a impulsurilor de phishing, acel domeniu de aplicare cu două diapozitive este suficient pentru a face treaba reală. Un diapozitiv Alege răspuns postat pe un canal ar putea conține:
- Ai un a Slack Un mesaj direct de la cineva care pretinde că este administratorul tău IT, în care îți cere să-ți resetezi parola printr-un link pe care l-a distribuit. Care este primul lucru pe care îl verifici înainte de a da clic?
- Un e-mail cu o factură sosește de la un furnizor cu care lucrați, dar adresa de răspuns este diferită cu un caracter de domeniul său real. Este acesta un e-mail legitim, precaut sau în mod clar rău intenționat?
- O invitație în calendar de la „HR” vă solicită să confirmați detaliile depunerii directe printr-un link încorporat. Care este pasul corect?
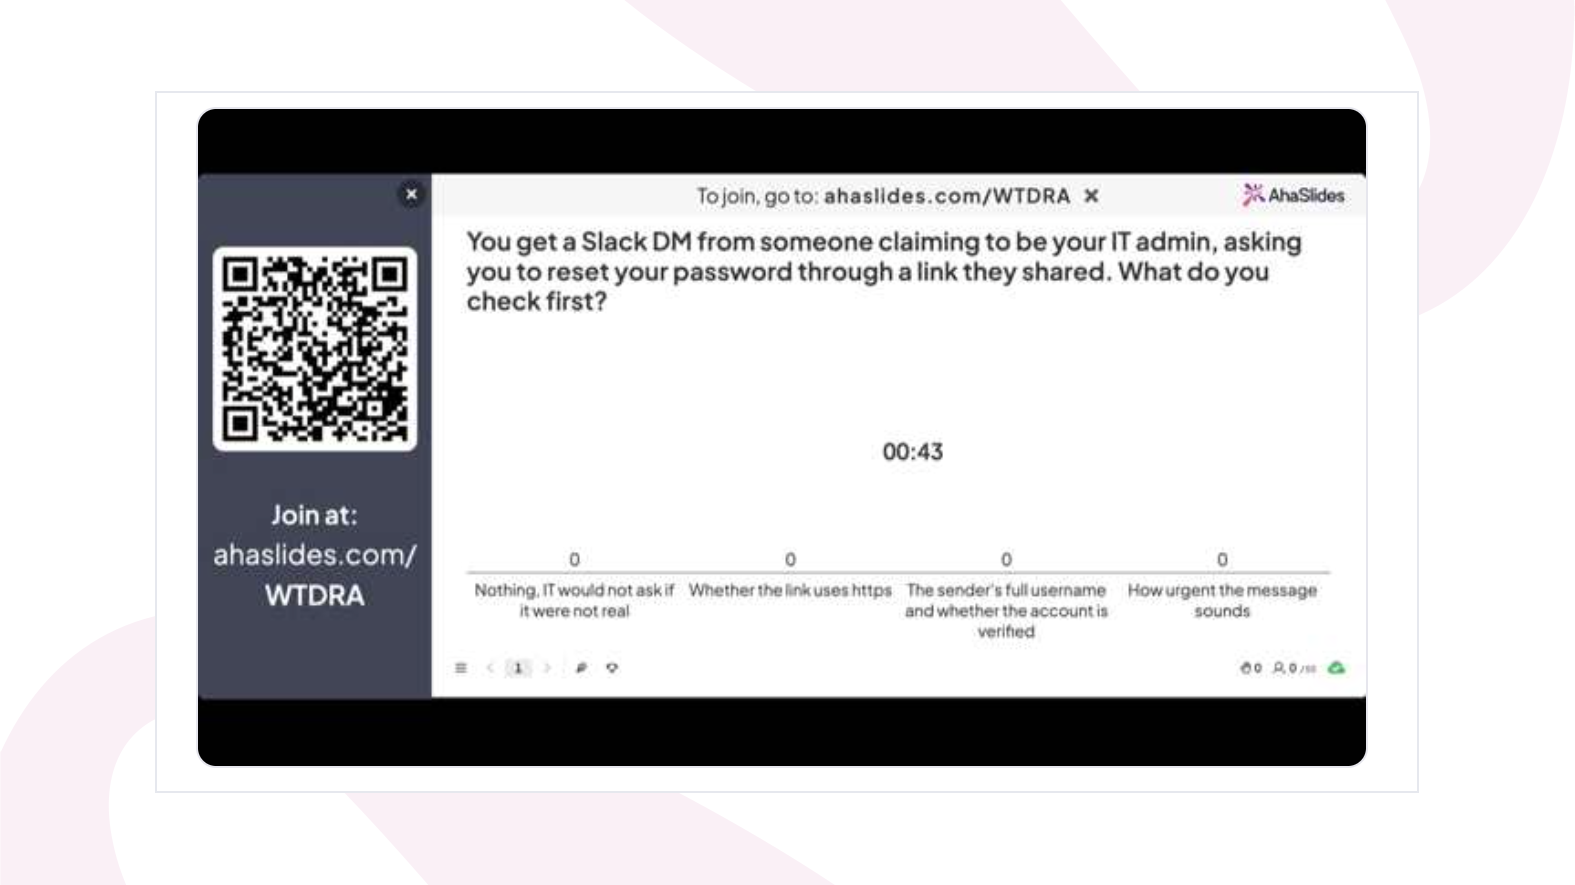
Fiecare opțiune se punctează automat, iar răspunsul corect poate fi dezvăluit în firul de discuție imediat după ce cineva se angajează să ghicească, acesta fiind modelul de recuperare-apoi-corectare care face ca o corecție să fie valabilă. Un diapozitiv de sondaj funcționează bine pentru întrebările cu miză mai mică, mai diagnostice: „Cât de sigur ești că vei depista în grabă o adresă de expeditor falsificată?” sau „Ai primit o adresă suspectă”? Slack „DM în ultima lună?” Sondajele nu au un răspuns corect, dar apar acolo unde încrederea este scăzută, ceea ce îți spune exact unde să îndrepți următoarea rundă Alege răspunsul.
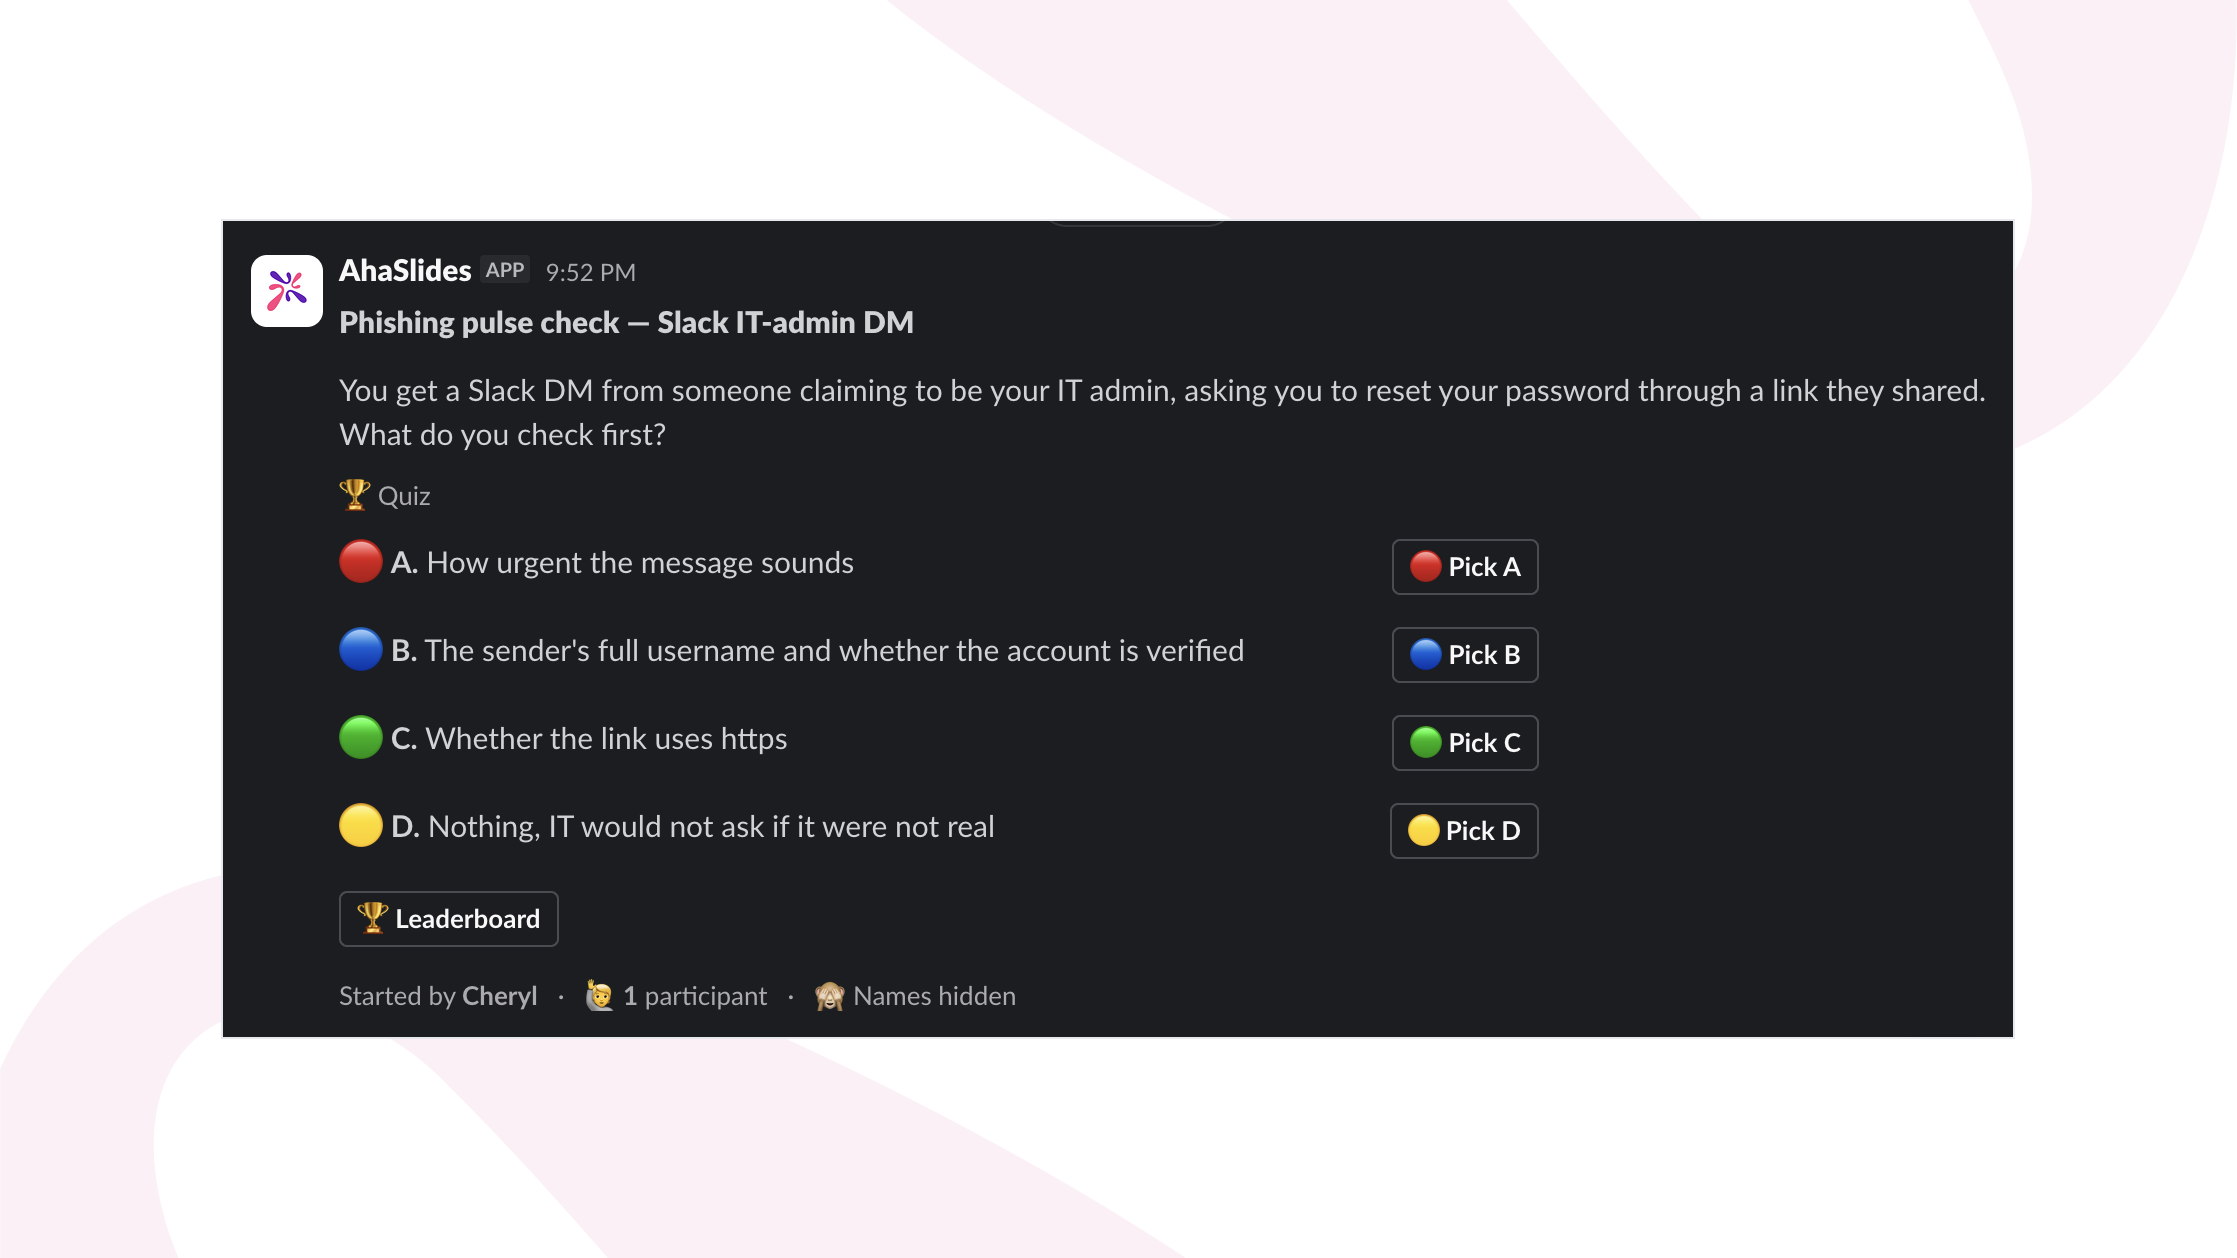
Pentru că integrarea trăiește în interior Slack, o verificare a pulsului nu concurează cu o conectare separată la un LMS pentru atragerea atenției cuiva. Apare în canalul pe care cineva îl citește deja, primește răspuns în timpul necesar pentru a citi întrebarea și nu necesită programarea unei sesiuni pe trei fusuri orare. O puteți adăuga în spațiul dvs. de lucru din AhaSlides Slack aplicație.
Alegeți răspunsul: exersarea judecății într-o sesiune live
Slack Verificarea pulsului surprinde oamenii în fluxul zilei lor obișnuite, dar este în mod deliberat scurtă și asincronă: o singură întrebare, la care se răspunde separat, fără discuții. O analiză lunară a securității în direct este un cadru diferit. Echipa este într-un apel împreună, așa că o rundă de tip „Alegere răspuns” poate rula ca o secvență scurtă de întrebări scenariale una după alta, distribuția răspunsurilor grupului fiind afișată după fiecare întrebare și un minut petrecut discutând de ce opțiunile greșite au fost tentante.
Vizibilitatea grupului este ceea ce Slack Versiunea nu poate face singură. Când două treimi din sală aleg același răspuns greșit, responsabilul cu securitatea care conduce sesiunea îl vede imediat și poate investiga motivul pe loc, în loc să afle dintr-un raport trei zile mai târziu. Întrebările bazate pe scenarii profită mai mult de acest format decât cele simple, bazate pe definiții:
- Departamentul de marketing primește un e-mail de la un domeniu similar, în care se solicită accelerarea plății unei facturi înainte de sfârșitul zilei, folosind numele real al directorului financiar. Ce ar trebui să verifice mai întâi persoana care l-a primit, înainte de a răspunde?
- Un contractor sună la serviciul IT pentru a solicita o resetare a parolei în loc să depună tichet-ul obișnuit și oferă un motiv plauzibil pentru urgență. Este normal, merită verificat sau este un semnal de alarmă?
- Un coleg transmite mai departe o Slack Un mesaj direct care pare să fi provenit de la asistența IT internă, prin care le cere să confirme autentificarea printr-un link extern. Care este cea mai rapidă modalitate de a verifica dacă este real?
Spațiază aceste întrebări pe parcursul sesiunii, în loc să le pui una după alta, și folosește pauza de după fiecare pentru discuții, nu doar pentru răspunsul corect. Această conversație, legată de un scenariu la care grupul tocmai a răspuns împreună, este ceea ce o rundă live de tip „Alege răspuns” adaugă pe lângă runda asincronă. Slack versiune în loc să o repetați.
Analiză și rapoarte: dovezile pe care un CISO sau un auditor le dorește
La un moment dat, cineva din departamentul de conformitate sau de conducere te va întreba de unde știi că programul funcționează, iar „oamenii au finalizat modulul anual” nu va fi un răspuns satisfăcător. AhaSlides înregistrează răspunsurile individuale la diapozitivele testelor și sondajelor și produce rapoarte despre performanța fiecărei persoane și a grupului, ceea ce face două lucruri în jurul cărora merită construit un program.
În primul rând, este vorba de documentație: un raport care arată cine a fost întrebat ce și cum a răspuns, rezistă la o întrebare de audit despre o activitate recurentă și documentată de conștientizare a securității, într-un mod în care o foaie de calcul cu datele de finalizare nu o face. În al doilea rând, este un diagnostic. Dacă o treime din echipă ratează același scenariu într-o verificare puls de tip „Alegeți răspuns”, acesta nu este un rezultat de arhivat. Este subiectul exact pentru urmărirea de săptămâna viitoare și este genul de model la nivel de departament sau de echipă pe care un singur test anual, rulat o singură dată și uitat, nu l-ar detecta niciodată.
Un flux practic pentru o organizație de securitate distribuită
- Postează o scurtă verificare a răspunsului Alege sau a pulsului unui sondaj Slack la fiecare una sau două săptămâni, construit pe baza unor încercări reale (redactate) pe care le-a văzut echipa dvs., nu pe baza unor scenarii generice din manuale.
- Desfășoară o sesiune live lunară cu o secvență de tip „Alege răspunsuri” bazată pe scenarii, arătând distribuția răspunsurilor grupului după fiecare întrebare, astfel încât echipa să poată discuta de ce opțiunile greșite au fost tentante.
- Consultați raportul Analytics după fiecare rundă și căutați o eroare comună, un tipar la nivelul unei echipe sau regiuni, nu doar un scor individual.
- Construiește următorul Slack verificarea pulsului direct de la acea ratare, astfel încât al doilea punct de contact să aterizeze în decurs de două până la trei săptămâni de la apariția decalajului, corelând consolidarea susținută și spațiată pe care datele KnowBe4 o leagă de o scădere de 86% pe parcursul unui an.
- Păstrați o scurtă evidență a raportului fiecărei runde pentru oricine deține relația de conformitate, astfel încât „instruirea documentată și recurentă privind conștientizarea securității” să fie un dosar cu date reale, nu un singur certificat din ianuarie.
Ce să schimbi în acest trimestru
Un singur modul anual de instruire nu este atât greșit, cât incomplet. Predă materialul o singură dată, îl testează o singură dată și apoi are încredere că lecția este valabilă timp de un an, într-o echipă care nu se află niciodată în aceeași sală, pentru a o consolida informal. Cel mai mare set de date din lumea reală spune contrariul: susceptibilitatea scade constant odată cu instruirea repetată și spațiată, cu peste 40% în primele 90 de zile și cu 86% pe parcursul unui an, nu cu o singură sesiune anuală. Mutați o parte a programului în Slack, unde echipa își petrece deja ziua, păstrați întrebările construite pe baza unor incidente reale în loc de exemple generice și folosiți rapoartele pentru a decide ce să întrebați în continuare. Acesta este un program mai mic și mai frecvent decât cel pe care majoritatea echipelor îl derulează astăzi, iar cercetările sugerează că este și unul mai eficient.