Для руководителя ИТ-отдела или отдела безопасности, проводящего программу повышения осведомленности среди команды, которая редко, если вообще когда-либо, одновременно использует один и тот же инструмент.
Большинство программ повышения осведомленности в области информационной безопасности по-прежнему работают по годовому циклу: обязательный модуль в системе управления обучением (LMS), сертификат о прохождении, галочка перед проверкой, затем одиннадцать месяцев молчания, после чего цикл повторяется. Если вы обеспечиваете безопасность распределенной команды, работающей в разных часовых поясах и из домашних офисов, без общего физического пространства для размещения предупреждающего плаката, то такой формат, проводимый раз в год, оказывается менее эффективным, чем кажется на бумаге. Люди забывают материал, по которому их проверяли, в течение нескольких недель. Реальная поверхность атаки, убедительное электронное письмо со счетом-фактурой, поддельное приглашение в календарь, фальшивое приглашение Slack Сотрудник отдела технической поддержки, представляющийся сотрудником «ИТ-поддержки», не ждет начала следующего цикла обучения.
Решение заключается не в увеличении продолжительности курса или ужесточении критериев сдачи. Речь идёт о переносе части программы в инструмент, который команда и так держит открытым весь день. Например, в тест из двух вопросов, помещённый в... Slack Ответ на сообщение в этом канале занимает меньше минуты, не требует отдельной авторизации и, при достаточно частом запуске, поддерживает актуальность материала так, как это не может сделать разовая годовая сессия.
Почему годовая модель не подходит для распределенной команды
Ежегодные обучающие сессии вполне эффективны, когда команда работает в одном офисе, а руководитель службы безопасности может пройтись по залу, подслушать разговор у кофемашины и понять, кто не в курсе последних тенденций фишинга. Но это не работает, когда команда разбросана по десятку домашних офисов и трем часовым поясам. Руководитель службы безопасности полностью теряет неформальную обратную связь, и единственным оставшимся сигналом является результат теста, прошедшего несколько месяцев назад.
Системы обеспечения соответствия требованиям усугубляют ситуацию одним конкретным образом. Большинство из них требуют документированной, регулярной деятельности по повышению осведомленности в области безопасности, а не разового ежегодного мероприятия, но инструменты, которые уже есть у большинства ИТ-команд (модуль LMS, презентация, PDF-файл с политикой), построены на модели разовых мероприятий. Создание действительно регулярной программы на основе этих инструментов обычно означает, что распределенной команде приходится подключаться к еще одной платформе по расписанию, которое никто не помнит, а это именно тот тип препятствий, из-за которого программа забрасывается через два квартала.
Что говорят исследования о регулярных тренировках?
Масштаб проблемы не вызывает сомнений. В отчете Verizon о расследованиях утечек данных за 2025 год говорится, что около 60 процентов утечек по-прежнему связаны с человеческим фактором: кто-то переходит по ссылке, отвечает на сообщение или передает учетные данные, и что среднее время, необходимое человеку для перехода по фишинговой ссылке, составляет менее минуты. Утечка реальна, она происходит быстро, и ни один фильтр не может отловить все случаи, поэтому действия вашей команды в данный момент по-прежнему имеют значение.
Более важный вопрос заключается в том, действительно ли обучение меняет это поведение, и здесь крупнейший реальный набор данных обнадеживает. В отчете KnowBe4 «Сравнительный анализ фишинга в отрасли за 2025 год» отслеживались данные 14.5 миллионов человек из 62 400 организаций, которые прошли 67.7 миллионов смоделированных фишинговых тестов. До начала обучения в среднем 33.1% сотрудников, каждый третий, становились жертвами смоделированных фишинговых атак. В течение 90 дней после начала регулярного обучения этот показатель снизился более чем на 40%, а после года непрерывного обучения — до 4.1%, что составляет снижение на 86%.
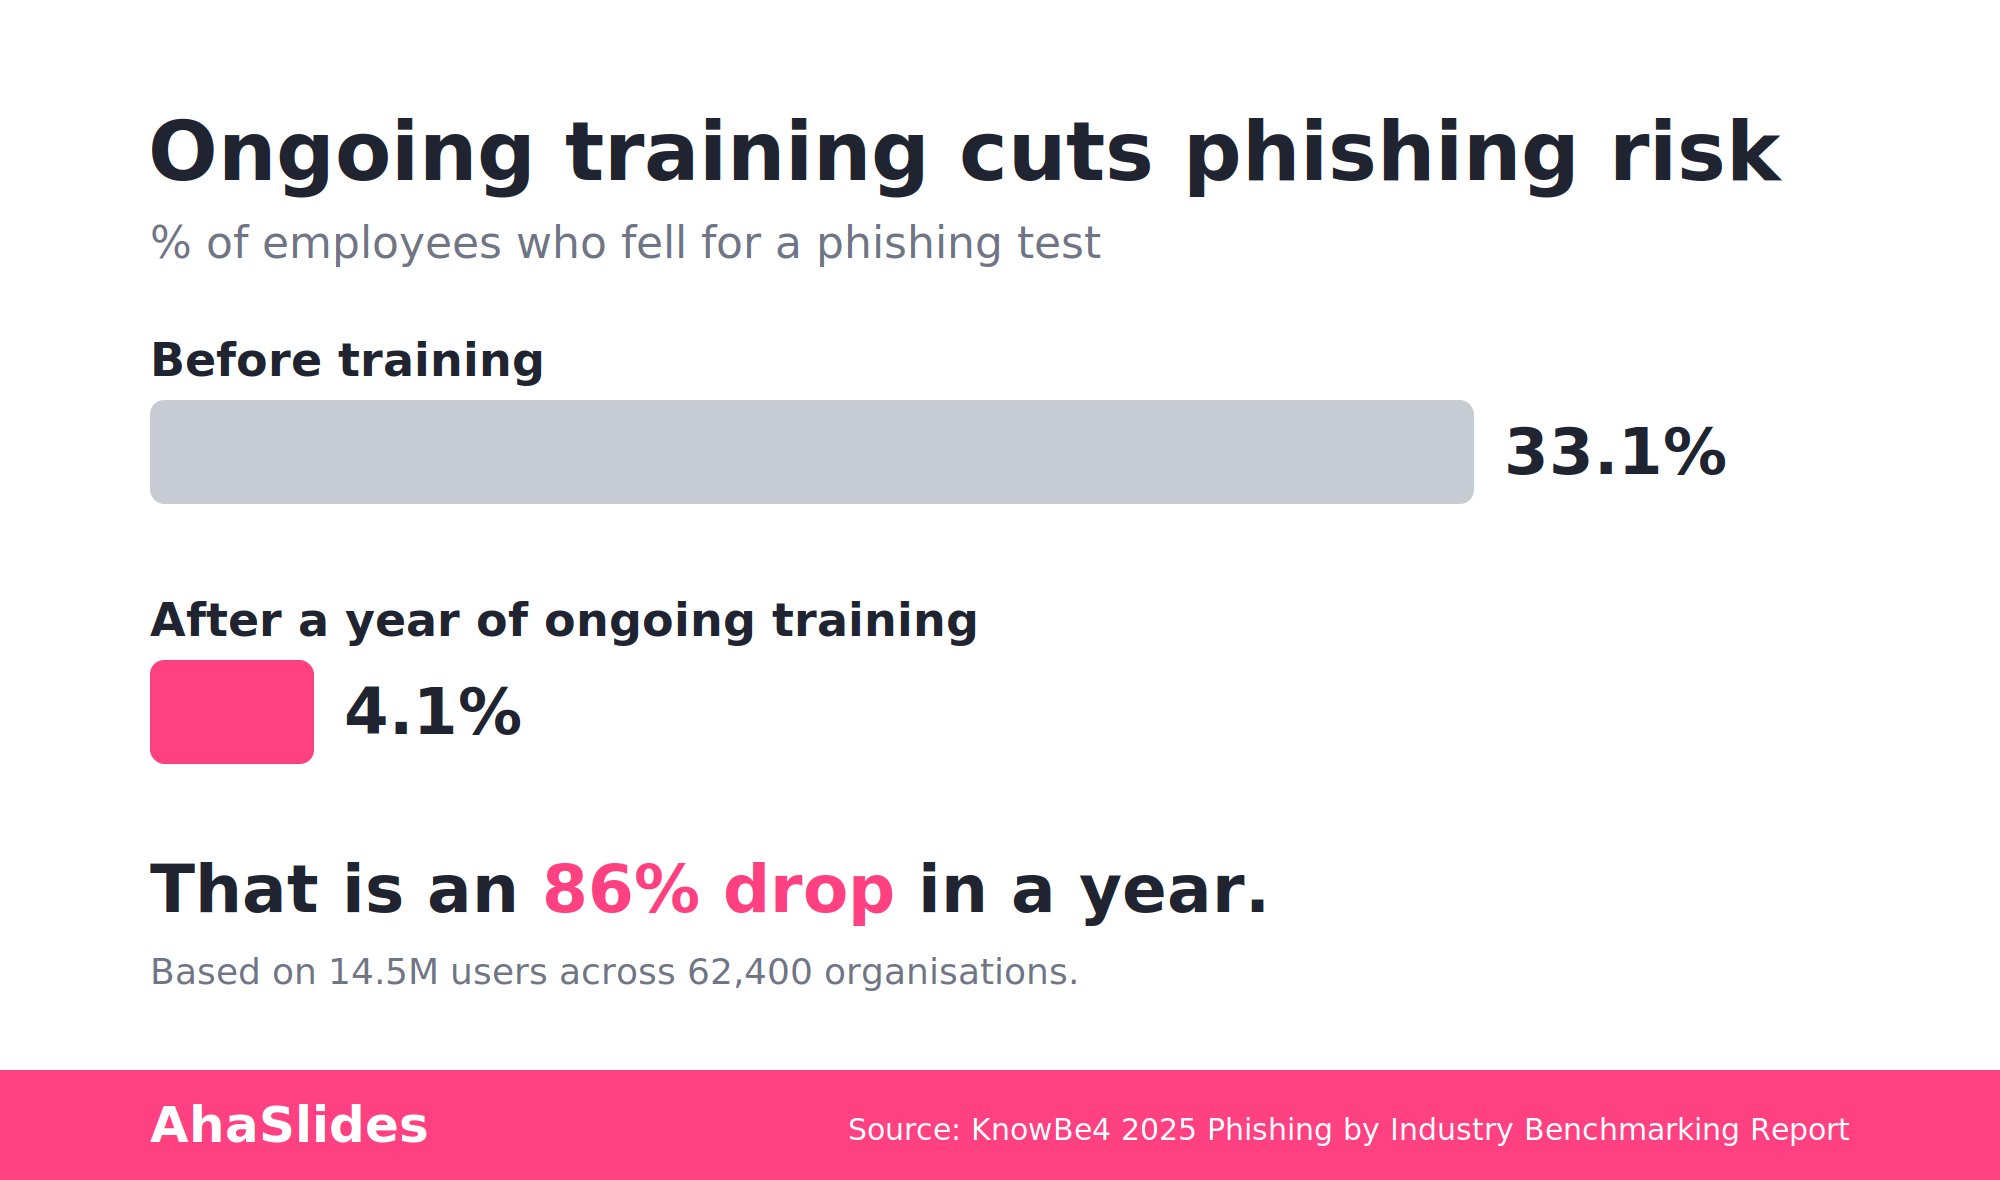
Вся суть аргумента заключается в форме этой кривой. Улучшение достигается не за счёт одного шага в рамках одного ежегодного занятия; оно накапливается в течение нескольких месяцев многократного, распределенного по времени воздействия. Разовый модуль меняет показатель один раз; устойчивое, многократное обучение позволяет сократить количество участников с трети команды примерно до одного из двадцати пяти. Это справедливо для превращения повышения осведомленности в повторяющуюся привычку, а не в ежегодное мероприятие, и для проведения этого процесса в месте, где команда уже присутствует.
AhaSlides для Slack: проверка состояния команды на том этапе, на котором она уже находится.
AhaSlides для Slack развертывается на AhaSlides маркетплейс как интеграция, позволяющая размещать интерактивные слайды непосредственно в Slack Для подключения через канал или личные сообщения не требуется отдельная встреча или авторизация. Функция пока не отображается на главной странице интеграций ahaslides.com; она находится на стадии внедрения и на данный момент поддерживает два типа слайдов: «Выбор ответа» (слайд с викториной и оценкой) и «Опрос». «Облако слов», «Вопросы и ответы» и другие интерактивные типы слайдов не входят в эту интеграцию. Slack Интеграция уже сегодня, поэтому используйте её как для прямых трансляций, так и для автономной работы. AhaSlides презентации, а не Slack рабочий процесс.
Для проверки на фишинговую активность этого двухслайдового осциллографа вполне достаточно. Слайд с ответом на запрос, размещенный в канале, может выглядеть так:
- Вы получаете Slack В личных сообщениях кто-то, представившийся вашим IT-администратором, просит сбросить пароль по предоставленной им ссылке. Что вы проверяете в первую очередь, прежде чем нажать на неё?
- Пришло электронное письмо с счетом от поставщика, с которым вы работаете, но адрес для ответа отличается всего на один символ от его реального домена. Это законное, осторожное или явно злонамеренное письмо?
- В приглашении в календарь от отдела кадров вас просят подтвердить данные для прямого перечисления заработной платы, перейдя по встроенной ссылке. Какой правильный шаг?
Каждый вариант ответа оценивается автоматически, и правильный ответ может быть показан в ветке обсуждения сразу после того, как кто-то сделает предположение. Это принцип «восстановление-исправление», благодаря которому исправление действительно вступает в силу. Слайд с опросом хорошо подходит для менее важных, диагностических вопросов: «Насколько вы уверены, что сможете обнаружить поддельный адрес отправителя в спешке?» или «Получали ли вы подозрительные сообщения?» Slack «Вы писали в личные сообщения в течение последнего месяца?» В опросах нет однозначного ответа, но они появляются там, где уровень доверия низок, что точно указывает, куда направить следующий раунд опроса «Выбери ответ».
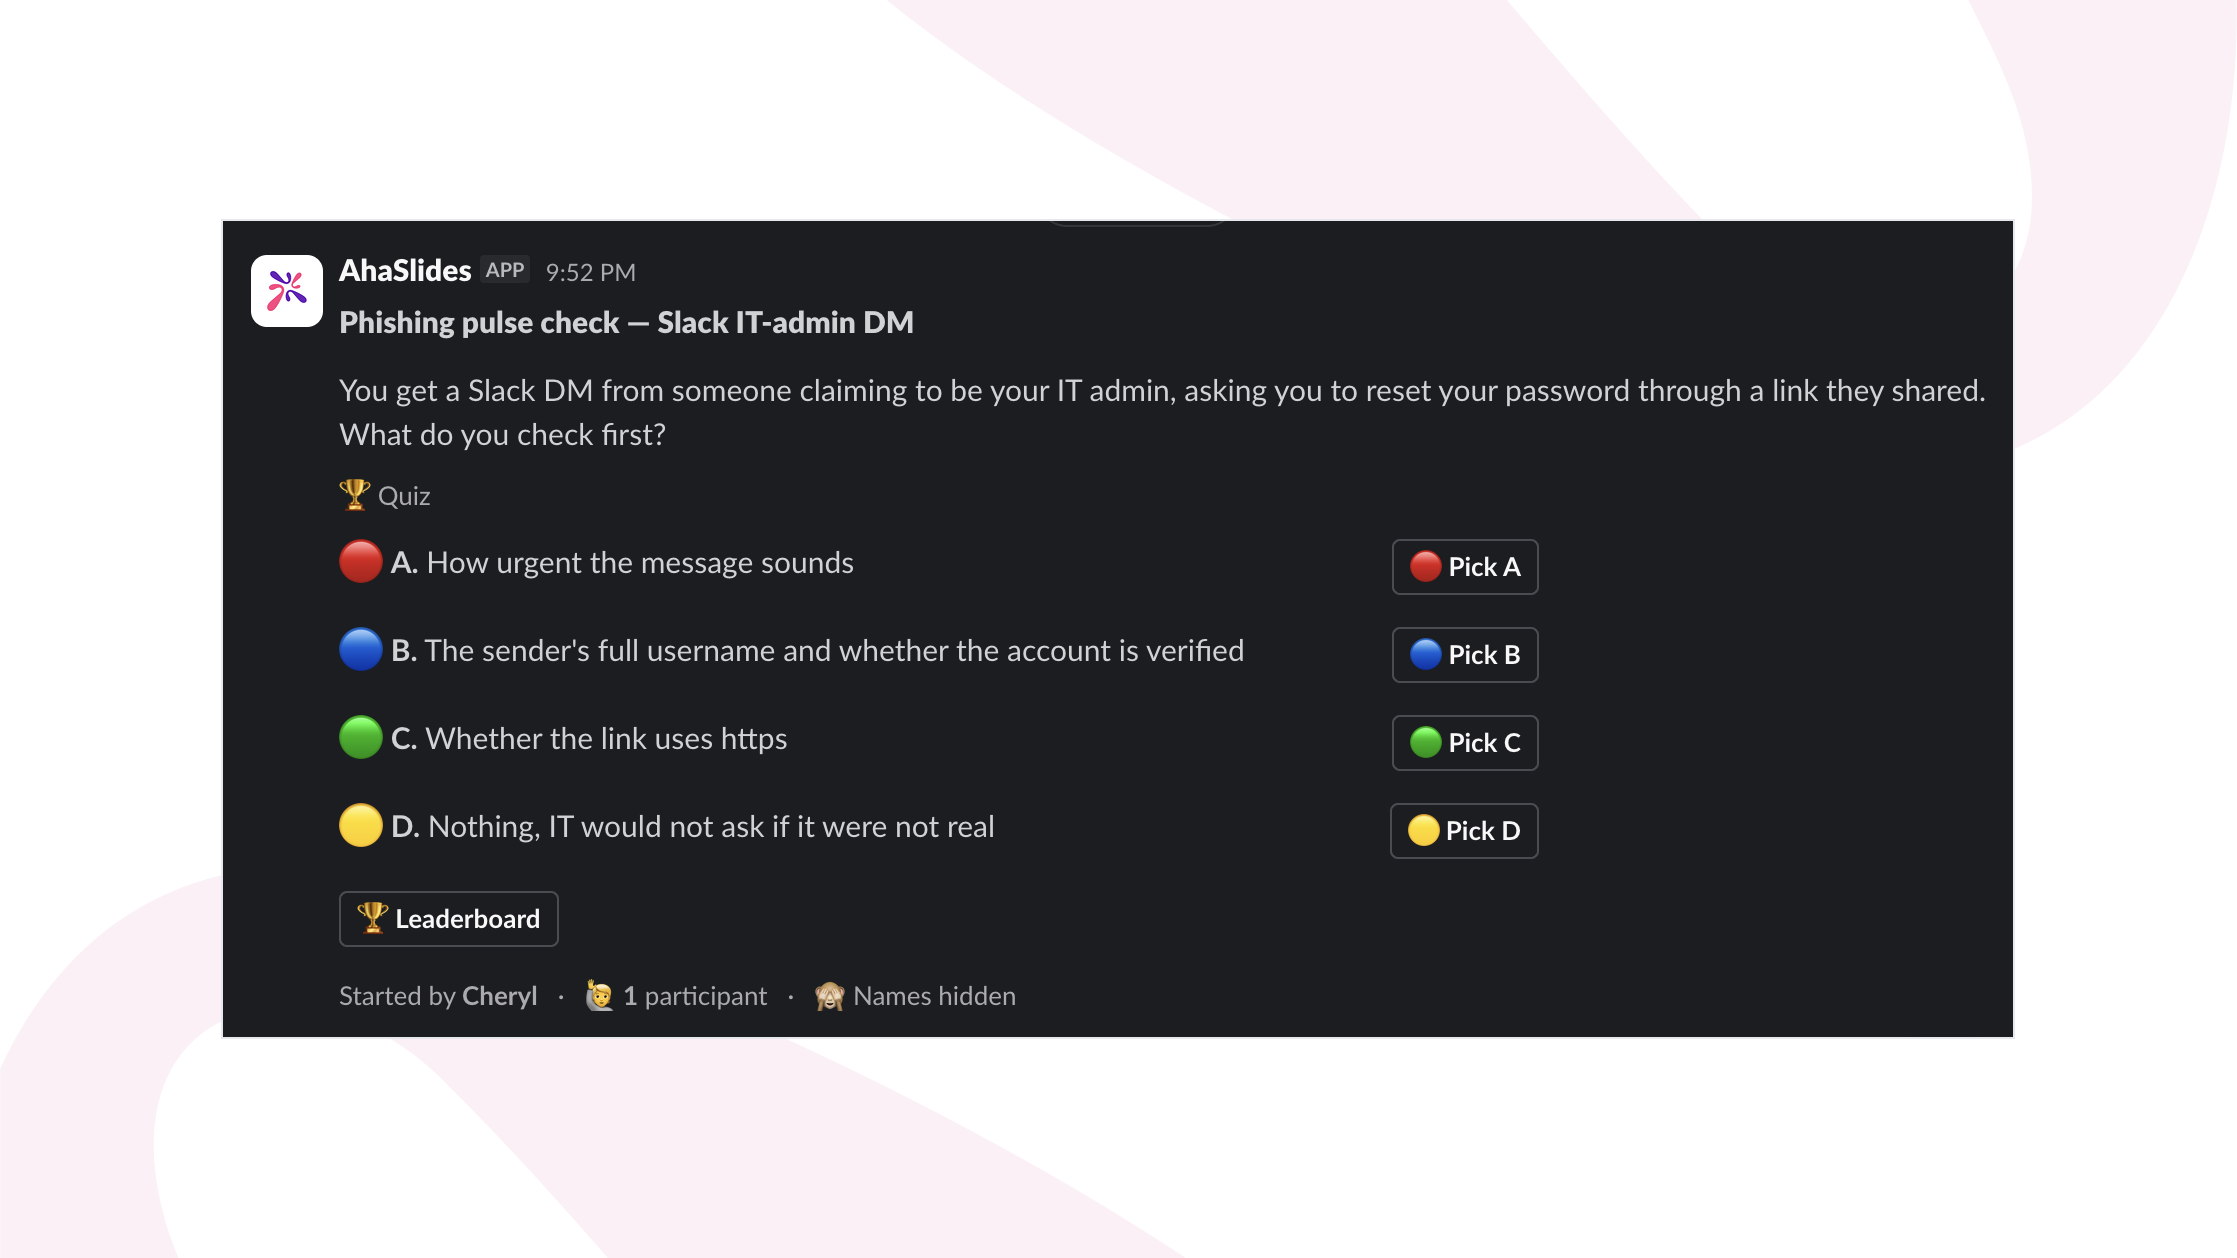
Потому что интеграция находится внутри SlackПроверка настроения не отвлекает внимание от отдельного входа в LMS. Она отображается в канале, который пользователь уже читает, на нее отвечают в течение времени, необходимого для прочтения вопроса, и не требует планирования сессии в трех часовых поясах. Вы можете добавить ее в свое рабочее пространство из... AhaSlides Slack страница приложения.
Выберите ответ: отработка принятия решения в ходе реального занятия.
Slack Проверка настроения позволяет людям оставаться в рамках своего обычного рабочего дня, но она намеренно короткая и асинхронная: один вопрос, на который дается ответ самостоятельно, без обсуждения. Ежемесячный обзор безопасности в режиме реального времени — это совсем другая ситуация. Команда находится на совещании, поэтому раунд «Выбери ответ» может проходить в виде короткой последовательности вопросов по сценариям, следующих один за другим, с отображением распределения ответов группы после каждого вопроса и минутой обсуждения того, почему неправильные варианты были заманчивыми.
Именно эта групповая видимость и является тем, что Slack Эта версия сама по себе не подходит. Когда две трети участников выбирают один и тот же неправильный ответ, руководитель службы безопасности, проводящий сессию, видит это немедленно и может сразу же разобраться в причинах, вместо того чтобы узнавать об этом из отчета через три дня. Вопросы, основанные на сценариях, извлекают больше пользы из этого формата, чем вопросы в виде простых определений:
- Отдел маркетинга получает электронное письмо с похожего домена с просьбой ускорить оплату счета до конца дня, используя настоящее имя финансового директора. Что должен проверить получатель письма в первую очередь, прежде чем отвечать?
- Подрядчик звонит в службу ИТ-поддержки с просьбой сбросить пароль вместо создания обычной заявки и приводит убедительную причину срочности. Нормально ли это, стоит ли проверить, или это тревожный сигнал?
- Коллега пересылает Slack Личное сообщение выглядит так, будто оно пришло от внутренней ИТ-поддержки, и в нём пользователя просят подтвердить свой вход в систему по внешней ссылке. Как быстрее всего проверить, настоящее ли это сообщение?
Распределите эти вопросы по всей сессии, а не задавайте их один за другим, и используйте паузу после каждого вопроса для обсуждения, а не только для определения правильного ответа. Именно такое обсуждение, связанное со сценарием, на который группа только что ответила вместе, и добавляет раунд «Выбери ответ» к асинхронному формату. Slack Вместо того чтобы повторять этот текст, давайте рассмотрим другой вариант.
Аналитика и отчеты: доказательства, необходимые руководителю службы информационной безопасности или аудитору.
В какой-то момент кто-нибудь из отдела по соблюдению нормативных требований или руководства спросит, как вы поняли, что программа работает, и ответ типа «люди прошли годовой модуль» не будет удовлетворительным. AhaSlides Программа записывает индивидуальные ответы на слайды с викторинами и опросами и формирует отчеты о результатах каждого участника и группы в целом, что позволяет реализовать две важные функции, ради которых стоит строить программу.
Во-первых, это документация: отчет, показывающий, кого и что спрашивали, и как они отвечали, выдерживает проверку на предмет повторяющейся, задокументированной деятельности по повышению осведомленности в области безопасности гораздо лучше, чем электронная таблица с датами выполнения. Во-вторых, это диагностика. Если треть команды пропускает тот же сценарий при экспресс-проверке ответов, это не тот результат, который следует забывать. Это именно та тема, которую следует обсудить на следующей неделе, и это тот тип закономерности на уровне отдела или команды, который никогда не выявит одноразовая ежегодная проверка, проведенная один раз и забытая.
Практический алгоритм действий для распределенной организации безопасности.
- Разместите короткий вопрос с выбором ответа или опросом для проверки настроения. Slack Раз в одну-две недели, основываясь на реальных (засекреченных) попытках, с которыми столкнулась ваша команда, а не на типовых сценариях из учебников.
- Проводите ежемесячные онлайн-сессии с использованием последовательности вопросов и ответов, основанной на конкретных сценариях, показывая распределение ответов группы после каждого вопроса, чтобы команда могла обсудить, почему неправильные варианты были заманчивыми.
- После каждого раунда просматривайте аналитический отчет и ищите общие ошибки, закономерности в команде или регионе, а не только в индивидуальном результате.
- Создайте следующее Slack Проверка пульса происходит непосредственно после этого промаха, поэтому второе взаимодействие происходит в течение двух-трех недель после появления пробела, что соответствует устойчивому, распределенному эффекту подкрепления, который, согласно данным KnowBe4, приводит к снижению на 86 процентов за год.
- Ведите краткий учет отчетов по каждому этапу для ответственного за соблюдение нормативных требований, чтобы «документированное, регулярное обучение по вопросам информационной безопасности» представляло собой папку с реальными данными, а не отдельный сертификат за январь.
Что изменить в этом квартале?
Однократное ежегодное обучение — это не столько ошибка, сколько неполнота. Материал преподается один раз, проверяется один раз, а затем предполагается, что он останется актуальным в течение года для команды, которая никогда не собирается вместе, чтобы неформально его закреплять. Крупнейший набор данных из реальной практики говорит об обратном: восприимчивость неуклонно снижается при многократном, распределенном по времени обучении, более чем на 40 процентов в первые 90 дней и на 86 процентов в течение года, а не при одном ежегодном занятии. Перенесите часть программы в... SlackВ рамках программы, где команда и так проводит свой день, вопросы должны быть основаны на реальных инцидентах, а не на общих примерах, а отчеты следует использовать для определения дальнейших вопросов. Это более компактная и часто проводимая программа, чем та, которую используют большинство команд сегодня, и, как показывают исследования, она также более эффективна.