Для керівника ІТ-відділу або відділу безпеки, який запускає програму підвищення обізнаності для команди, яка рідко, якщо взагалі коли-небудь, використовує один і той самий інструмент одночасно.
Більшість програм підвищення обізнаності щодо безпеки досі виконуються за річним циклом: обов'язковий модуль у LMS, сертифікат про завершення, позначений пункт перед аудитом, потім одинадцять місяців тиші, перш ніж цикл повториться. Якщо ви керуєте безпекою для розподіленої команди, розкиданої по часових поясах та домашніх офісах без спільного фізичного простору для розміщення плаката з попередженням, такий формат раз на рік слабший, ніж здається на папері. Люди забувають матеріал, на якому їх перевіряли, протягом кількох тижнів. Фактична атака на поверхню, переконливий електронний лист з рахунком-фактурою, підроблене запрошення в календарі, фальшива... Slack Ведучий, який стверджує, що працює в «ІТ-підтримці», не чекає наступного циклу навчання.
Виправлення полягає не в довшим курсі чи суворішому порозі складання. Йдеться про перенесення частини програми в інструмент, який команда вже має відкритим цілий день. Двозапитання, що перевіряють пульс, було вставлено в Slack Відповідь на запит займає менше хвилини, не вимагає окремого входу в систему та, за умови достатньої частоти запуску, підтримує актуальність матеріалу так, як це неможливо за один щорічний сеанс.
Чому річна модель не працює для розподіленої команди
Річний тренінг працює досить добре, коли команда сидить в одному офісі, а керівник служби безпеки може пройтися по кімнаті, підслухати розмову біля кавоварки та дізнатися, хто не розуміє останніх тенденцій фішингу. Ніщо з цього не працює, коли команда розподілена по десятку домашніх офісів та трьох часових поясах. Керівник служби безпеки повністю втрачає неформальний зворотний зв'язок, і єдиним сигналом, що залишається, є результат тесту із сесії, яка відбулася кілька місяців тому.
Структури відповідності погіршують ситуацію певним чином. Більшість із них вимагають задокументованої, періодичної діяльності з підвищення обізнаності щодо безпеки, а не одноразової щорічної події, але інструменти, які вже мають більшість ІТ-команд (модуль LMS, презентація, вкладений PDF-файл із політикою), побудовані навколо моделі одноразової події. Побудова справді періодичної програми на основі цих інструментів зазвичай означає, що розподілена команда має увійти на ще одну платформу за розкладом, який ніхто не пам’ятає, а це саме той тип тертя, який призводить до закриття програми після двох кварталів.
Що дослідження говорить про періодичне навчання
Масштаб проблеми не викликає сумнівів. Звіт Verizon про розслідування витоків даних за 2025 рік показав, що близько 60 відсотків порушень все ще пов’язані з людським фактором, кимось, хто натискає, відповідає або передає облікові дані, і що середній час, який людина витрачає на перехід за фішинговим посиланням, становить менше хвилини. Викриття реальне, воно відбувається швидко, і жоден фільтр не вловлює його повністю, тому те, що ваша команда робить у даний момент, все ще має значення.
Більш корисне питання полягає в тому, чи дійсно навчання змінює цю поведінку, і тут найбільший набір даних з реального світу є обнадійливим. У звіті KnowBe4 «Фішинг за галузями» за 2025 рік було відстежено 14.5 мільйона людей у 62 400 організаціях за допомогою 67.7 мільйона симульованих фішингових тестів. До будь-якого навчання в середньому 33.1% співробітників, тобто кожен третій, потрапляли на симульований фішинг. Протягом 90 днів після початку регулярного навчання цей показник знизився більш ніж на 40%, а після повного року постійного навчання – до 4.1%, що на 86%.
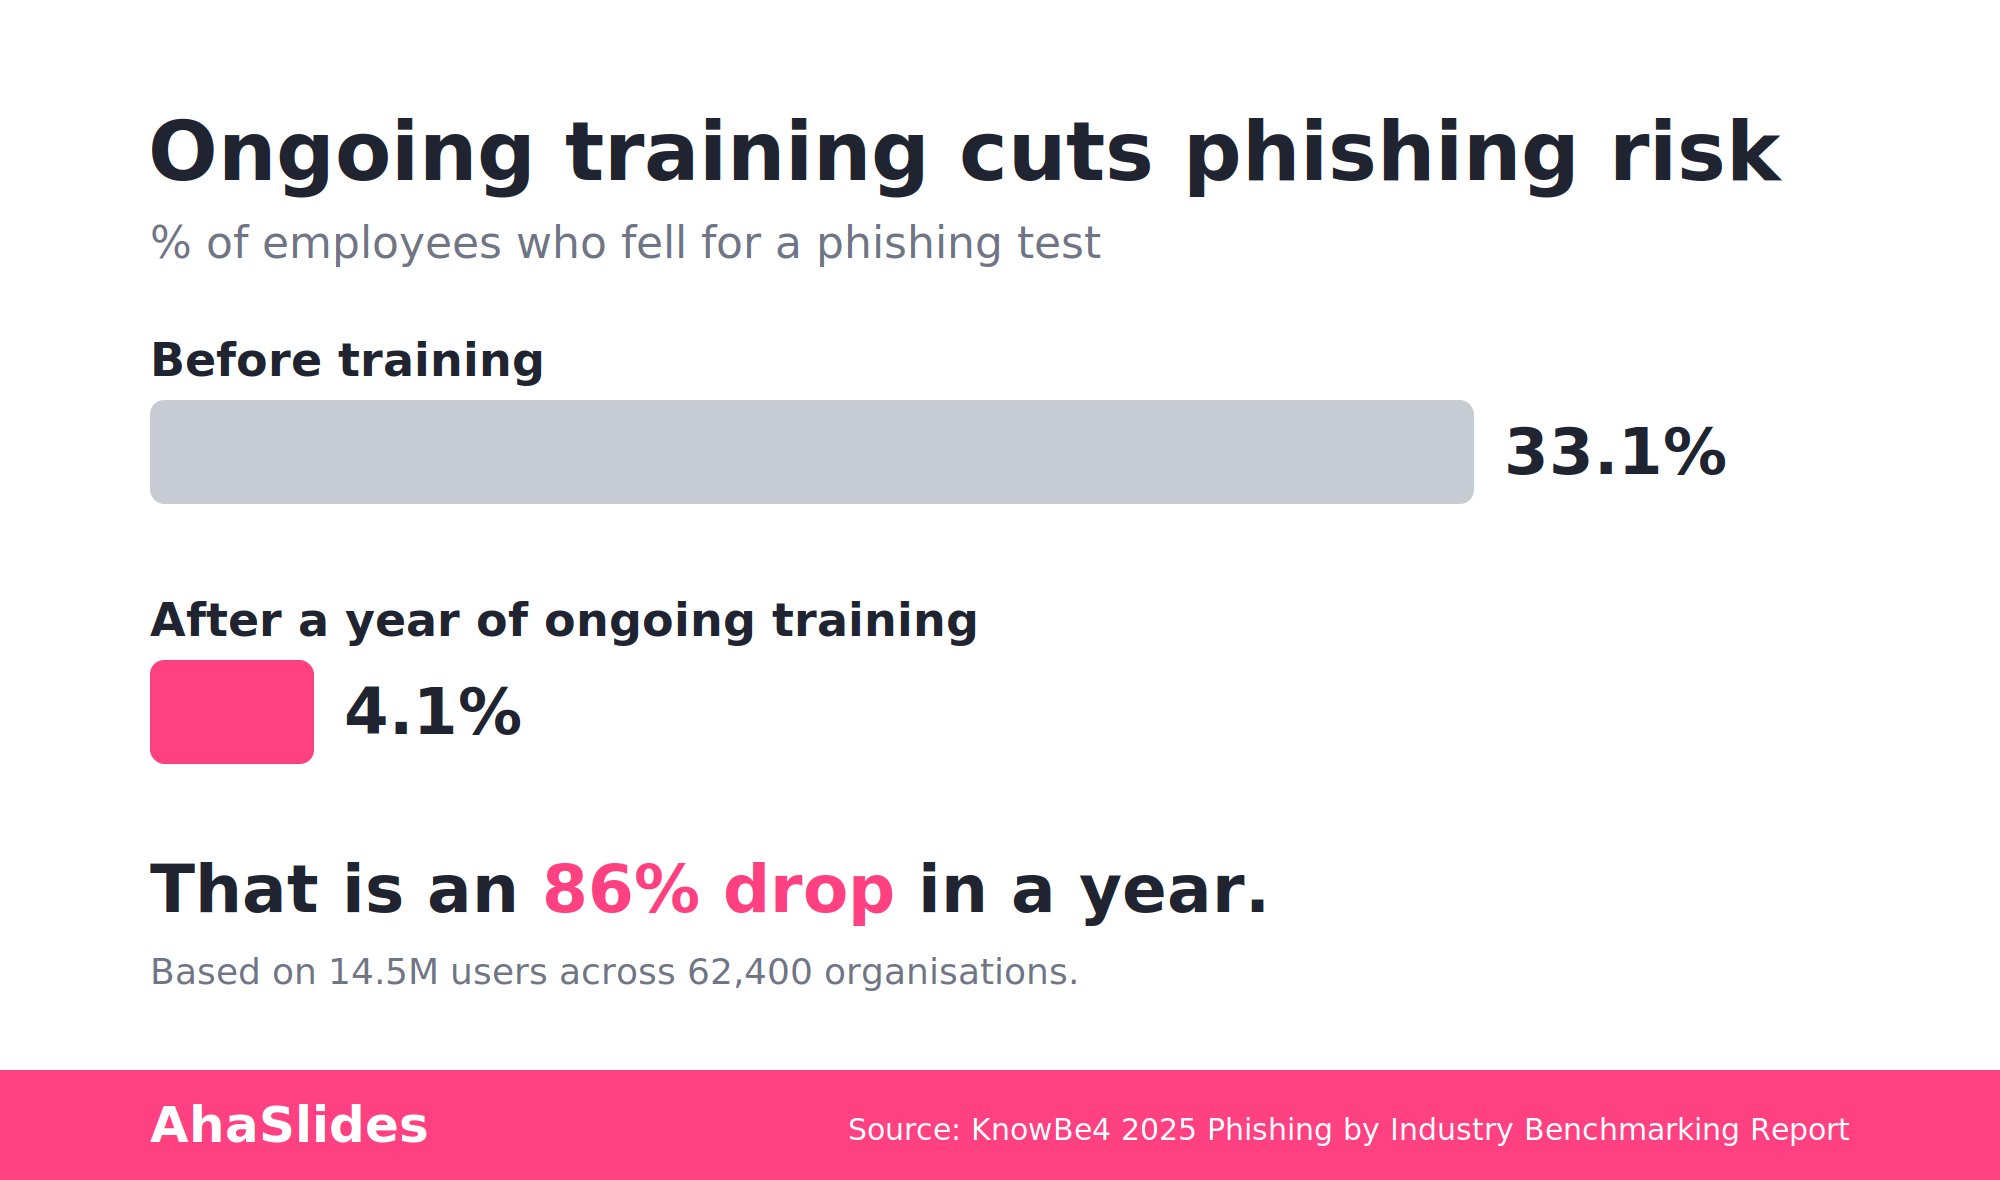
Форма цієї кривої — це вся суть аргументу. Покращення не відбувається шляхом одного щорічного заняття; воно накопичується протягом місяців повторюваного, розподіленого впливу. Одноразовий модуль підвищує показник один раз; тривале, повторюване навчання — це те, що зменшує кількість учасників вашої команди з третини до приблизно одного з двадцяти п'яти. Це той випадок, коли усвідомлення стає повторюваною звичкою, а не щорічною подією, і коли його проводять там, де команда вже є.
AhaSlides та цінності Slack: пульс перевіряє, де вже знаходиться команда
AhaSlides та цінності Slack розгортається на AhaSlides торговельний майданчик як інтеграція, що дозволяє публікувати інтерактивні слайди безпосередньо в Slack канал або особисте повідомлення, окрема зустріч чи вхід не потрібні. Його ще немає на головній сторінці інтеграції ahaslides.com; він все ще перебуває на етапі розгортання, і наразі він підтримує два типи слайдів: «Вибери відповідь» (слайд вікторини з оцінками) та «Опитування». Хмара слів, запитання та відповіді та інші інтерактивні типи слайдів не є частиною Slack інтеграцію сьогодні, тож збережіть їх для ваших живих сесій та автономних AhaSlides презентації, а не Slack робочий процес.
Для перевірки на фішинговий імпульс цього двослайдового сканера достатньо для справжньої роботи. Слайд «Вибери відповідь», опублікований у каналі, може мати такий вигляд:
- Ви отримуєте Slack Приватне повідомлення від когось, хто видає себе за вашого ІТ-адміністратора, з проханням скинути пароль за посиланням, яким він поділився. Що ви перевіряєте насамперед, перш ніж натиснути?
- Електронний лист із рахунком-фактурою надходить від постачальника, з яким ви працюєте, але адреса для відповіді відрізняється на один символ від його справжнього домену. Це легітимний, обережний чи явно шкідливий електронний лист?
- У запрошенні до календаря від відділу кадрів вас просять підтвердити дані прямого депозиту через вбудоване посилання. Як правильно зробити?
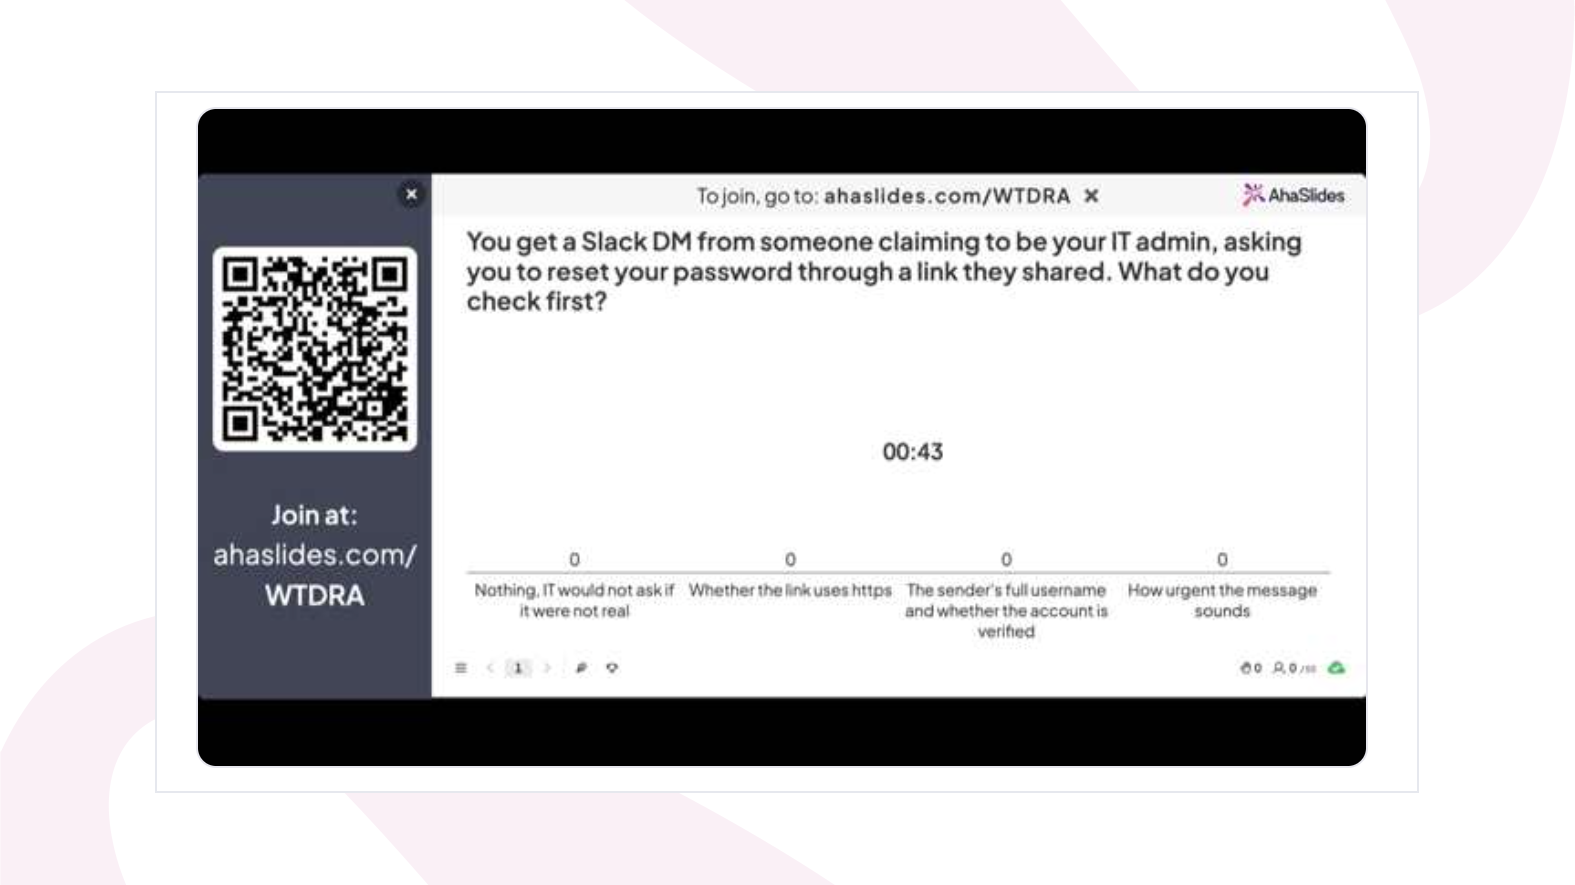
Кожен варіант оцінюється автоматично, а правильну відповідь можна розкрити в обговоренні одразу після того, як хтось погодиться на вгадування, що є шаблоном пошуку, а потім виправлення, який робить виправлення фактичним. Слайд опитування добре підходить для менш важливих, більш діагностичних запитань: «Наскільки ви впевнені, що зможете швидко виявити підроблену адресу відправника?» або «Чи отримали ви підозрілу Slack «ДМ за останній місяць?» В опитуваннях немає правильної відповіді, але вони з'являються там, де низька довіра, що точно вказує, куди спрямувати наступний раунд «Вибери відповідь».
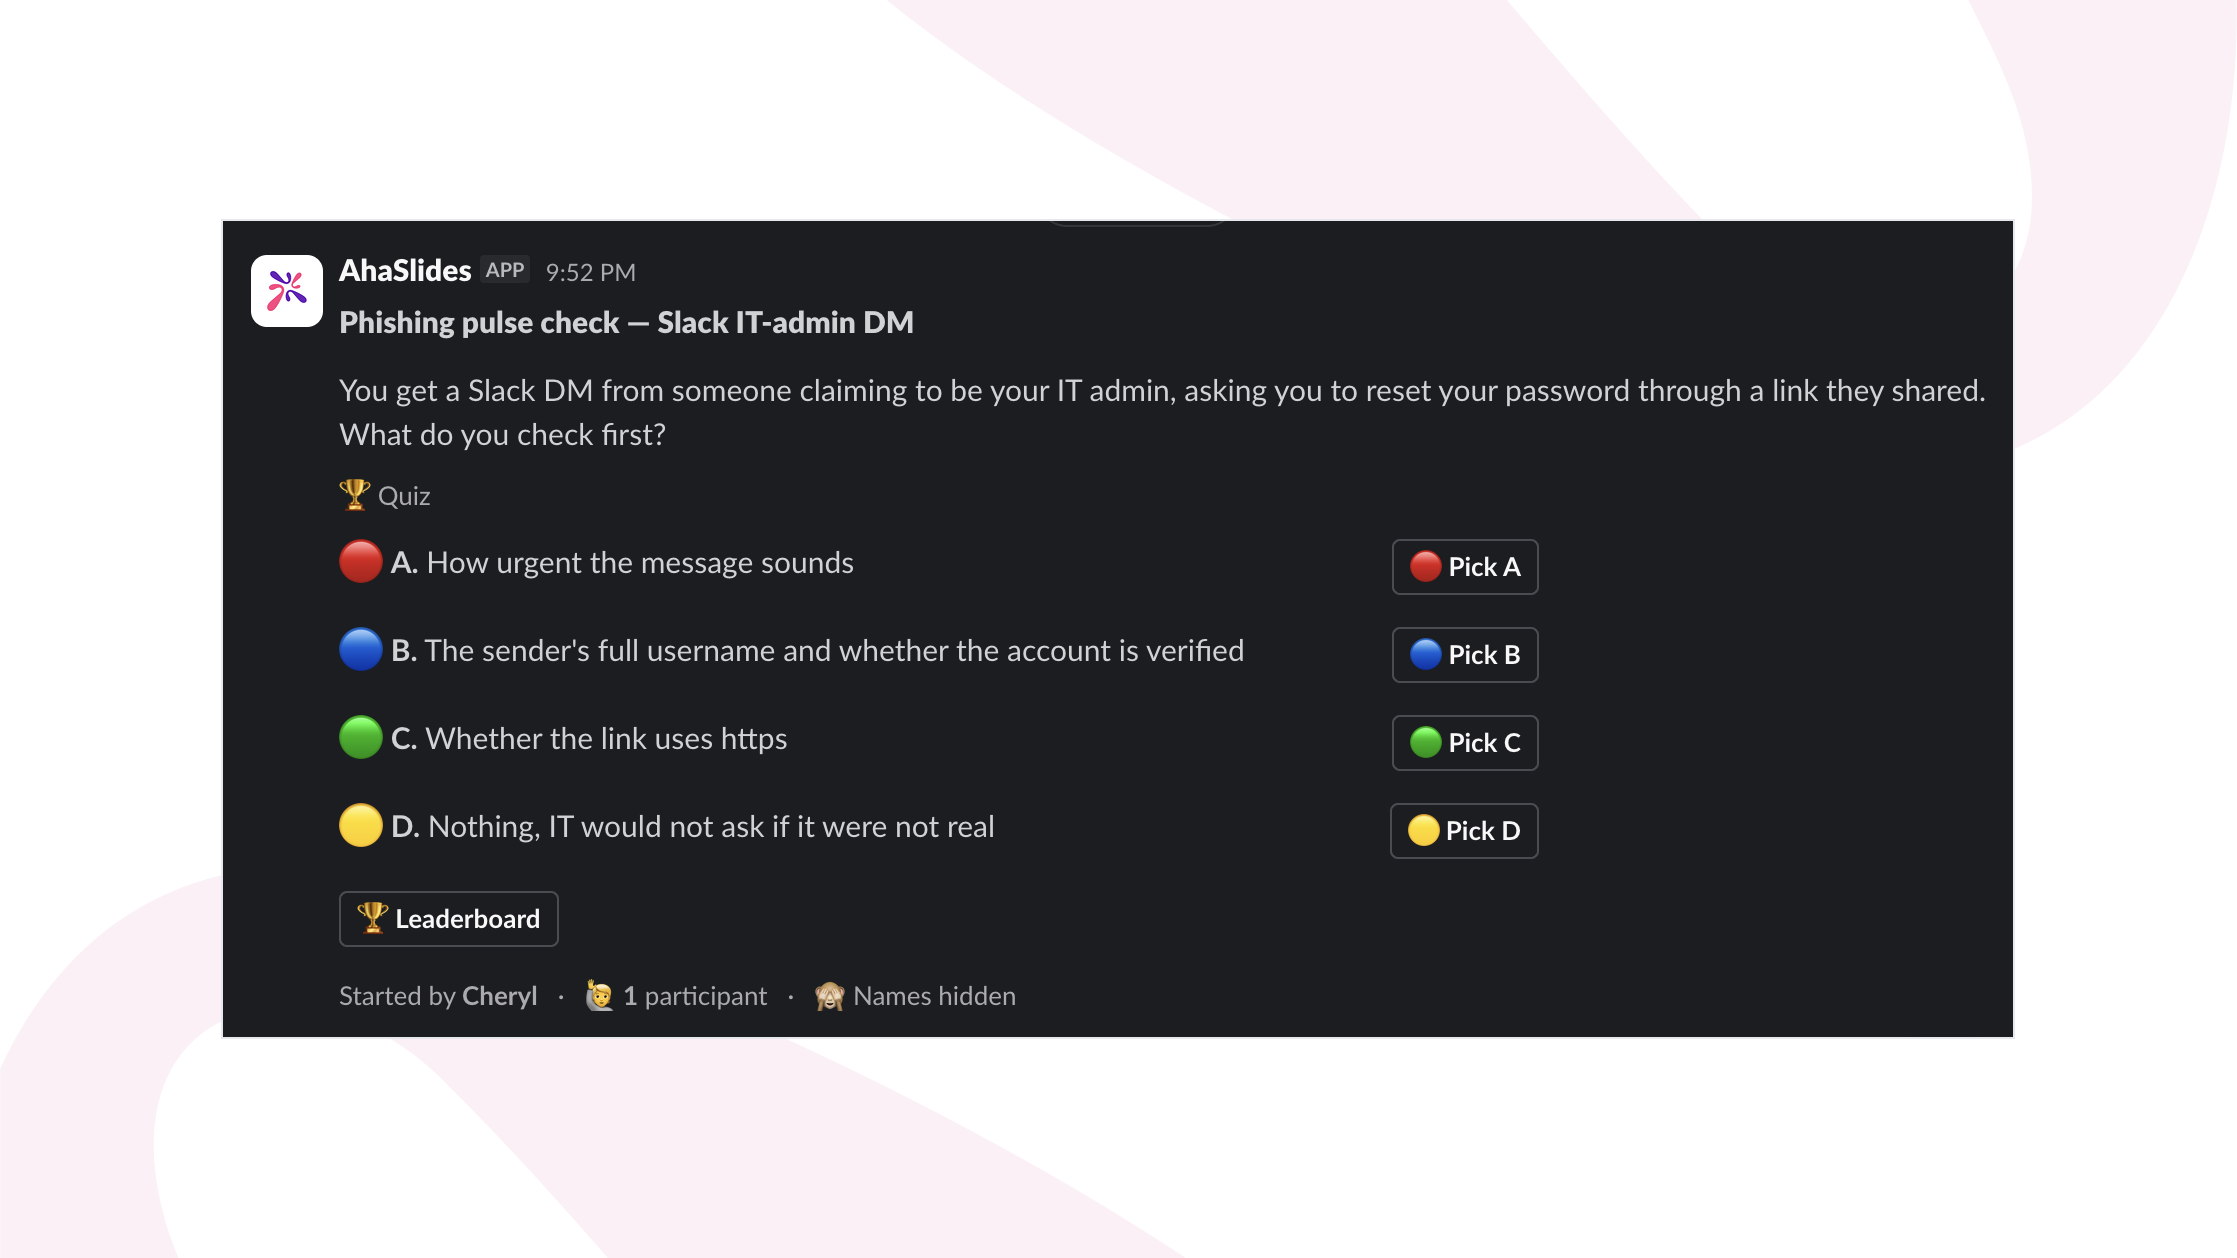
Тому що інтеграція живе всередині Slack, перевірка пульсу не конкурує з окремим входом до LMS за чиюсь увагу. Вона відображається в каналі, який хтось уже читає, отримує відповідь за час, необхідний для прочитання запитання, і не вимагає планування сеансу в трьох часових поясах. Ви можете додати її до свого робочого простору з AhaSlides Slack сторінка додатка.
Виберіть відповідь: репетиція судження в прямому ефірі
Команда Slack Перевірка пульсу вловлює людей у потоці їхнього звичайного дня, але вона навмисно коротка та асинхронна: одне запитання, на яке дається відповідь самостійно, без обговорення. Щомісячний огляд безпеки в реальному часі – це зовсім інша ситуація. Команда проводить спільну телефонну розмову, тому раунд «Вибери відповідь» може проходити як коротка послідовність сценарних запитань одне за одним, з розподілом відповідей групи, що відображається після кожного з них, та хвилиною, присвяченою обговоренню спокусливих неправильних варіантів.
Ця групова видимість — це те, що Slack версія не може сама по собі обійтися. Коли дві третини аудиторії вибирають однакову неправильну відповідь, керівник служби безпеки, який проводить сеанс, одразу це бачить і може одразу з'ясувати причину, замість того, щоб з'ясовувати це зі звіту через три дні. Питання на основі сценаріїв отримують більше від цього формату, ніж питання простого визначення:
- Відділ маркетингу отримує електронного листа з ідентичного домену з проханням пришвидшити оплату рахунку-фактури до кінця дня, використовуючи справжнє ім'я фінансового директора. Що має перевірити особа, яка його отримала, перш ніж відповідати?
- Підрядник телефонує в ІТ-службу з проханням скинути пароль замість того, щоб заповнювати звичайну заявку, і наводить правдоподібну причину терміновості. Це нормально, варто перевіряти чи є тривожним сигналом?
- Колега пересилає Slack Повідомлення, схоже, від внутрішньої служби ІТ-підтримки, з проханням підтвердити свій вхід через зовнішнє посилання. Як найшвидше перевірити, чи воно справжнє?
Розподіліть ці питання протягом сесії, а не ставте їх одне за одним, і використовуйте паузу після кожного питання для обговорення, а не лише для правильної відповіді. Ця розмова, пов’язана зі сценарієм, на який група щойно відповіла разом, – це те, що додає раунд «Вибери відповідь» у реальному часі до асинхронного розгляду. Slack версію замість того, щоб повторювати її.
Аналітика та звіти: докази, які потрібні CISO або аудитору
У певний момент хтось із відділу комплаєнсу чи керівництва запитає, звідки ви знаєте, що програма працює, і «люди завершили річний модуль» — це не задовільна відповідь. AhaSlides записує індивідуальні відповіді на слайди вікторин та опитувань і створює звіти про те, як кожна людина та група виконали свою роботу, що робить дві речі, навколо яких варто будувати програму.
По-перше, це документація: звіт, який показує, кого що запитували і як вони відповідали, відповідає на аудиторське запитання щодо повторюваної, задокументованої діяльності з підвищення обізнаності щодо безпеки так, як це не робить електронна таблиця з датами виконання. По-друге, це діагностика. Якщо третина команди пропускає той самий сценарій під час імпульсної перевірки «Вибери відповідь», це не результат, який можна заховати. Це саме та тема для подальшої роботи наступного тижня, і це той тип закономірності на рівні відділу чи команди, яку ніколи не виявить один щорічний тест, проведений один раз і забутий.
Практичний потік для розподіленої організації безпеки
- Опублікуйте коротку перевірку «Вибери відповідь» або «Імпульс опитування» Slack кожні один-два тижні, побудовані на реальних (відредагованих) спробах, які бачила ваша команда, а не на шаблонних сценаріях з підручників.
- Щомісяця проводите пряму трансляцію з послідовністю «Вибери відповідь» на основі сценаріїв, показуючи розподіл відповідей групи після кожного запитання, щоб команда могла обговорити, чому неправильні варіанти були спокусливими.
- Відкривайте аналітичний звіт після кожного раунду та шукайте спільні промахи, закономірність по всій команді чи регіону, а не лише індивідуальний результат.
- Побудуйте наступний Slack перевірка імпульсу безпосередньо від цього промаху, тож друга точка дотику приземляється протягом двох-трьох тижнів після появи прогалини, що відповідає стійкому, розподіленому підкріпленню, яке дані KnowBe4 пов'язують із 86-відсотковим падінням протягом року.
- Ведіть короткий звіт про кожен раунд для того, хто відповідає за відповідність вимогам, щоб «документоване, періодичне навчання з питань безпеки» було папкою з реальними даними, а не окремим сертифікатом за січень.
Що змінити цього кварталу
Один річний навчальний модуль не стільки неправильний, скільки неповний. Він викладає матеріал один раз, перевіряє його один раз, а потім розраховує на те, що урок залишиться актуальним протягом року в команді, яка ніколи не буває в одній кімнаті, щоб неформально закріпити його. Найбільший набір даних з реального світу говорить про протилежне: сприйнятливість постійно падає при повторному, розподіленому навчанні, понад 40 відсотків протягом перших 90 днів і 86 відсотків протягом року, а не при одному річному сеансі. Перенесіть частину програми в Slack, де команда вже проводить свій день, використовувати питання, побудовані на реальних інцидентах, а не на загальних прикладах, і використовувати звіти, щоб вирішити, що запитати далі. Це менша за обсягом і частіша програма, ніж та, яку більшість команд використовують сьогодні, і дослідження показують, що вона також є ефективнішою.