Az informatikai vagy biztonsági vezető számára, aki egy olyan csapaton belüli figyelemfelkeltő programot futtat, amely ritkán, vagy soha nem jelentkezik be ugyanabba az eszközbe egyszerre.
A legtöbb biztonságtudatossági program továbbra is éves ciklusban fut: egy kötelező modul az LMS-ben, egy elvégzési igazolás, egy bejelölt négyzet az audit előtt, majd tizenegy hónap csend, mielőtt a ciklus megismétlődik. Ha egy elosztott csapat számára futtatsz biztonsági rendszert, amely időzónák és otthoni irodák között oszlik meg, és nincs megosztott fizikai hely a figyelmeztető plakát kihelyezésére, akkor ez az éves egyszeri formátum gyengébb, mint amilyennek papíron látszik. Az emberek heteken belül elfelejtik a tesztelt anyagokat. A tényleges támadási felület, egy meggyőző számla e-mail, egy hamis naptári meghívó, egy hamis... Slack Az ügyintéző, aki azt állítja magáról, hogy az „IT-támogatástól” származik, nem várja meg a következő képzési ciklust.
A megoldás nem egy hosszabb kurzus vagy egy szigorúbb sikeres teljesítési küszöb. A program egy részét áthelyezi abba az eszközbe, amely a csapat számára már amúgy is egész nap elérhető. Egy kétkérdéses pulzusmérőt helyeztek be egy... Slack A csatorna kevesebb mint egy perc alatt válaszol, nem igényel külön bejelentkezést, és ha elég gyakran fut, olyan módon tartja frissen az anyagot, amire egyetlen éves ülés strukturálisan nem képes.
Miért hibás az éves modell egy elosztott csapat számára?
Egy évente egyszeri képzési alkalom egészen jól működik, ha egy csapat egy irodában ül, és egy biztonsági vezető fel-alá sétálhat, elcsíphet egy beszélgetést a kávégépnél, és megállapíthatja, hogy ki zavarodott meg a legújabb adathalász trenddel kapcsolatban. Mindez nem működik, ha a csapat egy tucat otthoni irodában és három időzónában van szétszórva. A biztonsági vezető teljesen elveszíti az informális visszajelzési hurkot, és az egyetlen jel, ami megmarad, egy hónapokkal ezelőtti kvízpontszám.
A megfelelőségi keretrendszerek egy sajátos módon súlyosbítják ezt. A legtöbbjük dokumentált, ismétlődő biztonsági tudatossági tevékenységet ír elő, nem pedig egyetlen éves eseményt, de a legtöbb IT-csapat által már birtokolt eszközök (LMS modul, diavetítés, PDF szabályzatmelléklet) az egyetlen eseményre épülő modell köré épülnek. Egy valóban ismétlődő program felépítése erre az eszközre általában azt jelenti, hogy egy elosztott csapatot arra kérünk, hogy egy újabb platformra jelentkezzen be egy olyan ütemterv szerint, amelyre senki sem emlékszik, és pontosan ez az a fajta súrlódás, ami miatt egy program két negyedév után elhagyásra kerül.
Mit mond a kutatás az ismétlődő képzésről?
A probléma mértéke kétségtelen. A Verizon 2025-ös adatvédelmi incidensekről szóló jelentése megállapította, hogy az incidensek mintegy 60 százalékában továbbra is emberi tényező játszik szerepet, valaki kattint, válaszol vagy átad egy hitelesítő adatot, és hogy az adathalász linkre kattintás átlagos ideje kevesebb, mint egy perc. A kockázat valós, gyors, és egyetlen szűrő sem fogja fel az összeset, így továbbra is számít, hogy mit tesz a csapat az adott pillanatban.
A hasznosabb kérdés az, hogy a képzés valóban megváltoztatja-e ezt a viselkedést, és itt a legnagyobb valós adathalmaz biztató. A KnowBe4 2025-ös iparági adathalászatról szóló jelentése 62 400 szervezet 14.5 millió emberét követte nyomon 67.7 millió szimulált adathalász teszten keresztül. Bármilyen képzés előtt az alkalmazottak átlagosan 33.1 százaléka, minden harmadik esett áldozatul egy szimulált adathalász támadásnak. A rendszeres képzés megkezdését követő 90 napon belül ez az arány több mint 40 százalékkal csökkent, egy teljes évnyi folyamatos képzés után pedig 4.1 százalékra esett vissza, ami 86 százalékos csökkenést jelent.
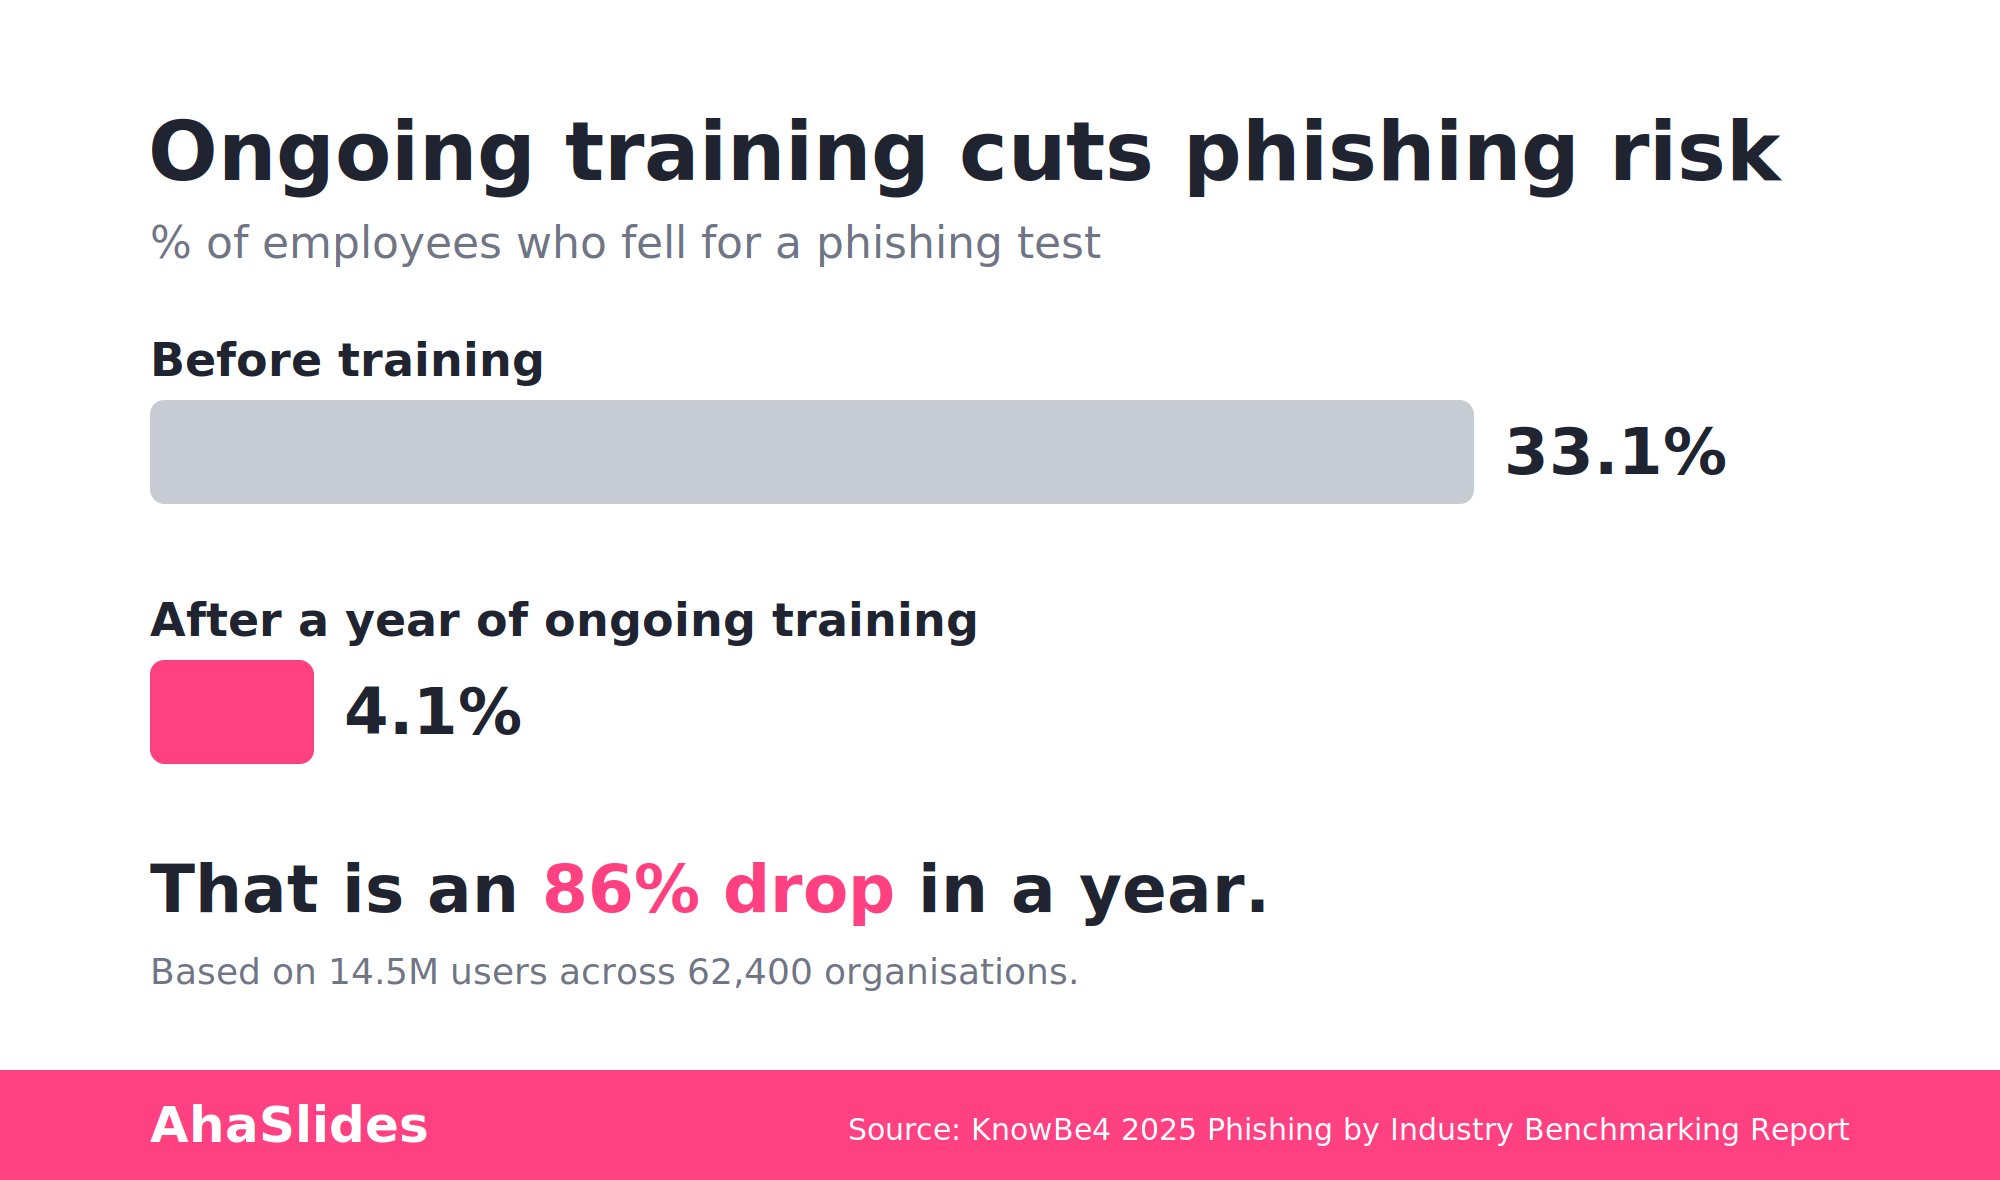
A görbe alakja a lényeg. A javulás nem egyetlen lépésből áll az éves edzések után; hónapokig tartó, ismétlődő, szakaszos expozíció során halmozódik fel. Egy egyszeri modul egyszeri alkalommal növeli a számot; a tartós, ismételt képzés az, ami a csapat egyharmadát nagyjából huszonötödik főre csökkenti. Ez a helyzet akkor, ha a tudatosság visszatérő szokássá válik, nem pedig éves eseménnyé, és ha a csapat már ott folytatja, ahol ez már folyamatban van.
AhaSlides mert Slack: pulzusmérők ellenőrzik, hogy hol tart már a csapat
AhaSlides mert Slack gurul ki a AhaSlides piactér integrációként, amely lehetővé teszi interaktív diák közvetlen közzétételét egy Slack csatornán vagy DM-en keresztül, nincs szükség külön találkozóra vagy bejelentkezésre. Még nem szerepel az ahaslides.com fő integrációs oldalán; még mindig a bevezetés fázisában van, és egyelőre két diatípust támogat: a Pick Answer (pontozott kvízdia) és a Szavazás. A Word Cloud, a Q&A és a többi interaktív diatípus nem része a Slack integráció ma, ezért tartsd meg ezeket az élő és önálló munkameneteidhez AhaSlides előadások, nem a Slack munkafolyamat.
Egy adathalászati impulzusellenőrzéshez ez a két diából álló hatókör elegendő a valódi munkához. Egy csatornára közzétett Pick Answer dia így szólhat:
- Kapsz egy Slack Egy privát üzenetet kaptál valakitől, aki az informatikai rendszergazdádnak adja ki magát, és arra kér, hogy állítsd vissza a jelszavadat egy általa megosztott linken keresztül. Mit ellenőrizel először, mielőtt rákattintasz?
- Egy számla e-mail érkezik egy olyan szállítótól, akivel együtt dolgozol, de a válaszcím egy karakterrel eltér a valódi domainjüktől. Ez egy legitim, óvatos vagy egyértelműen rosszindulatú e-mail?
- Egy „HR”-től érkező naptári meghívó arra kér, hogy egy beágyazott linken keresztül erősítsd meg a közvetlen befizetési adataidat. Mi a helyes lépés?
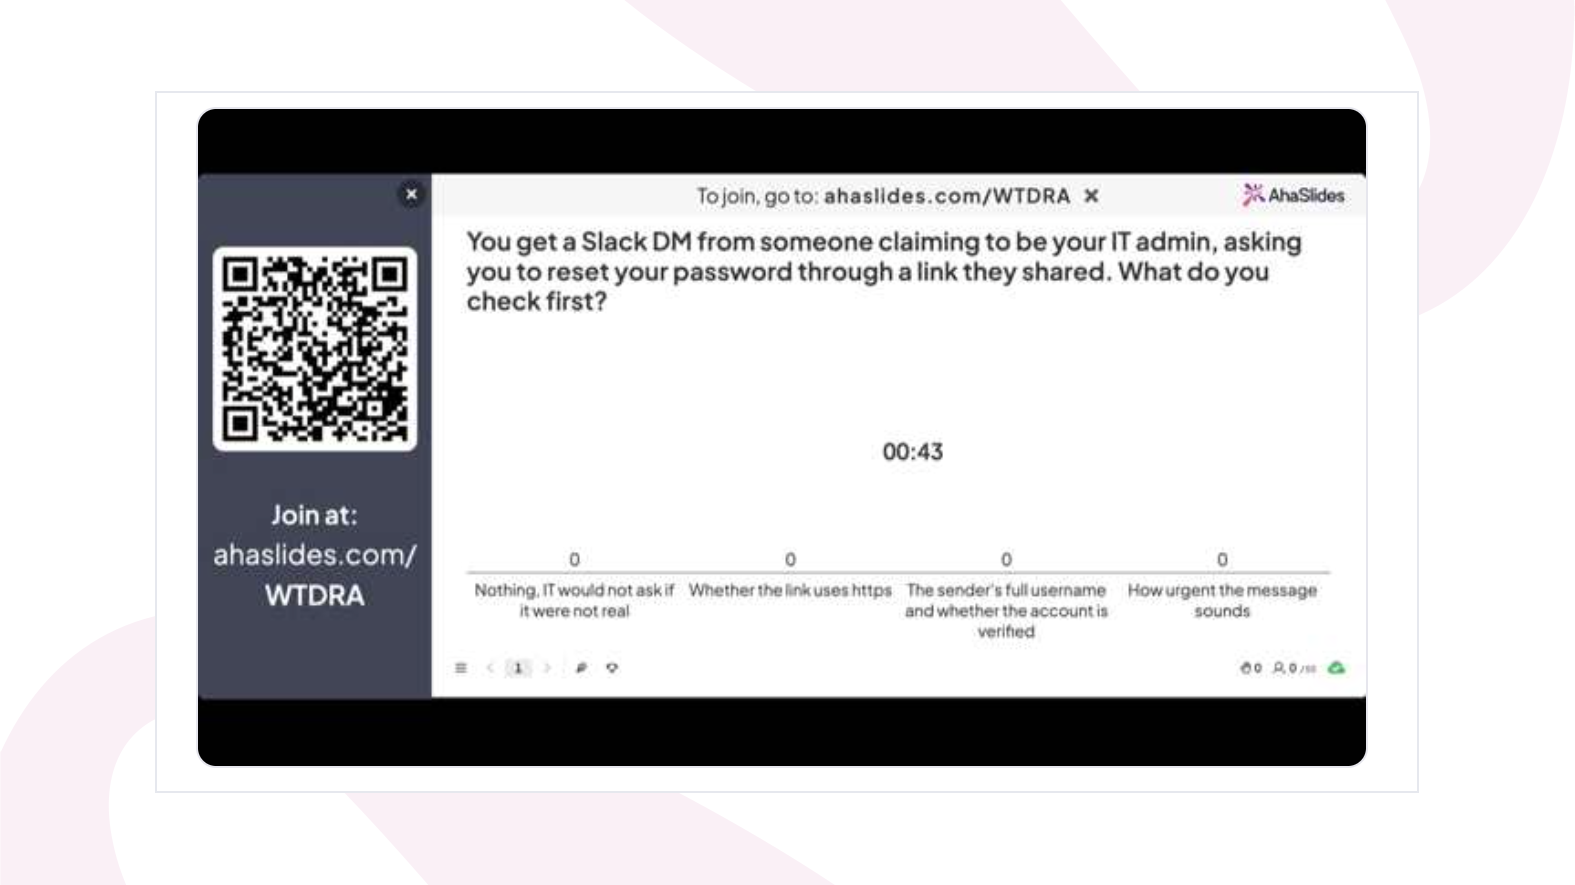
Minden lehetőség automatikusan pontoz, és a helyes válasz közvetlenül azután felfedhető a beszélgetésben, miután valaki tippelt – ez a visszakeresés, majd javítás minta, ami miatt a javítás valóban érvényben marad. A szavazólap jól működik az alacsonyabb téttel bíró, diagnosztikai jellegű kérdésekhez: „Mennyire biztos abban, hogy gyorsan elkapna egy hamis feladói címet?” vagy „Kapott már gyanús üzenetet?” Slack „DM az elmúlt hónapban?” A szavazásoknak nincs helyes válaszuk, de ott jelennek meg, ahol alacsony a bizalom, ami pontosan megmutatja, hogy merre kell irányítani a következő Válaszválasztási kört.
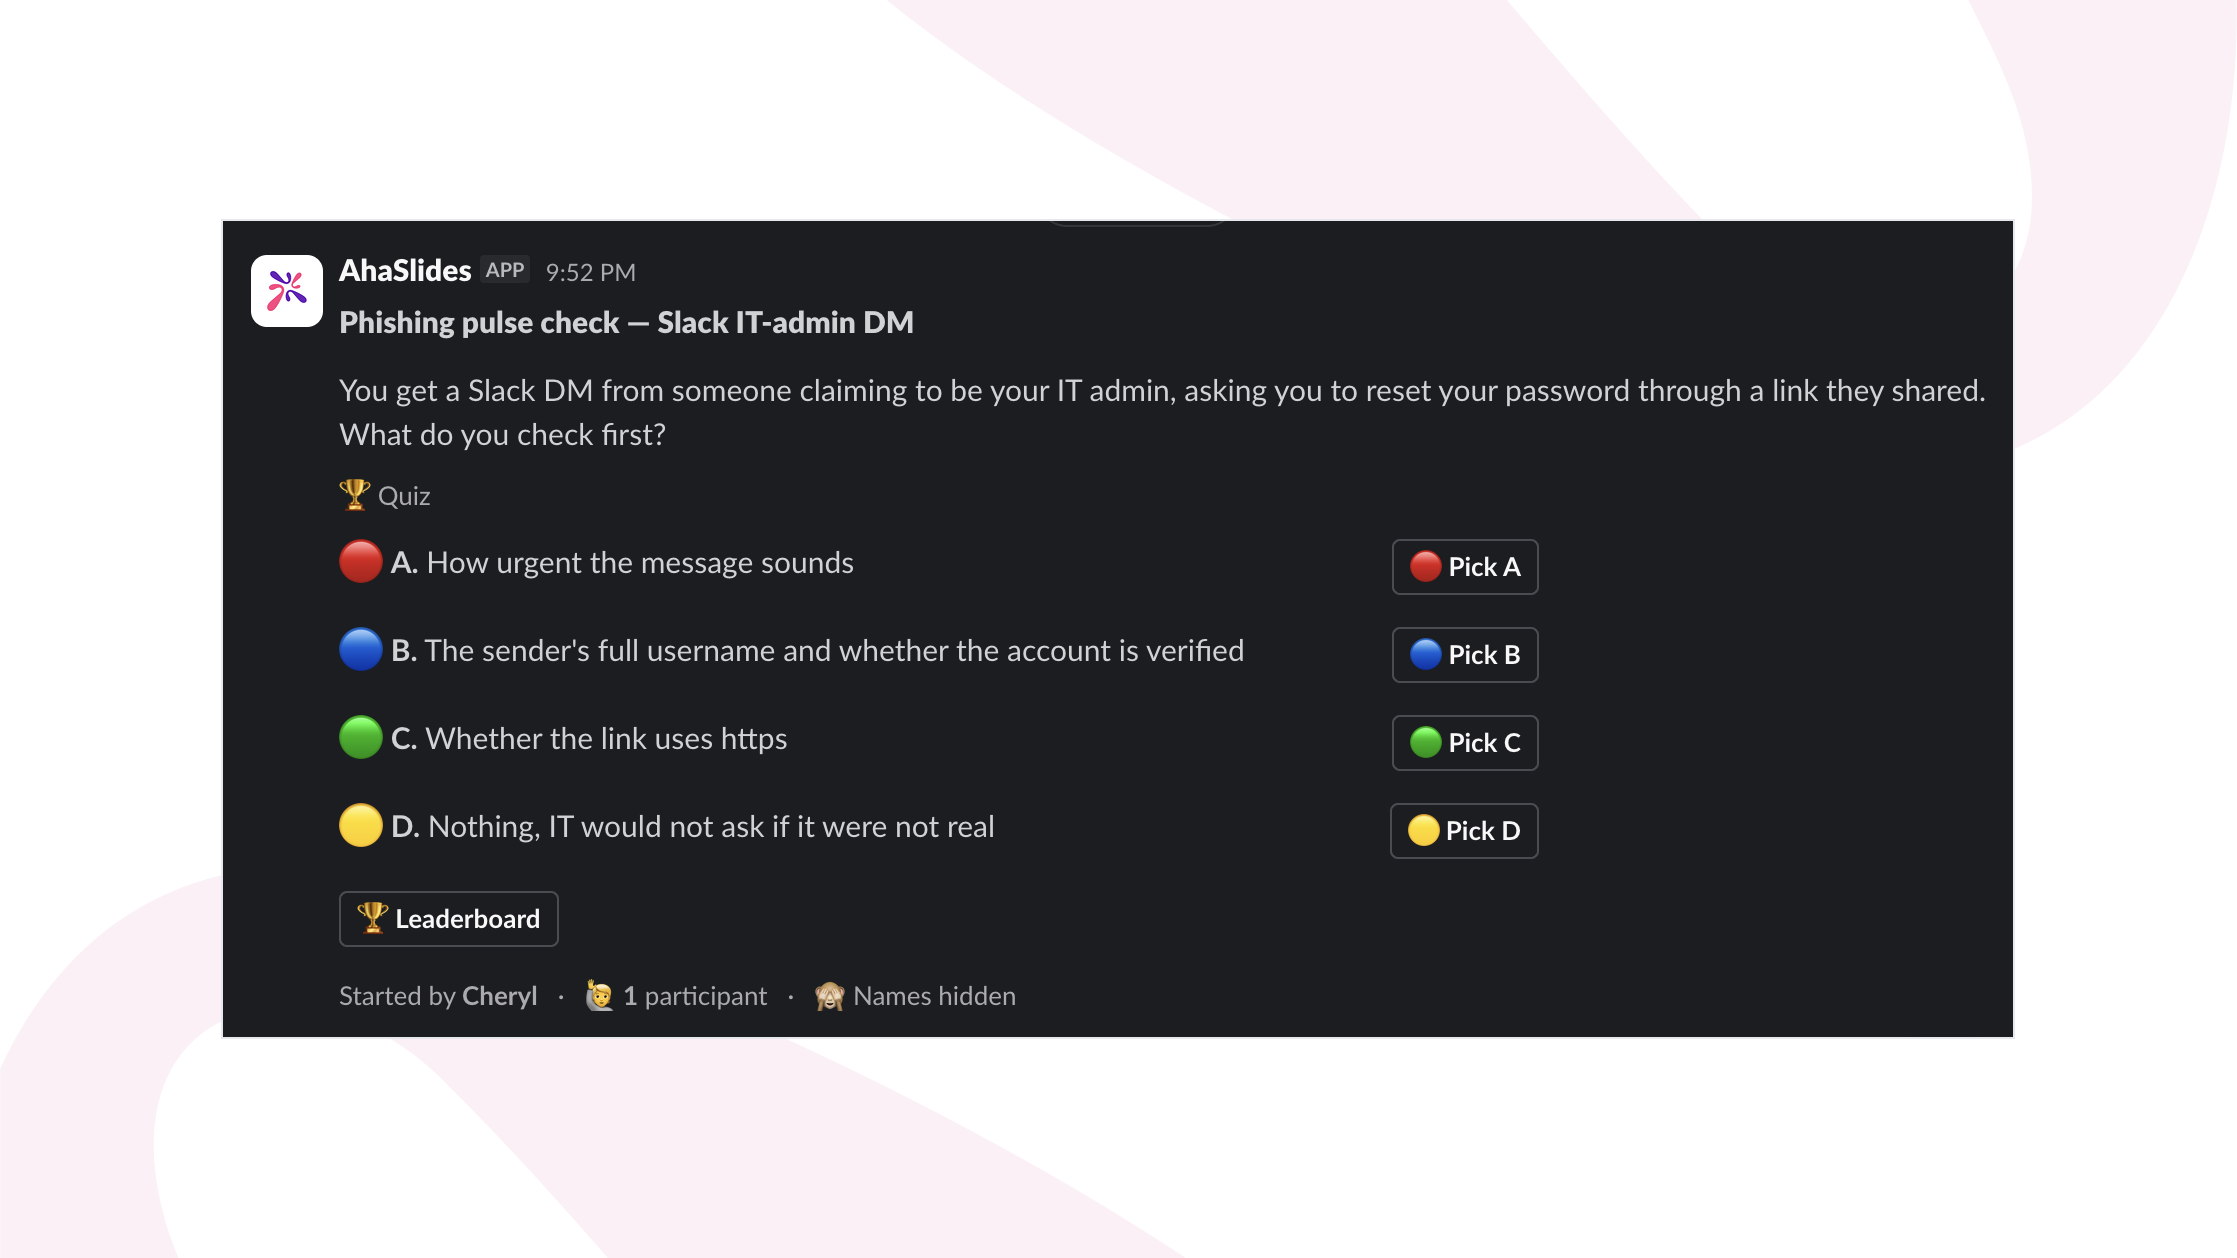
Mert az integráció belül él Slack, egy pulzus-ellenőrzés nem verseng külön LMS-bejelentkezéssel senki figyelméért. Megjelenik abban a csatornában, amelyet valaki már olvas, a kérdés elolvasásához szükséges idő alatt választ kap, és nem igényel három időzónán átívelő munkamenet ütemezését. Hozzáadhatja a munkaterületéhez a AhaSlides Slack alkalmazás oldal.
Válasz kiválasztása: ítélkezés gyakorlása élőben
Az Slack A pulzusellenőrzés a szokásos napi rutinjukba repíti az embereket, de szándékosan rövid és aszinkron: egy kérdés, amelyre egyedül kell válaszolni, megbeszélés nélkül. Egy élő havi biztonsági felülvizsgálat más környezetet teremt. A csapat közösen telefonál, így a Válaszválasztási kör egy rövid, egymást követő forgatókönyvkérdés-sorozatként is lefuthat, amelyek után megjelenik a csoport válaszainak eloszlása, majd egy percet szánnak arra, hogy megvitassák, miért voltak csábítóak a rossz lehetőségek.
Ez a csoport láthatósága az, ami a Slack verzió önmagában nem képes működni. Amikor a terem kétharmada ugyanazt a rossz választ választja, a foglalkozást vezető biztonsági vezető azonnal látja, és azonnal kiderítheti, miért, ahelyett, hogy három nappal később egy jelentésből derítené ki. A forgatókönyv-alapú kérdések többet hoznak ki ebből a formátumból, mint a sima definíciós stílusúak:
- A Marketing egy hasonló domaintől kap egy e-mailt, amelyben a pénzügyi igazgató valódi nevét használva kérik a számla kifizetésének felgyorsítását a nap vége előtt. Mit kell a címzettnek ellenőriznie a válaszadás előtt?
- Egy vállalkozó felhívja az IT-támogatást, és a szokásos hibajegy benyújtása helyett jelszó-visszaállítást kér, és elfogadható indokot ad a sürgősségre. Ez normális, érdemes ellenőrizni, vagy vészjelzés?
- Egy kolléga továbbít egy Slack Úgy tűnik, mintha belső IT-támogatástól érkezett volna a DM, amiben egy külső linken keresztül kellett megerősíteniük a bejelentkezésüket. Mi a leggyorsabb módja annak, hogy ellenőrizzem, valódi-e?
Ezeket a kérdéseket inkább a foglalkozás során osszuk meg időközönként, ahelyett, hogy egymás után ismételnénk őket, és az egyes kérdések utáni szüneteket ne csak a helyes válaszra, hanem a megbeszélésre is használjuk. Ezt a beszélgetést, amely egy olyan forgatókönyvhöz kapcsolódik, amelyet a csoport éppen közösen megválaszolt, egészíti ki egy élő Válaszválasztás kör az aszinkron vitafórumon. Slack verziót az ismétlés helyett.
Analitika és jelentések: a bizonyítékok, amiket egy CISO vagy auditor szeretne
Előbb vagy utóbb valaki a megfelelőségi vagy a vezetői oldalról meg fogja kérdezni, hogy honnan tudod, hogy a program működik, és az, hogy „az emberek elvégezték az éves modult”, nem lesz kielégítő válasz. AhaSlides rögzíti a kvízekre és szavazásokra adott egyéni válaszokat, és jelentéseket készít arról, hogy az egyes személyek és a csoport hogyan teljesítettek, ami két dolgot is jelent, ami köré érdemes programot építeni.
Először is, ez dokumentáció: egy jelentés, amely megmutatja, hogy kitől mit kérdeztek, és hogyan válaszoltak, egy ismétlődő, dokumentált biztonsági tudatossági tevékenységgel kapcsolatos auditkérdéshez hasonlóan, ahogyan egy kitöltési dátumokat tartalmazó táblázat nem. Másodszor, ez egy diagnosztikai eszköz. Ha a csapat egyharmada nem veszi észre ugyanazt a forgatókönyvet egy Pick Answer pulse ellenőrzés során, az nem egy elraktározandó eredmény. Ez pontosan a jövő heti nyomon követés témája, és ez az a fajta részleg- vagy csapatszintű minta, amelyet egyetlen, egyszer lefuttatott és elfelejtett éves teszt soha nem tudna kimutatni.
Gyakorlati munkafolyamat egy elosztott biztonsági szervezet számára
- Közzétesz egy rövid Pick Answer vagy Poll pulse check-et Slack egy-két hetente, a csapatod által látott valós (szerkesztett) próbálkozások alapján, nem pedig általános, tankönyvi forgatókönyvek alapján.
- Havonta egyszer élőben szervezz egy beszélgetést egy forgatókönyv-alapú „Pick Self” (válaszválasztás) sorozattal, amelyen minden kérdés után látható a csoport válaszainak eloszlása, hogy a csapat megbeszélhesse, miért voltak csábítóak a rossz lehetőségek.
- Minden kör után nézd meg az Analytics jelentést, és keress közös hibát, mintázatot egy csapaton vagy régión belül, ne csak egyéni pontszámot.
- Építsd meg a következőt Slack az impulzusellenőrzést közvetlenül az adott kihagyásból végzik, így a második érintkezési pont a rés megjelenését követő két-három héten belül bekövetkezik, összhangban azzal a tartós, szakaszos megerősítéssel, amelyet a KnowBe4 adatai egy év alatt 86 százalékos eséshez kötnek.
- Vezessen rövid feljegyzést az egyes körök jelentéséről annak, aki a megfelelőségi kapcsolatért felelős, így a „dokumentált, ismétlődő biztonságtudatossági képzés” egy valós adatokat tartalmazó mappa, nem pedig egyetlen januári tanúsítvány.
Mit kell változtatni ebben a negyedévben
Egyetlen éves képzési modul nem annyira rossz, mint inkább hiányos. Egyszer tanítja meg az anyagot, egyszer teszteli, majd bízik benne, hogy a tanulság egy évig érvényes egy olyan csapaton, amely soha nem tartózkodik ugyanabban a helyiségben, hogy informálisan megerősítse. A legnagyobb valós adathalmaz az ellenkezőjét mondja: a fogékonyság folyamatosan csökken az ismételt, időközönkénti képzéssel, több mint 40 százalékkal az első 90 napban és 86 százalékkal egy év alatt, nem pedig egyetlen éves üléssel. A program egy részét helyezzük át... Slack, ahol a csapat már eleve a napját tölti, a kérdéseket valós esetekből építsék fel az általános példák helyett, és a jelentések alapján döntsék el, hogy mit kérdezzenek legközelebb. Ez egy kisebb, gyakoribb program, mint amit a legtöbb csapat ma futtat, és a kutatások azt sugallják, hogy hatékonyabb is.