Voor de IT- of beveiligingsmanager die een bewustwordingsprogramma uitvoert binnen een team dat zelden, of nooit, tegelijkertijd op dezelfde tool is ingelogd.
De meeste beveiligingsbewustzijnsprogramma's werken nog steeds volgens een jaarlijkse cyclus: een verplichte module in het LMS, een certificaat van voltooiing, een afgevinkt vakje vóór een audit, en vervolgens elf maanden stilte voordat de cyclus zich herhaalt. Als je de beveiliging beheert voor een gedistribueerd team, verspreid over verschillende tijdzones en thuiswerkplekken zonder gedeelde fysieke ruimte om een waarschuwingsposter op te hangen, is dat jaarlijkse format minder effectief dan het op papier lijkt. Mensen vergeten de stof waarop ze zijn getest binnen enkele weken. Het daadwerkelijke aanvalsoppervlak, een overtuigende factuurmail, een vervalste agenda-uitnodiging, een nepbericht... Slack DM, die beweert van "IT-support" te zijn, wacht niet tot de volgende trainingscyclus begint.
De oplossing is niet een langere cursus of een strengere slaagdrempel. Het gaat erom een deel van het programma te integreren in de tool die het team toch al de hele dag tot zijn beschikking heeft. Een korte tussentijdse toets van twee vragen is toegevoegd aan een Slack Het beantwoorden van een vraag via dit kanaal duurt minder dan een minuut, vereist geen aparte login en, indien vaak genoeg gebruikt, houdt het de inhoud actueel op een manier die een enkele jaarlijkse sessie structureel niet kan evenaren.
Waarom het jaarmodel niet werkt voor een team dat op afstand werkt
Een jaarlijkse trainingssessie werkt redelijk goed wanneer een team in één kantoor zit en een securitymanager rond kan lopen, een gesprek bij het koffiezetapparaat kan opvangen en kan inschatten wie de nieuwste phishingtrend niet begrijpt. Dat werkt echter niet wanneer het team verspreid is over een dozijn thuiswerkplekken en drie tijdzones. De securitymanager verliest dan volledig de informele feedbackloop en het enige signaal dat overblijft is een quizscore van een sessie die maanden geleden plaatsvond.
Compliance-raamwerken verergeren dit op een specifieke manier. De meeste vereisen gedocumenteerde, terugkerende activiteiten op het gebied van beveiligingsbewustzijn, niet een enkel jaarlijks evenement. De tools die de meeste IT-teams al gebruiken (een LMS-module, een presentatie, een beleidsdocument in PDF-formaat) zijn echter gebouwd rond het model van een eenmalig evenement. Het opzetten van een echt terugkerend programma bovenop die tools betekent meestal dat een verspreid team moet inloggen op wéér een platform volgens een schema dat niemand onthoudt. Dit is precies het soort frictie dat ervoor zorgt dat een programma na twee kwartalen wordt stopgezet.
Wat het onderzoek zegt over terugkerende training
De omvang van het probleem staat buiten kijf. Het Data Breach Investigations Report 2025 van Verizon toonde aan dat ongeveer 60 procent van de datalekken nog steeds een menselijke factor bevat, zoals klikken, reageren of het overhandigen van inloggegevens. De gemiddelde tijd die iemand nodig heeft om op een phishinglink te klikken, is minder dan een minuut. Het risico is reëel, het gebeurt snel en geen enkel filter vangt alles op. Wat uw team op dat moment doet, is daarom cruciaal.
De nuttigere vraag is of training dat gedrag daadwerkelijk verandert, en op dit punt is de grootste dataset uit de praktijk bemoedigend. Het KnowBe4-rapport 'Phishing by Industry Benchmarking 2025' volgde 14.5 miljoen mensen bij 62,400 organisaties door middel van 67.7 miljoen gesimuleerde phishingtests. Vóór de training trapte gemiddeld 33.1 procent van de werknemers, één op de drie, in een gesimuleerde phishingaanval. Binnen 90 dagen na aanvang van de regelmatige training daalde dit percentage met meer dan 40 procent, en na een volledig jaar van doorlopende training was het gedaald tot 4.1 procent, een afname van 86 procent.
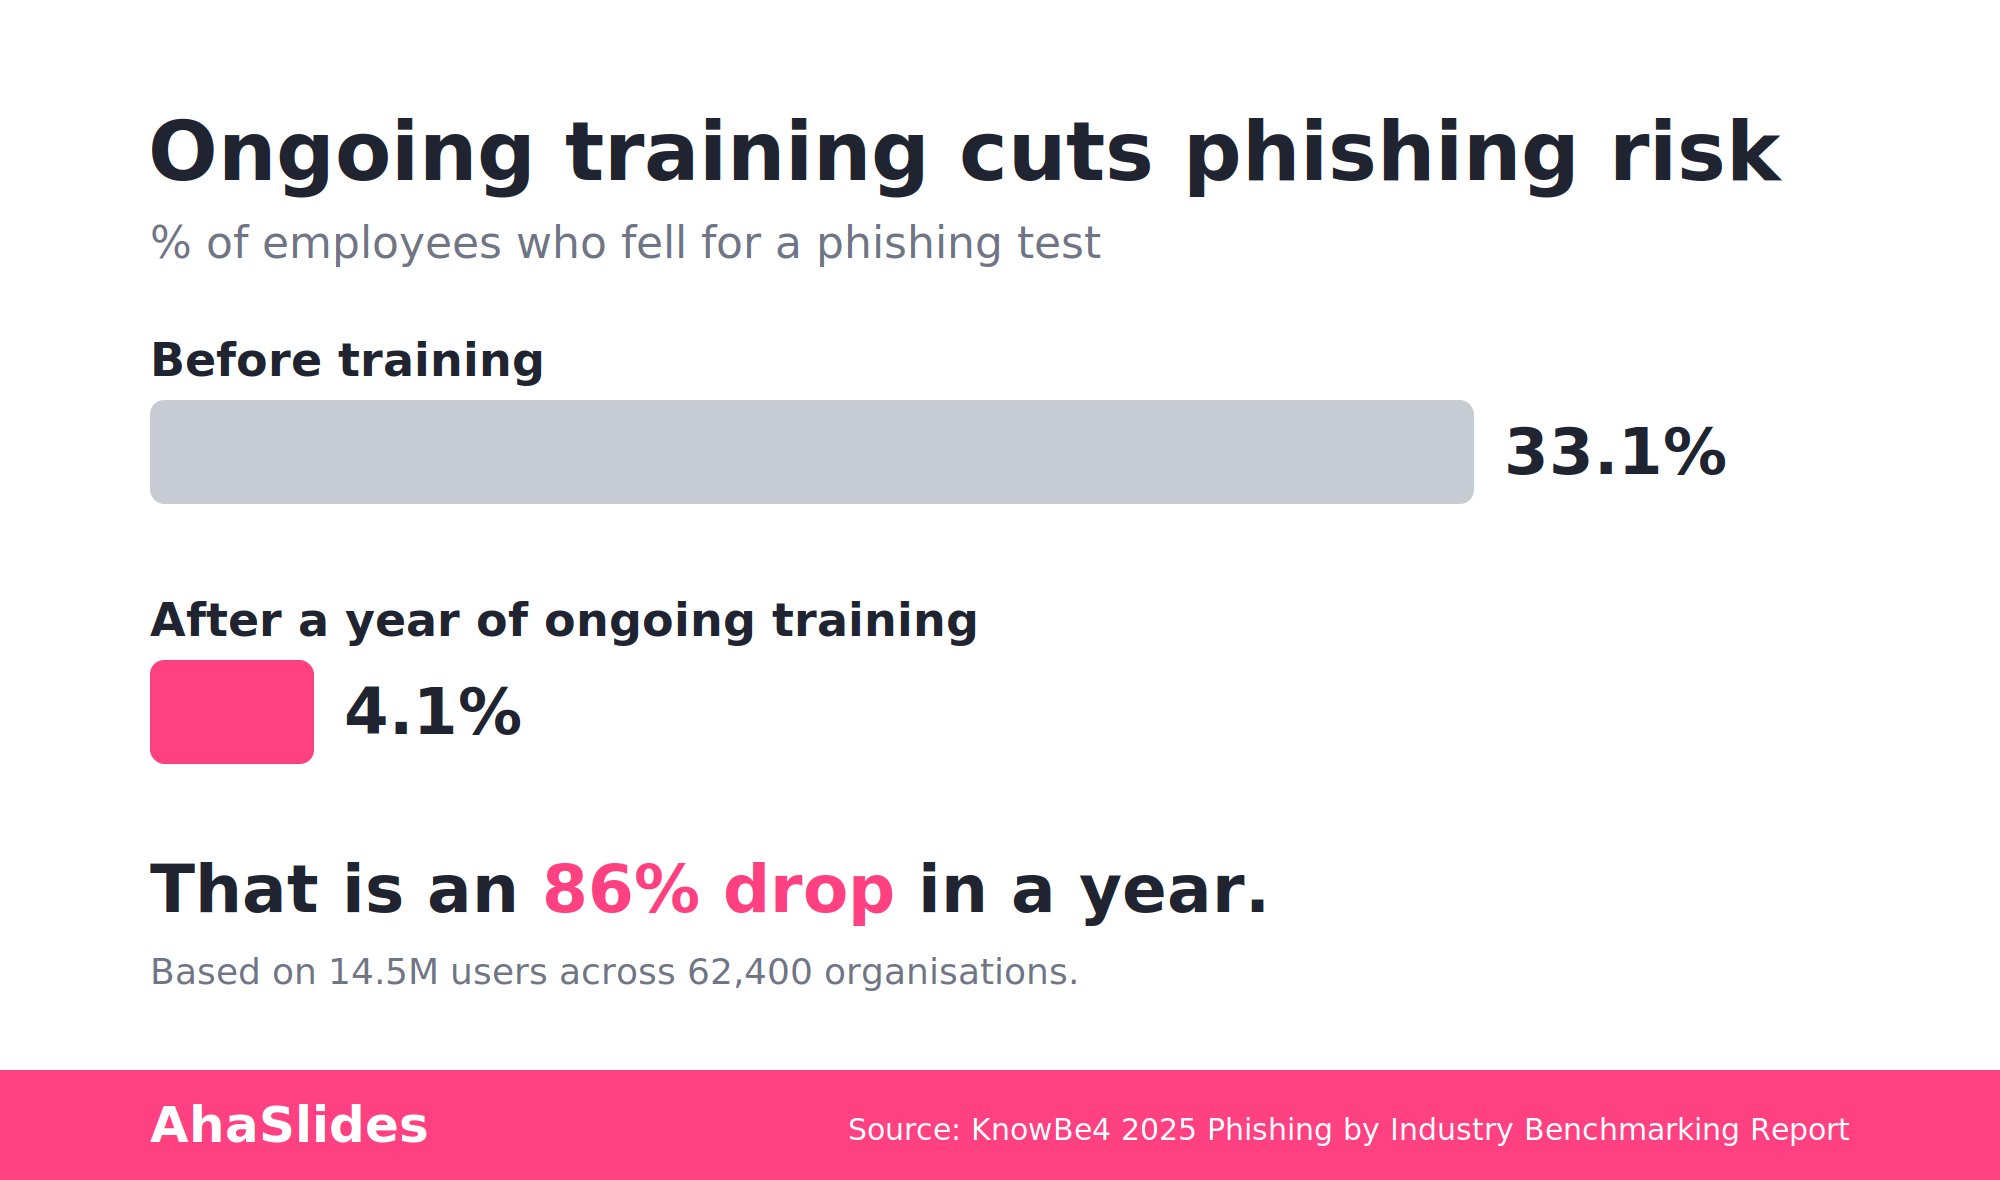
De vorm van die curve is de kern van het hele argument. De verbetering is niet een eenmalige stap na één jaarlijkse sessie; het bouwt zich op over maanden van herhaalde, gespreide blootstelling. Een eenmalige module verandert het aantal slechts één keer; aanhoudende, herhaalde training zorgt ervoor dat een derde van je team teruggebracht wordt tot ongeveer één op de vijfentwintig. Dat geldt voor het maken van bewustwording tot een terugkerende gewoonte in plaats van een jaarlijkse gebeurtenis, en voor het organiseren ervan op een plek waar het team al aanwezig is.
AhaSlides besteld, Slack: peilt waar het team zich al bevindt
AhaSlides besteld, Slack wordt uitgerold op de AhaSlides marktplaats als een integratie waarmee je interactieve dia's direct in een platform kunt plaatsen. Slack Je kunt het delen via een kanaal of DM, zonder aparte vergadering of inloggegevens. Het staat nog niet op de hoofdpagina met integraties van ahaslides.com; het bevindt zich nog in de uitrolfase en ondersteunt momenteel twee soorten dia's: 'Kies antwoord' (een quizdia met score) en 'Poll'. 'Woordwolk', 'Vraag & Antwoord' en de andere interactieve dia-typen maken geen deel uit van de functionaliteit. Slack Integratie is tegenwoordig belangrijk, dus bewaar die voor je live sessies en losstaande sessies. AhaSlides presentaties, niet de Slack workflow.
Voor een snelle controle op phishingaanvallen is zo'n overzichtskaart met twee dia's voldoende. Een dia met de tekst "Kies antwoord" die op een kanaal wordt geplaatst, zou er bijvoorbeeld zo uit kunnen zien:
- Ontvang Slack Je ontvangt een privébericht van iemand die zich voordoet als je IT-beheerder en je vraagt je wachtwoord opnieuw in te stellen via een link die hij of zij heeft gedeeld. Wat controleer je als eerste voordat je klikt?
- U ontvangt een factuurmail van een leverancier waarmee u samenwerkt, maar het antwoordadres wijkt één teken af van hun echte domein. Is dit een legitieme, voorzichtige of overduidelijk kwaadaardige e-mail?
- Een agenda-uitnodiging van "HR" vraagt je om je gegevens voor directe storting te bevestigen via een ingesloten link. Wat is de juiste aanpak?
Elke optie wordt automatisch beoordeeld en het juiste antwoord kan direct in de thread worden onthuld nadat iemand een gok heeft gedaan. Dit patroon van eerst antwoorden ophalen en dan corrigeren zorgt ervoor dat een correctie ook daadwerkelijk standhoudt. Een poll-slide werkt goed voor minder belangrijke, meer diagnostische vragen: "Hoe zeker bent u ervan dat u een vervalst afzenderadres snel zou herkennen?" of "Heeft u een verdacht e-mailadres ontvangen?" Slack "Heb je de afgelopen maand DM gestuurd?" Peilingen hebben geen juist antwoord, maar ze komen naar voren waar het vertrouwen laag is, wat je precies vertelt waar je de volgende 'Kies antwoord'-ronde op moet richten.
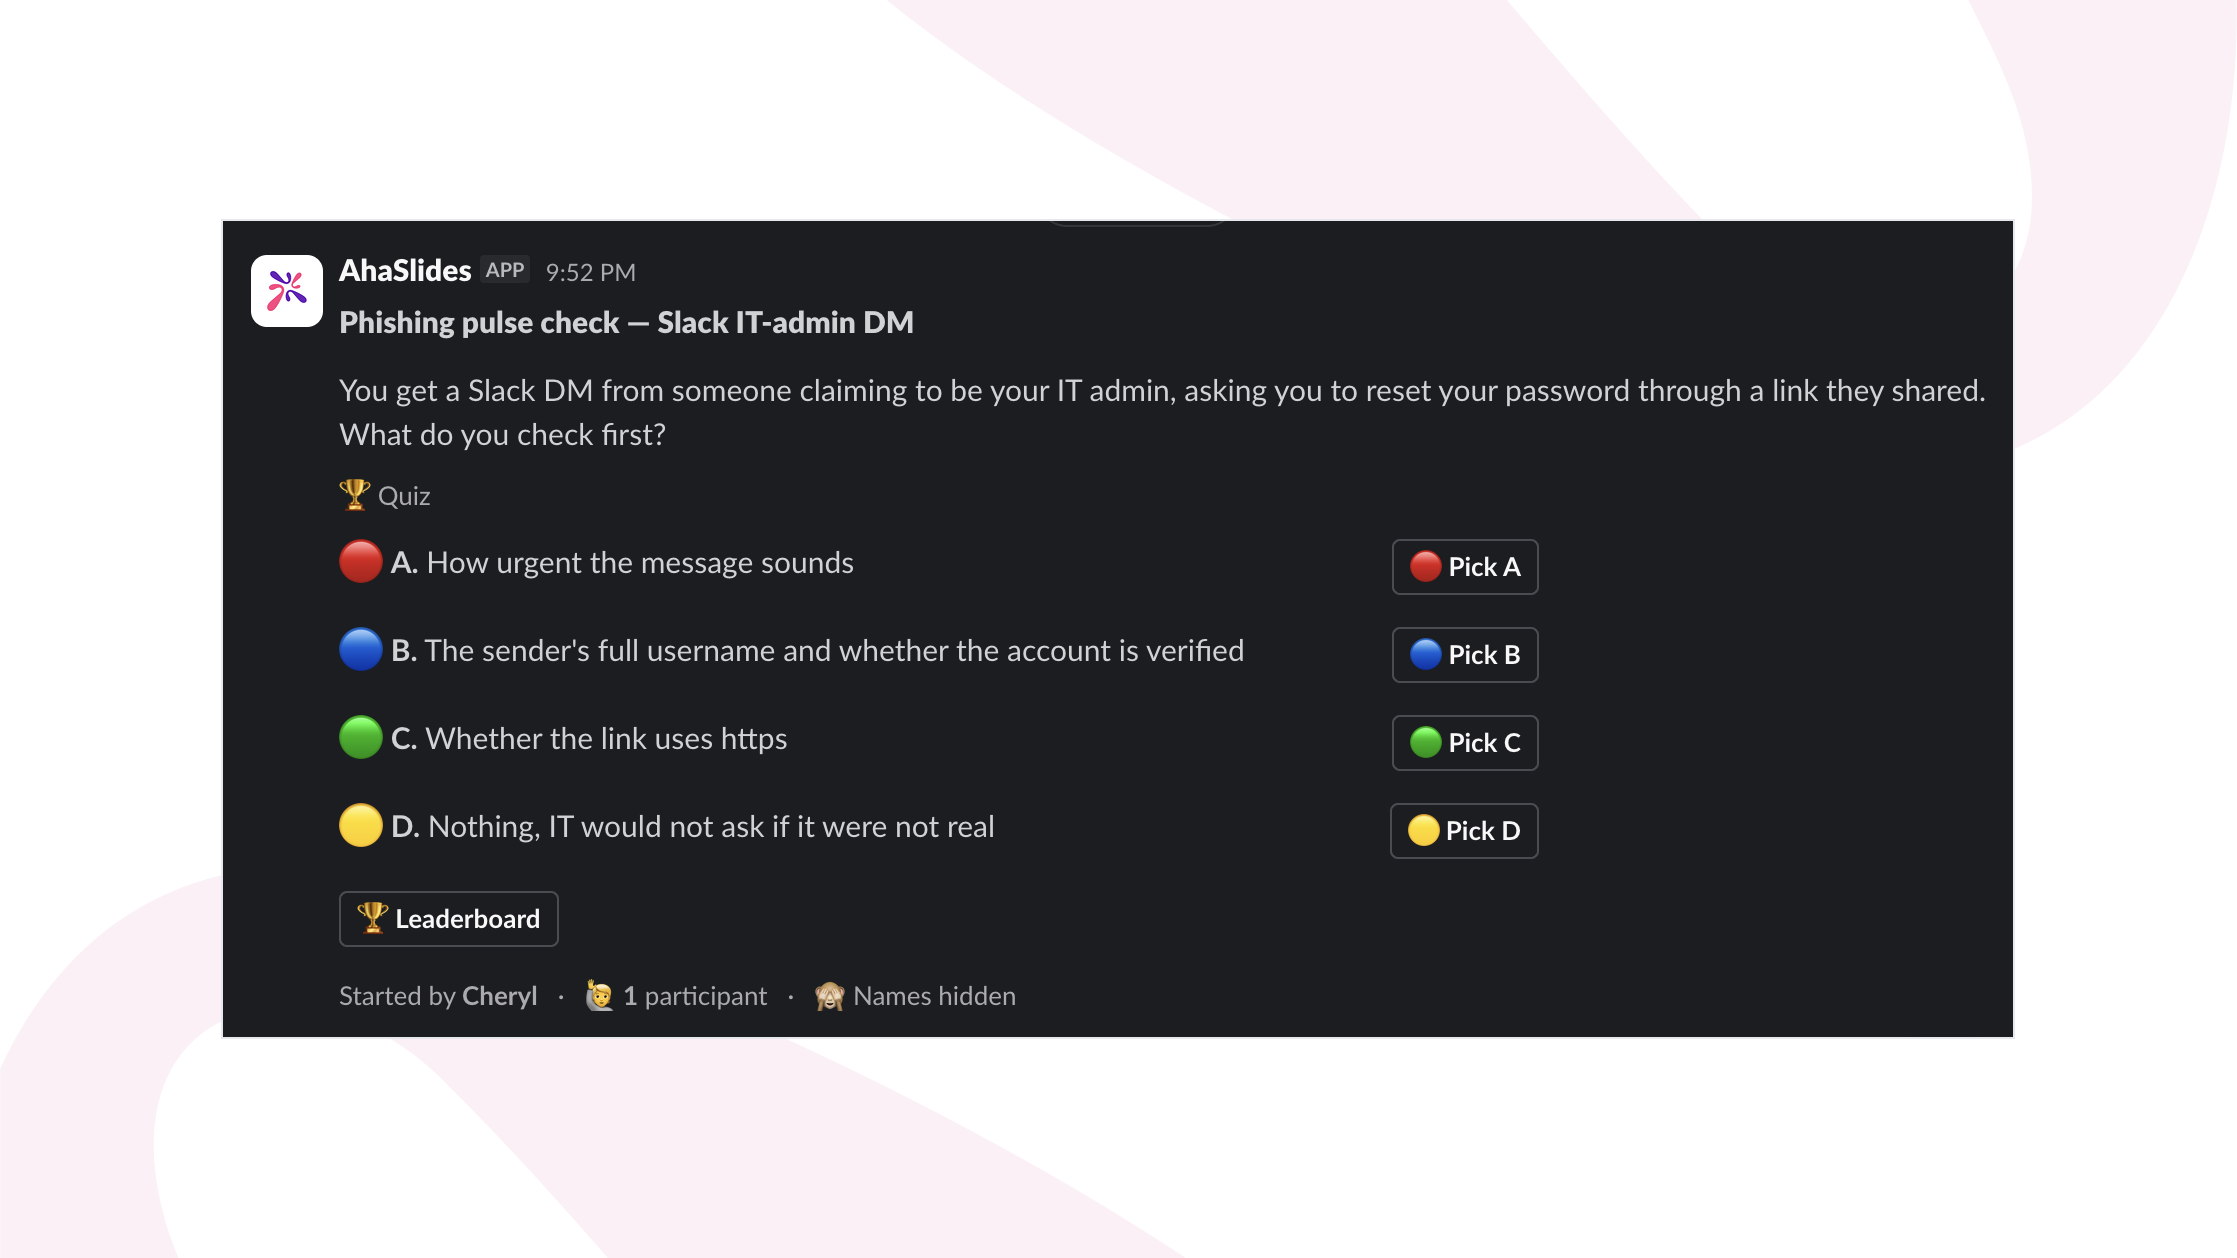
Omdat de integratie van binnenuit komt SlackEen korte tussentijdse toets concurreert niet met een aparte LMS-login om iemands aandacht. Hij verschijnt in het kanaal dat iemand al aan het lezen is, wordt beantwoord in de tijd die nodig is om de vraag te lezen en vereist geen sessieplanning over drie tijdzones. Je kunt hem toevoegen aan je werkruimte vanuit de AhaSlides Slack app-pagina.
Kies het antwoord: het oefenen van je oordeel tijdens een live sessie.
De Slack Een korte tussentijdse evaluatie betrapt mensen midden in hun dagelijkse bezigheden, maar is bewust kort en asynchroon: één vraag, individueel beantwoord, zonder discussie. Een live maandelijkse beveiligingsevaluatie is een andere situatie. Het team is dan samen in een videogesprek, waardoor een ronde met meerkeuzevragen kan bestaan uit een korte reeks scenariovragen achter elkaar, waarbij de antwoordverdeling van de groep na elke vraag wordt getoond en er een minuut wordt besteed aan het bespreken waarom de verkeerde opties verleidelijk waren.
Die zichtbaarheid van de groep is wat de Slack De versie kan dit niet zelfstandig doen. Wanneer tweederde van de aanwezigen hetzelfde foute antwoord kiest, ziet de beveiligingsverantwoordelijke die de sessie leidt dit direct en kan hij ter plekke onderzoeken waarom, in plaats van dit drie dagen later via een rapport te ontdekken. Scenario-gebaseerde vragen halen meer uit dit format dan vragen met een eenvoudige definitie:
- De marketingafdeling ontvangt een e-mail van een domein dat sterk lijkt op dat van de CFO, met het verzoek om een factuur vóór het einde van de dag te betalen. De e-mail gebruikt de echte naam van de CFO. Wat moet de ontvanger als eerste controleren voordat hij of zij reageert?
- Een aannemer belt de IT-afdeling met het verzoek om zijn wachtwoord te resetten in plaats van een ticket aan te maken via de gebruikelijke procedure, en geeft een plausibele reden voor de urgentie. Is dit normaal, de moeite waard om te controleren, of juist verdacht?
- Een collega stuurt een Slack Een direct bericht dat eruitziet alsof het van de interne IT-ondersteuning komt, waarin gebruikers wordt gevraagd hun inloggegevens te bevestigen via een externe link. Wat is de snelste manier om te controleren of dit bericht echt is?
Verspreid deze vragen over de sessie in plaats van ze direct achter elkaar te stellen, en gebruik de pauze na elke vraag voor discussie, niet alleen voor het geven van het juiste antwoord. Dat gesprek, gekoppeld aan een scenario dat de groep zojuist samen heeft beantwoord, is wat een live Pick Answer-ronde toevoegt aan de asynchrone sessie. Slack versie in plaats van deze te herhalen.
Analyses en rapporten: het bewijsmateriaal dat een CISO of auditor zoekt.
Op een gegeven moment zal iemand van de compliance- of managementafdeling vragen hoe je weet dat het programma werkt, en "mensen hebben de jaarlijkse module voltooid" is dan geen bevredigend antwoord. AhaSlides Het registreert individuele antwoorden op quiz- en pollslides en genereert rapporten over de prestaties van elke persoon en de groep, wat twee belangrijke voordelen biedt die de basis vormen voor een dergelijk programma.
Ten eerste is het documentatie: een rapport waarin staat wie wat gevraagd is en hoe ze geantwoord hebben, is veel waardevoller bij een auditvraag over terugkerende, gedocumenteerde activiteiten op het gebied van beveiligingsbewustzijn dan een spreadsheet met voltooiingsdata. Ten tweede is het een diagnose. Als een derde van het team hetzelfde scenario mist bij een Pick Answer-test, is dat geen resultaat om zomaar te negeren. Het is precies het onderwerp voor de follow-up van volgende week, en het is het soort patroon op afdelings- of teamniveau dat een eenmalige jaarlijkse test, die vervolgens vergeten wordt, nooit aan het licht zou brengen.
Een praktische workflow voor een gedistribueerde beveiligingsorganisatie
- Plaats een korte 'Kies antwoord'- of 'Poll'-test om de stemming te peilen. Slack Elke één tot twee weken, gebaseerd op echte (geanonimiseerde) pogingen die uw team heeft gezien, en niet op generieke scenario's uit leerboeken.
- Organiseer maandelijks een live sessie met een scenario-gebaseerde 'Kies een antwoord'-reeks, waarbij na elke vraag de antwoordverdeling van de groep wordt getoond, zodat het team kan bespreken waarom de verkeerde opties verleidelijk waren.
- Bekijk na elke ronde het analyseverslag en zoek naar een gedeelde misser, een patroon binnen een team of regio, en niet alleen naar een individuele score.
- Bouw de volgende Slack De polsslagmeting vindt direct na die gemiste kans plaats, zodat het tweede contactmoment binnen twee tot drie weken na het ontstaan van de kloof plaatsvindt. Dit sluit aan bij de aanhoudende, gespreide versterking die de data van KnowBe4 in verband brengt met een daling van 86 procent over een jaar.
- Houd van elke ronde een kort verslag bij voor degene die verantwoordelijk is voor de naleving van de regels, zodat "gedocumenteerde, terugkerende trainingen in beveiligingsbewustzijn" een map met concrete gegevens is en niet slechts een certificaat uit januari.
Wat moeten we dit kwartaal veranderen?
Een enkele jaarlijkse trainingsmodule is niet zozeer fout, maar eerder onvolledig. De stof wordt één keer behandeld, één keer getoetst en vervolgens wordt ervan uitgegaan dat de les een jaar lang standhoudt bij een team dat nooit fysiek bij elkaar is om de kennis informeel te versterken. De grootste dataset uit de praktijk laat echter het tegenovergestelde zien: de vatbaarheid neemt gestaag af bij herhaalde, gespreide trainingen, met meer dan 40 procent in de eerste 90 dagen en 86 procent over een jaar, in tegenstelling tot een enkele jaarlijkse sessie. Verplaats een deel van het programma naar... SlackGebruik de vergaderruimte waar het team toch al zijn dag doorbrengt, baseer de vragen op echte incidenten in plaats van algemene voorbeelden, en gebruik de rapporten om te bepalen welke vragen je vervolgens moet stellen. Dat is een kleiner, frequenter programma dan de meeste teams tegenwoordig uitvoeren, en onderzoek wijst uit dat het ook effectiever is.